20 октября 2026 года команда безопасности PHP анонсировала предстоящий выпуск обновления безопасности, устраняющего две критические уязвимости, каждая из которых получила оценку 9.2 по шкале CVSS v4.0.
Релиз запланирован на 21 октября 2026 года в 14:00 по всемирному координированному времени (UTC). PHP указала, что обновления могут быть выпущены раньше, если подробности об уязвимостях станут публичными или появятся доказательства их активной эксплуатации.
В публичных отчетах с предстоящим обновлением безопасности PHP связывают идентификаторы CVE-2026-109618 и CVE-2026-109619. Однако PHP пока не подтвердила эти идентификаторы и не раскрыла технические подробности об уязвимостях.
Чего ожидать
PHP еще не раскрыла технические подробности, затронутые версии или версии, в которых исправлены ошибки. Эта информация будет опубликована одновременно с выпуском обновления безопасности. Пользователям рекомендуется подготовиться к обновлению сразу после того, как оно станет доступным.
Что могут сделать клиенты Qualys
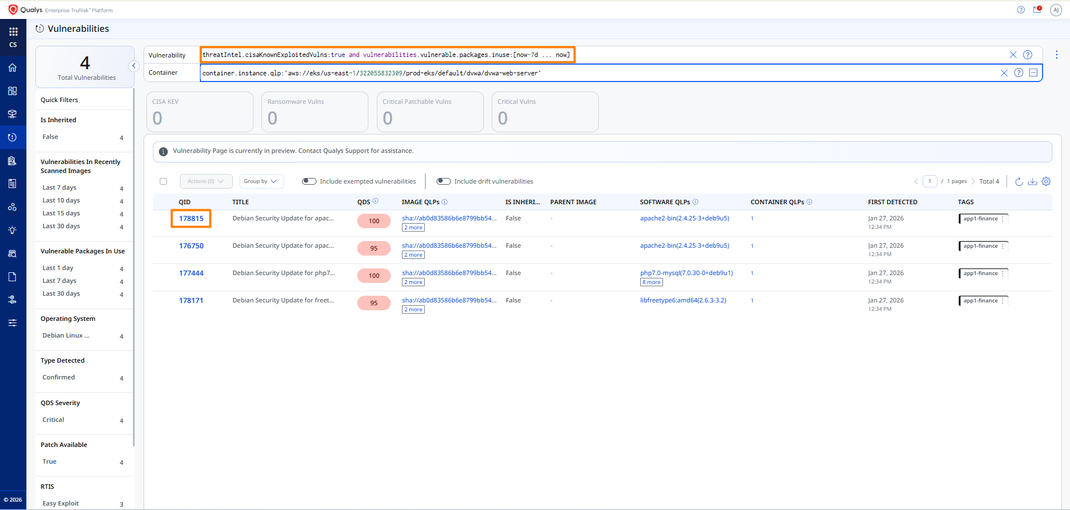
Клиенты Qualys могут использовать QID 45110 – «PHP Server Detected», который является идентификатором сбора информации (Information Gathered, IG), для выявления систем, использующих PHP, и оценки своего инвентаря до выхода обновления безопасности.
QID 45110 — это проверочный идентификатор обнаружения, который не подтверждает уязвимость к данным проблемам. Клиентам следует ознакомиться с затронутыми версиями после того, как PHP опубликует бюллетень, и соответствующим образом расставить приоритеты при обновлении.
Примечание: Мы будем обновлять этот блог по мере поступления дополнительной информации, включая затронутые версии, рекомендации по устранению и специализированные QID для обнаружения этих уязвимостей после того, как обновления безопасности будут выпущены и появится покрытие для их обнаружения.
Справочная информация
Команда безопасности PHP – Предстоящий критический релиз безопасности PHP