Основные выводы
- Команды занимаются устранением уязвимостей как никогда активно, но уровень угрозы от действительно важных уязвимостей продолжает расти быстрее, чем они успевают с ним справляться.
- Среднее время до эксплуатации составляет около −7 дней. Среднее время устранения держится на уровне +30 дней.
- Исследование Qualys: количество закрытых уязвимостей выросло с 73 млн (2022 г.) до 473 млн (2025 г.) — в 6 раз — в то время как доля критических уязвимостей, остающихся открытыми на седьмой день, выросла с 56% до 63%.
- Менее 1% уязвимостей активно эксплуатируются. Программа, основанная на объемах и оценках CVSS, тратит большую часть усилий на все остальное.
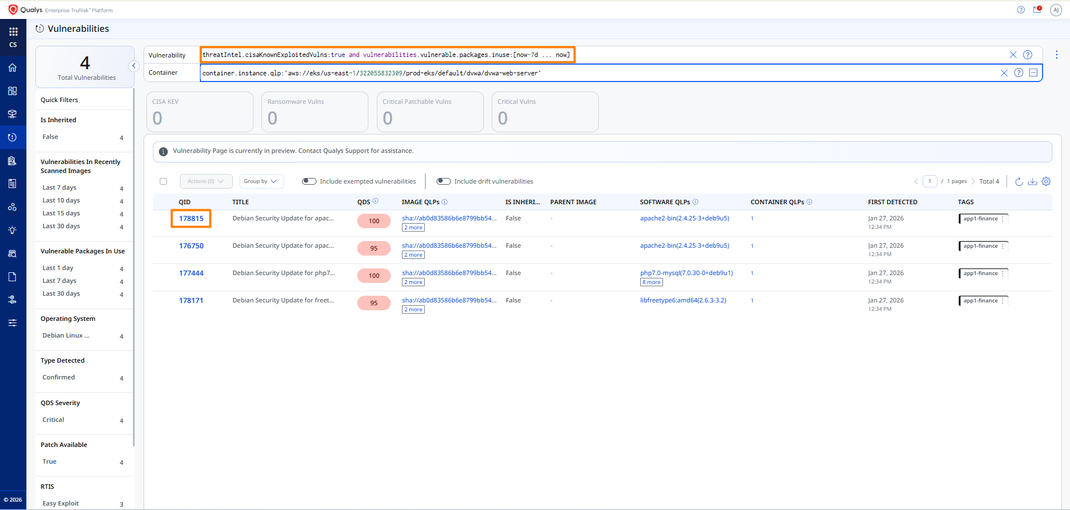
- 15% организаций, внедривших автоматизированный конвейер, установили исправления до того, как уязвимость попала в список KEV CISA.
Наступил октябрь, принеся с собой прохладу в воздухе, жутковатые декорации и, что весьма кстати, Месяц осведомленности о кибербезопасности. Это своевременное напоминание для руководителей служб безопасности о необходимости пересмотреть и укрепить свою стратегию. Только последние 12 месяцев показывают, насколько киберугрозы становятся умнее и быстрее.
Существует пугающий парадокс, о котором следует помнить в первую очередь. ИТ-команды по безопасности устраняют уязвимости активнее, чем когда-либо прежде. Они устанавливают патчи быстрее, проводят более глубокое сканирование и закрывают больше тикетов, чем любая команда в истории, однако злоумышленники атакуют системы с пугающей скоростью — быстрее, чем когда-либо.
К счастью, имея правильный план управления киберрисками, команды безопасности могут ориентироваться в мрачном ландшафте атак на базе ИИ. Но прежде чем говорить о защите, давайте обрисуем несколько уловок злоумышленников.
Ландшафт угроз ускоряется
Программы-вымогатели являются одной из главных киберугроз, их частота и стоимость растут. Теперь это учитывается в 48% of breaches, up from 44% from the previous year и attacks are projected to occur every two seconds by 2031. Если этот прогноз оправдается, он окажет серьезное давление на и без того перегруженные команды безопасности.
Искусственный интеллект усугубляет проблему, а не облегчает ее. Атаки, созданные с помощью ИИ, increased 56% between March 2025 and February 2026, adding $1 million in cost per breach к базовой стоимости. Угроз становится все больше, а те из них, которые поддерживаются ИИ, делают каждый взлом более дорогим в устранении.
Рост частоты и изощренности в совокупности приводит к устрашающей цифре: среднее время до эксплуатации составляет now measured at -7 days. Это означает, что в среднем создание эксплойта происходит на неделю раньше, чем у защитников появляется что-либо для развертывания. Среднее время устранения, для сравнения, составляет +30 дней. Часики злоумышленника начинают тикать до того, как у защитников появится что-либо для развертывания, поэтому защитники оказываются в отстающих еще до того, как начнется их собственный 30-дневный отсчет. И за это приходится платить страшную цену.
Финансовая реальность
Каждый час активного нарушения безопасности обходится организациям примерно в 1100 долларов США в виде операционных сбоев, потери производительности и накладных расходов на реагирование на инциденты, превращая каждую минуту в растущий счет. В среднем по всему миру убытки от инцидента составляют , что на 12% больше, чем в прошлом году.
Прогнозируется, что в США этот показатель составит — более чем в два раза выше среднемирового значения. За ними следуют Ближний Восток, страны Бенилюкса и Германия, причем во всех четырех регионах затраты на ликвидацию последствий взлома выше среднемирового показателя.
При таком росте расходов можно было бы ожидать, что растущий объем работ по исправлению снижает эти затраты. Данные говорят об обратном.
Исследование, проведенное подразделением Qualys Threat Research Unit, показало, что, хотя усилия по устранению уязвимостей возросли, уровень опасности рос параллельно с ними. Согласно исследованию, усилия распределялись по объему и оценке серьезности, а не по наличию доказательств того, что используют злоумышленники. В результате предприятия проделали гораздо большую работу и в итоге отстали еще сильнее. Количество закрытых уязвимостей выросло с 73 миллионов в 2022 году до 473 миллионов в 2025 году, что означает шестикратное увеличение результатов, в то время как доля критических уязвимостей, остающихся открытыми на седьмой день, выросла с 56% до 63%. Большие усилия принесли меньшее покрытие там, где это действительно имело значение.
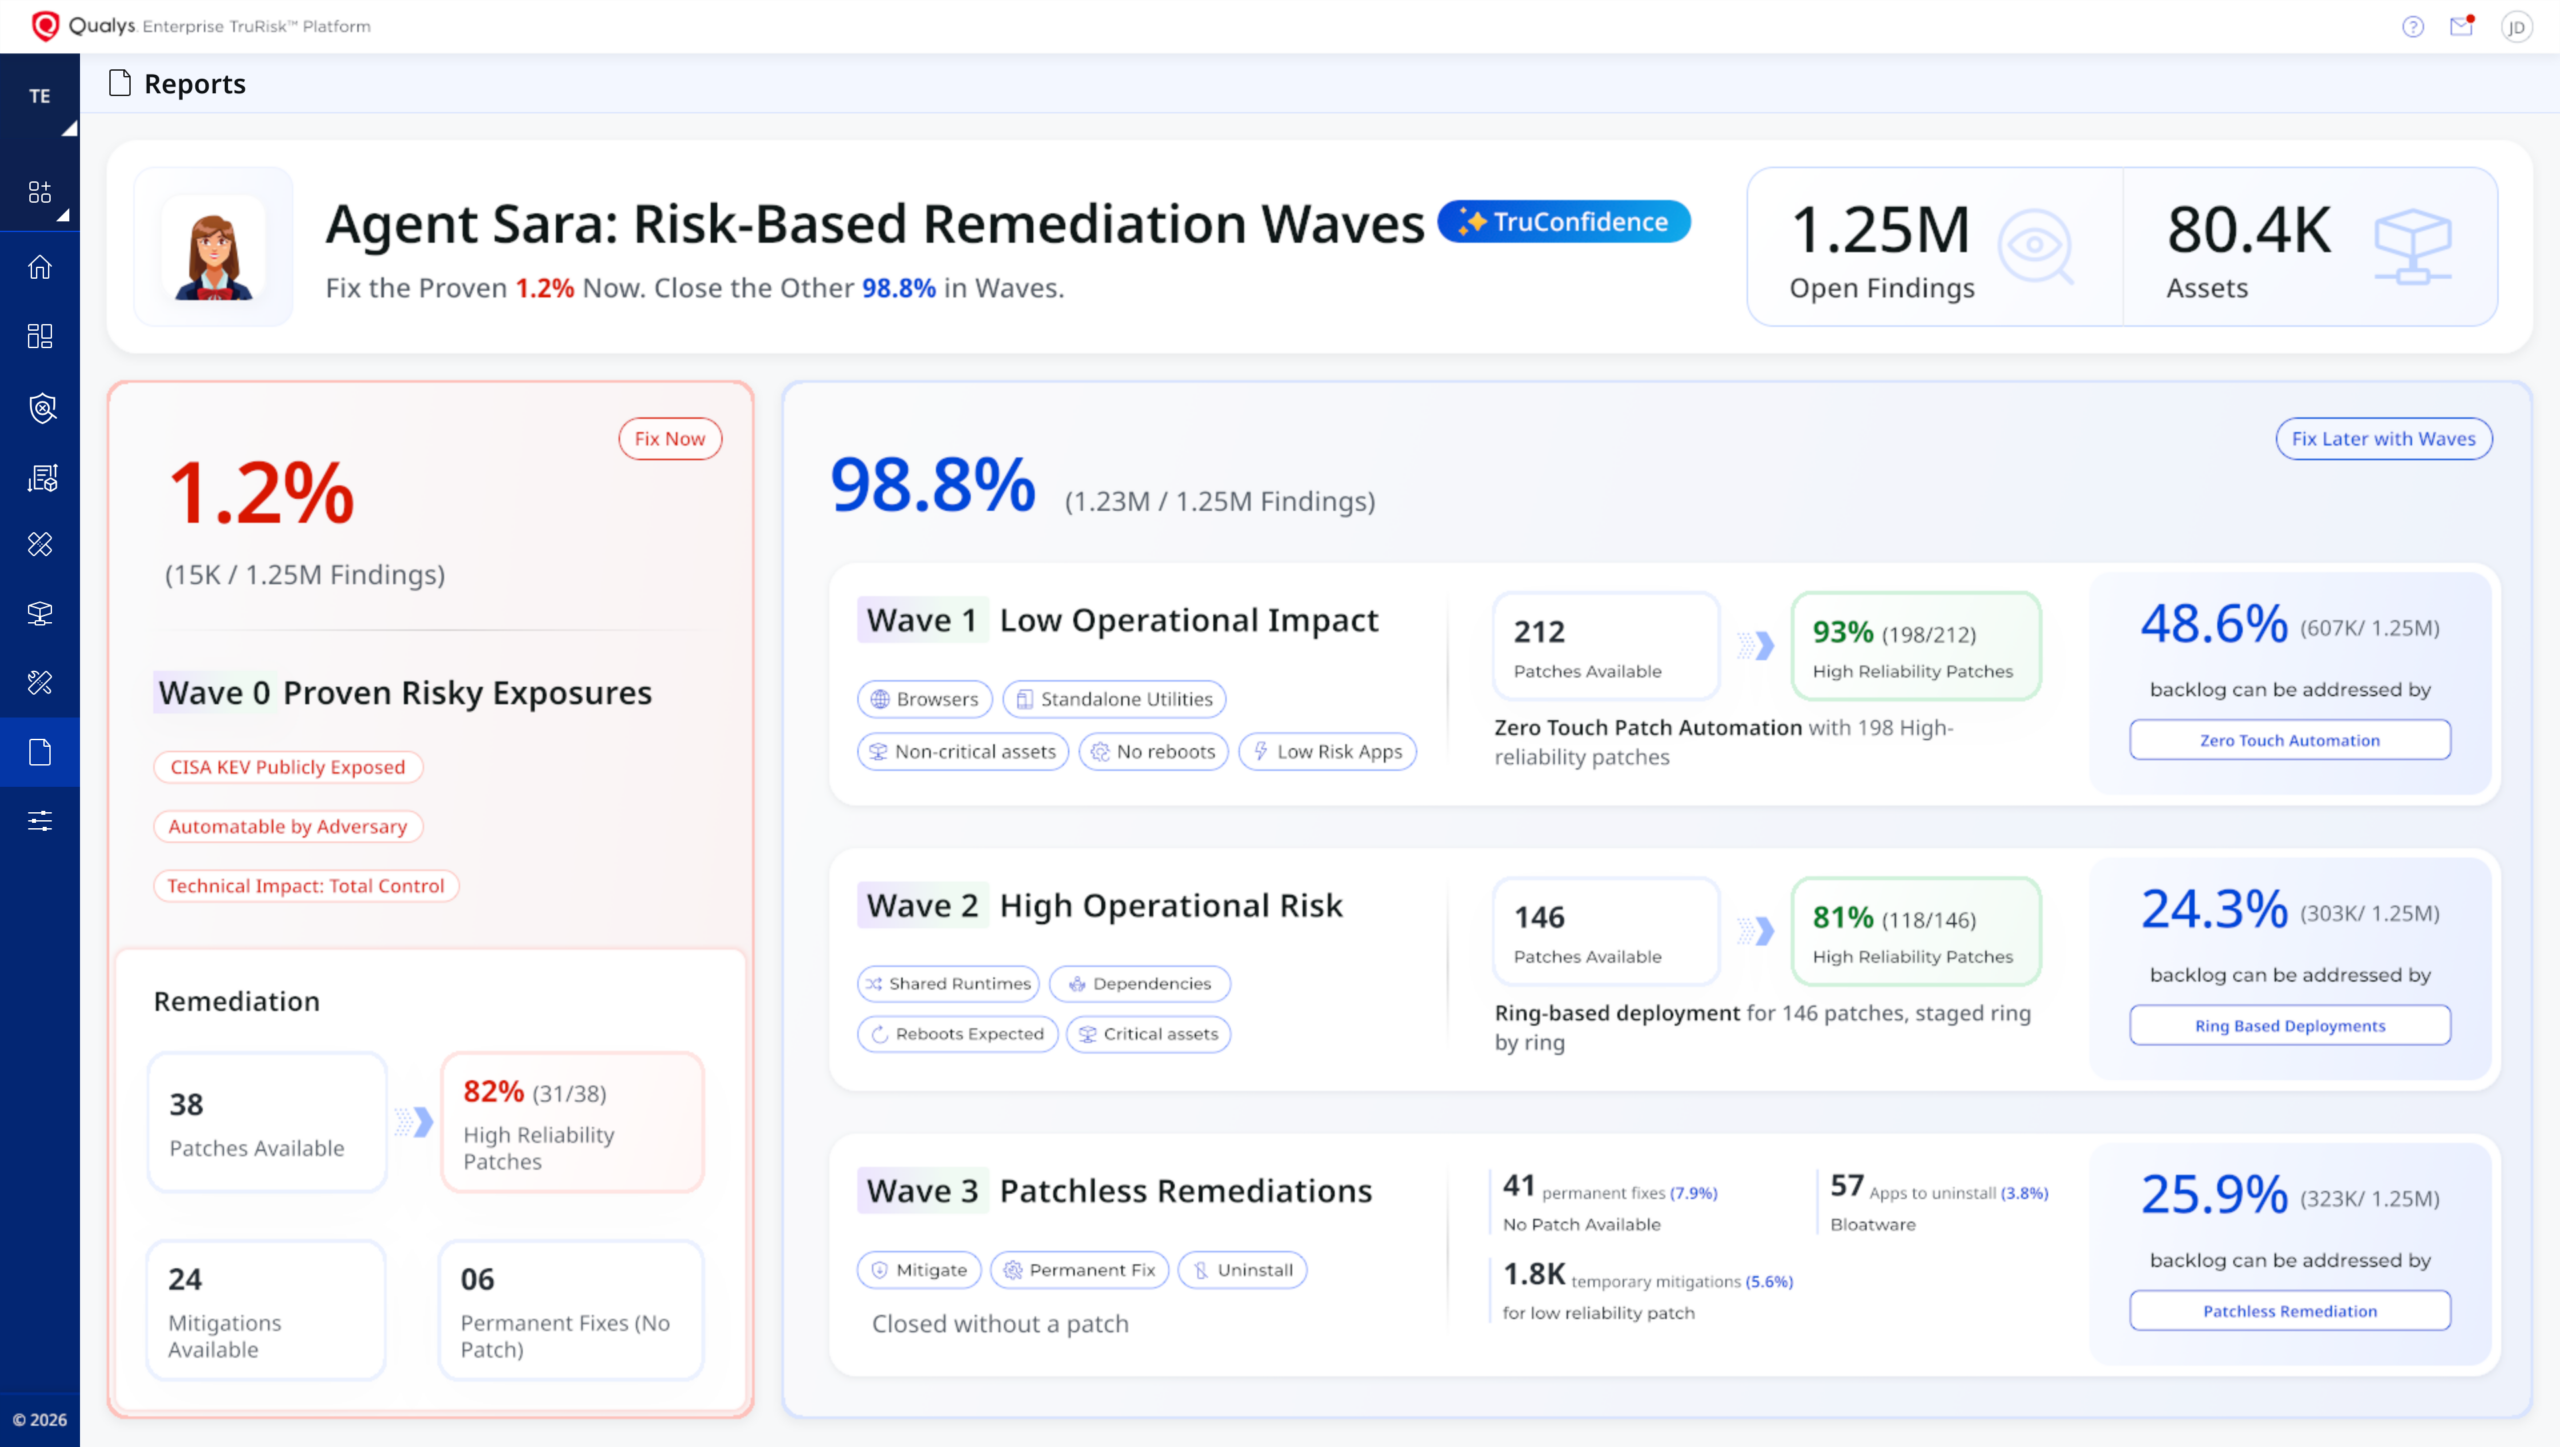
Причина кроется в том, как изначально распределяются эти усилия. Менее 1% уязвимостей активно эксплуатируются, а это значит, что программа, построенная вокруг объемов и оценок серьезности, тратит большую часть усилий на уязвимости, которые злоумышленники никогда не собирались использовать. Шестикратное увеличение не сократило разрыв, так как большая часть этой работы никогда не была направлена на тот 1%, который действительно имел значение.
Это несоответствие пагубно сказывается на уязвимостях, которые действительно превращаются в оружие. Для самых критических и активно эксплуатируемых уязвимостей за последние четыре года процессы ручного устранения не поспевали за злоумышленниками в 88% случаев, а половина из них была превращена в оружие еще до появления патча. Команды выполняли работу. Они просто не всегда занимались тем, чем нужно, и тогда, когда нужно.
Луч света в темноте заключается в том, что есть организации, которые выигрывают эту гонку. 15% организаций, внедривших свой конвейер исправления уязвимостей, установили патчи до того, как уязвимость вообще была добавлена в список известных эксплуатируемых уязвимостей (KEV). Это доказательство того, что разрыв не является неизменным. Он сокращается при изменении модели.
По мере ускорения рисков организации, которые откажутся от мышления «исправить все» в пользу дисциплинированной, непрерывной расстановки приоритетов на основе влияния на бизнес, будут готовы к неизвестному. Основное внимание должно уделяться автоматизированному устранению на основе аналитических данных, которое оценивает риск в режиме реального времени, а не увеличению штата сотрудников.
Путь вперед
Как же выглядит этот переход? Он начинается с контекста, а не с большего объема. Устранение уязвимостей становится контекстным, а не последовательным. Большинство разногласий между ИТ-отделом и службой безопасности начинаются не с самой уязвимости. Они начинаются тогда, когда тикет приходит без данных о владельце, проходит валидацию независимо от того, требуются ли действия, а затем переназначается до того, как что-либо будет исправлено.
Когда контекст активов и аналитика рисков распределяют задачи еще до создания тикета, это предварительное трение исчезает. MTTR падает на 30%, а время реагирования улучшается на 40%. Вот что происходит, когда решения о том, что действительно важно, принимаются до того, как формируется бэклог, вместо того чтобы застревать в дебатах после возникновения проблем.
В цифровую эпоху, когда атаки происходят быстрее, чем команды успевают с ними справляться, команды, все еще преследуемые собственными метриками устранения, — это те, которые все еще задают старые вопросы: сколько уязвимостей мы можем закрыть? Каков балл по шкале CVSS? Сколько времени пройдет до устранения? Организации, которые становятся более защищенными, задают другой круг вопросов: эксплуатируется ли это активно? Каковы доказательства? Какие активы находятся под угрозой? Что мы можем автоматизировать?
Отмечая Месяц осведомленности о кибербезопасности, крайне важно помнить, что бдительность не подлежит обсуждению; настоящий залог успеха кроется в приоритизации уязвимостей, которые оказывают наибольшее влияние.
Страшная статистика, которая не даст вам уснуть
- Программы-вымогатели набирают обороты как по частоте, так и по стоимости. Теперь это учитывается в и .
- Атаки, созданные с помощью ИИ, добавили к базовой стоимости.
- Среднее время до эксплуатации составляет . Среднее время устранения, для сравнения, составляет +30 дней.
- Каждый час активного нарушения безопасности обходится организациям примерно в 1100 долларов США в виде операционных сбоев, потери производительности и накладных расходов на реагирование на инциденты. В среднем по всему миру убытки от инцидента составляют , что на 12% больше, чем в прошлом году.
- Прогнозируется, что в США этот показатель составит — более чем в два раза выше среднемирового значения. За ними следуют Ближний Восток, страны Бенилюкса и Германия, причем во всех четырех регионах затраты на ликвидацию последствий взлома выше среднемирового показателя.
- За ними следуют Ближний Восток, страны Бенилюкса и Германия, причем во всех четырех регионах фиксируются более высокие затраты на устранение последствий утечек по сравнению с общемировым средним показателем.
- Исследование, проведенное подразделением Qualys Threat Research Unit, показало, что усилия распределялись по объему и оценке критичности, а не на основе доказательств того, что используют злоумышленники. Количество устраненных уязвимостей выросло с 73 миллионов в 2022 году до 473 миллионов в 2025 году, то есть объем работы увеличился в 6 раз, в то время как доля критических уязвимостей, остающихся открытыми на седьмой день, возросла с 56% до 63%.
- Менее 1% уязвимостей активно эксплуатируются. Программа, построенная вокруг объема и оценки критичности, тратит большую часть усилий на уязвимости, которые злоумышленники никогда не собирались использовать.
- Программа, построенная вокруг объема и оценки критичности, тратит большую часть усилий на уязвимости, которые злоумышленники никогда не собирались использовать.
- Среди наиболее критических, активно эксплуатируемых уязвимостей за последние четыре года процессы ручного устранения не успевали за действиями злоумышленников в 88% случаев, а половина из них была превращена в оружие до появления патча.
Источники
- Verizon. “2026 Data Breach Investigations Report.” July 29, 2026.
- Astra. “State of continuous pentesting report 2026.” June 2026.
- IBM. “Cost of a Data Breach Report 2026.” July 29, 2026.
- Mandiant. “M-Trends 2026 Report: Real-world investigations and actionable defense insights.” March 23, 2026.
- Statista. “Average cost of a data breach worldwide from March 2024 to February 2026, by country or region.” July 2026.
Часто задаваемые вопросы (FAQ)
Q: Что такое парадокс исправления?A: Организации устраняют гораздо больше уязвимостей (исследование Qualys показывает 6-кратный рост числа исправлений в период с 2022 по 2025 год), в то время как большая доля критических находок остается открытой на седьмой день. Большие усилия не привели к лучшему охвату уязвимостей, используемых злоумышленниками.
Q: Что означает время до эксплуатации −7 дней?A: В среднем создание эксплойта происходит примерно за неделю до того, как у защитников появится готовое к развертыванию исправление, поэтому отсчет времени для защитника начинается с опозданием.
Q: Почему бы просто не исправить все?A: Менее 1% уязвимостей активно эксплуатируются. Программа, основанная на объемах и CVSS, тратит большую часть усилий на находки, которые злоумышленники никогда не собирались использовать.
Q: Какие вопросы команды должны задавать вместо этого?A: Эксплуатируется ли это активно? Каковы доказательства? Какие активы находятся под угрозой? Что можно автоматизировать?
Q: Удалось ли каким-либо организациям опередить время?A: Да. Исследование Qualys показало, что 15% организаций, использовавших автономное устранение, установили патчи до того, как уязвимость была добавлена в список CISA KEV.