Основные выводы
- Решение Qualys TotalAppSec теперь имеет статус FedRAMP High Authorized на платформе Qualys Government Platform (сертификация FedRAMP, класс D, пакет FR2231052341).
- Количество сценариев использования ИИ в федеральных органах власти более чем удвоилось за год (3611 сценариев в 56 ведомствах), при этом большинство взаимодействий с ИИ осуществляется через API, что расширяет инфраструктуру, для оценки которой традиционные методы инвентаризации на основе IP-адресов никогда не предназначались.
- Среднее время до начала эксплуатации уязвимости теперь оценивается в минус семь дней. Ведомства не могут опередить злоумышленника, который начинает атаку еще до раскрытия информации об уязвимости.
- Стандарт NIST SP 800-228 рассматривает API как отдельную поверхность контроля. Директива CISA BOD 26-04 требует проведения исправления уязвимостей на основе рисков и маркировки активов на уровне приложений к 7 декабря 2026 года.
- TotalAppSec поддерживает покрытие CISA KEV на уровне более 99,2% со средним временем от раскрытия CVE до обнаружения в 16 часов, а также предоставляет доказательства для получения ATO и проведения ConMon в рамках авторизованного периметра High.
Независимо от того, управляете ли вы федеральной системой, предоставляете облачные услуги государственному органу, интегрируете критически важные системы по контракту или поддерживаете региональные и местные программы, использующие федеральные данные, вы сталкиваетесь с двумя одинаковыми проблемами. Во-первых, количество приложений и API, за которые вы несете ответственность, растет быстрее, чем вы успеваете их инвентаризировать, тестировать и собирать по ним доказательства. Во-вторых, средства их защиты должны быть авторизованы на том же уровне воздействия, что и системы, которые они защищают, а для систем уровня High — самого высокого уровня — вариантов остается очень мало.
Если вы стремитесь получить или поддерживаете авторизацию уровня High, возникает третья проблема: каждый контроль, который вы не можете унаследовать, — это еще один из более чем 400 элементов, которые вы должны документировать и защищать самостоятельно. Хорошая новость заключается в том, что вам больше не нужно выбирать между покрытием и авторизацией.
Решение Qualys TotalAppSec теперь имеет статус FedRAMP High authorized. В этой статье рассматривается, что оказывает давление на федеральные приложения, чего требуют директивы 2026 года и как TotalAppSec помогает вам соответствовать им, находясь внутри периметра FedRAMP High.
Федеральная инфраструктура приложений растет там, где инвентаризация не видит
Внедрение ИИ в федеральных органах власти более чем удвоилось за год. В 2025 AI use case inventory от Административно-бюджетного управления (OMB) насчитывается 3611 сценариев использования ИИ в 56 ведомствах по сравнению с 1757 годом ранее. Из них 445 классифицируются как ИИ с высоким уровнем воздействия, что подпадает под минимальные практики управления рисками в OMB M-25-21. Ассистенты по написанию кода на базе ИИ получили авторизацию FedRAMP, а Администрация общих служб (GSA) призывает ведомства создавать серверы протокола контекста модели (MCP).
Каждый из них — это приложение с интерфейсом. Агенты взаимодействуют через API и работают непрерывно. Gartner прогнозирует, что к концу 2026 года 40 процентов корпоративных приложений будут интегрировать специализированных ИИ-агентов. Модернизация добавляет еще больше API. Из десяти критически важных устаревших систем, которые Управление по подотчетности правительства (GAO) отметило в 2019 году, только три были модернизированы к февралю 2025 года, и каждая из оставшихся семи станет набором сервисов с API.
Инвентаризация, построенная на IP-пространстве, ничего из этого не регистрирует. Новый агентский эндпоинт на сервере, который уже учтен, ничего не добавляет к сканированию хоста, поэтому дашборд остается «зеленым», в то время как поверхность атаки под ним растет.
Эксплуатация теперь начинается до выпуска патча
Та же технология, которая расширяет инфраструктуру, сокращает время, отведенное вам на защиту. Mandiant’s M-Trends 2026 оценивает среднее время до начала эксплуатации в минус семь дней по сравнению с 63 днями в 2018 году. IBM X-Force обнаружила, что общедоступные приложения теперь являются основным вектором первоначального доступа, составляя 40 percent of incidents versus 32 percent for valid credentials, и что количество атак, начинающихся таким образом, выросло на 44 процента в годовом исчислении. При этом 56 процентов отслеживаемых уязвимостей не требовали аутентификации для эксплуатации.
Сроки исправления уязвимостей в федеральных органах власти долгое время начинались с момента попадания ошибки в каталог KEV, а ошибка попадает в каталог только тогда, когда она уже эксплуатируется. Злоумышленники, использующие ИИ, требуют иной модели.
Директивы по комплаенсу сошлись в одно время
NIST SP 800-228, обновленный в марте 2026 года, рассматривает API как отдельную поверхность контроля. Он требует инвентаризации, включающей теневые и «зомби»-API, обнаружения во время выполнения и сверки заявленных спецификаций с реальным трафиком. SP 800-204 охватывает архитектуры микросервисов, в которые превращаются модернизированные системы, а SP 800-53 остается базовым уровнем для каждого пакета авторизации на эксплуатацию (ATO) и непрерывного мониторинга (ConMon).
CISA BOD 26-04, выпущенная 10 июня 2026 года, заменяет фиксированные сроки исправления на срочность, рассчитываемую для каждой уязвимости и каждого актива. Расчет использует четыре фактора: подверженность, статус KEV, автоматизация эксплуатации и техническое воздействие. CISA предоставляет последние три. Подверженность вы определяете и защищаете сами, а приложения должны быть промаркированы. Директива вступает в силу 7 декабря 2026 года. BOD 23-01 по-прежнему требует обнаружения в IP-пространстве каждые семь дней, что находит хост, но не эндпоинты на нем.
Концепция «нулевого доверия» (Zero Trust) требовала тех же возможностей, что и руководство NIST и директивы CISA выше, за годы до того, как 2026 год установил по ним сроки. Модель зрелости нулевого доверия от CISA определяет оптимальное тестирование безопасности приложений как регулярное автоматизированное тестирование развернутых приложений. Стратегия Министерства обороны (DoD) требует инвентаризации приложений, постоянной проверки и непрерывной авторизации на эксплуатацию.
FedRAMP сделал непрерывное обнаружение и оценку эксплуатируемости обязательными для поставщиков облачных услуг. Его June 2026 notice считает ежемесячное сканирование недостаточным и делает правила обнаружения и реагирования на уязвимости (VDR) и оценки и отчетности об уязвимостях (VER) обязательными с 7 декабря 2026 года. При высоком уровне воздействия это означает обнаружение не реже одного раза в день с оценкой доступности и эксплуатируемости для каждой находки. После 7 марта 2027 года предложения, не соответствующие требованиям, теряют авторизацию, а вместе с ней и право на продажу государственным органам.
Все четыре документа требуют одного и того же:
- знать, что вы выставляете наружу,
- тестировать это непрерывно, и
- доказать, что уязвимость эксплуатируема, а не просто существует.
Большинство программ не были созданы для этого. Они до сих пор предполагают, что злоумышленник действует с человеческой скоростью, и полагаются на ежеквартальное обнаружение, периодические сканирования, записанные вручную скрипты аутентификации, инвентаризацию API в электронных таблицах и исправление, которое ожидает ручной сортировки. Ежегодный тест на проникновение не удовлетворит ни одну из этих директив. Проблема носит структурный характер, и пришло время фундаментально переосмыслить то, как строятся федеральные программы AppSec.
Вебинар Qualys
Как выглядит программа, специально созданная для этого момента
Цель одна и та же для всех, и она напрямую соотносится с тремя требованиями выше:
- Знать, что вы выставляете наружу: поддерживайте актуальную инвентаризацию каждого веб-приложения и API, с тегами по уровню подверженности и владельцу, чтобы вы могли ответить на вопрос о подверженности по требованию.
- Тестировать непрерывно: тестируйте так, как действуют злоумышленники: с аутентификацией, во время выполнения и против ошибок авторизации, которые не имеют CVE.
- Доказать, что уязвимость эксплуатируема: покажите, какие находки достижимы и эксплуатируемы, работайте по порядку исправления, которому может следовать оценщик, и создавайте доказательства по графику, по каждой находке отдельно.
И всё это должно работать внутри периметра авторизации. Именно здесь большинство команд сталкивались с трудностями, поскольку их инструменты не имели разрешения на работу в этой среде. С получением авторизации FedRAMP High для Qualys TotalAppSec это стало возможным.
Qualys TotalAppSec: безопасность приложений внутри авторизованного периметра FedRAMP High
Qualys TotalAppSec имеет авторизацию FedRAMP High на платформе Qualys Government Platform, Class D under package FR2231052341. Платформа соответствует более чем 400 элементам контроля FedRAMP High, и организации, использующие её, могут унаследовать значительную их часть. Вместо того чтобы документировать каждый элемент контроля самостоятельно, они начинают работу с периметра, который уже был принят государственным органом. Для ведомств, провайдеров и интеграторов безопасность приложений наконец-то работает внутри того же периметра, что и системы, которые она защищает.
Сокращение окна для эксплуатации уязвимостей
TotalAppSec охватывает 99,2% и более каталога CISA KEV, на котором базируется директива BOD 26-04, со средним временем от раскрытия CVE до обнаружения в 16 часов. Невозможно опередить злоумышленника, который начинает действовать до раскрытия информации. Но вы можете в течение нескольких часов узнать, какие из ваших приложений и API затронуты, и сократить площадь атаки.
Видимость всех критически важных приложений и API
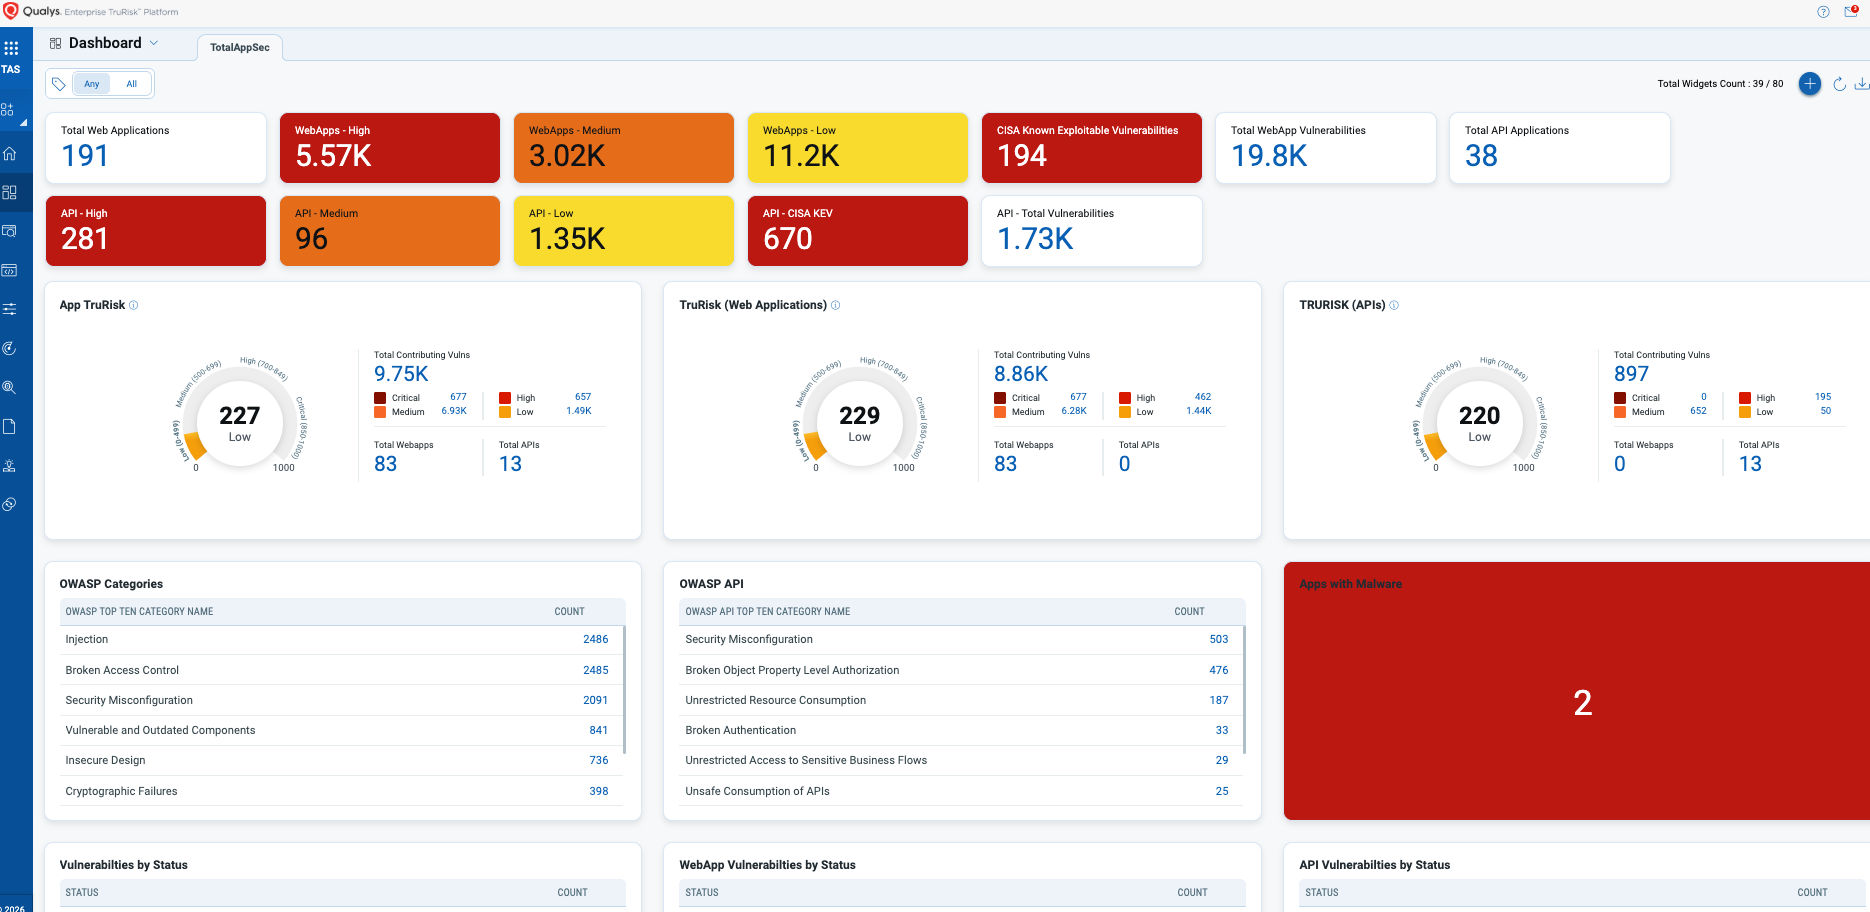
TotalAppSec непрерывно обнаруживает известные, неизвестные, забытые, теневые и несанкционированные веб-приложения и API в облачных, локальных и интернет-ориентированных средах, а также на API-шлюзах, включая конечные точки ИИ и серверы MCP. Система находит API в просканированных ссылках и трафике XMLHttpRequest (XHR), получает данные из шлюзов и облачных коннекторов, а также импортирует спецификации Swagger, Postman и Burp. Она сопоставляет каждую обнаруженную конечную точку с заявленным инвентарным списком, поэтому теневые и «зомби»-API становятся видны, а не остаются скрытыми. Это дает вам определение уровня подверженности угрозам, требуемое директивой BOD 26-04, и инвентаризацию, требуемую стандартом SP 800-228, которые поддерживаются в актуальном состоянии, а не собираются только к моменту аудита.
Тестирование векторов атак злоумышленников
TotalAppSec тестирует работающие приложения и API на предмет рисков из списка OWASP Top 10, утечки конфиденциальных данных и ошибок авторизации, лежащих в основе реальных атак: нарушение авторизации на уровне объектов (BOLA), нарушение авторизации на уровне функций (BFLA) и нарушение аутентификации пользователей (BUA). Эти уязвимости не имеют CVE, поэтому инструменты, работающие только на основе CVE, их не находят. TotalAppSec выполняет аутентификацию с помощью OAuth 2.0, Proof Key for Code Exchange (PKCE), токенов носителя (bearer tokens) и API-ключей, поэтому он тестирует всё, к чему может получить доступ легитимный пользователь. Детектирование на основе глубокого обучения выявляет вредоносное веб-ПО нулевого дня, не имеющее существующих сигнатур. Оптимизация сканирования на базе ИИ сокращает время сканирования до 50 процентов без потери точности, что делает достижимым ежедневный цикл сканирования, требуемый для уровня FedRAMP High.
Приоритизация по уровню риска для миссии
Qualys TruRisk, механизм приоритизации, встроенный в TotalAppSec, ранжирует результаты по степени серьезности, возможности эксплуатации, контексту угроз, критичности активов и влиянию на бизнес. Он также собирает результаты сторонних инструментов AppSec и тестов на проникновение в одну очередь. Вы получаете единый обоснованный порядок устранения уязвимостей вместо нескольких противоречивых списков. Платформа также формирует оценку возможности эксплуатации, требуемую правилами VER стандарта FedRAMP, поэтому вам не придется доказывать это в таблицах Excel.
Устранение и подтверждение
Результаты направляются в CI/CD-конвейеры, Jira и ServiceNow, а TotalAppSec автоматически проводит повторное тестирование после устранения уязвимостей. Централизованные данные о находках, доказательства сканирования и результаты повторных тестов обеспечивают непрерывный мониторинг и рабочие процессы аудита. Это создает доказательную базу для элементов SA-11, RA-5, SI-2, CM-8 и CA-7 по расписанию, изнутри авторизованного периметра. Результатом является то, что требуют правила 2026 года: данные о доступности и возможности эксплуатации для каждой находки, а не ежемесячный список CVE, составленный вручную.
Для покупаемого ПО каталог KEV подскажет, что нужно исправить. Для ПО, которое вы создаете сами, TotalAppSec подскажет, что действительно важно. Он не заменяет ваш API-шлюз или WAF. Он находит то, что они не видят.
Как TotalAppSec соответствует федеральным требованиям
Подверженность угрозам — это переменная, которую контролируете вы
Всё сводится к одному вопросу: что именно вы подвергаете риску прямо сейчас, среди всего, что вы создали и купили? Инвентаризация хостов, ежегодный тест на проникновение и шлюз, который видит только маршрутизируемый трафик, не могут ответить на этот вопрос на том уровне, где начинаются атаки. 7 декабря две из этих систем нормативных требований начнут задавать этот вопрос.
Приложения и API, которые вы не видите, не защищены от атак. Они просто остаются без защиты.
Обеспечьте безопасность того, что открыто в ваших критически важных приложениях, прежде чем до них доберется злоумышленник.
Часто задаваемые вопросы (FAQ)
Что означает авторизация FedRAMP High для Qualys TotalAppSec?
TotalAppSec имеет авторизацию FedRAMP High на платформе Qualys Government Platform (сертифицировано FedRAMP, класс D, пакет FR2231052341), поэтому государственные органы могут использовать его для систем с категорией High, не переходя на инструменты AppSec уровня Moderate.
Как TotalAppSec поддерживает директиву CISA BOD 26-04?
Он обнаруживает и помечает приложения и API по уровню подверженности и владельцу, поддерживает покрытие KEV на уровне 99,2%+ со средним окном обнаружения 16 часов и предоставляет доказательства доступности, требуемые для графиков устранения рисков, начиная с 7 декабря 2026 года.
Как это соотносится со стандартом NIST SP 800-228?
Он выявляет теневые и «зомби»-API в сравнении с заявленными инвентарными списками, тестирует авторизацию (BOLA, BFLA, нарушение аутентификации) и обнаруживает утечки конфиденциальных данных, привязанные к приложению, конечной точке и владельцу.
Почему инструменты AppSec уровня Moderate являются проблемой для систем уровня High?
В тот момент, когда коммерческий инструмент AppSec, авторизованный только на уровне FedRAMP Moderate, касается системы FIPS 199 High, это становится проблемой контроля и авторизации. Авторизация High устраняет этот барьер.