Как оценка надежности позволяет исключить рискованные исправления из заданий с нулевым вмешательством (zero-touch) и как одно правило блокировки останавливает приостановленное обновление во всей вашей среде.
Краткий обзор
Компания Microsoft приостановила распространение KB5002907 — необязательного обновления для Microsoft 365 Apps, которое привело к тому, что некоторые установки Office 2016 и Office 2019 остались без лицензии или были удалены. Когда обновление вызывает проблемы после выпуска, команды, которые уже развернули его, вынуждены разбираться с последствиями, как это показали KB5002907 и несколько других обновлений 2026 года. TruRisk Eliminate внедряет средства контроля, чтобы не допустить попадания ненадежных исправлений в рабочую среду.
Оценка надежности исправлений (Patch Reliability Scoring) на базе ИИ от Qualys прогнозирует результаты развертывания и удерживает исправления с низкой надежностью от автоматического развертывания. Новые правила блокировки исправлений (Patch Blocking Rules) от Qualys позволяют остановить развертывание дефектного исправления, не меняя существующие задания.
Что произошло с KB5002907?
KB5002907 — это необязательное обновление для устаревших установок Microsoft 365 Apps.
- На кого нацелено: ПК, на которых Microsoft 365 Apps устарели более чем на 90 дней в каналах Current Channel или Monthly Enterprise Channel.
- Применимо к: Windows 11 (версии с 23H2 по 26H1), Windows 10 версии 22H2, а также Windows Server 2019, 2022 и 2025.
- Что пошло не так: Вскоре после выпуска Microsoft начала получать сообщения о проблемах на ПК с установленным Office 2016 или Office 2019.
- Последствия: Процесс восстановления обновления привел к сбоям в работе Office на некоторых из этих машин. Некоторые копии теперь отображаются как нелицензионные, а в редких случаях Office был полностью удален.
- Статус: Microsoft приостановила распространение, чтобы остановить распространение проблемы.
Если устройство затронуто, Microsoft рекомендует повторно активировать Office, если он отображается как нелицензионный, или переустановить его, если он был удален.
2026 год: Frontier AI изменил правила исправления
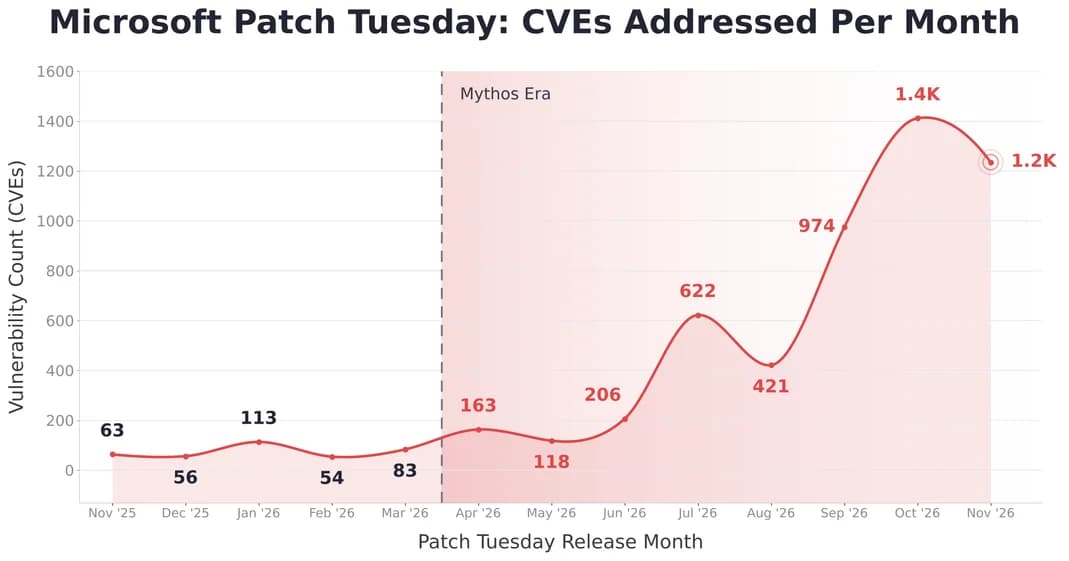
В эпоху Mythos передовые ИИ сокращают окна эксплуатации до часов, и команды исправляют уязвимости быстрее, чем когда-либо, чтобы не отставать. Исправление — это способ снижения риска, но этот год показал, что исправление также может создавать риск.
Урок: Успешная установка и готовность исправления к работе — это не всегда одно и то же. Команды должны знать, насколько надежно исправление, прежде чем автоматизация развернет его, и иметь способ остановить его во всех заданиях в тот момент, когда оно приостановлено.
Как Qualys удерживает рискованные исправления вне рабочей среды
Перед развертыванием: Проверка надежности исправлений
Большинство организаций автоматизируют исправление, чтобы быстро устранить уязвимости, и именно здесь такое обновление, как KB5002907, наносит наибольший ущерб. Задание с нулевым вмешательством развертывает его сразу после выпуска, до того как вендор приостановит его или появятся отчеты пользователей. Оценка надежности дает автоматизации способ определить, какие исправления готовы к работе в производственной среде.
Оценка надежности исправлений на базе ИИ в Eliminate объединяет анализ LLM реальных отзывов из интернета с телеметрией Qualys по откатам и повторному открытию уязвимостей. Оценка продолжается в течение недель и месяцев после выпуска, поэтому балл соответствует новым данным. Каждое исправление получает рейтинг: высокий, средний, низкий или неопределенный.
Чтобы проверить обновления этого года, перейдите в Patches > Windows и выполните:
patch.kb: [KB5074109, KB5079473, KB5079391, KB5124008, KB5124012, KB5123099, KB5002907]
Автоматизация исправлений с учетом надежности
Задания автоматического исправления (zero-touch) автоматически подхватывают новые исправления через QQL, поэтому дефектное обновление может распространиться до того, как кто-либо его проверит. Улучшите QQL задания с помощью данных о надежности исправлений на этапе выбора исправлений (Select Patches). Задание продолжит выполняться автоматически, пропуская исправления с низкой надежностью.
Низкий балл означает «замедлиться», а не «остановиться». Перемещайте исправление через этапы тестирования, промежуточного развертывания и производства с помощью заданий кольцевого развертывания и используйте меры по снижению рисков, подготовленные Qualys, чтобы уменьшить уязвимость во время проверки.
Когда вендор выпускает плохое исправление: Блокировка плохого исправления везде одним правилом
Когда вендор выпускает плохое исправление или приостанавливает его, ваши собственные задания по развертыванию не останавливаются вместе с ним. Они продолжают выполняться по расписанию и могут по-прежнему подхватывать дефектное обновление. Остановка этого процесса во всей среде обычно означает поиск каждого задания, которое может его развернуть, и редактирование каждого из них, часто в условиях нехватки времени и с реальным шансом пропустить одно из них.
Новые правила блокировки исправлений в TruRisk Eliminate превращают это в один шаг. Вы определяете исправления с помощью QQL, применяете правило ко всем активам или к конкретным тегам и записываете причину блокировки. Одно правило охватывает все задания по развертыванию сразу, поэтому вам не нужно искать и редактировать отдельные задания. Задания продолжают выполняться; заблокированное исправление просто пропускается.
Чтобы заблокировать исправление:
- Перейдите в TE > Configuration > Patch Blocking Rules, выберите Windows, нажмите Create Rule и добавьте имя и причину блокировки.
- В разделе Criteria (QQL) введите запрос patch.kb: [KB5074109, KB5079473, KB5079391, KB5124008, KB5124012, KB5123099, KB5002907] и нажмите Preview, чтобы подтвердить соответствие.
- При необходимости определите область действия активов.
То же правило работает и проактивно: ограничьте его тегами производственной среды, пока тестовая группа проверяет новое исправление.
Два уровня, один сценарий
Заключение
Риск исправлений не заканчивается на этапе выпуска, и иногда само исправление является проблемой. TruRisk Eliminate охватывает обе стороны: надежность исправлений определяет, что безопасно развертывать, а правила блокировки исправлений останавливают то, что небезопасно.
Убедитесь в эффективности двух уровней контроля исправлений в TruRisk Eliminate самостоятельно. Начните пробную версию сегодня.
Часто задаваемые вопросы
В: Приведет ли правило блокировки к сбою моих заданий по исправлению?
О: Нет. Задание выполняется нормально и устанавливает все остальное; пропускается только заблокированное исправление.
В: Могу ли я заблокировать исправление только для некоторых активов?
О: Да. Добавьте до пяти тегов активов, чтобы ограничить область действия правила, или оставьте теги пустыми, чтобы заблокировать исправление на всех активах. Каждая платформа поддерживает до 10 правил.
В: Если я заблокирую исправление безопасности, останусь ли я уязвимым?
О: Не обязательно. Меры по снижению рисков, подготовленные Qualys, могут уменьшить риск, пока исправление удерживается для тестирования и промежуточного развертывания.
В: Меняется ли оценка надежности исправлений со временем?
О: Да. Оценка продолжает обновляться по мере появления новых отзывов после выпуска.
В: Как получить доступ?
О: У каждого клиента TruRisk Eliminate уже есть функция надежности исправлений. Правила блокировки исправлений были добавлены в версии 4.2 для Windows, Linux и Mac. Чтобы создать их, вам нужно разрешение Manage Patch Blocking Rules, которое по умолчанию есть у роли Patch Manager.