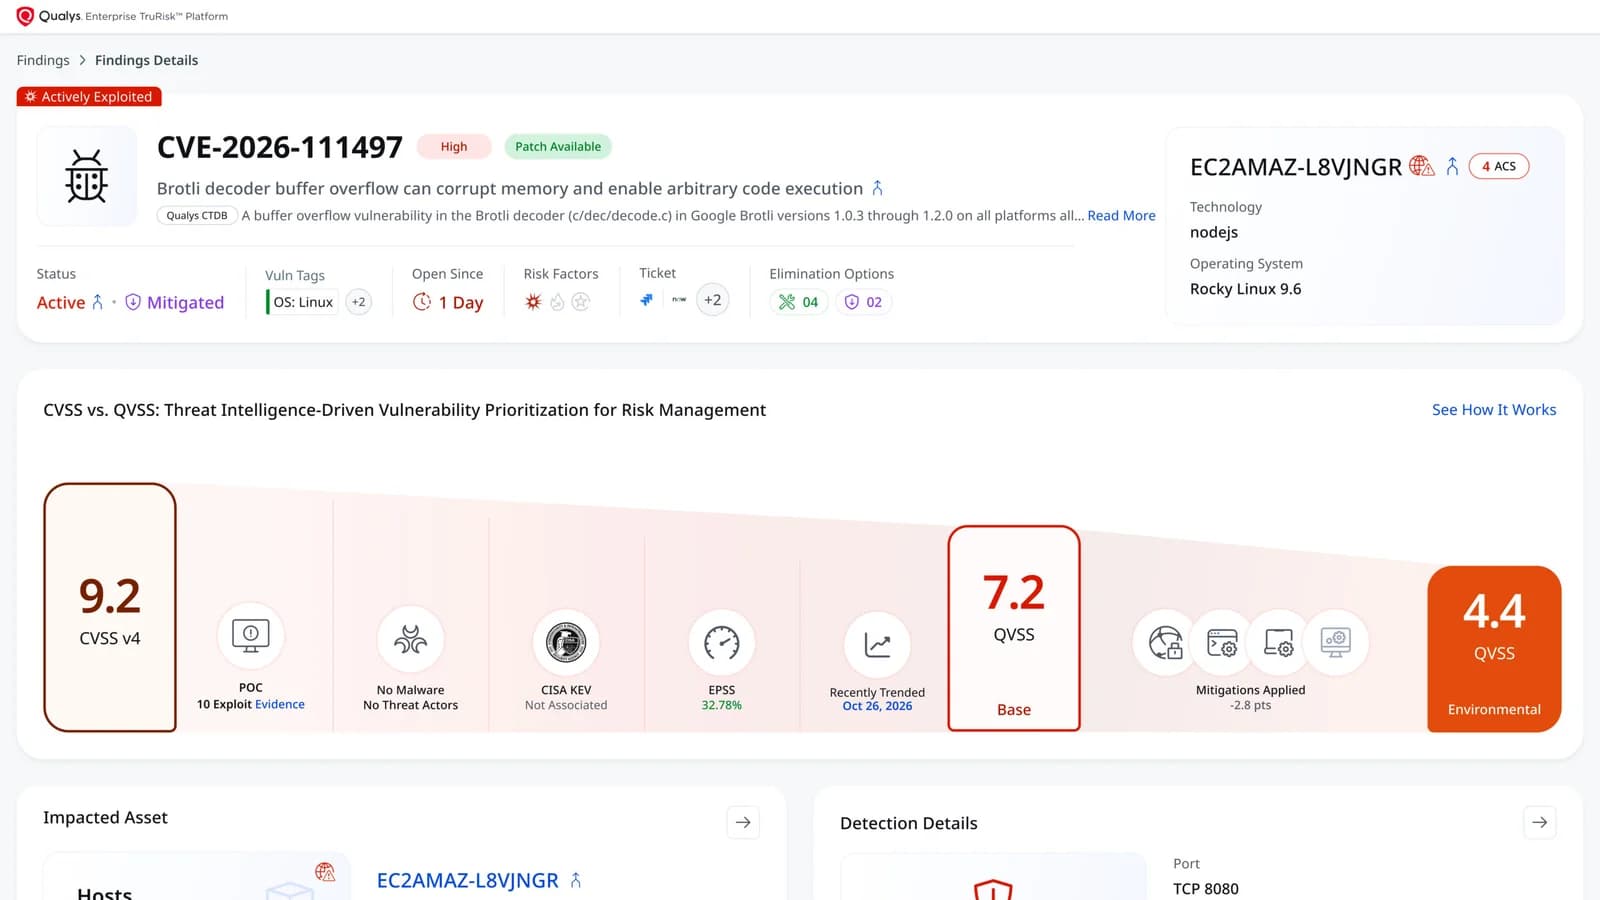
Краткий обзор
18 сентября 2026 года CISA добавила три активно эксплуатируемые уязвимости ядра Linux: CVE-2025-39682, CVE-2026-53266 и CVE-2025-39964 в свой каталог KEV, установив 3-дневный срок для устранения, который истек 21 сентября. Согласно директиве CISA BOD 26-04, 3-дневный период применяется к CVE-2025-39682 для всех активов, а для двух других уязвимостей крайний срок составляет 3 дня для публично доступных активов и 14 дней для внутренних. Поскольку крайний срок 21 сентября уже прошел, затронутые системы должны быть немедленно обновлены. Qualys TruRisk Eliminate выявляет затронутые активы с учетом контекста уязвимости и предоставляет высоконадежные патчи (High-Reliability Patches) для поддержки процесса устранения и проверки.
Три CVE в ядре Linux в каталоге KEV
Red Hat обновила свои бюллетени для всех трех уязвимостей, подтвердив факт их активной эксплуатации и наличие публично доступных эксплойтов.
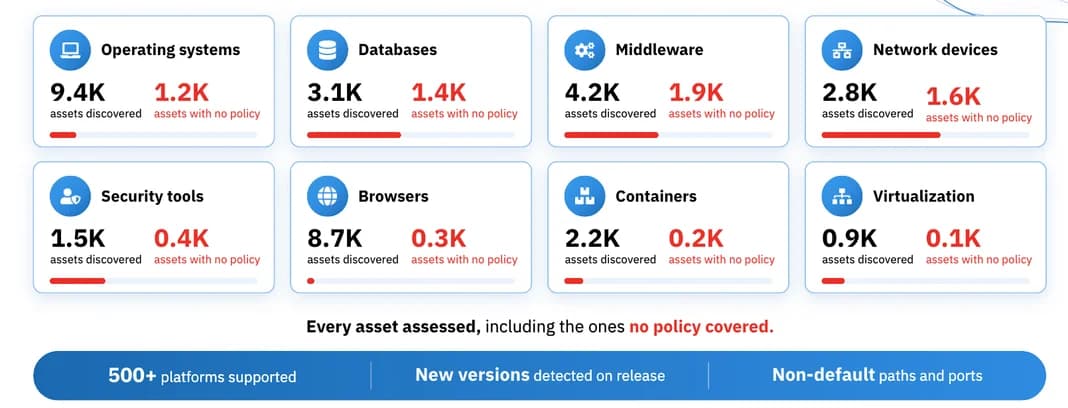
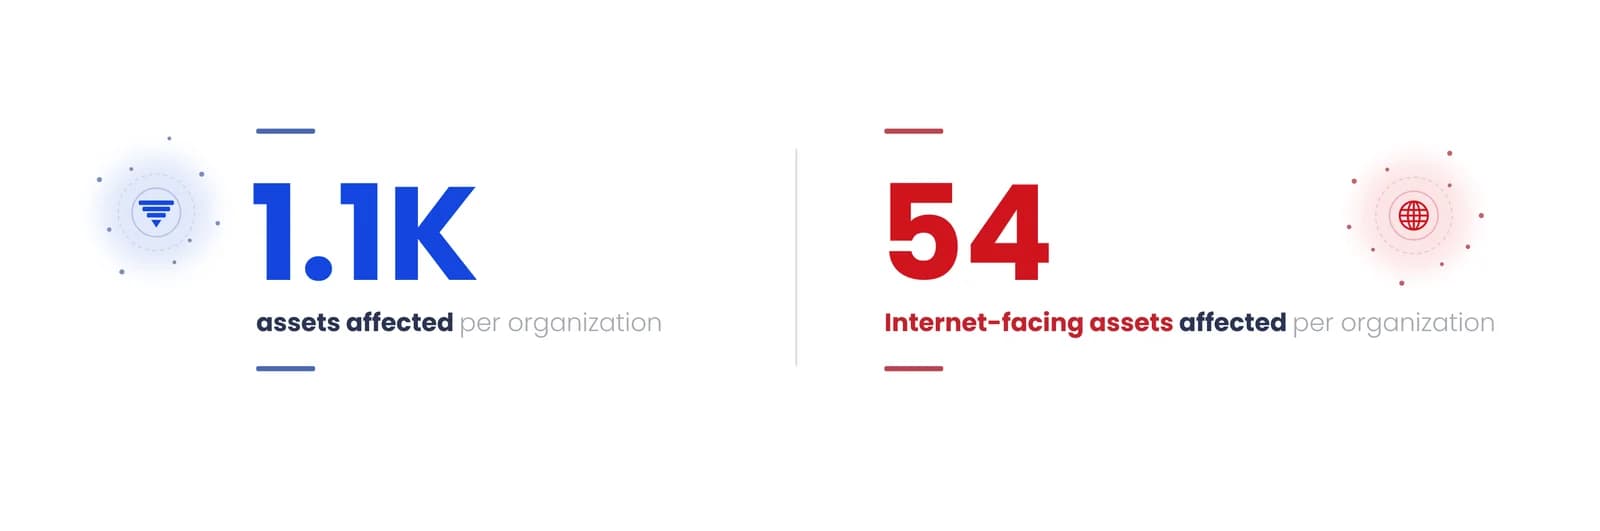
Наблюдаемая подверженность в организациях показывает, что эти уязвимости могут затрагивать значительное количество систем, включая активы, выходящие в интернет, что делает своевременное устранение критически важным.
CVE-2025-39682 | Уязвимость нулевой длины записи TLS в ядре Linux
Ошибка в том, как путь приема TLS в ядре обрабатывает записи нулевой длины. После расшифровки с нулевым копированием специально сформированная запись нулевой длины может нарушить логику, предполагающую, что тип записи не может измениться, что приводит к раскрытию памяти или отказу в обслуживании. Эта уязвимость имеет наивысший уровень критичности из трех.
CVE-2026-53266 | Уязвимость Netfilter ebtables SNAT в ядре Linux
Запись за пределами границ буфера в целевом объекте SNAT моста Netfilter ebtables. Специально сформированный пакет с полезной нагрузкой ARP может заставить ядро выполнить запись за пределами целевого буфера пакета, что приведет к повреждению памяти. В зависимости от условий это может привести к отказу в обслуживании или локальному повышению привилегий.
CVE-2025-39964 | Состояние гонки в сокете AF_ALG ядра Linux
Состояние гонки в интерфейсе сокетов AF_ALG. Две операции записи в один и тот же сокет могут чередоваться непредсказуемым образом, оставляя сокет в несогласованном состоянии и вызывая сбой системы или повреждение криптографических результатов.
Согласно CISA BOD 26-04, период устранения составляет 3 или 14 дней, в зависимости от классификации CVE и того, является ли затронутый актив публично доступным.
Для активов, подпадающих под 3-дневное требование, крайний срок 21 сентября уже истек. Поэтому эти активы должны быть приоритетными для установки патчей, чтобы обеспечить соответствие требуемым срокам устранения. Qualys TruRisk Eliminate™ обеспечивает необходимую видимость для выявления уязвимых мест и перевода этих систем в состояние защищенности.
Почему это важно
Наличие записи в KEV (Known Exploited Vulnerability) означает, что эксплуатация была подтверждена, а не является лишь теоретической. CISA также пометила все три уязвимости как требующие проведения криминалистической экспертизы. Эти уязвимости существуют в ядре Linux, основном компоненте хост-системы. Это означает, что успешная эксплуатация потенциально может повлиять на всю систему, а не только на отдельное приложение. Поэтому уязвимости уровня ядра требуют немедленного внимания и устранения, чтобы предотвратить проникновение компрометации вглубь хоста.
Наша рекомендация: разверните обновления ядра с помощью Qualys TruRisk Eliminate
Важно установить патчи немедленно, начиная с открытых активов. TruRisk Eliminate помогает командам перейти от идентификации уязвимых активов Linux к выбору подходящих патчей для устранения проблем. Для уязвимостей ядра он выделяет доступные высоконадежные патчи, давая командам больше уверенности в ускорении процесса устранения при снижении опасений по поводу сбоев, связанных с обновлением.
Затем команды могут развернуть выбранные обновления ядра, выполнить необходимую перезагрузку и проверить статус устранения, чтобы убедиться, что уязвимости были успешно устранены.
Узнайте, какие из ваших активов Linux все еще подвержены риску. Начните бесплатную пробную версию Qualys TruRisk Eliminate.