Ключевые выводы
- Периодические аудиты обеспечивают оценку на определенный момент времени, но они не могут показать, остаются ли элементы управления эффективными между циклами аудита.
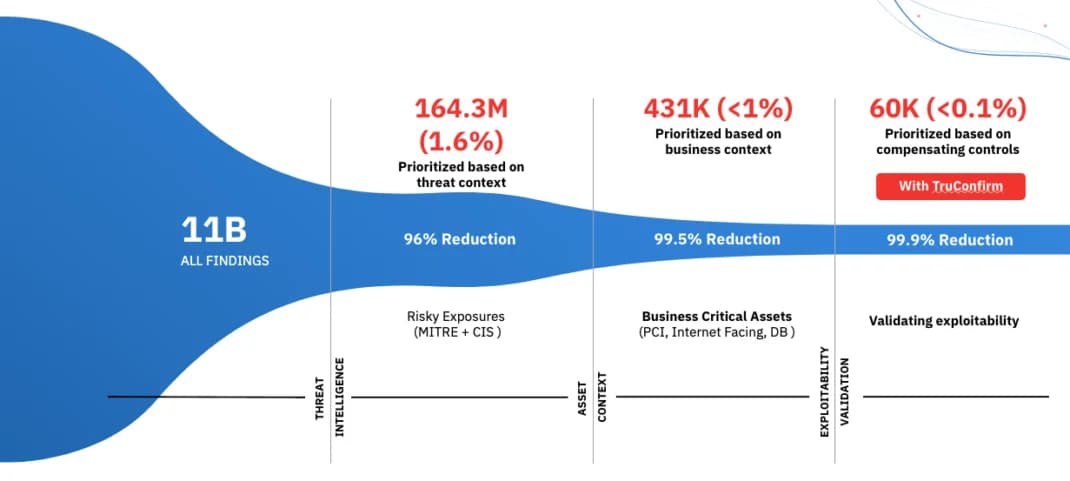
- Данные платформы Qualys показывают 10,5 миллиардов результатов проверки конфигураций в средах клиентов, но только 1,6% представляют собой значительное воздействие и менее 1% являются приоритетными критически важными для бизнеса результатами.
- Отчет Verizon DBIR за 2026 год показал, что среднее время устранения слабых паролей и неверно настроенных разрешений составляет около 8 месяцев.
- Среди 1 миллиарда результатов проверки неправильных конфигураций риск концентрируется в управлении доступом (38%), воздействии, связанном с программами-вымогателями (30.7%), и пробелах в аудите логирования (26%).
- Постоянная готовность к аудиту — это непрерывный цикл обнаружения пробелов, приоритизации рисков, устранения проблем, сбора доказательств и мониторинга отклонений элементов управления, реализуемый с помощью Qualys Policy Audit и Audit Fix.
Почему аудиты по состоянию на определенный момент времени больше не отражают реальные риски
Комплаенс долгое время следовал знакомому циклу: подготовка к аудиту, сбор доказательств, устранение выявленных проблем и повторение. Но современные среды изменяются быстрее, чем этот цикл успевает реагировать.
Облачная инфраструктура меняется ежедневно. Новые приложения внедряются постоянно. Конфигурации безопасности со временем отклоняются от нормы. И злоумышленники больше не ограничены ручными методами. Новые методы атак на базе ИИ могут выявлять и связывать кажущиеся изолированными уязвимости быстрее, чем традиционные процессы комплаенса могут их устранить.
Задача для команд безопасности и комплаенса заключается уже не просто в том, чтобы успешно пройти очередной аудит. Она заключается в поддержании готовности к аудиту каждый день. Периодические аудиты остаются необходимыми, но они не могут показать, остаются ли элементы управления эффективными между проверками.
Растущий разрыв между рисками безопасности и циклами аудита
Большинство организаций проводят оценки на соответствие таким стандартам и фреймворкам, как Национальный институт стандартов и технологий (NIST), Центр интернет-безопасности (CIS), Стандарт безопасности данных индустрии платежных карт (PCI DSS), Закон о переносимости и подотчетности медицинского страхования (HIPAA), Руководства по технической реализации безопасности (STIG), Закон о цифровой операционной устойчивости (DORA), а также внутренним политикам безопасности. Эти оценки предоставляют ценную информацию об эффективности элементов управления в определенный момент времени.
Проблема в том, что среды редко остаются статичными. Конфигурация, которая проходит проверку сегодня, может дать сбой завтра из-за обновления программного обеспечения, изменения инфраструктуры, административной ошибки или отклонения политики. Между тем команды безопасности часто управляют тысячами или даже миллионами результатов проверки конфигураций на серверах, базах данных, промежуточном ПО, облачных ресурсах и приложениях. Данные платформы Qualys показывают реальную цифру, приближающуюся к 10,5 миллиардам результатов проверки в средах клиентов, из которых только 164,3 миллиона (1,6%) представляют реальный риск, а всего 431 000 (менее 1%) достигают уровня приоритетных критически важных для бизнеса результатов.
В результате команды по обеспечению соответствия требованиям часто оказываются заперты в цикле:
- Ручной сбор доказательств
- Оценки по состоянию на определенный момент времени
- Длительные усилия по устранению
- Повторяющиеся мероприятия по подготовке к аудиту
К моменту сбора доказательств и устранения проблем среда уже может измениться. Независимые исследования подтверждают это: Verizon’s 2026 Data Breach Investigations Report обнаружила, что среднее время устранения слабых паролей и неправильно настроенных разрешений составляет примерно 8 месяцев.
Комплаенс больше не является лишь периодическим событием. Это непрерывная операционная задача.
Почему неправильные конфигурации продолжают создавать риски
В ходе оценок безопасности риски неизменно концентрируются в одних и тех же фундаментальных областях управления:
- Элементы управления доступом
- Управление привилегированным доступом
- Гигиена учетных данных
- Аудит логирования
- Управление конфигурациями
Среди 1 миллиарда результатов проверки неправильных конфигураций риск неизменно концентрируется в трех областях: 38% сбоев контроля доступа (слабая многофакторная аутентификация, избыточные привилегии, плохая гигиена учетных данных), 30,7% подверженности программам-вымогателям (неправильные конфигурации, которые напрямую соотносятся с известными шаблонами атак программ-вымогателей) и 26% пробелов в аудите логирования (пробелы в контрольных журналов, невидимые для команд комплаенса).
По отдельности эти проблемы могут казаться управляемыми. Но злоумышленники все чаще рассматривают их как взаимосвязанные возможности, а не как изолированные результаты. Слабенький пароль, избыточные привилегии и упущенный из виду пробел в управлении доступом могут классифицироваться сами по себе как результаты с относительно низким уровнем риска. В совокупности они могут создать жизнеспособный путь атаки.
Совокупные сбои элементов управления обнажают разрыв между традиционными программами комплаенса и современными угрозами. 80% угроз безопасности вызваны неправильной настройкой идентификационных данных и учетных данных, причем треть этих угроз подвергает критические активы прямому риску взлома. Реальная угроза не всегда заключается в одной уязвимости. Это комбинация рисков, которая создает путь атаки. 75% взломов происходят в результате одновременного наложения множественных сбоев элементов управления.
Успешное прохождение аудита не означает автоматически, что организация устойчива к развивающимся методам атак.
Переход от подготовки к аудиту к постоянной готовности к аудиту
Устранение этого разрыва требует рассмотрения комплаенса как непрерывной операционной дисциплины, а не как периодического аудиторского проекта. Эта операционная дисциплина требует от команд безопасности и комплаенса постоянного выполнения следующих действий:
- Обнаружение пробелов в элементах управления
- Приоритизация результатов на основе риска
- Эффективное устранение проблем
- Автоматический сбор доказательств
- Мониторинг элементов управления на предмет постоянного соответствия требованиям
В совокупности эти шаги определяют постоянную готовность к аудиту. Вместо того чтобы задавать вопрос: «Соответствуем ли мы требованиям сегодня?», организации могут ответить на более важный вопрос:
«Поддерживаем ли мы соответствие требованиям по мере изменения нашей среды?»
Упрощение создания политик с помощью помощи ИИ
Цикл постоянной готовности начинается с преобразования фреймворков, бенчмарков и внутренних политик в действенные технические элементы управления. Многие организации тратят значительное время на интерпретацию требований, сопоставление элементов управления и проверку логики политик в рамках нескольких фреймворков.
Для этого первого шага Qualys представила создание политик на базе ИИ для Policy Audit.
Эта функция позволяет командам загружать фреймворки, бенчмарки, руководства поставщиков или внутренние политики и использовать помощь ИИ для сопоставления элементов управления с логикой политик, критериями оценки и ожидаемыми значениями. Важно отметить, что проверка политик остается под контролем человека, что гарантирует экспертную оценку и утверждение сопоставлений перед публикацией.
Цель состоит не в том, чтобы заменить экспертные знания в области комплаенса. Она заключается в том, чтобы помочь командам комплаенса ускорить процесс внедрения требований соответствия при сохранении контрольного надзора.
Непрерывный мониторинг требует непрерывных доказательств
После внедрения политик постоянная готовность зависит от поддержания актуальности доказательств аудита. Команды безопасности и комплаенса часто тратят недели на сбор скриншотов, данных конфигураций, отчетов и доказательств элементов управления из нескольких систем. Для этого требуется модель непрерывных доказательств.
С появлением Audit Insights модуль Policy Audit выходит за рамки периодических проверок благодаря непрерывному мониторингу средств контроля, обнаружению отклонений от требований комплаенса и автоматическому сбору доказательств. Вместо того чтобы судорожно собирать доказательства перед аудитом, организации могут поддерживать актуальный учет статуса комплаенса и эффективности средств контроля в течение всего года. Поддержание актуальности этих доказательств превращает подготовку к аудиту из крупного проекта в рутинный операционный процесс.
Не все результаты проверки одинаково важны
Инструменты оценки конфигурации могут генерировать огромные объемы результатов без достаточного контекста для расстановки приоритетов. У групп безопасности нет ресурсов для немедленного устранения каждого сработавшего средства контроля. Практический вопрос заключается в том, какие именно результаты представляют наибольший риск для бизнеса.
Policy Audit добавляет этот контекст, учитывая такие факторы, как:
- Критичность активов
- Подверженность угрозам
- Бизнес-контекст
- Релевантность программ-вымогателей
- Индикаторы рисков безопасности
Связывая результаты проверок на соответствие требованиям с аналитикой рисков, команды могут сосредоточить усилия на устранении уязвимостей там, где это принесет наибольшую пользу. В результате происходит переход от отчетности по принципу «пройдено/не пройдено» к принятию решений на основе оценки рисков.
Приоритезация на основе рисков имеет значение только в том случае, если команды могут быстро и стабильно устранять нужные проблемы.
Чтобы замкнуть этот контур, Qualys представила Audit Fix — решение, призванное упростить процесс исправления нарушений комплаенса с помощью готового контента для устранения уязвимостей и автоматизированных рабочих процессов. Интегрируя исправление в операционные процессы, организации могут выйти за рамки простого выявления неэффективных средств контроля, перейдя к активному восстановлению соответствующих конфигураций и проверке того, что исправления остаются актуальными с течением времени.
В совокупности эти возможности создают замкнутый цикл для операций по обеспечению комплаенса:
- Выявление пробелов
- Приоритезация рисков
- Эффективное устранение
- Проверка результатов
- Ведение базы доказательств
Результатом является более устойчивая модель непрерывной готовности с измеримым операционным эффектом. Автоматизация сбора доказательств и сопоставления средств контроля снижает трудозатраты на ручной аудит до 90%. Организации сообщают о сокращении количества неудачных аудитов на 95% и снижении затрат на аудит на 50% в результате перехода от ручного точечного исправления к непрерывной автоматизированной модели.
ИИ меняет темпы развития кибербезопасности. По мере того как среды становятся более динамичными, а угрозы развиваются быстрее, организации не могут полагаться исключительно на периодические проверки и точечные оценки.
Для руководителей служб безопасности и комплаенса практический вопрос заключается в том, смогут ли они обнаруживать отклонения в средствах контроля, определять, какие пробелы создают наибольший риск для бизнеса, эффективно их устранять и сохранять актуальные доказательства.
Непрерывная готовность к аудиту — это больше, чем стратегия комплаенса. Это становится императивом безопасности.
Сочетая создание политик с помощью ИИ, непрерывный мониторинг, автоматический сбор доказательств, приоритизацию на основе рисков и автоматизированное устранение, организации могут перейти от реагирования на результаты аудита к поддержанию готовности каждый день.
Практическая отправная точка — задать вопросы: Как быстро мы можем обнаружить отклонения? Можем ли мы предоставить актуальные доказательства без ручной суматохи? Можем ли мы проверить, что исправления остаются на месте?
В мире, управляемом ИИ, ждать следующего аудита может быть уже слишком поздно.
Модернизируйте свою готовность к аудиту
ИИ изменил скорость обнаружения и эксплуатации уязвимостей. Узнайте, как ведущие организации сокращают разрыв между обнаружением, устранением и готовностью к аудиту. Read the white paper.
Часто задаваемые вопросы
В: Что такое непрерывная готовность к аудиту?
О: Это операционная дисциплина обнаружения пробелов в средствах контроля, расстановки приоритетов по степени риска, устранения, автоматического сбора доказательств и мониторинга отклонений, благодаря которой организация остается готовой к аудиту по мере изменения среды.
В: Почему комплаенс на определенный момент времени больше не является достаточным?
О: Облака, приложения и конфигурации меняются ежедневно. Средство контроля, которое работает сегодня, может дать сбой завтра. Аудиты на определенный момент времени не могут показать, оставались ли средства контроля эффективными в промежутках между оценками.
В: Как Qualys Policy Audit поддерживает непрерывную готовность?
О: Функция создания политик на основе ИИ сопоставляет фреймворки со средствами контроля, Audit Insights отслеживает отклонения и непрерывно собирает доказательства, контекст рисков расставляет приоритеты для найденных проблем, а Audit Fix устраняет их и проверяет, что исправления остаются на месте.
В: Заменяет ли ИИ экспертов по комплаенсу?
О: Нет. ИИ помогает сопоставлять фреймворки с логикой политик. Люди проверяют и утверждают эти сопоставления перед публикацией.
В: Какие неверные конфигурации создают наибольший риск?
О: Данные Qualys по 1 миллиарду обнаруженных проблем показывают концентрацию в области контроля доступа (38%), рисков, связанных с программами-вымогателями (30,7%), и пробелов в аудите журналирования (26%).
Источники
- Отчет Verizon 2026 Data Breach Investigations Report (DBIR), стр. 11 — медианное время на устранение неправильных конфигураций паролей и прав доступа.
- Отчет Panaseer 2026 Security Leaders Peer Report, ноябрь 2025 г. panaseer.com
- Пресс-релиз Qualys, Qualys Unveils Policy Audit with Enhanced Efficiency for Continuous Audit Readiness, 24 апреля 2025 г.;
- Информационный бюллетень Qualys Policy Audit: Stay Ready. Stay Compliant.