Краткий обзор
Эксплуатация уязвимостей сегодня происходит с такой скоростью, с которой ручное устранение на основе тикетов просто не может справиться. Платформа Enterprise TruRisk Management от Qualys устраняет этот разрыв с помощью автономного устранения уязвимостей: риски ранжируются с учетом угроз, бизнеса и окружения, а затем проверяются с помощью TruConfirm и Agent Val до выделения каких-либо ресурсов, что позволяет исключить более 90% ложных срабатываний по 1600+ CVE. Подтвержденные риски передаются в TruRisk Eliminate, которая оценивает надежность патчей и развертывает их волнами в рамках заданных человеком ограничений, сокращая время устранения уязвимостей из каталога CISA KEV до 14 дней по сравнению со средним по отрасли показателем в 1 месяц и 19 дней. По мере того как советы директоров переходят от метрик активности к метрикам результатов, эта непрерывная архитектура от обнаружения до устранения дает службам безопасности основанный на фактах ответ на вопрос, стали ли они более или менее уязвимыми по сравнению с ситуацией 90 дней назад.
В любой компании обязательно найдется человек, который одобряет действия по устранению уязвимостей, необходимость которых машина уже определила, чью безопасность уже проверила и которые уже поставила в очередь на выполнение. Эта роль создавалась для условий угроз, которых больше не существует, и люди на этой должности обычно первыми говорят об этом, потому что им досталась очередь, которая растет быстрее с каждым кварталом, рейтинги критичности, которые почти ничего не говорят им о собственной инфраструктуре, и шлюз согласования, который делает их лично ответственными за результаты, для предсказания которых у них нет никаких данных. Роль не потерпела неудачу как таковая, но условия вокруг нее изменились, а инструментарий так и не догнал эти изменения.
То, насколько сильно они изменились, теперь поддается измерению. Gartner сообщает, что время от раскрытия информации до активной эксплуатации сократилось с более чем двух лет в 2018 году до менее чем двух дней, и что 76% эксплуатируемых CVE теперь становятся оружием до или в день раскрытия. Verizon’s 2026 DBIR ставит эксплуатацию уязвимостей на первое место среди векторов первоначального доступа, впервые опережая компрометацию учетных данных и фишинг. Между тем, задержка между обнаружением уязвимости и выпуском патча составляет более двух недель, что означает, что очередь на утверждение часто ждет исправления, которое злоумышленники уже опередили.
Организации, которые сокращают этот разрыв, делают это не за счет увеличения команд или бюджетов, а за счет устранения человеческих задержек на критическом пути, что является вопросом архитектуры, а не инструментов.
Соблазнительно рассматривать автономное устранение уязвимостей как то, что инструмент патчинга делает сам по себе, но такое понимание упускает большую часть того, что охватывает этот термин. Автономное устранение — это концепция, которую Qualys воплощает в жизнь в платформе Enterprise TruRisk Management, где:
- Обнаружение питает приоритезацию,
- Приоритезация питает проверенную эксплуатируемость,
- Проверенная эксплуатируемость питает устранение, а
- Устранение возвращает подтвержденное снижение рисков в следующий цикл.
Каждый этап передает следующему более мелкую и лучше проработанную проблему, и последовательность выполняется непрерывно, а не приостанавливается, пока человек переносит работу между инструментами.
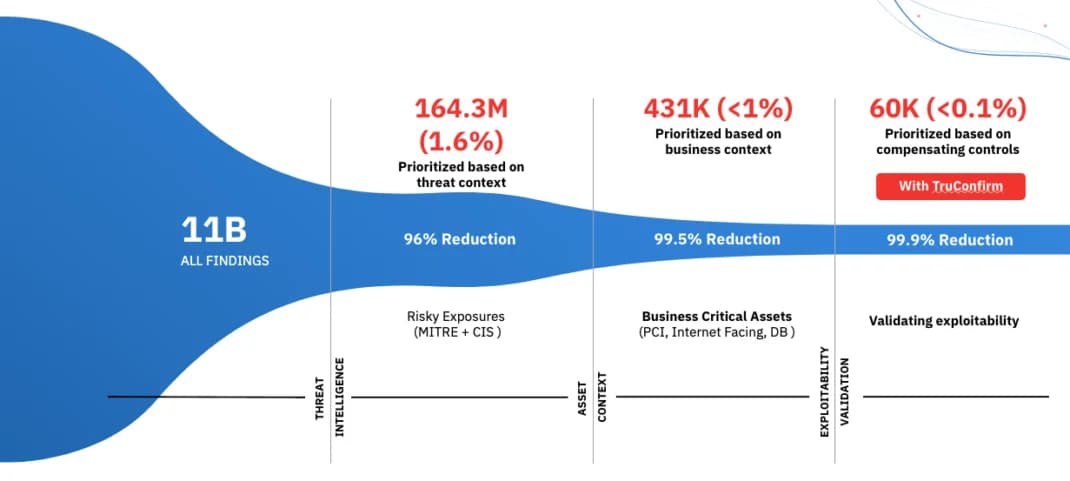
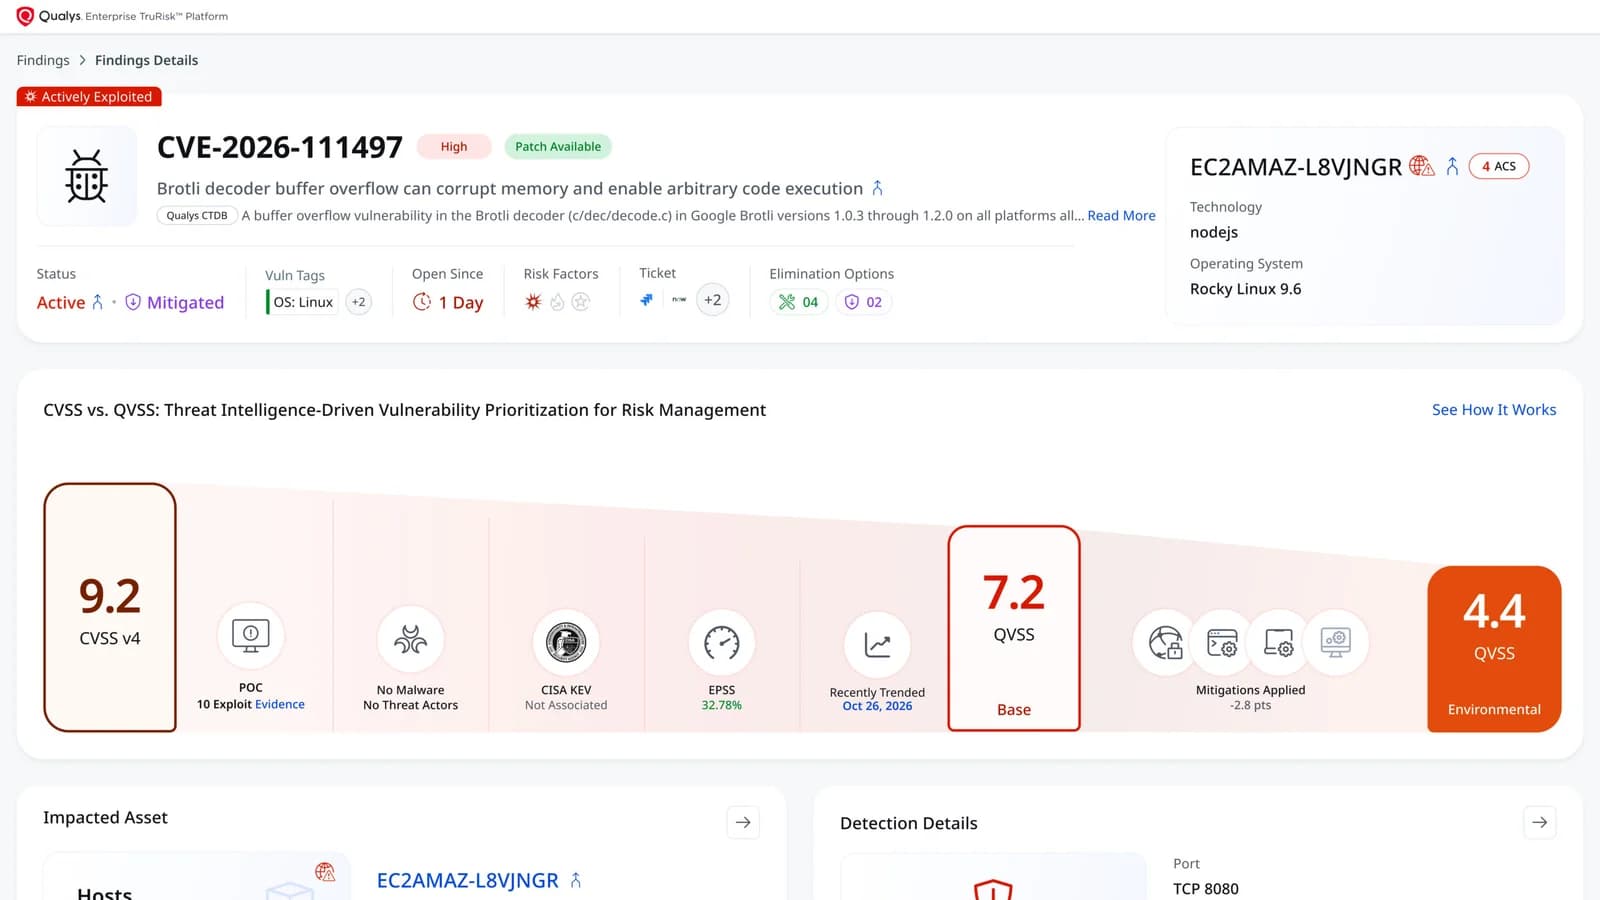
Большинство программ управления уязвимостями ломаются в одной и той же точке — в момент, когда сканер возвращает тысячи находок, имеющих высокий рейтинг критичности, но ни одна из которых не указывает на то, что действительно важно здесь и сейчас. Гиперприоритизация решает эту проблему, добавляя контекст, который опускают оценки критичности: контекст угроз определяет, используется ли уязвимость прямо сейчас, бизнес-контекст определяет, что именно поддерживает затронутый актив, а контекст окружения определяет, делают ли условия в вашей инфраструктуре эксплуатацию вообще жизнеспособной. Объединяясь вместе, они сужают список всего, что выглядит срочным, до очереди действительно эксплуатируемых угроз на активах, от которых зависит бизнес, и именно за эту способность в платформе отвечают TruRisk и TruLens.
Правильное ранжирование уязвимостей все же оставляет дорогостоящий вопрос без ответа, поскольку находка в верхней части приоритезированной очереди является лишь сильной гипотезой о риске и остается гипотезой до тех пор, пока кто-то не проверит ее на соответствие реально действующим средствам контроля и конфигурациям. Подтверждение — это шаг, который определяет, является ли автономность вообще обоснованной.
TruConfirm, работающий на базе Agent Val, устраняет этот пробел. Agent Val решает, что проверять в первую очередь, автономно выбирая наиболее критичные уязвимости без ожидания ручной триажи, в то время как TruConfirm безопасно воспроизводит технику злоумышленника на работающих производственных активах, чтобы доказать, действительно ли путь эксплойта открыт. Каждая проверка дает один из трех ответов, подкрепленных доказательствами: уязвимость эксплуатируема, заблокирована компенсирующим элементом контроля или недоступна, поэтому EternalBlue помечается как эксплуатируемая только там, где реально включен SMBv1, а Log4Shell — только там, где активен путь JNDI. Для более чем 1600 CVE это устраняет более 90% ложных срабатываний, отфильтровывая все теоретические угрозы до выделения хотя бы одного ресурса на устранение.
Что на самом деле означает «автономный»
Слово «автономный» вызывает у руководителей служб безопасности дискомфорт, и по понятным причинам, поскольку автоматизация, действующая без надлежащих средств защиты в производственной среде, представляет собой риск, а сценарии ее сбоев хорошо знакомы: патчи, ломающие системы, действия по изоляции, выводящие из строя критически важные для бизнеса сервисы, и автоматические изменения в хрупких средах, где никто не может предсказать последствия второго порядка.
Здесь автономность описывает то, где применяется человеческое суждение, а не то, исключается ли оно вовсе. Люди остаются участниками процесса и переключаются на ту точку, где их мнение имеет наибольший вес: определение правил, установка пороговых значений и рассмотрение исключений, в то время как система действует в этих границах с тем темпом, который ручное утверждение тикетов никогда не смогло бы выдержать.
Как только Agent Val подтверждает эксплуатируемый риск и перемещает его наверх очереди, в дело вступает TruRisk Eliminate, выступающий в качестве слоя аналитики устранения и делающий гораздо больше, чем просто применение патча по команде. Он оценивает надежность патча перед развертыванием, предлагает пути миграции там, где исправление невозможно, а благодаря тому, что в конце этого года операционная устойчивость дополнит оценку, распространяет эту аналитику на то, как развертывания ведут себя с течением времени. Все это вместе делает архитектуру доверия сутью продукта, а не просто оболочкой вокруг него.
Надежность патча — это вероятность того, что патч успешно установится в рабочей среде без сбоев системы, откатов или непредвиденных побочных эффектов. Qualys измеряет ее путем анализа телеметрии развертываний в реальных условиях, собранной со всего мира. Патч с высокой надежностью развертывается чисто и в больших масштабах, в то время как патч с низкой надежностью часто дает сбои в продакшене и требует отката или альтернативного пути устранения. Эти глобальные данные позволяют командам мгновенно автоматизировать развертывание надежных патчей и одновременно проверять более рискованные с помощью поэтапного развертывания по кольцам до того, как они попадут в продакшн. Таким образом, результат становится понятен заранее, а не выясняется уже в процессе развертывания. Поэтапное развертывание (от наименее критичных активов к наиболее критичным) позволяет локализовать радиус поражения любого неожиданного поведения до того, как оно затронет ключевые системы. Именно такие механизмы контроля превращают автономное устранение угроз в тему, которую CISO может спокойно обсуждать с советом директоров.
TruRisk Eliminate также важна потому, что далеко не каждое подтвержденное уязвимое место можно пропатчить. Система действует во всем спектре средств исправления: устанавливает патчи там, где они существуют и показатель надежности позволяет это сделать; устраняет неправильные конфигурации, если они являются первопричиной; применяет виртуальный патчинг или правила WAF, когда эксплуатационные ограничения делают немедленное применение патчей невозможным; удаляет программное обеспечение, если актив в нем больше не нуждается, а риск его сохранения перевешивает затраты на удаление; и изолирует активы, если в отведенное окно не осталось никаких других жизнеспособных вариантов.
Результат такого подхода отражается на скорости устранения, а не на количестве выполненных задач. Так, для интернет-активов с уязвимостями из каталога CISA KEV клиенты TruRisk Eliminate устраняют угрозы за 14 дней против 1 месяца и 19 дней у всех остальных, а в случае с общими критическими рисками уровня QVSS 9 и выше — за 24 дня против 1 месяца и 22 дней. Автоматизация берет на себя львиную долю этой работы: за два квартала после анонса Mythos количество автоматических развертываний патчей, не требующих вмешательства человека, выросло на 81% (с 37 до 56 миллионов). Это отлично демонстрирует, на что способны организации, когда они могут прогнозировать результаты развертывания, а не обнаруживать их постфактум.
Конкретные показатели клиентов подтверждают эту тенденцию: 92 000 инстансов Zoom были удалены и безопасно мигрированы в ответ на угрозу безопасности, 27 000 уязвимостей WinVerifyTrust устранены за три дня, 40 000 уязвимостей в компонентах .NET с истекшим сроком поддержки ликвидированы за 16 дней, а 10 000 уязвимостей типа «атака ко дню рождения» разрешены за шесть дней. Каждый из этих случаев показывает, что операционный риск находился под контролем, а результатом стало доказанное снижение уровня подтвержденных угроз.
Будущий разговор с советом директоров
Советы директоров начинают задавать более грамотные вопросы о рисках уязвимостей, и Frontier AI ускорит эти изменения. Ведь вопросы о том, сколько уязвимостей было найдено, сколько патчей развернуто и как выглядит текущее распределение по степени критичности — это вопросы об активности, которые описывают проделанную работу, но ничего не говорят о том, насколько реально снизился риск. Вопросы, которые звучат теперь, звучат иначе и сводятся к следующему:
- Стала ли организация более или менее уязвимой по сравнению с ситуацией 90 дней назад
- Сколько времени подтвержденный риск оставался открытым для систем, наиболее важных для бизнеса
- Какова средняя продолжительность окна уязвимости (Average Window of Exposure) в текущем квартале по сравнению с предыдущим и на фоне аналогичных компаний
Ни на один из этих вопросов нельзя ответить с помощью подсчета установленных патчей. В то время как средняя продолжительность окна уязвимости измеряет совокупное время нахождения организации под угрозой, а не то, как быстро был закрыт отдельный тикет. Именно этот показатель применим в реалиях современной угрозовой обстановки, где 76% эксплуатируемых уязвимостей вооружаются злоумышленниками в день раскрытия или раньше. Рекомендации Gartner идут в том же направлении, предлагая заменить общие цели по развертыванию патчей на метрики, основанные на результатах: например, устранение уязвимостей из каталога KEV на интернет-системах в течение 72 часов. Это подкрепляется столь же конкретными показателями: среднее время установки патча в целом и по группам риска, разрыв между появлением эксплойта и установкой патча, успешность автоматических патчей и частота их откатов, а также доля патчинга, которую организация в принципе способна автоматизировать. Наряду с AWE, картину дополняют сокращение финансовых потерь от подтвержденных рисков в денежном выражении и устойчивость процесса исправления (процент устранений, примененных с первой попытки без откатов).
Поскольку валидация происходит до того, как запущено устранение, закрытие уязвимости основывается на подтвержденных данных о том, что путь эксплойта больше не работает. После смягчения последствий Agent Val снова запускает проверку, чтобы убедиться, что лазейка закрыта и средства контроля работают. Это принципиально иной уровень уверенности по сравнению с простым предположением, что применение патча решило проблему.
Модель в непрерывном действии
AI-Native Risk Operations Center — это не просто дашборд или название команды, а модель операций с киберрисками, в которой три возможности работают как единая непрерывная цепочка:
- Обнаружение со скоростью ИИ, которое выявляет уязвимости по мере изменения среды
- Гиперприоритизация, ранжирующая их по реальному бизнес-риску, с подтверждением с помощью агентов, которое отделяет эксплуатируемые риски от теоретических угроз до выделения каких-либо ресурсов
- Автономное устранение, действующее по всему спектру с необходимой для угрозовой среды скоростью, с использованием защитных барьеров, которые делают безопасную для продакшена автоматизацию реальностью
Сама по себе функция Eliminate устраняет реальные угрозы, а более широкая платформа дает уверенность в том, что устраненная угроза была именно той, которую следовало ликвидировать в первую очередь.
Ландшафт угроз стал автономным, поскольку обнаружение и эксплуатация уязвимостей теперь происходят на машинно-быстрых скоростях. Защита, построенная на тикетах с человеческой скоростью, преодолевает этот разрыв не за счет сверхурочной работы в рамках старой модели, а путем соответствия архитектуре самой угрозы, объединяя обнаружение, приоритизацию, валидацию и устранение в единую автономную последовательность.
В этой серии статей из четырех частей мы рассмотрели весь путь: от неэффективной операционной модели через скрытые угрозы на протяжении всего окна уязвимости и разрыв в верификации (из-за которого большинство циклов исправления тратится на недосягаемые риски) — к автономному движку, который закрывает эти проблемы. Организации, выстраивающие защиту в ответ на современные угрозы, устраняют риски, а не берут их на себя.