Обзор
27 сентября 2026 года компания Citrix disclosed выпустила информацию о восьми новых уязвимостях, затрагивающих NetScaler ADC и NetScaler Gateway, включая две критические уязвимости удаленного выполнения кода (RCE): CVE-2026-88771 и CVE-2026-88772. Обе эти уязвимости RCE имеют критическую оценку CVSSv4 в 9,5 баллов, и обе были подтверждены как активно эксплуатируемые злоумышленниками в реальных условиях в качестве уязвимостей нулевого дня до того, как о них объявил производитель.
CVE-2026-88771 затрагивает уязвимые развертывания NetScaler в их конфигурации по умолчанию, при этом никаких дополнительных функций продукта не требуется. Производитель также указал, что сложность атаки для эксплуатации CVE-2026-88771 является низкой, что означает высокую вероятность надежного RCE на всех уязвимых устройствах NetScaler независимо от их конфигурации. Это вызывает особую тревогу из-за широкого распространения устройств NetScaler.
CVE-2026-88772 представляет собой уязвимость повреждения памяти и требует включения функции DTLS на устройстве. Производитель указал, что сложность атаки является высокой, а это значит, что успешная эксплуатация может оказаться для злоумышленника более сложной задачей, чем в случае CVE-2026-88771.
Агентство кибербезопасности и безопасности инфраструктуры США (CISA) reports подтвердило, что активная эксплуатация происходит по всему миру, и добавило как CVE-2026-88771, так и CVE-2026-88772 в свой каталог известных эксплуатируемых уязвимостей (KEV) 27 сентября 2026 года. Многочисленные группы CERT по всему миру начали issuing alerts в связи с критическим характером данной ситуации.
В следующей таблице приведены все восемь уязвимостей:
CVE
CVSSv4
Уязвимость
Эксплуатация подтверждена
CVE-2026-88771
Ненадлежащая проверка входных данных, приводящая к RCE в конфигурации по умолчанию (CWE-20)
Да ()
CVE-2026-88772
Переполнение памяти, приводящее к RCE в конфигурации DTLS (CWE-119)
Да ()
CVE-2026-88773
Внедрение HTTP-запросов (CWE-444)
CVE-2026-88774
Обход политик с использованием URL-выражений (CWE-16)
CVE-2026-88775
Переполнение памяти в конфигурации Gateway или AAA (CWE-119)
CVE-2026-88776
Переполнение памяти в конфигурации балансировщика нагрузки типа Oracle (CWE-119)
CVE-2026-88777
Переполнение памяти в конфигурации LB/CS или CGNAT-LSN/NAT64 (CWE-119)
CVE-2026-88778
Предсказуемые начальные порядковые номера TCP (CWE-342)
Рекомендации по устранению
Для устранения всех восьми уязвимостей доступны следующие обновления, предоставленные производителем. Rapid7 настоятельно рекомендует обновить уязвимые устройства NetScaler в экстренном порядке, вне обычных циклов установки патчей, а также investigating проверить уязвимые устройства на наличие признаков компрометации.
- Citrix NetScaler ADC и Citrix NetScaler Gateway 14.1-73.37 и более поздние версии.
Citrix NetScaler ADC и Citrix NetScaler Gateway 14.1-73.37 и более поздние версии.
- Citrix NetScaler ADC и Citrix NetScaler Gateway 13.1-64.23 и более поздние версии 13.1.
Citrix NetScaler ADC и Citrix NetScaler Gateway 13.1-64.23 и более поздние версии 13.1.
- Citrix NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS и более поздние версии 14.1-FIPS.
Citrix NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS и более поздние версии 14.1-FIPS.
- Citrix NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1.37.279 и более поздние версии 13.1-FIPS и 13.1-NDcPP.
Citrix NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1.37.279 и более поздние версии 13.1-FIPS и 13.1-NDcPP.
Актуальные рекомендации по устранению уязвимостей см. на ресурсе производителя.
Клиенты Rapid7
Exposure Command, InsightVM и Nexpose
Клиенты Exposure Command, InsightVM и Nexpose могут оценить подверженность всем CVE, перечисленным в этом блоге, с помощью аутентифицированных проверок уязвимостей, которые планируется выпустить в сегодняшнем обновлении контента (28 сентября).
Intelligence Hub
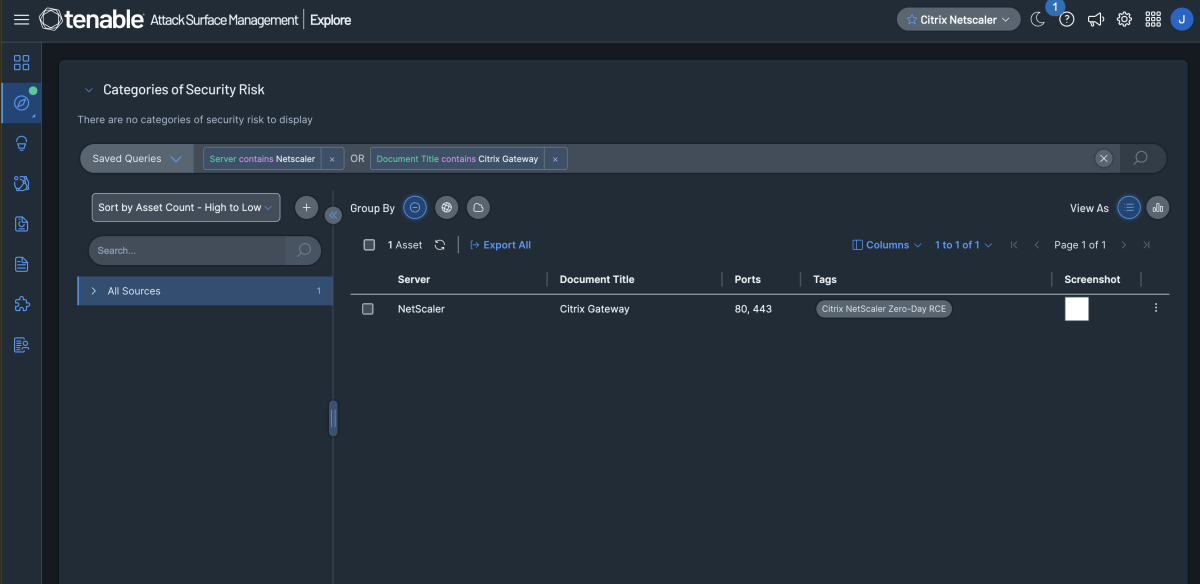
Клиенты, использующие Intelligence Hub от Rapid7, могут отслеживать последние события, связанные с CVE-2026-88771 и CVE-2026-88772, включая индикаторы компрометации (IOC).
Обновления
- 28 сентября 2026 года: Первоначальная публикация.
28 сентября 2026 года: Первоначальная публикация.