Две уязвимости нулевого дня в Citrix NetScaler, CVE-2026-88771 и CVE-2026-88772, были официально подтверждены как эксплуатируемые в реальных условиях. Компания Citrix выпустила исправления 27 сентября 2026 года.
Журнал изменений
Обновление от 27 сентября: компания Citrix опубликовала бюллетень безопасности CTX697096, подтверждающий CVE-2026-88771 и CVE-2026-88772 в качестве двух уязвимостей нулевого дня типа RCE, и выпустила патчи. Запись обновлена: добавлены идентификаторы CVE, оценки по шкале CVSS, версии исправлений и рекомендации по IoC.
Обновление от 27 сентября: компания Citrix опубликовала бюллетень безопасности CTX697096, подтверждающий CVE-2026-88771 и CVE-2026-88772 в качестве двух уязвимостей нулевого дня типа RCE, и выпустила патчи. Запись обновлена: добавлены идентификаторы CVE, оценки по шкале CVSS, версии исправлений и рекомендации по IoC.
27 сентября: Первоначальная публикация на основе ограниченной общедоступной информации в преддверии официального бюллетеня Citrix.
Основные выводы
- Компания Citrix подтвердила наличие двух критических уязвимостей нулевого дня в NetScaler ADC и NetScaler Gateway. Обе уязвимости позволяют выполнять удаленный код и активно эксплуатируются в реальных условиях.
- Компания Citrix выпустила исправления 27 сентября 2026 года.
- Компания Citrix заявляет, что общие индикаторы компрометации будут доступны через NetScaler Console, и клиенты могут запросить их в службе поддержки Citrix.
Справочная информация
Команда исследований специальных операций (RSO) компании Tenable подготовила этот блог, чтобы ответить на часто задаваемые вопросы (FAQ) относительно двух зарегистрированных уязвимостей нулевого дня в Citrix NetScaler, которые, по данным источников, активно эксплуатируются в реальных условиях. Данный раздел часто задаваемых вопросов основан на ограниченной общедоступной информации. Эта публикация была в последний раз обновлена 27 сентября 2026 года после выхода официального бюллетеня безопасности Citrix.
Часто задаваемые вопросы
Каков источник уязвимостей в NetScaler?
25 сентября 2026 года в сабреддите r/Citrix появились сообщения с рекомендациями отключить «Netscaler». Сюда входил отчет пользователя о том, что эта информация поступила из «Нидерландского национального центра кибербезопасности», а дальнейшие детали включали примечание о двух уязвимостях нулевого дня.
26 сентября 2026 года появились дополнительные отчеты, подтверждающие существование этих уязвимостей, включая посты исследователей из watchTowr в X, а также Кевина Бомонта (Kevin Beaumont) в Mastodon.
Каков контекст предупреждения Нидерландского национального центра кибербезопасности (NCSC-NL)?
Пост на Reddit в r/Citrix содержал детали предварительного уведомления NCSC-NL, которое еще не было опубликовано. Участники сообщества в этой ветке указали, что предварительное уведомление распространялось с ограничениями. Команда RSO компании Tenable не получала и не изучала содержимое этого уведомления самостоятельно.
Подтвердила ли компания Citrix наличие уязвимостей нулевого дня?
Да. Компания Citrix опубликовала бюллетень безопасности 27 сентября 2026 года, подтвердив две уязвимости нулевого дня и отметив, что зафиксирована эксплуатация обоих CVE в клиентских средах.
Что это за уязвимости нулевого дня?
Компания Citrix подтвердила две уязвимости нулевого дня в NetScaler ADC и NetScaler Gateway. CVE-2026-88771 затрагивает все развертывания, включая конфигурации по умолчанию. CVE-2026-88772 требует включения протокола безопасности транспортного слоя датаграмм (DTLS), который по умолчанию активен на виртуальных серверах VPN.
Компания Citrix также устранила шесть дополнительных уязвимостей, затрагивающих различные конфигурации:
Компания watchTowr первоначально подтвердила подробности уязвимостей нулевого дня 26 сентября 2026 года:
Нам стало известно о дополнительной информации, которой мы делимся. Мы понятия не имели, что сисадмины Citrix похожи на фанатов GTA6 — такие дружелюбные 🤗Пожалуйста, направляйте дальнейшие вопросы в Citrix. Мы не являемся PSIRT Citrix (хотя иногда это так и выглядит). Коммуникации и патчи Citrix — это… — watchTowr (@watchtowrcyber) 26 сентября 2026 г.
Нам стало известно о дополнительной информации, которой мы делимся. Мы понятия не имели, что сисадмины Citrix похожи на фанатов GTA6 — такие дружелюбные 🤗
Пожалуйста, направляйте дальнейшие вопросы в Citrix. Мы не являемся PSIRT Citrix (хотя иногда это так и выглядит).
Коммуникации и патчи Citrix — это…
— watchTowr (@watchtowrcyber) 26 сентября 2026 г.
Связаны ли эти уязвимости нулевого дня с CVE-2026-19490 и CVE-2026-19489?
Нет. Ни CVE-2026-19490, ни CVE-2026-19489, судя по всему, не связаны с ними. Обе эти уязвимости в Citrix NetScaler ADC и NetScaler Gateway были раскрыты ранее, и для них существуют исправления. CVE-2026-19490 была добавлена в каталог известных эксплуатируемых уязвимостей (KEV) CISA 9 сентября 2026 года.
В отчетах говорится, что эти уязвимости эксплуатировались. Насколько масштабны эти атаки?
Судя по публичным сообщениям, пока не установлено, достигла ли эксплуатация широких масштабов. 26 сентября Кевин Бомонт заявил: «Проблема с уязвимостью нулевого дня в Netscaler реальна, она используется в активных атаках. Патча пока нет, если критически относитесь к уязвимостям Netscaler — отключите его».
Сколько уязвимостей Citrix NetScaler ранее эксплуатировалось в реальных условиях?
Устройства Citrix NetScaler исторически были популярной целью для злоумышленников. Включая CVE-2026-19490, по состоянию на 27 сентября 2026 года в каталоге KEV от CISA было 13 записей, связанных с NetScaler, и 24 записи для продуктов Citrix в целом. Команда RSO освещала несколько заметных инцидентов:
Какие злоумышленники эксплуатируют эти уязвимости?
На данный момент никаких подробностей о злоумышленниках опубликовано не было. Однако, согласно нашему исследованию, примерно две трети активности злоумышленников, направленной против Citrix NetScaler за последние семь лет, были связаны с группами целевых кибератак повышенной сложности (APT), а одна треть — с группировками вымогателей и их сообщниками.
Доступен ли эксплойт типа «доказательство концепции» (PoC) для этих уязвимостей?
По состоянию на 27 сентября 2026 года публичные эксплойты PoC для CVE-2026-88771 или CVE-2026-88772 отсутствуют.
Доступны ли патчи или временные меры защиты?
Да. Компания Citrix настоятельно рекомендует клиентам, использующим уязвимые версии, установить одно из обновлений.
В бюллетене Citrix указаны исправления только для веток 14.1 и 13.1. Версии NetScaler ADC и NetScaler Gateway 12.1 и 13.0 достигли окончания срока службы (EOL) и больше не получают обновления безопасности, при этом Citrix не уточнила, затронуты ли они данными уязвимостями.
Существуют ли индикаторы компрометации для этих уязвимостей?
Компания Citrix заявляет, что предоставит общие индикаторы компрометации (IoCs) через NetScaler Console (версии 14.1-73.36 или новее с включенной телеметрией) после выпуска этой функции. Клиенты, которые не используют NetScaler Console или не имеют доступа к этой функции, могут обратиться в службу поддержки Citrix для запроса IoC. Компания Citrix отмечает, что информация об IoC может охватывать не все тактики, методы и процедуры (TTP) злоумышленников, и рекомендует привлекать экспертов по компьютерно-технической экспертизе для комплексной оценки.
Классифицировала ли компания Tenable Research эти уязвимости в рамках проекта Vulnerability Watch?
Да. И CVE-2026-88771, и CVE-2026-88772 были классифицированы как «уязвимости, представляющие интерес» в рамках Vulnerability Watch.
Выпустила ли компания Tenable какие-либо средства защиты продуктов от этих уязвимостей?
Список плагинов Tenable для данных уязвимостей можно найти на отдельных страницах CVE для CVE-2026-88771 и CVE-2026-88772 по мере их выпуска. По этой ссылке будут отображаться все доступные плагины для этих уязвимостей, включая будущие плагины в нашей очереди плагинов (Plugins Pipeline).
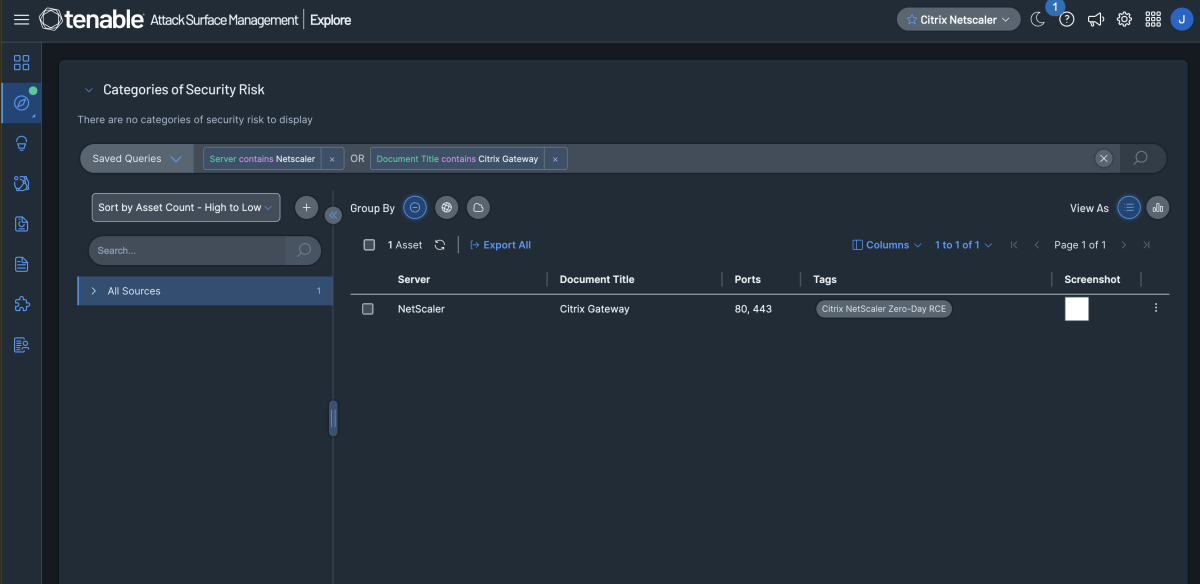
Кроме того, клиенты могут использовать Tenable Attack Surface Management для выявления общедоступных ресурсов NetScaler с помощью следующего запроса: Server Contains Netscaler OR Document Title contains Citrix Gateway
Получить дополнительную информацию
- Ветка на Reddit r/Citrix: «Утечка в Netscaler?»
- Публикация watchTowr в X: Подтверждение RCE в Citrix NetScaler
Присоединяйтесь к исследовательской группе специального назначения Tenable (RSO) на Tenable Connect для дальнейшего обсуждения новейших киберугроз.
Узнайте больше о Tenable One — платформе управления воздействием (Exposure Management Platform) для современной поверхности атаки.