Ниже представлен гостевой блог от ITSPmagazine, основанный на интервью с президентом и генеральным директором Qualys Сумедхом Такаром на конференции Black Hat USA 2026.
Сумедх Такар наблюдал за тем, как сжимается это время на протяжении 23 лет. Он пришел в Qualys в качестве одного из первых инженеров-программистов по сканеру, когда организации проводили сканирование раз в 90 дней и давали себе еще 90 дней на исправление обнаруженных проблем. На конференции Black Hat USA 2026 в августе нынешний президент и генеральный директор Qualys измерил текущие ожидания в других единицах. Девяносто секунд.
Почему скорость теперь определяет результат?
Потому что вопросы остались прежними, а время на ответы сократилось. Такар описывает последовательность действий, которую постоянно выполняют команды безопасности:
- Где находятся мои активы?
- Какова моя оценка их состояния?
- Что я должен приоритизировать?
- Что именно я должен исправить?
Наслоение дашбордов друг на друга приводит к тому, что он называет «дашборд-туризмом», когда на самом деле ничего не исправляется.
Он указывает на директиву CISA, требующую от государственных органов устранять уязвимости в течение трех дней, и на обсуждения уязвимостей нулевого дня, ориентированные на 24-часовое окно. Ни одна из этих целей не достижима путем передачи результатов человеку, наблюдающему за экраном. Когда совет директоров спрашивает, как организация будет бороться с автономными, управляемыми ИИ атаками, Такар отвечает, что это не может быть планом по найму большего количества людей.
Как три столпа выглядят на практике?
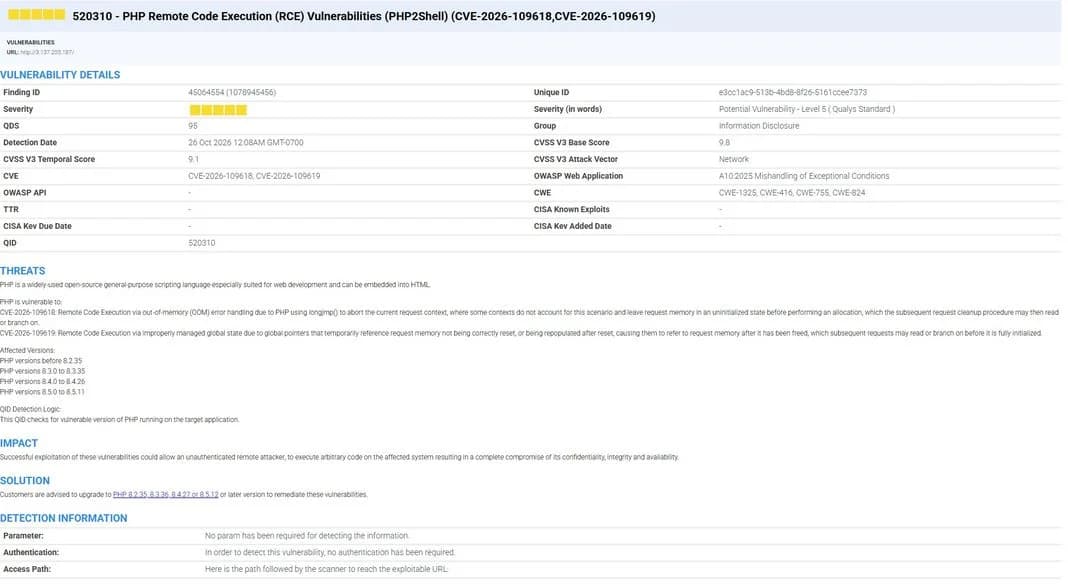
Qualys строит свой ответ вокруг трех столпов. Обнаружение со скоростью ИИ сокращает разрыв между раскрытием информации поставщиком и подтвержденной находкой. Гипер-приоритизация проверяет, какие уязвимости действительно могут быть использованы в конкретной среде, вместо того чтобы оценивать их теоретически. Автономное устранение применяет исправление без предварительного участия человека.
Обнаружение должно происходить в первую очередь, поскольку трехдневный цикл обнаружения делает 24-часовую цель по устранению бессмысленной. Затем приоритизация сужает поле деятельности. Команды едва исправляли 5% того, что находили, еще до того, как передовые модели увеличили объем работы, и Такар утверждает, что выполнение реального эксплойта против существующих средств контроля брандмауэра и EDR сокращает теоретический 1% примерно до 20% от этого 1%.
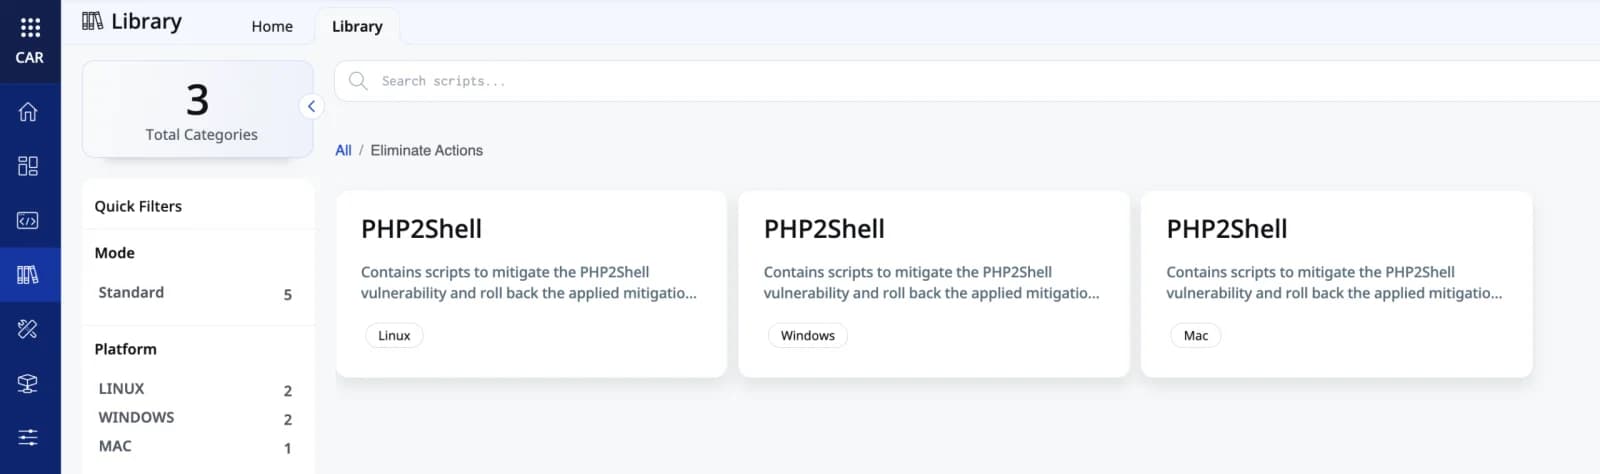
Что касается устранения, порядок действий заключается в том, чтобы исправить минимум, необходимый для достижения результата. Смягчение последствий или компенсирующий контроль, позволяющий избежать установки патча, снижает риск, не затрагивая программное обеспечение. Там, где требуется патч, Qualys создала оценку надежности патча с использованием ИИ, чтобы агент мог судить, является ли патч надежным и не требующим перезагрузки, прежде чем применять его.
Объем, стоящий за этим аргументом, значителен. Qualys развернула более полумиллиарда патчей, 150 миллионов из них за последние 12 месяцев, и 40 миллионов из них были установлены автономно без вмешательства человека.
Такар описал глобальную компанию с 450 000 сотрудников, многие из которых являются консультантами в разъездах, использующими агент Qualys для автономного исправления. Когда Google Chrome выпускает патч, агент загружает и применяет его, вместо того чтобы сначала запускать сканирование уязвимостей и заполнять дашборд. То, о чем эта команда отчитывается перед советом директоров, — это не количество уязвимостей. Они сообщают о максимальном окне уязвимости в четыре часа с момента выпуска патча.
Такар ожидает, что ежемесячный цикл выпуска патчей уйдет в прошлое по мере ускорения раскрытия информации. Недавно Qualys выпустила InstaScan, который он описывает как сканирование без сканирования, предоставляющее результат в течение часа после раскрытия информации поставщиком.
Что CISO должны донести до совета директоров?
Риск, выраженный в бизнес-терминах. Такар позиционирует CISO как бизнес-партнера, а не владельца технологий, ответственного за предоставление совету директоров и генеральному директору информации о потенциальных убытках, текущих расходах и о том, находится ли риск в пределах допустимого уровня. Для бизнеса с оборотом 500 миллионов долларов вопросы звучат так:
- Сколько будет стоить взлом?
- Что потребуется, чтобы снизить уровень риска в 80 миллионов долларов до приемлемого?
- Какая часть остатка переходит на киберстрахование?
Его краткое обозначение операционной модели — это Центр управления рисками (ROC) наряду с SOC.
Чтобы посмотреть весь разговор или listen перейти к полному брифингу бренда с Black Hat USA 2026.