TruConfidence: механизм интеллектуального анализа и оркестрации исправлений на базе ИИ, лежащий в основе TruRisk Eliminate 2.0, обеспечивает автономное устранение уязвимостей в масштабе с подтверждением на каждом этапе.
Краткий обзор
Уязвимости сегодня обнаруживаются быстрее, чем предприятия успевают их устранять. Автоматизация исправлений существует уже много лет, но бэклог уязвимостей продолжает расти. Проблема не в автоматизации, а в уверенности: не имея доказательств того, как изменение повлияет на систему, команды безопасности и ИТ-отделы медлят, и бэклог растет. TruRisk Eliminate 2.0, платформа Autonomous RemOps, устраняет этот дефицит уверенности. TruConfidence, ее интеллектуальный механизм устранения и оркестрации, определяет самый безопасный и эффективный способ ликвидации каждой подтвержденной угрозы, а Agent Sara, ИИ-агент Qualys по устранению рисков, выполняет эти планы в рамках заданных клиентом волн и прогрессивных колец развертывания. Устранение уязвимостей на основе сканирования охватывает периферийные устройства с помощью тех же сканеров Qualys. Каждое изменение отслеживается на предмет операционной стабильности, автоматически откатывается при возникновении аномалий и закрывается с предоставлением доказательств. Такой подход позволяет быстро устранять уязвимости, не подвергая риску непрерывность бизнес-процессов. За последний год Qualys развернула 178 миллионов исправлений, из которых 40 миллионов были полностью автономными, а частота откатов составила менее 0,1%.
Автоматизация исправлений существует уже много лет. Тем не менее, на большинстве предприятий автоматизированные задачи по устранению уязвимостей все еще стоят в очереди после согласования изменений и окон обслуживания, в то время как критические угрозы остаются открытыми.
Причина в том, что риск — палка о двух концах. Оставьте уязвимость без исправления — и вы рискуете стать жертвой атаки. Установите ошибочное обновление — и вы рискуете столкнуться со сбоями установки, необходимостью отката или простоями. Не имея доказательств того, как изменение повлияет на систему, команды безопасности и ИТ-отделы предпочитают проявлять осторожность, и бэклог растет.
Автоматизация исправлений никогда не была препятствием. Препятствием была уверенность.
Увидьте TruConfidence в действии
Сегодня мы устраняем этот разрыв с помощью TruRisk Eliminate 2.0, платформы Autonomous RemOps. Используя TruConfidence, интеллектуальный механизм устранения и оркестрации на базе ИИ, и Agent Sara, автономного ИИ-агента Qualys для устранения рисков, TruRisk Eliminate определяет правильное действие по устранению и выполняет его по всей поверхности атаки, сохраняя при этом устойчивость операций.
Обнаружение на базе ИИ находит уязвимости быстрее, чем тикетная система успевает их закрывать. В «черный вторник» (Patch Tuesday) недавно было зафиксировано 974 CVE за один месяц, хотя процесс был рассчитан примерно на 100. Злоумышленники пользуются этим. В было обнаружено, что 31% взломов начались с эксплуатации уязвимостей (по сравнению с 20%), что делает этот вектор основным для первоначального доступа.
Процесс устранения не поспевает за угрозами. Тот же отчет показывает, что среднее время устранения известной эксплуатируемой уязвимости (KEV) увеличилось с 32 до 43 дней, и только 26% KEV полностью устранены. Исследование Qualys показывает такой же растущий разрыв между скоростью появления угроз и скоростью их устранения.
Способность к автоматизации не является ограничением. Клиенты Qualys уже автоматизируют устранение уязвимостей в масштабе: количество автоматизированных развертываний исправлений выросло на 81% в период между первым и вторым кварталами 2026 года. Это возможно, потому что Qualys предоставляет им доказательства, позволяющие доверять каждому изменению: от того, какие угрозы важны, до того, насколько надежно будет развернуто исправление. То, что тормозит устранение уязвимостей на машинной скорости, — это нехватка доказательств, необходимых для уверенного перехода от ручных, управляемых человеком рабочих процессов. Без этого автоматизированное или автономное устранение буксует.
Прежде чем запускать автономное устранение, команды безопасности и ИТ-отделы должны получить ответы на следующие вопросы:
- Что нужно исправить? Только 1% уязвимостей эксплуатируется в реальных условиях. Командам нужно сначала устранить подтвержденные угрозы, а затем заняться остальными.
- Нужно ли исправление? Не каждая угроза требует патча. Смягчение последствий, удаление ПО или существующий контроль безопасности могут закрыть уязвимость быстрее и с меньшими нарушениями.
- Если исправление необходимо, сработает ли оно и можно ли его автоматизировать? Команды должны прогнозировать, безопасно ли развертывать исправление и не вызовет ли оно сбоев в работе бизнеса, а затем развертывать его поэтапно.
- Как контролировать развертывание? Командам нужно развертывать изменения поэтапно: автоматизация без участия человека для высоконадежных исправлений на приложениях с низким уровнем влияния и развертывание по кольцам для всего остального.
- Осталась ли среда стабильной? Команды должны убедиться, что риск устранен, чтобы поддерживать операционную устойчивость.
Ответьте на эти четыре вопроса с помощью доказательств, и устранение уязвимостей можно будет выполнять на машинной скорости, не подвергая риску непрерывность бизнеса.
Как это вписывается в цикл Autonomous RemOps
Чтобы закрыть этот разрыв, нужно нечто большее, чем просто лучший инструмент для исправлений. Нужна новая операционная модель устранения уязвимостей: Autonomous RemOps.
Традиционные инструменты для исправлений развертывают то, что есть в каталоге, и останавливаются на этапе «развернуто». Autonomous RemOps заменяет этот тикетный процесс непрерывным циклом, основанным на доказательствах: Решить → Выполнить → Доказать. Он определяет, что нужно исправить, выполняет соответствующий путь устранения по всей поверхности атаки и доказывает, что бизнес остался устойчивым.
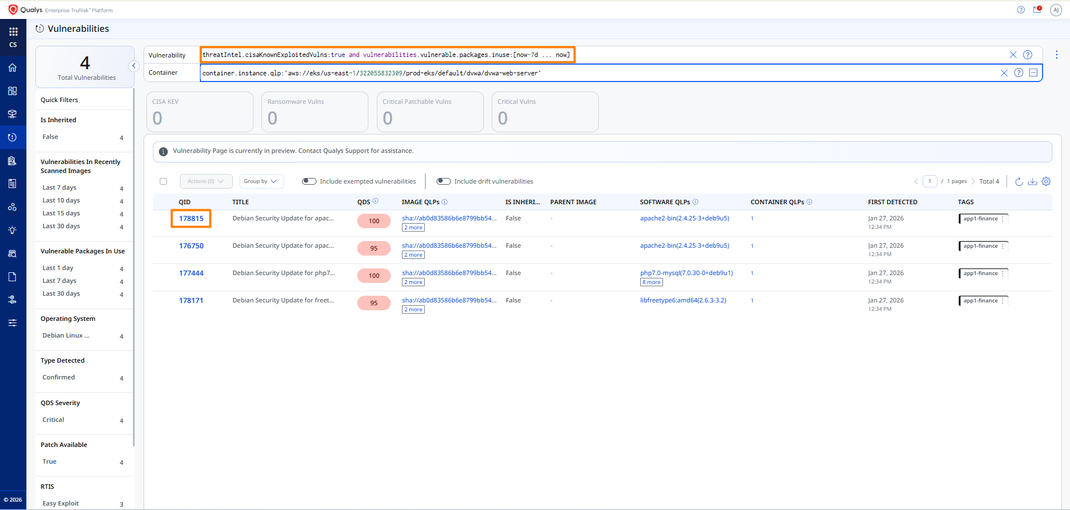
TruRisk Eliminate 2.0 выполняет этот цикл в пять этапов. Во-первых, Qualys ETM и Agent Val проверяют, что именно нужно исправить. Во-вторых, TruConfirm учитывает уже существующие средства контроля. TruConfidence обеспечивает последние три этапа, где автономность несет наибольший операционный риск: выбор пути устранения, контроль развертывания и доказательство того, что система осталась стабильной.
TruConfidence — это уровень интеллектуального анализа и оркестрации устранения уязвимостей, стоящий за TruRisk Eliminate. Для каждой угрозы он отвечает на один вопрос: какой способ устранения этого риска является самым безопасным и эффективным? Agent Sara воплощает этот ответ в жизнь через волны развертывания. Вместе они охватывают весь жизненный цикл устранения уязвимостей до, во время и после каждого развертывания.
TruConfidence до развертывания
Как только Qualys ETM и Agent Val подтверждают, какие угрозы эксплуатируемы, а TruConfirm учитывает уже существующие средства контроля, TruConfidence определяет правильный путь устранения для каждой угрозы.
Затем вы можете определить, нужно ли вообще исправление. Устранение без патчей закрывает угрозы путем смягчения последствий, удаления неиспользуемого ПО, запуска пользовательского скрипта или изоляции хоста. Интеллектуальный анализ сторонних средств защиты (Third-Party Mitigation Intelligence) расширяет эти возможности за счет инструментов, которые команды уже используют, таких как Zscaler и CrowdStrike.
Когда исправление является правильным действием, оценка надежности патча на базе ИИ (AI-Powered Patch Reliability Scoring) прогнозирует, безопасно ли развертывать исправление, прежде чем оно будет запущено, основываясь на глобальной телеметрии и развертываниях у клиентов Qualys.
TruConfidence во время развертывания
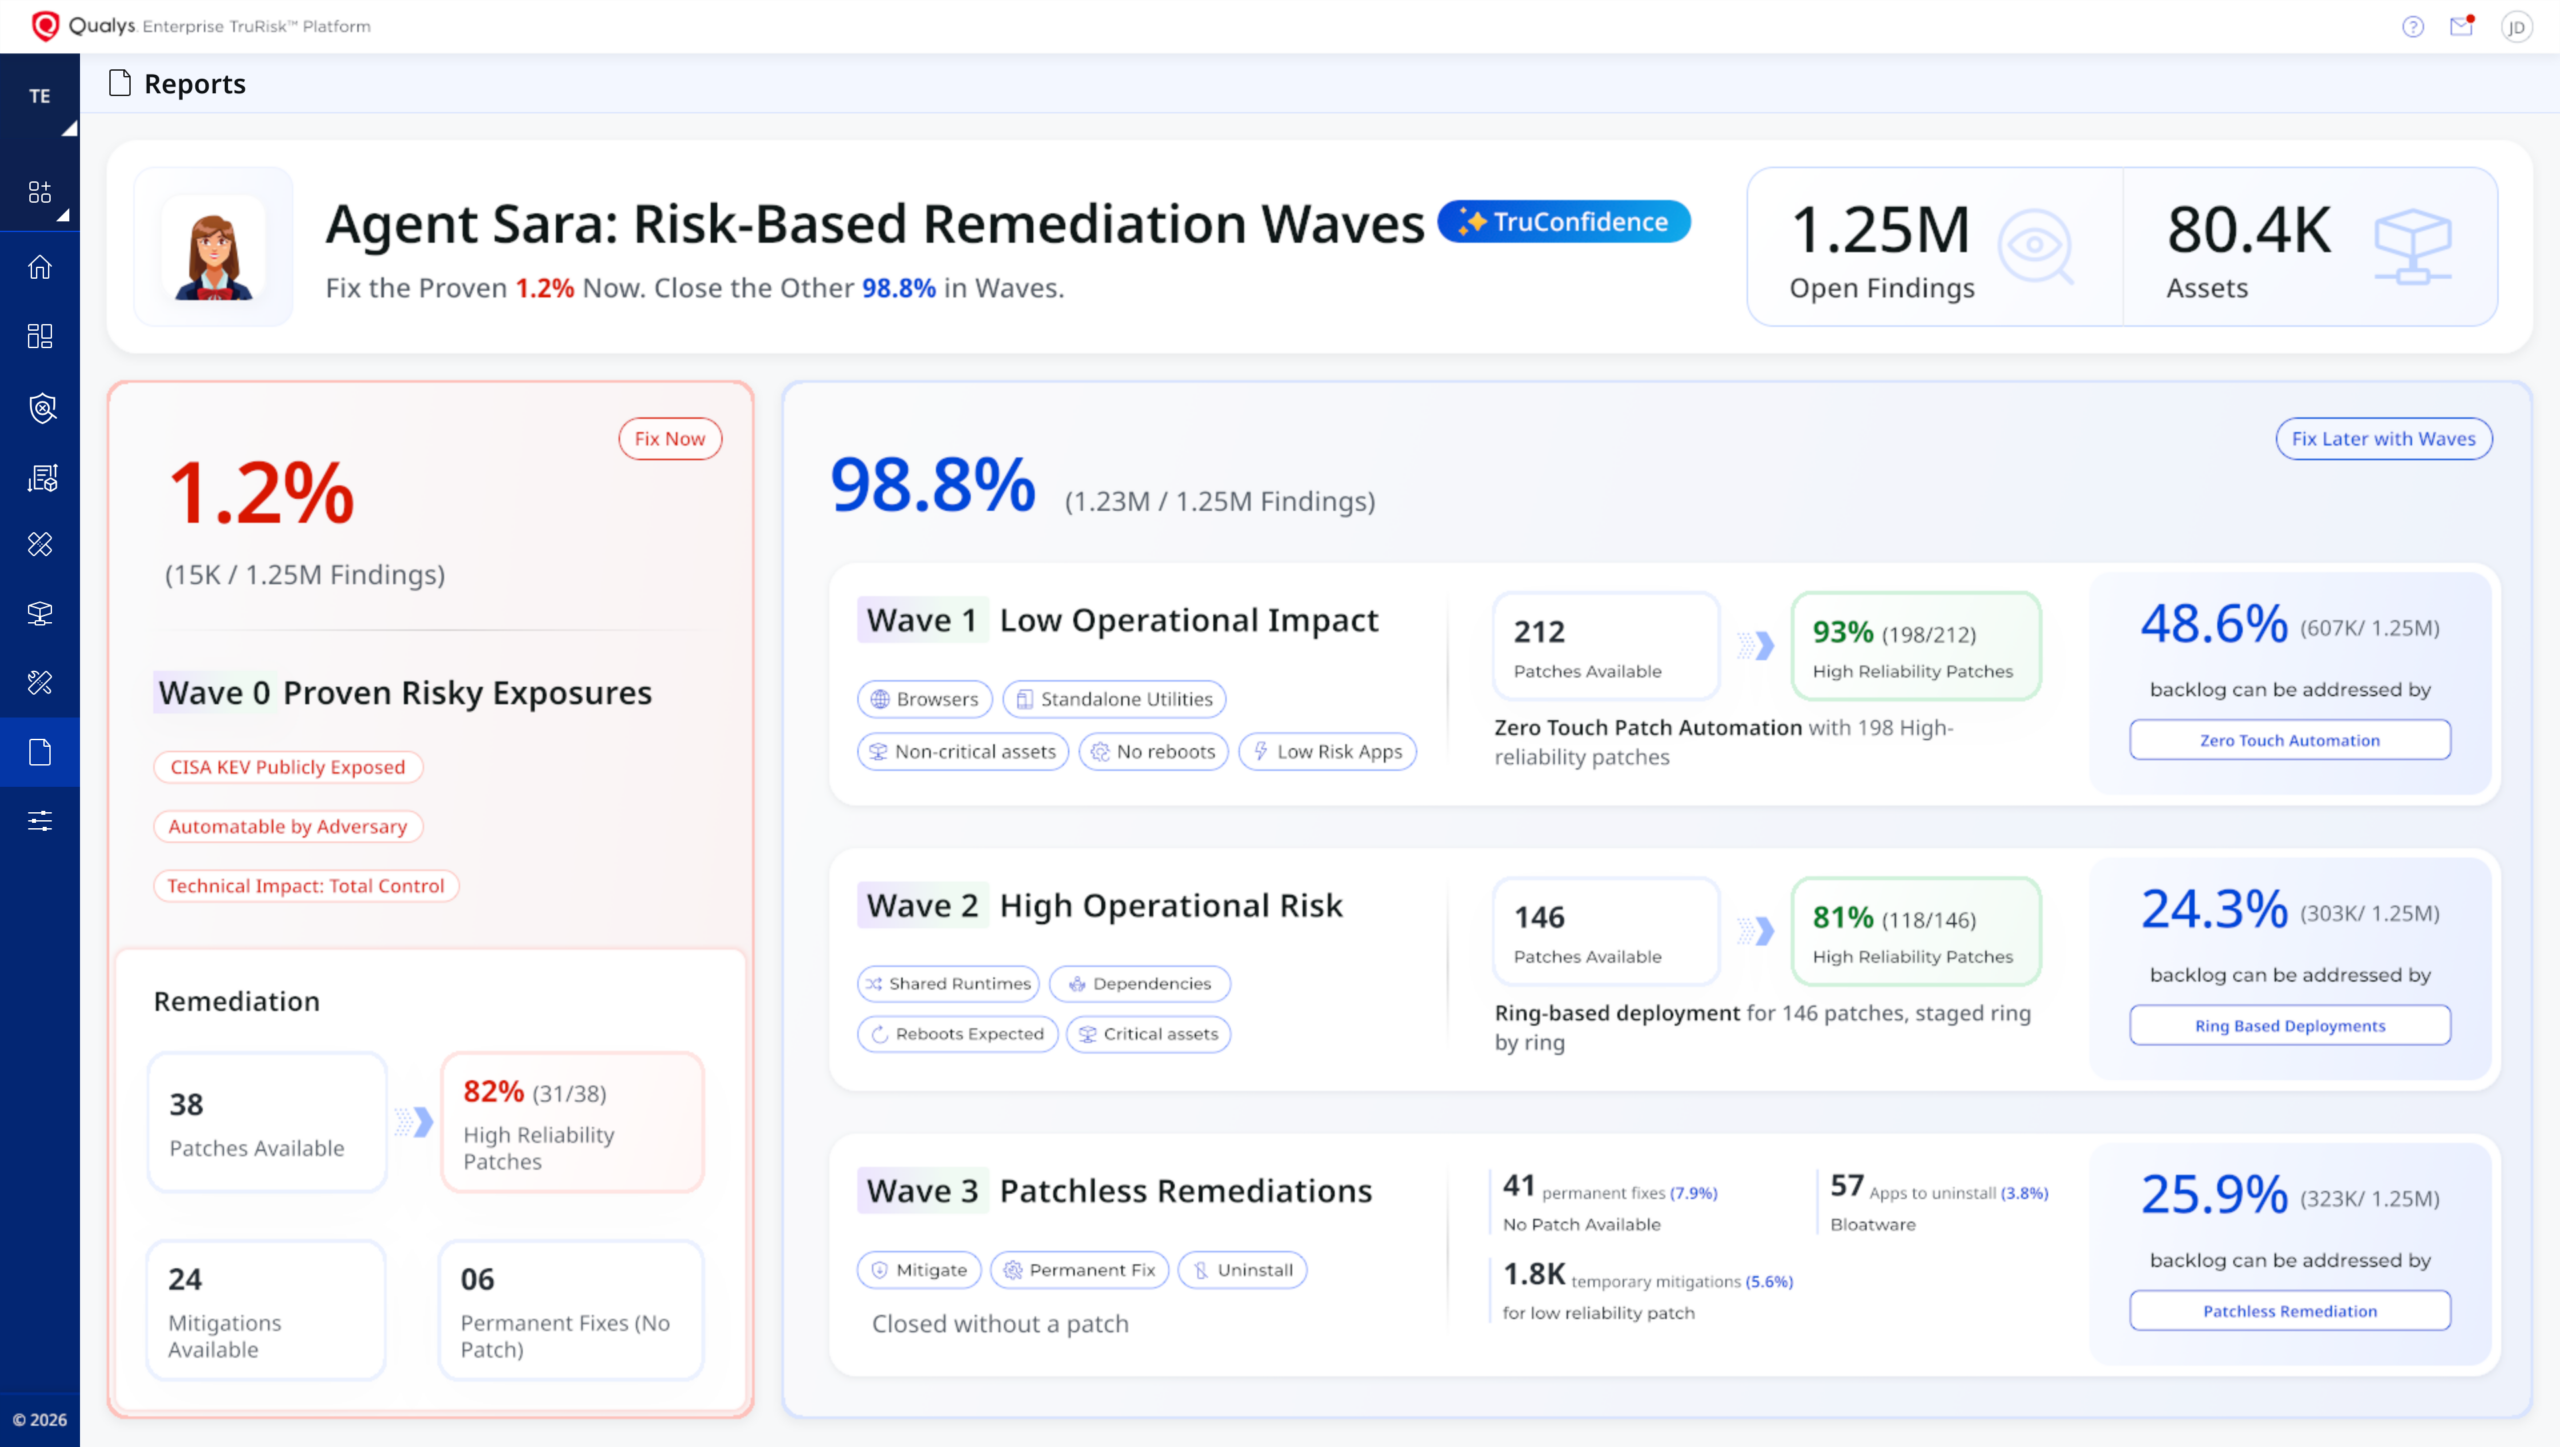
Agent Sara эффективно реализует решения TruConfidence, устраняя очереди тикетов. Она отдает приоритет устранению 1% эксплуатируемых уязвимостей, а затем автоматически обрабатывает остальные.
Она организует бэклог в волны устранения; каждая соответствует уровню риска. Вы определяете волны в соответствии с вашей средой, а Agent Sara запускает их.
Типичная настройка может выглядеть так:
- Простые исправления: высоконадежные патчи для активов с низким уровнем влияния развертываются без участия человека.
- Учет сетевых подключений: изменения выполняются последовательно, чтобы защитить системы с критически важными сетевыми зависимостями.
- Операционный риск: изменения задерживаются для более тщательной проверки перед продолжением.
- Больше, чем просто установка патчей: уязвимости направляются по пути устранения без патчей, выбранному TruConfidence.
Каждое изменение проходит через прогрессивные уровни, от пилотного до широкого развертывания, и отслеживается перед переходом на следующий этап. Сигнал о низкой надежности автоматически приостанавливает процесс, сводя радиус возможного сбоя к минимуму.
Агент Sara работает в рамках ваших правил, а не в обход их, обеспечивая соблюдение окон обслуживания, группировок активов и элементов управления откатом, а также требует одобрения человека везде, где задействованы критически важные службы, инфраструктура идентификации или производственные базы данных.
TruConfidence после развертывания
Успешная установка — это не финишная черта. Operational Resiliency продолжает сопоставлять сигналы о состоянии после каждого изменения, отслеживая скачки нагрузки на процессор, проблемы с памятью и влияние на службы. Стабильные показатели подтверждают, что изменение прошло успешно, в то время как аномалии приостанавливают развертывание и инициируют откат. Когда исправление не удается, AI-Powered Failure Analysis объясняет первопричину простым языком, например, ожидающую перезагрузку или отсутствующий предварительный компонент, и рекомендует корректирующие действия. Каждое изменение завершается предоставлением доказательств, что означает более быстрое восстановление и меньше экстренных совещаний.
Запросить сейчас
TruRisk Eliminate 2.0 выходит за рамки конечных точек на основе агентов. Он расширяет возможности устранения уязвимостей на периферийные устройства, облака и приложения, чтобы команды могли справиться с угрозой, где бы она ни находилась. Каждый актив получает подходящий для него ответ: установка патча, снижение риска при отсутствии патча, удаление уязвимого ПО, изоляция актива или применение пользовательского исправления.
Для активов, на которых нельзя разместить агент, Eliminate работает через сканеры Qualys и уже имеющиеся у вас интеграции безопасности и ИТ. Каждая уязвимость получает путь к устранению, а не только те, что находятся на управляемых конечных точках.
Проверено в производстве. Создано для непрерывной работы
TruRisk Eliminate уже выполняет устранение уязвимостей в масштабе:
Каждый проход цикла сначала закрывает подтвержденные уязвимости и переносит оставшиеся на следующие этапы, поэтому бэклог постоянно сокращается, а не накапливается между окнами изменений. А поскольку каждое изменение подкреплено доказательствами, TruRisk Eliminate становится одновременно системой учета и системой действий для снижения киберрисков.
Дайте совету директоров уверенность в безопасности и непрерывности бизнеса.
Начните пробную версию TruConfidence и посмотрите, как TruRisk Eliminate 2.0 принимает решения, выполняет их и подтверждает устранение уязвимостей в вашей собственной среде.