Краткий обзор
Java4Shell (CVE-2026-114938) — это уязвимость типа «запись за пределами границ кучи» в декодере Base64 с поддержкой AVX-512 в HotSpot на архитектуре x86-64. Компания Calif сообщила об этой уязвимости и продемонстрировала возможность удаленного выполнения кода (RCE) до аутентификации в Keycloak, Jira, Confluence, Artifactory, Jenkins и PingFederate. По состоянию на 17 ноября 2026 года сообщений об эксплуатации уязвимости в реальных условиях не поступало. В тот же день CISA выпустила предупреждение, призывающее всех немедленно установить исправления.
Ваш план реагирования на Java4Shell
- Обновитесь до версий Oracle 17.0.21.1, 21.0.13.1, 25.0.5.1 или 27.0.1.1, либо до сборки вашего поставщика, содержащей исправление JDK-8393212.
- Если вы не можете установить исправление сегодня, запустите JVM с параметром -XX:-UseBASE64Intrinsics и перезапустите её.
- Вы подвержены риску только при использовании процессора x86-64 с поддержкой AVX-512 VBMI. Архитектура ARM64 не затронута.
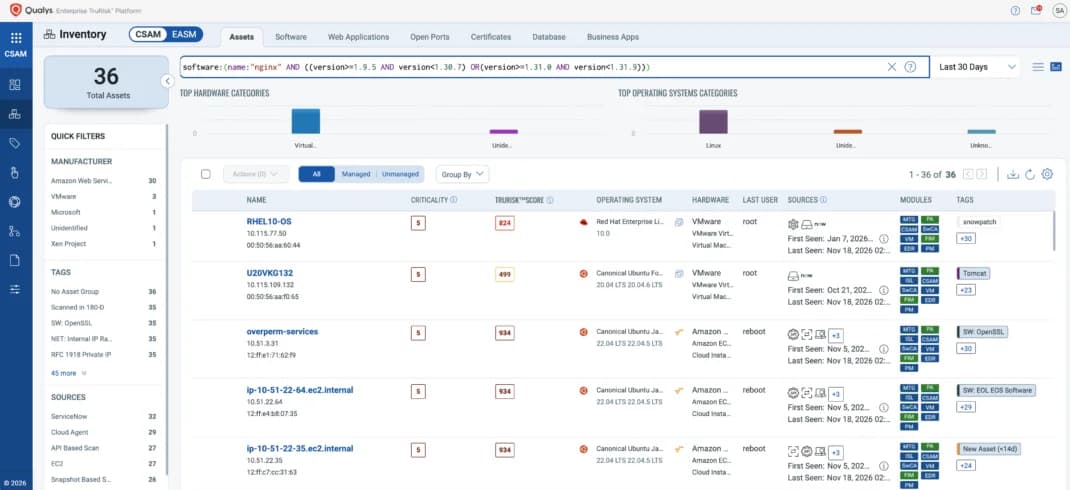
Совет для клиентов Qualys: вы можете применить флаг из шага 2 с помощью TruRisk Eliminate, выбрав только те хосты, которым это необходимо, и отменить изменения в один клик.
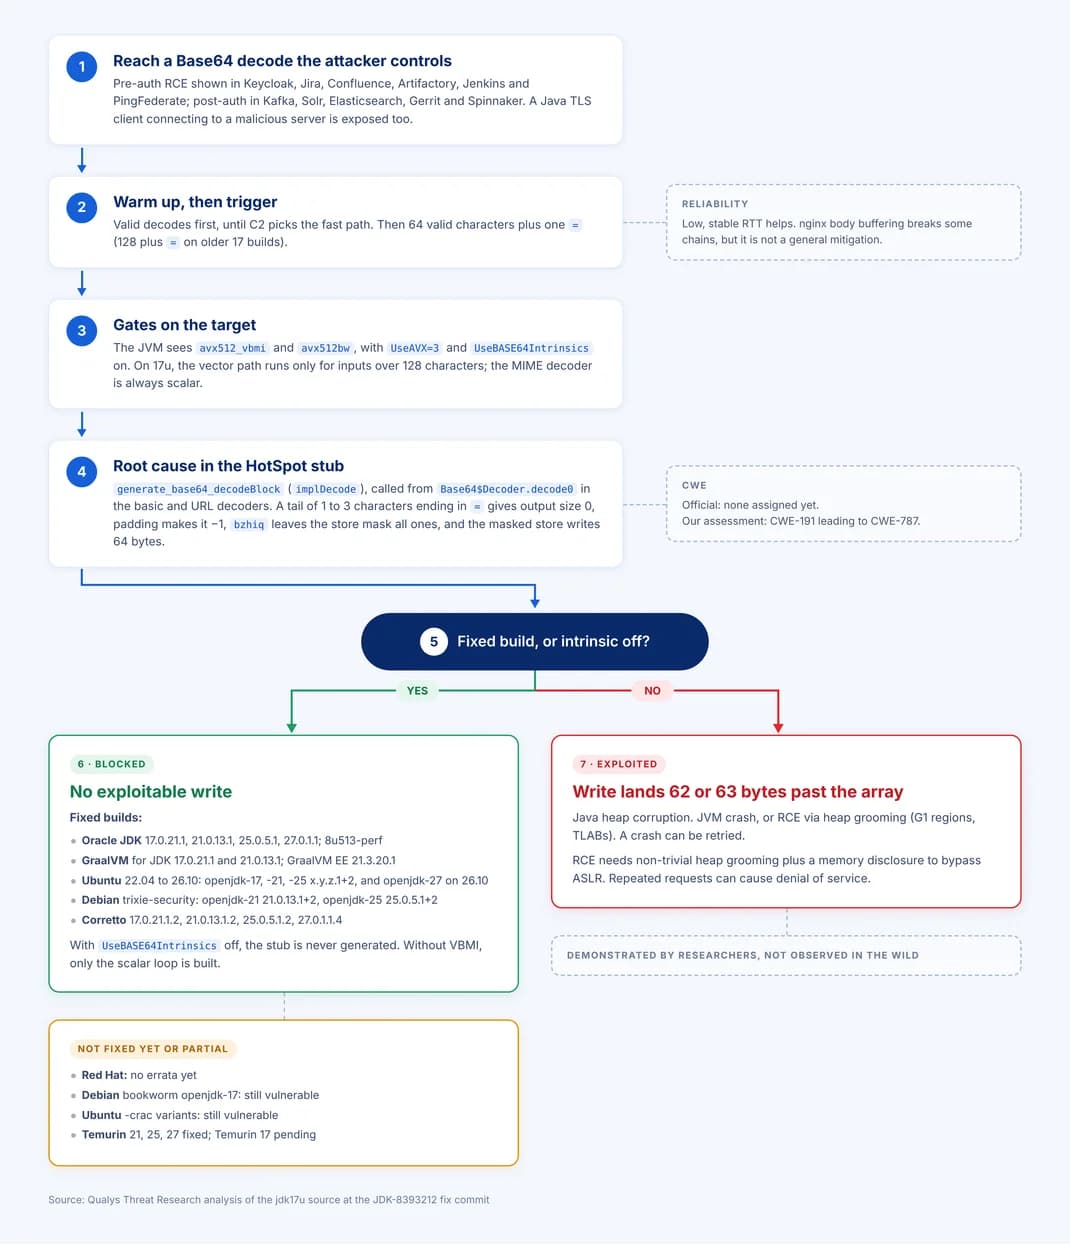
Затронутые сборки Java и исправленные версии
Oracle выпустила исправленные сборки 17 ноября 2026 года. Октябрьские сборки по-прежнему уязвимы.
Пакеты дистрибутивов, собранные до выхода исправления, остаются уязвимыми, даже если версия выглядит актуальной. Примерами являются Ubuntu 17.0.21.0.3 и Oracle Linux 17.0.21.
Как работает цепочка атаки Java4Shell
Типичная цепочка атаки Java4Shell выглядит следующим образом:
- Злоумышленнику необходимо контролируемое значение для декодирования Base64. Исследователи уязвимостей смогли достичь этого условия до аутентификации в Keycloak, Jira, Confluence, Artifactory, Jenkins и PingFederate, а также после входа в систему в Kafka, Solr, Elasticsearch, Gerrit и Spinnaker. Java-клиент, устанавливающий TLS-соединение с вредоносным сервером, также подвержен риску.
- Затем злоумышленник отправляет корректные данные для декодирования, пока серверный компилятор не скомпилирует «быстрый путь» (fast path), после чего отправляет вредоносные входные данные: 64 корректных символа и один символ '=', или 128 символов и один '=' в более старых сборках 17-й версии.
- Цель должна пройти проверки в исходном коде. JVM должна видеть avx512_vbmi и avx512bw с параметром UseAVX=3, встроенная функция (intrinsic) должна быть включена, а в версии 17u входные данные должны быть длиннее 128 символов.
- Обработка «хвоста» (tail) в заглушке (stub) выполняется некорректно. Следующий раздел подробно описывает этот процесс.
- В исправленной сборке или при отключенной встроенной функции ничего не происходит. В противном случае 62 или 63 байта записываются за пределами целевого массива в куче Java.
- Исследователи уязвимостей упоминали, что они подготавливали кучу (регионы G1, локальные буферы распределения потоков), чтобы превратить эту запись в выполнение кода. Неудачная попытка эксплуатации приведет к состоянию отказа в обслуживании (DoS) на конечной точке.
Эта цепочка удаленного выполнения кода была упомянута только как реализованная исследователями уязвимостей. Никто еще не сообщал о её использовании в реальных условиях.
Отслеживание первопричины Java4Shell
Основываясь на исходном коде jdk17u в коммите с исправлением, HotSpot генерирует заглушку в generate_base64_decodeBlock (во время выполнения она отображается как implDecode), и C2 вызывает её из java.util.Base64$Decoder.decode0, как только этот метод становится «горячим». JDK-8268276 добавил декодер AVX-512 в JDK 18, а JDK-8296735 перенес его в 17.0.6, поэтому версии 17.0.5 и старше безопасны.
Весь векторный декодер находится внутри условия if (VM_Version::supports_avx512_vbmi() && VM_Version::supports_avx512bw()). Без обеих функций HotSpot строит только скалярный цикл из 4 символов, что безопасно. В 17u нет декодера AVX2; таблицы AVX2 в этом файле предназначены для кодирования. Входные данные MIME направляются напрямую в скалярный цикл. Входные данные Basic и URL используют векторный путь, если их длина превышает 128 символов.
Векторный код декодирует 64 символа за проход, а L_finalBit обрабатывает оставшиеся от 1 до 63 символов. До исправления «хвост» из 1–3 символов, заканчивающийся на '=', давал размер выходных данных 0, а шаг дополнения (padding) вычитал из него 1. Маска вывода затем получалась из bzhiq с индексом -1. bzhiq считывает только младшие 8 бит индекса, поэтому -1 превращалось в 255, ничего не очищалось, и маска оставалась полностью заполненной единицами. Финальная маскированная запись записывала полные 64 байта там, где не должна была записывать ничего.
Точное условие срабатывания в 17u вытекает из потока управления. Входные данные должны быть длиннее 128 символов и проходить через базовый или URL-декодер, так как MIME направляется в скалярный цикл. Входные данные длиной 256 символов и более проходят через 256-символьные проходы, затем всё проходит через 64-символьные проходы, поэтому «хвост», оставшийся в L_finalBit, представляет собой длину по модулю 64. Каждый символ в этих проходах должен быть корректным Base64; символ '=' или любой другой некорректный символ внутри прохода заставляет заглушку досрочно завершиться и передать остаток в Java. «Хвост» должен состоять из 1–3 символов, заканчивающихся на '=', и любой не являющийся дополнением символ в нем также должен быть корректным. В совокупности, «плохие» длины составляют 64k + 1 до 64k + 3 для k от 2 и выше: 129–131, 193–195, 257–259 и так далее. Легитимный дополненный Base64 всегда имеет длину, кратную 4, поэтому ни один из этих вводов в любом случае не является корректным. Значения без дополнения, такие как сегменты JWT, могут иметь другую длину, но они никогда не заканчиваются на '='. Это делает длину по модулю 64 плюс завершающий '=' более точным сигналом для поиска, чем «не кратно 4».
Исправление JDK-8393212 добавляет четыре строки в L_finalBit: если остается менее 4 символов, перейти к L_bruteForce, скалярному пути. Заголовок коммита — «Улучшения оптимизации Base64», что ничего не говорит.
Исправление устраняет потерю данных (underflow) и не вызывает других изменений. Новая проверка выполняется до того, как заглушка вычисляет маску ввода или размер вывода. При наличии 4 или более символов размер вывода начинается с (length / 4) × 3, что составляет не менее 3. Дополнение отнимает максимум 2, поэтому размер остается 1 или более, и bzhiq всегда получает корректный индекс. «Хвост», состоящий только из '=', не проходит проверку корректности и переходит к скалярному циклу. «Хвосты» из 1–3 символов вообще никогда не доходят до векторного кода. Я проверял только безопасность памяти. Я не проверял, правильно ли заглушка декодирует каждый «хвост» нечетной длины от 4 до 63 символов, и исправление не затрагивает эту логику.
CWE пока не назначен. Я бы классифицировал это как целочисленную потерю данных (CWE-191), вызывающую запись за пределами границ (CWE-787). Windows x64 получает тот же векторный код; функция там отличается только способом считывания аргументов. Я читал только исходный код 17u. Более короткий триггер у Calif на новых версиях предполагает более низкий порог, чем 128 символов, но я этого не подтвердил.
Подтверждение уязвимости изнутри среды выполнения Java
JVM уязвима только при выполнении всех четырех условий:
- Она работает на процессоре x86-64 с поддержкой avx512f, avx512bw, avx512vbmi и bmi2. Это охватывает Intel Ice Lake, Sapphire, Emerald и Granite Rapids, а также AMD Zen 4 и новее. Skylake-SP и Cascade Lake имеют AVX-512, но не имеют VBMI.
- Это OpenJDK 17.0.6 или новее, либо версии с 18 по 27, ниже исправленных сборок. Oracle 8u511 Enterprise Performance Pack также учитывается, поскольку он поставляется с виртуальной машиной на базе 17-й версии.
- UseAVX=3 и UseBASE64Intrinsics=true, которые являются значениями по умолчанию на этих процессорах.
- Входные данные злоумышленника достигают базового или URL-декодера в java.util.Base64. Базовая аутентификация и парсинг JWT делают это до входа в систему.
«Тихий» сервис не является безопасным. Злоумышленник сначала «разогревает» C2 корректными декодированиями.
ОС не меняет суть ошибки. Windows x64 получает тот же сгенерированный код, что и Linux, хотя публичное тестирование доступно только для Linux.
Я бы не стал полагаться на /proc/cpuinfo. Он не существует вне Linux, а пустой результат выглядит как «не уязвимо». Вместо этого спросите JVM, что она видит, на любой ОС: java -Xlog:os+cpu -version 2>&1 | grep -oE ‘avx512f|avx512bw|avx512_vbmi|bmi2’ | sort -u java -XX:+PrintFlagsFinal -version 2>/dev/null | grep -E ‘ (UseAVX|UseBASE64Intrinsics) ‘
Все четыре флага, UseAVX = 3 и UseBASE64Intrinsics = true, означают, что среда выполнения подвержена уязвимости. Запустите проверку для каждого бинарного файла java на хосте, так как каждая среда выполнения сообщает свои собственные настройки.
Отключите интрисик с помощью -XX:-UseBASE64Intrinsics и перезапустите JVM. С этим флагом HotSpot никогда не генерирует заглушку (stub), что я подтвердил в исходном коде и на работающей JVM. Oracle не публиковала это в качестве обходного пути.
Пропустите -XX:DisableIntrinsic=_base64_decodeBlock. В Upwind сообщают, что это не работает, если вы также не передадите -XX:+UnlockDiagnosticVMOptions.
Предупреждение CISA также предлагает проверять Base64 на границе приложения, применять ограничения на размер входных данных и ограничивать неаутентифицированный доступ. Проверка на границе помогает, если она отклоняет входные данные с дополненным (padded) размером, не кратным 4, до запуска декодера. Ограничения по размеру не помогут: триггером являются 65 символов в новых строках, что короче большинства значений Basic-auth и JWT. Ограничение неаутентифицированного доступа работает, но это означает наличие сетевых ACL или VPN перед приложением, поскольку уязвимое декодирование происходит до входа в систему.
Для клиентов Qualys средство устранения уязвимости Java4Shell доступно уже сейчас через TruRisk Eliminate на хостах Linux и Windows, с привязкой к таким QID, как 389494. По мере выпуска дополнительных QID для различных операционных систем мы будем тестировать их и добавлять поддержку. Cloud Agent запускает его на выбранных вами хостах. Перед тем как что-либо менять, он проверяет, что хост имеет процессор с AVX-512 VBMI и уязвимую среду выполнения Java, поэтому хосты, которые не могут столкнуться с этой ошибкой, остаются без изменений. На хостах, которые могут, он добавляет -XX:-UseBASE64Intrinsics в JAVA_TOOL_OPTIONS, сохраняя при этом уже имевшееся там значение.
Настройка вступает в силу при перезапуске каждой JVM, поэтому запланируйте перезапуски совместно с владельцами приложений. Службы Windows подхватывают ее после перезагрузки хоста. После изменения агент сообщает о каждом запущенном процессе Java с его эффективным параметром, вычисленным в порядке применения опций HotSpot. JVM, которую он не может прочитать, отображается как неизвестная, поэтому вы знаете, где искать, вместо того чтобы предполагать, что она защищена.
Откат выполняется одним щелчком мыши в консоли и восстанавливает прежнее значение. Смягчение последствий не распространяется на контейнеры; для них установите флаг в спецификации образа или пода. Рассматривайте это как мост к пропатченным сборкам, поскольку Oracle не публиковала этот флаг в качестве обходного пути.
Выполнение кода — не единственный результат. Успешная цепочка эксплойтов может прочитать память кучи (heap) Java до запуска какого-либо кода злоумышленника. Эта память может содержать закрытые ключи, токены и личные данные. CISA также предупреждает, что специально сформированные входные данные могут привести к сбою JVM, поэтому под угрозой находится и доступность. Java-клиенты также уязвимы. Исследователи сообщают об эксплойтах на стороне клиента, при которых программа на Java компрометируется просто путем подключения по TLS к вредоносному серверу.