Краткий обзор
NGINX2Root — это набор из пяти уязвимостей в nginx, раскрытых 18 ноября 2026 года. Основная уязвимость, CVE-2026-123007, представляет собой ошибку повреждения памяти при обработке HTTP/2-соединений в nginx. Компания F5, поддерживающая nginx, оценивает её в 9.2 балла по шкале CVSS v4.0 и 8.1 балла по CVSS v3.1. Злоумышленник без учетных данных может вызвать аварийное завершение рабочих процессов nginx, а исследователи продемонстрировали возможность удаленного выполнения кода с привилегиями рабочего процесса nginx. В случаях, когда рабочий процесс запущен без привилегий root, злоумышленнику потребуется дополнительный путь повышения привилегий для получения прав root. Это может включать объединение уязвимости NGINX с подходящей уязвимостью локального повышения привилегий.
Неисправленные сборки NGINX Open Source версий с 1.9.5 по 1.31.8, а также неисправленные сборки NGINX Plus попадают в зону риска, если включен протокол HTTP/2. Исправления были выпущены в NGINX Open Source версий 1.30.7 и 1.31.9; отключение HTTP/2 устраняет данную угрозу в тех случаях, когда установка исправлений невозможна немедленно. Отдельная уязвимость в ядре Linux, которую исследователи использовали для перехода от учетной записи рабочего процесса к правам root, пока не имеет патча. Начните с серверов nginx, доступных из интернета и принимающих HTTP/2, и назначьте ответственного и крайний срок для каждой системы, которая все еще не получила исправление.
В чем заключается риск
Уязвимость в nginx может открыть злоумышленникам главный вход в ваши приложения. nginx часто является первой системой, с которой сталкивается веб-запрос. Он работает как веб-сервер, обратный прокси-сервер (сервер, передающий запросы приложениям, находящимся за ним), балансировщик нагрузки и точка входа в кластеры Kubernetes. CVE-2026-123007 находится непосредственно в коде HTTP/2 самого nginx, поэтому ошибки в приложениях, расположенных за ним, не требуется.
HTTP/2 позволяет клиенту сообщать серверу, какой объем данных ему разрешено отправлять. nginx может потерять счет этого лимита, если клиент отменяет запросы в определенный момент. Ошибочный подсчет впоследствии заставляет nginx копировать данные из памяти, к которой он не должен обращаться.
F5 заявляет, что результатом обычно является аварийное завершение рабочего процесса nginx, который обрабатывает текущий трафик. F5 также отмечает, что выполнение кода возможно в случаях, когда ASLR (рандомизация адресного пространства памяти, затрудняющая эксплуатацию) отключена или обойдена. Xint, команда, давшая название NGINX2Root, сообщает, что сделала именно это: они получили адреса памяти, а затем выполнили команды от имени рабочего процесса nginx через публичный порт HTTPS.
По оценке Qualys TRU, для бизнеса важны три последствия:
- Раскрытие трафика и ключей. Код, выполняемый в рабочем процессе, может считывать запросы и ответы после того, как nginx их расшифрует, включая пароли и сессионные токены. Это также может привести к раскрытию закрытых ключей TLS, которые хранятся в программном обеспечении и доступны рабочему процессу.
- Плацдарм за периметром. Серверы внутренней сети обычно доверяют прокси-серверу, стоящему перед ними. Злоумышленник на этом прокси-сервере начинает с доверенной позиции.
- Сбои в работе. Неудачная попытка эксплуатации все равно может привести к аварийному завершению рабочих процессов и разрыву соединений.
Рабочие процессы обычно запускаются под ограниченной учетной записью. Злоумышленник получает те привилегии, которые фактически есть у рабочего процесса, поэтому, если он уже запущен от имени root, дальнейшее повышение привилегий в этой среде не требуется. Там, где это не так, исследователи использовали отдельную уязвимость в коде SCTP ядра Linux для получения прав root. SCTP — это сетевой протокол, подобный TCP, который поддерживается ядром. Они сообщают о получении прав root на хосте, в том числе при работе nginx внутри контейнера Docker. Эта уязвимость ядра пока не имеет CVE и патча, поэтому исправление nginx устраняет удаленную точку входа, но не шаг к получению прав root.
NGINX2Root охватывает еще четыре уязвимости nginx. F5 оценивает все пять в 9.2 балла по шкале CVSS v4.0 и 8.1 балла по CVSS v3.1, и одни и те же выпуски nginx исправляют их все. Каждая требует особой конфигурации:
Остальная часть этой статьи посвящена CVE-2026-123007, уязвимости с самым широким охватом.
Затронуты ли вы?
Система попадает в зону риска только при выполнении обоих условий. Для успешной атаки злоумышленник также должен иметь возможность открыть HTTP/2-соединение непосредственно с nginx.
F5 отмечает, что не проводила оценку версий, поддержка которых завершена. F5 также указывает, что BIG-IP, BIG-IQ и F5OS не подвержены уязвимости в своем advisory.
Приведенные ниже проверки взяты из отчета исследователей. Запустите их на хосте с nginx. Первая показывает, включает ли сборка поддержку HTTP/2. Вторая показывает, включена ли она в конфигурации.
nginx -V 2>&1 | grep -o — ‘–with-http_v2_module’
sudo nginx -T 2>&1 | sed ‘s/#.*//’ | grep -nE ‘listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;’
Запустите эту команду извне вашей сети. Протокол ALPN: h2 означает, что сервер принимает HTTP/2 из интернета.
openssl s_client -connect HOST:443 -servername HOST -alpn h2 </dev/null 2>&1 | grep -E ‘ALPN protocol:|No ALPN negotiated’
nginx также поставляется в составе другого программного обеспечения. Статус на 18 ноября 2026 года:
Три предостережения при оценке охвата:
- Не полагайтесь только на nginx -v. Дистрибутивы часто исправляют уязвимость, не меняя номер версии nginx. Сравните полную версию пакета с бюллетенем безопасности дистрибутива.
- Проверьте, где заканчивается HTTP/2-соединение. Если CDN или балансировщик нагрузки обрабатывает HTTP/2 перед nginx, внешняя проверка достигнет только этого устройства. Тестируйте порт nginx напрямую.
- Используйте данные об открытости в интернете для приоритизации работ, а не для закрытия инцидентов. Внутренний nginx с включенным HTTP/2 все еще доступен злоумышленнику, который уже находится внутри сети.
Статус эксплуатации
По состоянию на 18 ноября 2026 года мы не видели публичных подтверждений эксплуатации в реальных условиях.
Рабочий код эксплойта является публичным. Команда, стоящая за NGINX2Root, также сообщает о работе своего эксплойта через публичные IP-адреса на AWS, GCP и Azure, и пока не раскрывает финальные шаги.
Публичный эксплойт сложен в использовании. Он отправляет очень большое количество управляющих сообщений HTTP/2 через одно долгоживущее соединение в течение нескольких минут, должен достигать nginx напрямую и зависит от конкретной процедуры копирования памяти в стандартной библиотеке C Linux на 64-битных процессорах Intel и AMD.
Эти ограничения замедляют массовую эксплуатацию. По оценке Qualys TRU, они не защищают конкретный сервер, доступный из интернета, от квалифицированного злоумышленника, и могут последовать другие методы.
Что делать сейчас
Обновление nginx — единственное полное исправление. F5 выпустила исправленные сборки 18 ноября 2026 года.
Дистрибутивы Linux публикуют обновления по собственному графику. По состоянию на 18 ноября 2026 года Ubuntu и Debian еще не выпустили исправленные пакеты. Используйте бюллетень вашего поставщика, чтобы определить исправленный пакет и убедиться, что он устраняет CVE-2026-123007.
Перезапустите nginx после обновления. Перезагрузка (reload) применяет изменения конфигурации, но оставляет старую программу запущенной, поэтому уязвимость остается в памяти до перезапуска.
Если вы не можете установить патч сегодня, отключите HTTP/2 на каждом затронутом слушателе. F5 заявляет, что уязвимость затрагивает только конфигурации, использующие HTTP/2, и исследователи рекомендуют это как временную меру. Точные шаги см. в nginx’s documentation for the http2 directive, бюллетене CERT-EU и разделе 3.3 отчета исследователей. Клиенты перейдут на HTTP/1.1. Сервисы, которым необходим HTTP/2, такие как gRPC, перестанут работать, поэтому сначала проведите тестирование. Это касается только CVE-2026-123007 и CVE-2026-123633 и не заменяет установку патча.
Рекомендации для команд по управлению рисками и уязвимостями
Рекомендации Qualys TRU для команд, осуществляющих реагирование:
- Не позволяйте баллу определять срок устранения: по шкале CVSS v3.1 эта уязвимость оценивается в 8.1 балла, что во многих регламентах по исправлениям классифицируется как высокий уровень. Публичный код эксплойта и сервер, смотрящий в интернет, имеют гораздо большее значение, чем цифра. Рассматривайте уязвимые развертывания nginx с доступным извне HTTP/2 как чрезвычайную ситуацию.
- Закрывайте уязвимости на основе доказательств: сервер считается защищенным, когда установлена исправленная сборка, nginx перезапущен, а в бюллетене вендора подтверждено, что пакет закрывает все пять CVE. Отчитывайтесь об исправленных, временно защищенных, не подверженных риску из-за конфигурации и неизвестных состояниях как о раздельных статусах, и не считайте неизвестные статусы безопасными.
- Исправляйте не только сервер, но и шаблон: обновляйте образы контейнеров, чарты Helm, образы машин и шаблоны автомасштабирования. В противном случае следующее масштабирование или аварийное переключение вернет уязвимую сборку.
- Установите дату окончания для каждого обходного пути: отключение HTTP/2 устраняет две из пяти уязвимостей, но следующее изменение конфигурации может отменить это действие. Зафиксируйте, кто отвечает за каждое исключение и когда оно заканчивается.
- Примите решение по тем экземплярам nginx, которые не получат исправление: проект сообщества ingress-nginx заархивирован, а для старых веток NGINX Plus серии R не указано исправленных сборок, хотя существуют исправленные релизы NGINX Plus 37.x. Для них необходим план миграции или подписанное принятие рисков.
- Рассматривайте уязвимости повышения привилегий как часть этого реагирования: если рабочий процесс (воркер) выполняется без привилегий root, злоумышленнику потребуется дополнительный вектор эскалации для получения прав root. Недавно раскрытая уязвимость SCTP является именно таким вектором, и любая другая уязвимость локального повышения привилегий, которую можно проэксплуатировать из контекста воркера, может послужить той же цели. С той же срочностью устраняйте известные уязвимости локального повышения привилегий на хостах nginx, в ядре и в других компонентах. Актуальная версия ядра не означает, что уязвимость SCTP устранена, поскольку для этой уязвимости патча еще нет.
Как Qualys может помочь
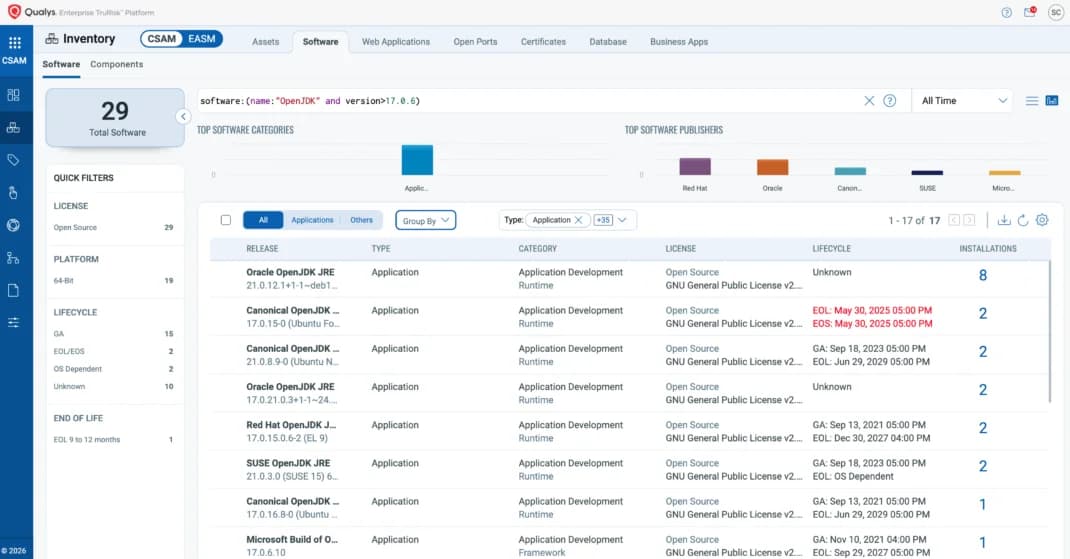
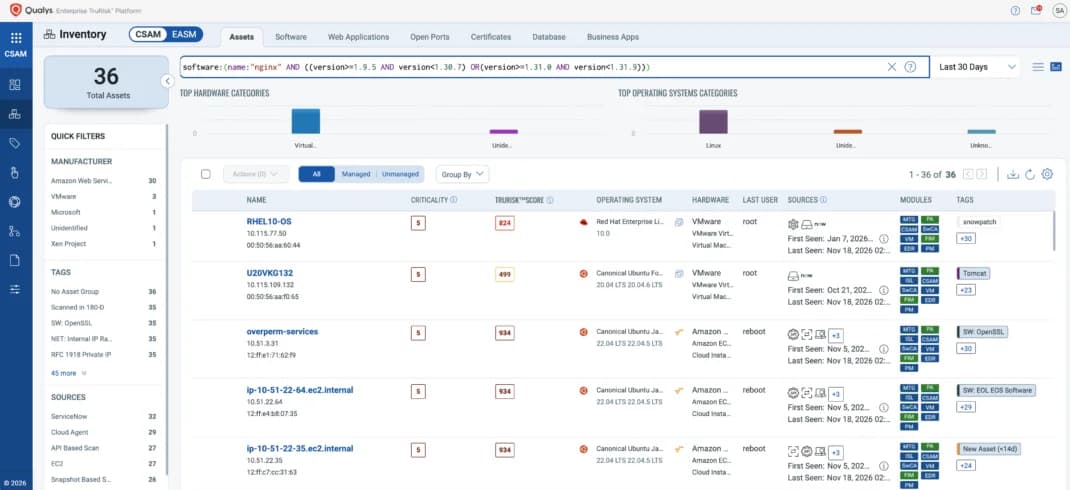
Инвентаризация установок nginx с помощью Qualys CSAM
Qualys CyberSecurity Asset Management (CSAM) выводит список всех активов с установленным nginx, а также версию каждой установки, чтобы команды могли быстро оценить масштаб работ по устранению NGINX2Root. Поскольку уязвимы версии NGINX Open Source с 1.9.5 по 1.31.8, номер версии позволяет определить, какие установки попадают в зону риска. Это не показывает, включен ли HTTP/2 или добавил ли дистрибутив Linux исправление методом бэкпорта, поэтому проверяйте это отдельно. nginx, встроенный в контейнеры, контроллеры ingress Kubernetes и программно-аппаратные комплексы, может не отображаться в стандартной инвентаризации, поэтому проверяйте его отдельно.
Активы с nginx в уязвимом диапазоне
Используйте следующий запрос CSAM для выявления потенциально уязвимых установок NGINX Open Source в стабильной, основной (mainline) и более старых ветках для дальнейшей оценки. В нем используются два диапазона, поскольку версии с 1.31.0 по 1.31.8 уязвимы, несмотря на то, что они выше исправленной версии 1.30.7.
software:(name:”nginx” AND ( (version>=1.9.5 AND version<1.30.7) OR (version>=1.31.0 AND version<1.31.9) ))
Идентификаторы обнаружения (QID) для VMDR
Qualys выпускает следующие QID для обнаружения. Мы будем добавлять QID для обнаружения, специфичные для дистрибутивов, в этот блог по мере их выхода.