Основные выводы
- Публичные образы Amazon Machine Images (AMI) ускоряют развертывание, но поскольку их может опубликовать кто угодно, им никогда не следует доверять только на основании названия или описания.
- Вредоносные или неправильно настроенные AMI могут содержать уязвимое ПО, встроенное вредоносное ПО, открытые учетные данные или небезопасные конфигурации, которые компрометируют рабочие нагрузки сразу после запуска.
- Атака whoAMI, раскрытая Datadog Security Labs, показывает, как злоумышленники могут публиковать похожие образы, которые подхватываются конвейерами, не проверяющими владельца AMI.
- Один скомпрометированный исходный образ может распространиться через «золотые» (Golden) AMI на каждую учетную запись, регион и рабочую нагрузку, созданную на его основе, а образы, которые не пересобираются регулярно, быстро устаревают.
- Проверка владельцев образов, регулярная пересборка «золотых» AMI, использование функции AWS Allowed AMIs и непрерывный мониторинг с помощью Qualys TotalCloud помогают предотвратить попадание вредоносных и неправильно настроенных образов в рабочую среду.
Введение
Разработчик или CI/CD-конвейер ищет Amazon Machine Image (AMI), используя знакомое имя образа. Если рабочий процесс не проверяет владельца образа, он может выбрать вредоносный образ, который выглядит как доверенный. Именно этот риск подчеркивается в исследовании whoAMI от Datadog Security Labs: ошибка при выборе образа может привести к компрометации цепочки поставок еще до того, как приложение начнет работать.
Последствия выходят за рамки простого выбора образа. Вредоносные или неправильно настроенные AMI могут привнести уязвимое ПО, встроенное вредоносное ПО, открытые учетные данные или небезопасные конфигурации в недавно запущенные экземпляры EC2. Когда такие образы включаются в рабочие процессы «золотых» AMI и повторно используются в разных средах, возникающие риски могут распространяться на множество рабочих нагрузок.
Таким образом, обеспечение безопасности AMI требует большего, чем просто проверка нескольких настроек облачной конфигурации. Организациям необходимо проверять происхождение образов, оценивать их содержимое перед развертыванием, обеспечивать безопасность автоматизации инфраструктуры и отслеживать рабочие нагрузки на предмет признаков компрометации.
В этой статье рассматриваются риски, связанные с публичными и неправильно настроенными AMI, анализируются соответствующие сценарии атак, сопоставляются поддерживаемые модели поведения с фреймворком MITRE ATT&CK, а также исследуется, как средства безопасности AWS и возможности Qualys могут помочь снизить риск на протяжении всего жизненного цикла AMI.
AMI обеспечивают основу для развертывания EC2
Amazon Machine Image (AMI) — это шаблон, используемый для запуска экземпляров Amazon EC2. Он включает в себя операционную систему, установленное программное обеспечение, конфигурацию и сопоставления хранилищ, необходимые для создания экземпляра.
AMI могут быть частными или публичными:
Частные AMI предоставляются авторизованным учетным записям AWS и обычно используются для поддержания стандартизированных, одобренных организацией образов.
Публичные AMI доступны клиентам AWS в регионе, где они были опубликованы. Они позволяют организациям повторно использовать образы, предоставленные сообществом или поставщиками, сокращая усилия, необходимые для подготовки новых экземпляров EC2.
Риски безопасности публичных AMI
Использование публичных AMI влечет за собой множество рисков безопасности, поскольку организации полагаются на программное обеспечение и конфигурации, поддерживаемые третьими лицами.
Основные риски включают:
- Устаревшие операционные системы и уязвимые пакеты программного обеспечения
- Встроенное вредоносное ПО или криптомайнеры
- Зашитые в код учетные данные или конфиденциальные файлы конфигурации
- Случайная публикация внутренних AMI
- Имитация образа через вводящие в заблуждение названия или описания
- Компрометация цепочки поставок через небезопасные «золотые» AMI
Хотя эти риски различаются по способу реализации, все они возникают из-за неадекватной проверки происхождения образа и недостаточного управления на протяжении всего жизненного цикла AMI.
Анализ атак
1. Вредоносные публичные AMI
Публичные AMI, опубликованные неизвестными или ненадежными пользователями, могут намеренно содержать вредоносные компоненты, предназначенные для компрометации рабочих нагрузок сразу после развертывания.
Встроенное вредоносное ПО
Злоумышленники могут внедрить вредоносное ПО непосредственно в AMI перед его публикацией. Как только экземпляр EC2 запускается, вредоносные полезные нагрузки выполняются автоматически, позволяя злоумышленникам закрепиться в системе, связываться с инфраструктурой управления (C2), развертывать программы-вымогатели или майнить криптовалюту.
Уязвимое или «вооруженное» программное обеспечение
Вместо внедрения вредоносного ПО злоумышленники могут намеренно распространять образы, содержащие устаревшее программное обеспечение с известными уязвимостями. После развертывания эти уязвимости могут быть использованы удаленно для получения несанкционированного доступа или повышения привилегий.
Имитация образа (атака whoAMI)
Datadog Security Labs раскрыла атаку whoAMI, в ходе которой злоумышленники публикуют вредоносные AMI с именами, очень похожими на имена образов доверенных поставщиков.
Если разработчики или конвейеры автоматизации ищут AMI только по имени образа, не проверяя владельца, может быть выбран и развернут вредоносный образ вместо легитимного.
Эта атака демонстрирует, что метаданные образа могут служить эффективным вектором атаки, даже если код инфраструктуры остается неизменным.
2. Неправильно настроенные AMI могут привнести унаследованные слабости безопасности
AMI не обязательно должен быть намеренно вредоносным, чтобы представлять угрозу безопасности. Образы, содержащие устаревшее ПО, открытые секреты или небезопасные системные настройки, могут перенести эти слабости в недавно запущенные экземпляры EC2.
Распространенные примеры включают:
- Неисправленные операционные системы и пакеты программного обеспечения
- Зашитые в код учетные данные или конфиденциальные файлы конфигурации
- Встроенные закрытые ключи SSH
- Небезопасные настройки аутентификации SSH
- Ненужные службы или небезопасные системные конфигурации
Эти слабости могут увеличить поверхность атаки экземпляров, запущенных из образа. В зависимости от конфигурации и сопутствующих средств контроля безопасности, они могут подвергнуть рабочие нагрузки несанкционированному доступу, компрометации учетных данных или эксплуатации известных уязвимостей.
Риски безопасности также могут возникнуть во время развертывания. Например, прикрепление чрезмерно разрешительной роли IAM к экземпляру EC2 может предоставить скомпрометированным рабочим нагрузкам доступ к облачным ресурсам сверх того, что им требуется. Аналогичным образом, случайный общий доступ к внутреннему AMI может открыть образ для неавторизованных сторон.
3. Риски цепочки поставок от «золотых» AMI
«Золотые» AMI обеспечивают стандартизированную и безопасную базу для корпоративных развертываний. Однако, если исходный образ скомпрометирован, все производные образы наследуют те же уязвимости.
Например, если организация создает «золотой» AMI из:
- ненадежного публичного AMI,
- уязвимого образа из маркетплейса или
- внутренне скомпрометированного образа,
каждый экземпляр EC2, запущенный из этого «золотого» AMI, наследует те же слабости.
Это значительно усиливает влияние одного скомпрометированного образа, распространяя уязвимости на несколько учетных записей AWS, регионов и производственных сред.
Дрейф версий
Даже хорошо поддерживаемые «золотые» AMI устаревают, если их не пересобирать регулярно.
Организации часто исправляют работающие экземпляры, продолжая при этом развертывать новые рабочие нагрузки из старых образов. Это создает несогласованные базовые уровни безопасности, оставляя недавно запущенные системы уязвимыми для уже исправленных CVE.
Проблемы инвентаризации и происхождения AMI
Крупные предприятия часто поддерживают сотни AMI в нескольких учетных записях и регионах AWS.
Без централизованного учета инвентаря и отслеживания происхождения специалистам по безопасности сложно определить:
- какие рабочие нагрузки получены из уязвимых образов,
- какие эталонные AMI унаследовали уязвимости,
- какие производственные системы требуют немедленного устранения уязвимостей.
Поддержание полной истории происхождения образов значительно улучшает реагирование на инциденты и управление уязвимостями.
Сопоставление с фреймворком MITRE ATT&CK
Следующие техники ATT&CK описывают поведение, которое может проявляться в различных сценариях атак на AMI, рассматриваемых в этой статье. Не каждая техника обязательно присутствует в каждой атаке.
Сценарий сквозной атаки
Реалистичная цепочка атак может развиваться следующим образом:
- Злоумышленник публикует вредоносный общедоступный AMI, используя имя, выглядящее надежным.
- Разработчик или CI/CD-конвейер выполняет поиск образа без проверки владельца.
- Вредоносный образ выбирается и используется для создания внутреннего эталонного AMI (Golden AMI).
- Эталонный AMI реплицируется между несколькими учетными записями и регионами AWS.
- Новые экземпляры EC2 наследуют вредоносное ПО или небезопасные конфигурации.
- Вредоносное ПО закрепляется в системе и устанавливает связь с инфраструктурой, контролируемой злоумышленником.
- Злоумышленники похищают учетные данные, повышают привилегии, осуществляют латеральное перемещение и компрометируют дополнительные облачные ресурсы.
Потенциальное воздействие
Развертывание вредоносного или неправильно настроенного AMI может привести к:
- Несанкционированному доступу к экземплярам EC2
- Краже учетных данных
- Экфильтрации данных
- Майнингу криптовалюты
- Увеличению затрат на облачные услуги
- Латеральному перемещению по ресурсам AWS
- Компрометации цепочки поставок
- Нарушению нормативных требований и стандартов
- Репутационному ущербу
Минимизация рисков и лучшие практики
Превентивные меры контроля
Организации должны предотвращать попадание уязвимых AMI в производственную среду путем внедрения надежных средств управления.
Рекомендуемые практики включают:
- Оценку AMI на наличие уязвимостей перед развертыванием с использованием таких сервисов, как Amazon Inspector или Qualys TotalCloud AMI Scan.
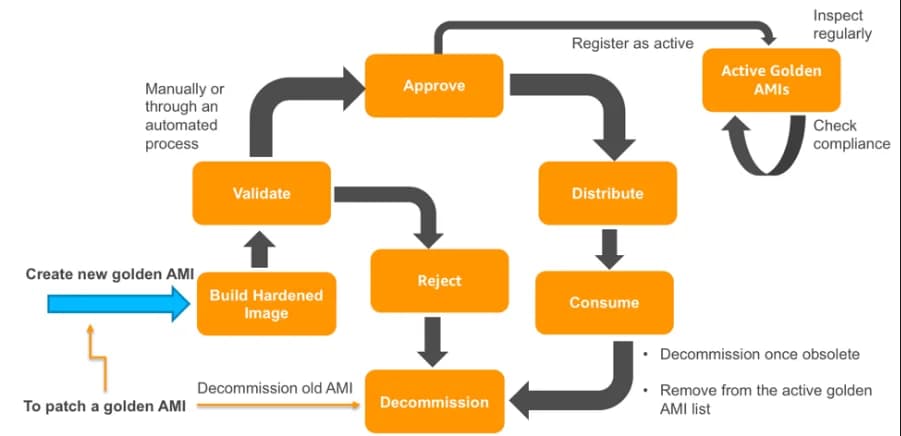
- Создание и регулярное пересоздание эталонных AMI с помощью CI/CD-пайплайнов.
Автоматизацию создания и проверки эталонных AMI через CI/CD-конвейеры с внедрением последних патчей операционной системы, обновлений безопасности и защищенных конфигураций до того, как образы будут одобрены и распределены. Периодически пересоздавайте и выводите из эксплуатации устаревшие образы, чтобы предотвратить отставание версий, из-за которого вновь запущенные экземпляры EC2 могут наследовать непотчнное ПО, известные уязвимости или устаревшие настройки безопасности. Это помогает поддерживать единообразные базовые требования безопасности при развертывании.
- Проверку происхождения образов путем верификации личности издателя и идентификаторов владельца AMI.
Всегда определяйте ID владельца AMI, чтобы предотвратить атаки с подменой имен.
Предупреждение AWS при пропуске владельцев:
- Ограничение публичного общего доступа к созданным внутри организации AMI.
Избегайте предоставления публичного доступа к AMI без крайней необходимости и заранее убедитесь, что все конфиденциальные данные удалены.
- Использование разрешенных AMI в AWS для принудительного использования доверенных источников образов.
Использование функции разрешенных AMI (Allowed AMIs) в AWS для обеспечения границ доверия и ограничения запуск экземпляров только проверенными источниками образов.
Основная конфигурация для разрешенных AMI — это конфигурация ImageCriteria, которая определяет критерии для разрешенных AMI. Следующая структура JSON показывает параметры, которые можно указать:
- Рассмотрение AMI как сторонних программных зависимостей, требующих проверки безопасности перед утверждением.
Детектирующие меры контроля
Непрерывный мониторинг имеет не менее важное значение.
Организации должны:
- Мониторить AWS CloudTrail на предмет событий создания, изменения, совместного использования и запуска AMI.
- Обнаруживать экземпляры EC2, запущенные из неизвестных или неутвержденных AMI.
- Настраивать оповещения, когда AMI становятся общедоступными.
- Контролировать использование образов в разных аккаунтах AWS.
- Включить обнаружение дрейфа конфигураций для эталонных AMI.
- Непрерывно сканировать развернутые рабочие нагрузки на предмет унаследованных уязвимостей.
Управление и контроль жизненного цикла
Эффективное управление AMI выходит за рамки этапа развертывания.
Организации должны:
- Вести централизованный реестр утвержденных AMI.
- Отслеживать происхождение AMI для понимания связей между родительскими и дочерними образами.
- Периодически пересматривать разрешения на совместное использование.
- Удалять устаревшие или неиспользуемые AMI.
- Интегрировать проверку AMI в процессы управления изменениями и развертывания.
Обеспечение безопасности жизненного цикла AMI с помощью Qualys
Обеспечение безопасности AMI требует видимости и защиты на нескольких этапах жизненного цикла облачного развертывания. Организации должны оценивать образы до развертывания, выявлять конфигурационные уязвимости инфраструктуры, контролировать развернутые рабочие нагрузки и реагировать на потенциальные угрозы.
Qualys предоставляет возможности на всех этих этапах с помощью своей платформы TotalCloud CNAPP и дополнительных решений для управления уязвимостями и безопасности конечных точек.
1. Оценка AMI перед развертыванием
Qualys TotalCloud предоставляет функцию AMI Scan, которая использует сканирование на основе снимков (snapshot-based scanning) для оценки образов Amazon Machine Images перед развертыванием без необходимости запуска экземпляра EC2 или установки агента.
Эта оценка помогает выявить уязвимости операционной системы, недостающие исправления, устаревшие компоненты программного обеспечения и проблемы конфигурации в AMI.
Интеграция сканирования AMI в рабочие процессы создания образов и продвижения эталонных AMI позволяет группам безопасности оценивать образы до их утверждения для использования в producción. Это помогает снизить вероятность развертывания образов, содержащих известные уязвимости безопасности.
Тем не менее, одна лишь оценка уязвимостей не подтверждает подлинность издателя AMI и не гарантирует отсутствие вредоносного кода в образе. Организациям следует продолжать проверку владельца AMI и информации об издателе с помощью встроенных средств AWS.
2. Выявление конфигурационных уязвимостей инфраструктуры до развертывания
Решение Qualys Infrastructure as Code (IaC) Security помогает выявлять ошибки конфигурации безопасности в поддерживаемых шаблонах инфраструктуры до развертывания ресурсов.
Интегрируя сканирование IaC в рабочие процессы CI/CD, команды разработки и безопасности могут выявлять небезопасные определения инфраструктуры в шаблонах Terraform и AWS CloudFormation до того, как они попадут в производственную среду.
Это дополняет сканирование AMI путем оценки процесса развертывания инфраструктуры, помогая организациям выявлять уязвимости конфигурации, которые могут подвергнуть риску рабочие нагрузки EC2.
3. Укрепление облачной безопасности и защиты рабочих нагрузок
Qualys TotalCloud объединяет функции Cloud Security Posture Management (CSPM), Cloud Workload Protection (CWP) и Cloud Infrastructure Entitlement Management (CIEM) для обеспечения видимости рисков облачной безопасности.
Эти возможности помогают организациям:
- Выявлять ошибки конфигурации облака, включая проблемы с экспозицией AMI, шифрованием и разрешениями на запуск.
- Оценивать уязвимости в поддерживаемых облачных рабочих нагрузках и расставлять приоритеты их устранения на основе рисков.
- Выявлять избыточные облачные привилегии и рискованные связи между учетными записями, которые могут увеличить масштаб последствий в случае компрометации рабочей нагрузки.
Это помогает специалистам по безопасности понимать не только состояние безопасности AMI, но и риски конфигурации и идентификации, связанные с запущенными из них экземплярами EC2.
4. Устранение уязвимостей и автоматизация процессов безопасности
Выявление уязвимостей — это лишь часть обеспечения безопасности жизненного цикла AMI. Организации также должны гарантировать, что обнаруженные недостатки устраняются как в работающих рабочих нагрузках, так и при создании будущих образов.
Qualys Vulnerability Management, Detection and Response (VMDR) помогает выявлять и приоритизировать уязвимости в поддерживаемых активах. Qualys Patch Management может помочь в развертывании соответствующих исправлений безопасности для поддерживаемых рабочих нагрузок.
Возможности автоматизации рабочих процессов Qualys Flow и TotalCloud могут дополнительно помочь в реализации результатов проверок безопасности с помощью настраиваемых рабочих процессов устранения уязвимостей, маршрутизации инцидентов и поддерживаемых интеграций.
Для сред Golden AMI организациям следует внедрить процессы устранения уязвимостей в свои конвейеры сборки образов и периодически пересобирать утвержденные образы, чтобы гарантировать, что будущие развертывания наследуют обновленные базовые показатели безопасности.
Расширение безопасности образов в мультиоблачных средах
Хотя эта статья посвящена AWS AMI, аналогичные риски существуют на всех облачных платформах, где организации используют повторно используемые образы машин для подготовки рабочих нагрузок. Например, Azure и Google Cloud Platform (GCP) предоставляют сервисы образов, которые позволяют командам создавать, обмениваться и повторно использовать стандартизированные образы в своих средах.
Терминология и механизмы обмена образами различаются у разных провайдеров, но основные проблемы безопасности остаются схожими: образ может содержать устаревшее программное обеспечение, небезопасные конфигурации или встроенную конфиденциальную информацию, в то время как недостаточное управление может привести к раскрытию внутренних образов или позволить недоверенным образам попасть в рабочие процессы развертывания.
На всех этих платформах организациям следует поддерживать видимость метаданных образов и применять последовательные методы управления. Это включает в себя идентификацию владельцев и источников образов, ограничение доступа к утвержденным образам, проверку разрешений на совместное использование, оценку содержимого образов на наличие уязвимостей и раскрытых секретов, а также периодическое списание устаревших образов.
Для организаций, работающих в мультиоблачных средах, централизованный мониторинг облачной безопасности может помочь выявить слабые места в конфигурации и подверженность уязвимостям в ресурсах, связанных с образами, и рабочих нагрузках, запущенных на их основе. Возможности Qualys, такие как оценка состояния облачной инфраструктуры, сканирование уязвимостей образов, безопасность инфраструктуры как кода и защита рабочих нагрузок, могут способствовать реализации этого более широкого подхода к безопасности, в зависимости от поддерживаемых облачных сервисов и конфигураций продуктов.
Отношение к образам машин как к части цепочки поставок программного обеспечения, а не просто как к артефактам инфраструктуры, помогает организациям применять последовательное управление безопасностью от создания образа до развертывания и текущей эксплуатации рабочей нагрузки.
Заключение
Публичные AMI предоставляют значительные операционные преимущества, но им никогда не следует доверять по умолчанию. Поскольку облачные развертывания становятся все более автоматизированными, AMI превратились в критически важные компоненты цепочки поставок программного обеспечения, целостность которых напрямую влияет на безопасность последующих рабочих нагрузок.
Обеспечение безопасности жизненного цикла AMI требует от организаций проверки источников образов, оценки образов на наличие уязвимостей перед развертыванием, поддержания управляемых рабочих процессов Golden AMI и непрерывного мониторинга рабочих нагрузок, запущенных на их основе. Собственные возможности AWS, такие как Allowed AMIs, помогают ограничить использование образов утвержденными источниками, в то время как решения по безопасности, такие как Qualys TotalCloud, помогают выявлять уязвимости образов, ошибки облачной конфигурации и риски в развернутых рабочих нагрузках.
Начните с процесса выбора AMI: пересмотрите существующие рабочие процессы поиска и развертывания образов, чтобы убедиться, что каждый AMI проверяется на соответствие утвержденному владельцу или источнику перед использованием. Затем оцените образ на наличие уязвимостей, прежде чем продвигать его в свой конвейер Golden AMI.
Чтобы повысить прозрачность и безопасность в ваших облачных средах, изучите, как Qualys TotalCloud поддерживает управление состоянием облачной инфраструктуры, оценку уязвимостей AMI и постоянную безопасность рабочих нагрузок.
Если вы еще не используете Qualys TotalCloud для оценки AMI перед развертыванием, выявления ошибок облачной конфигурации и мониторинга рабочих нагрузок, запущенных на их основе, начните бесплатную пробную версию сегодня.
Часто задаваемые вопросы (FAQ)
Что такое атака whoAMI?
Злоумышленники публикуют вредоносные AMI с именами, которые напоминают образы доверенных поставщиков. Конвейеры, которые выполняют поиск по имени и не проверяют владельца, могут выбрать вредоносный образ.
Безопасен ли публичный AMI, если его имя выглядит официально?
Нет. Любой может опубликовать публичный AMI. Доверие основывается на идентификаторе владельца и издателе, а не на имени или описании.
Что проверяет сканирование AMI в Qualys TotalCloud?
Оно использует сканирование на основе моментальных снимков для оценки AMI перед развертыванием без запуска экземпляра или установки агента. Это помогает найти уязвимости операционной системы, отсутствующие исправления, устаревшее программное обеспечение и проблемы конфигурации.
Доказывает ли сканирование AMI, что образ не является вредоносным?
Нет. Оно не устанавливает подлинность издателя и не гарантирует, что образ свободен от вредоносного кода. Проверяйте право собственности с помощью элементов управления AWS, включая Allowed AMIs и идентификатор владельца.
Зачем пересобирать Golden AMI?
Исправление запущенных экземпляров не обновляет образ. Новые запуски из старого Golden AMI наследуют уже исправленные CVE. Пересобирайте и списывайте устаревшие образы по расписанию.