Главные выводы
- ARTEX, фреймворк для тестирования на проникновение на базе ИИ, выпущенный в июле 2026 года, не эксплуатирует новые типы уязвимостей. Он автоматизирует поиск, объединение в цепочки и повторные попытки использования существующих слабых мест, часто сразу по множеству целей.
- В зафиксированных кампаниях атакующие, использующие ARTEX, проходили путь от первой атаки на организацию до получения привилегированного доступа менее чем за три часа, в то время как медианное время устранения критических уязвимостей у клиентов составляет 7 дней.
- В большинстве подобного рода ИИ-инструментов для атак ограничения задаются промптами или настраиваемыми пользователем параметрами, поэтому организациям следует выявлять и утверждать такие инструменты, а также задавать вопросы любым провайдерам услуг пентеста, которые их используют.
- Чтобы успевать за событиями, программы управления уязвимостями должны обнаруживать риски в момент раскрытия информации, ранжировать их по подтвержденной возможности эксплуатации и делать автоматическую установку исправлений правилом по умолчанию с дедлайнами в несколько часов для систем, доступных из интернета.
ARTEX, фреймворк для тестирования на проникновение на базе ИИ, не изменил то, что именно эксплуатируется. Он изменил то, сколько у вас есть времени и сколько ваших слабых мест проверяется одновременно. Фреймворкам вроде ARTEX не нужен новый класс уязвимостей. Они автоматизируют работу по поиску, связыванию в цепочки и повторным попыткам применения существующих слабых мест, часто параллельно по множеству целей. Наблюдаемые кампании показывают, что некоторые вторжения достигают привилегированного доступа за считанные часы. Это еще сильнее подтверждает необходимость более быстрого устранения и снижения рисков, а также обеспечения того, чтобы одна неустраненная уязвимость в системе, компрометация учетных данных или избыточные права не переросли в гораздо более масштабное вторжение.
ARTEX был выпущен как фреймворк с открытым исходным кодом для тестирования на проникновение в июле 2026 года. Вы задаете ему цель и задачу. Он сканирует, выбирает путь проникновения, использует найденное для доступа к следующей системе и продолжает до тех пор, пока не достигнет цели или у него не закончатся маршруты. В июле он был опубликован как инструмент для исследований и тестирования. К октябрю он уже начал появляться в отчетах об инцидентах.
Для команд управления уязвимостями и рисками вывод очевиден: каждый час, пока уязвимость остается открытой, дает злоумышленникам больше времени на поиск и эксплуатацию маршрута через вашу инфраструктуру. Когда они могут исследовать несколько путей одновременно, вопрос заключается в том, насколько быстро вы можете устранить уязвимости, открывающие доступ к критически важным системам.
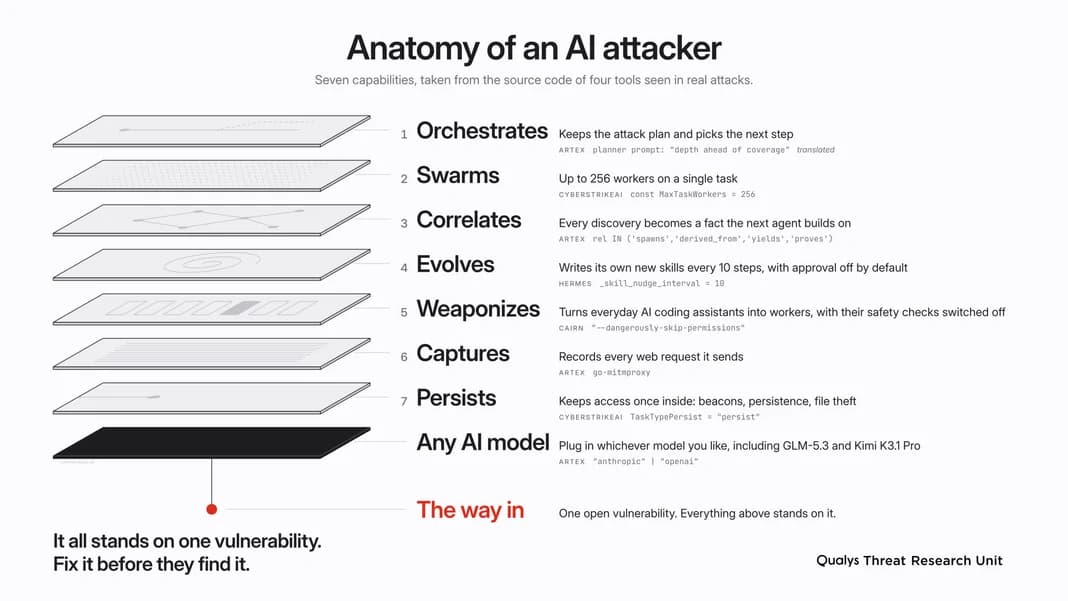
Мы изучили его исходный код. Простейшее описание — это менеджер проектов для взлома. Агент планирования принимает цель и ведет упорядоченный список задач. Пример из собственной документации ARTEX вполне знаком: найти точку инъекции, перехватить учетные данные, выполнить горизонтальное перемещение, повысить привилегии. Рабочие агенты выполняют шаги по несколько за раз, используя те же обычные инструменты, которые использовал бы специалист-пентестер. Каждый из них записывает полученные данные, а планировщик читает эти заметки и решает, что попробовать дальше. Человек может наблюдать и перенаправлять его работу из веб-консоли, и он работает на той языковой модели, которую вы к нему подключите.
Ничто из этого не ново для специалиста по тестированию на проникновение. Сканеры быстро находят слабые места уже 20 лет. Медленной частью вторжения, требующей высокой квалификации, всегда было объединение этих слабых мест в единый маршрут, отслеживание того, что сработало, и перенос украденных учетных данных с одной машины на другую — и именно эту часть делает ARTEX. ARTEX не поставлялся вовсе без механизма ограничения области действия (scope). Он поставлялся с удаленным механизмом, и соответствующий комментарий до сих пор находится в исходном коде. Заменившие его ограничения прописаны как обычные настройки, и пользователь может их отключить или удалить.
О чем говорят отчеты
Публичные доказательства исходят в основном от Microsoft и CrowdStrike, и они более сдержанны, чем заголовки. Microsoft наблюдала, как одна группа использовала ARTEX для попыток входа в систему более чем у 2250 клиентов. Большинство попыток не увенчались успехом, но в нескольких случаях группа прошла путь от выбора организации в качестве цели до получения привилегированного доступа менее чем за три часа. В CrowdStrike заметили, как другая группа направила инструмент на более чем 200 организаций за 11 дней и подтвердила последующую активность в девяти из них, при этом оператор-человек направлял действия в ключевых точках принятия решений. Агенты работали на дешёвой модели с открытыми весами, а не на премиум-модели. В отдельном случае Microsoft зафиксировала время работы агента: всего 5 минут от поиска утечек секретов на GitHub до извлечения данных из облачного хранилища ключей.
Таковы имеющиеся данные.
У ARTEX есть «родственники»
Название ARTEX на слуху, но ваша команда с такой же вероятностью может столкнуться с одним из его аналогов. Мы также изучили код и документацию для пяти из них.
Схема повторяется. В большинстве этих инструментов ограничения прописаны в промптах или в настройках, которые кто-то может изменить. Одна из платформ в таблице «из коробки» включает ровно одно правило: её фильтр инструментов блокирует правительственные домены и ничего больше. Когда это правило срабатывает, сообщение агенту предлагает выбрать взамен санкционированную неправительственную цель.
В другом случае всё идет еще дальше. Пока агент пишет ответ, в фоновом режиме запускается вторая копия диалога, которая создает для него новые навыки. Шлюз одобрения этих записей выключен, пока вы его не включите, и будучи записанным, навык становится частью его инструкций во всех последующих сессиях. Инструмент, который вы утверждаете сегодня, и инструмент, который будет работать в следующем месяце, не гарантированно окажутся одним и тем же инструментом.
Два дополнения к инвентаризации активов
Первое — это всё, о чем вы забыли. Эти агенты работают со множеством целей одновременно, и у них нет причин пропускать непримечательные объекты, поэтому бесхозный сервер получает такое же внимание, как и ваш главный вход. Пробелы в инвентаризации были допустимы, когда нападавшему приходилось выбирать, на что потратить неделю. Теперь инвентаризация должна быть полной и актуальной, для чего и создан Qualys CyberSecurity Asset Management (CSAM).
Второе — сами инструменты. Рано или поздно кто-то в вашей организации или у одного из ваших поставщиков запустит один из них из благих побуждений. Каждая установка содержит результаты и учетные данные всех проведенных тестов. Исходный код одного из популярных зеркал был чистым, но его установщик загружал Docker-образ с бэкдором на странице входа. Этот образ скачали 7 946 раз до того, как исследователи раскрыли информацию о нем. Относитесь к ним как к любому другому ПО: находите их, а затем утверждайте или удаляйте.
Прежде чем ваша команда или провайдер услуг пентеста запустит такой инструмент
Задайте пять вопросов и адресуйте их же своему провайдеру
- Если проверка безопасности завершается с ошибкой или по таймауту, останавливается ли инструмент или продолжает работу? По умолчанию ARTEX продолжает работу.
- Применяются ли ограничения области охвата (scope) самим программным обеспечением или только запрашиваются в промпте?
- Что считается обнаруженной уязвимостью (finding) и какие доказательства к ней прилагаются?
- Можете ли вы доказать, что используемая вами сборка соответствует исходному коду, проверенному специалистами?
- Журналируется ли каждое действие таким образом, чтобы его можно было связать с вашим собственным тестом?
Семь дней против трех часов
Большинство программ управления уязвимостями опираются на предположение, которое редко фиксируют письменно: у злоумышленников мало времени. Именно поэтому критической уязвимости на сервере, смотрящем в интернет, могут дать 30 дней, баг повышения привилегий, требующий локального доступа, ждет своей очереди после удаленных, а исключения по рискам подписываются, когда эксплуатация кажется сложной. ARTEX делает время атакующего дешевым, и это предположение уходит в прошлое. Злоумышленник, способный пройти путь от первого контакта до привилегированного доступа менее чем за три часа, не станет ждать вашего окна изменений.
Защитники тоже ускоряются. Мы видим, что клиенты устраняют критические уязвимости в среднем за 7 дней (по сравнению с 9 в прошлом году), несмотря на рост объемов. Больше задач для устранения и меньше времени на их решение говорят о том, что команды воспринимают это как срочную задачу, и один лишь подсчет уязвимостей никогда бы этого не показал. Мы также фиксируем, что от 12% до 16% наших клиентов устраняют уязвимости еще до того, как Агентство по кибербезопасности и инфраструктурной безопасности США (CISA) добавляет их в свой каталог известных эксплуатируемых уязвимостей (Known Exploited Vulnerabilities). Они действуют на основе собственных сигналов об угрозах и рисках, а не ждут указаний от государства. Анализ нашего подразделения Threat Research Unit за пять лет охватил более 1,5 миллиарда случаев критических уязвимостей, и примерно 173 миллиона из них были устранены до того, как уязвимость попала в этот каталог.
Семь дней — это реальный прогресс, но это все равно 168 часов против атакующего, которому нужно три. Скорость также неоднородна по всей инфраструктуре. Она проявляется там, где исправление доставляется само по себе и развертывание может быть автоматизировано, в то время как сетевой периметр все еще отстает. Периметр — это также то место, откуда начинает работу такой инструмент, как ARTEX.
Таким образом, окно для установки патчей, измерявшееся неделями, ушло в прошлое, и регламенты должны это отражать. Если исправление можно развернуть автоматически, оно применяется в тот же день, а исключения утверждаются только как крайняя мера, а не как правило. Система, смотрящая в интернет и не подлежащая патчингу в течение нескольких часов, получает временную митигацию или отключается от интернета до тех пор, пока это не станет возможным. Каждое исключение по риску, подписанное на том основании, что эксплуатация была сложной, требовала предварительного доступа или казалась маловероятной, пересматривается, поскольку в терминах регистра рисков колонка «воздействие» осталась на прежнем месте, а колонка «вероятность» сместилась.
Разорвите цепочку на машинной скорости
В исходном коде ARTEX пауза между завершением одного шага и назначением следующего установлена на уровне 800 миллисекунд. Именно с таким темпом соревнуется ваше окно изменений. Архитектура, которая делает ARTEX быстром, также дает вам ориентир для противодействия. Он работает последовательно, и каждый шаг зависит от результатов предыдущего, поэтому удаление одного звена останавливает все, что находится за ним на этом маршруте. Его планировщик настроен на то, чтобы ставить глубину выше охвата, что означает продавливание перспективного маршрута до самого конца вместо поверхностного тестирования всего подряд. Для инструмента, построенного таким образом, две уязвимости средней степени тяжести на одном маршруте ценнее, чем критическая на сервере, который никуда не ведет, а очередь, отсортированная только по уровню критичности, будет продолжать устранять не ту уязвимость первой.
Защита заключается в том, чтобы добраться до звена раньше агента. Программа, которая сканирует по расписанию и устанавливает патчи по календарю, работает в недельном цикле против атакующего, работающего в часовом, поэтому три вещи должны происходить без ожидания человека.
Первое — это обнаружение подверженности угрозам, и этот процесс сократился с недель до минут. Qualys InstaScan обнаруживает вновь выявленные уязвимости в системах клиентов в среднем через 14 минут после их раскрытия, обеспечивая 96% охвата обнаружения среди поддерживаемых вендоров. В тех случаях, когда мы можем провести прямое сравнение, сканер находит уязвимость примерно на день раньше, чем плановый сканировщик, а для четверти уязвимостей — почти на неделю раньше. Поскольку ИИ сокращает время от раскрытия уязвимости до эксплойта, на счету каждый час раннего предупреждения.
Второе — понимание того, какие уязвимости реально подвержены угрозам. Из примерно 9 миллионов валидаций эксплойтов через Qualys TruConfirm лишь 11% подтвердили возможность эксплуатации. Это превращает очередь из 9 миллионов в очередь примерно из 1 миллиона и ставит доказательство уязвимости на место оценки критичности. Проведите повторную валидацию после исправления, так как установленный патч не доказывает, что путь атаки закрыт.
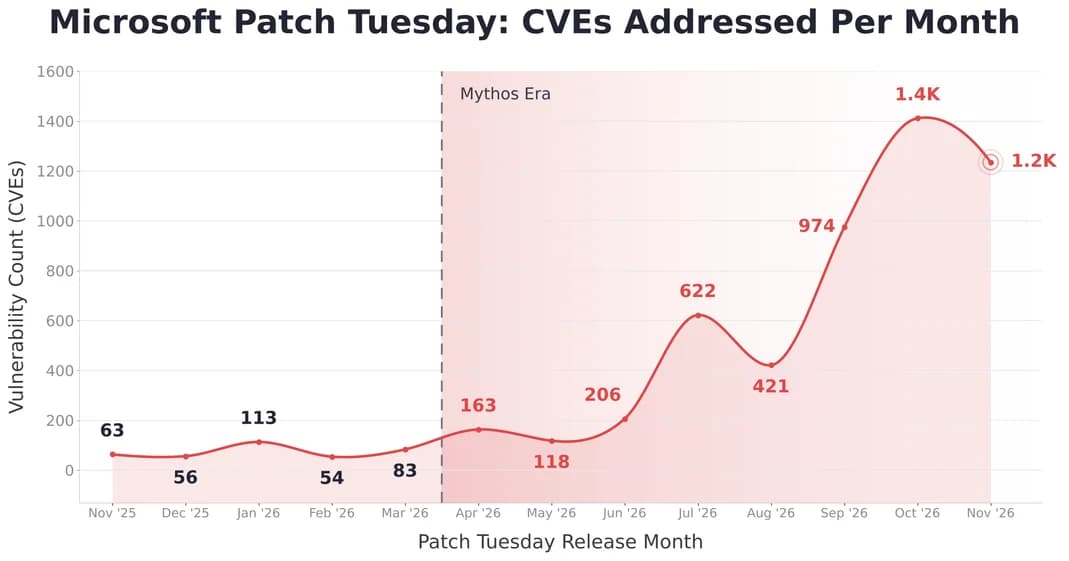
Третье — устранение уязвимостей без участия человека в контуре. За последние 12 месяцев наши клиенты развернули более 180 миллионов патчей с помощью Qualys Patch Management. С момента появления передовых моделей ИИ, таких как Mythos, в середине 2026 года наши клиенты ежемесячно устанавливают на 47% больше патчей, а доля полностью автоматизированных патчей удвоилась: с примерно 30% в сентябре прошлого года до примерно 60% в сентябре этого года. Обычное возражение против автоматического патчинга заключается в том, что он все ломает. Менее 1 из 8 000 патчей, развернутых через Qualys, потребовали отката, и именно эта надежность позволяет клиентам действовать на машинной скорости. Это также высвобождает людей для работы на сетевом периметре, где для исправления все еще нужны рабочие руки.
Не каждое звено — это пропущенный патч. Второй шаг в собственном примере ARTEX — это учетные данные, и повторно использованный пароль администратора, избыточно привилегированная служебная учетная запись или ключ доступа, оставленный в публичном репозитории кода, продвинут злоумышленника дальше, чем большинство уязвимостей из базы Common Vulnerabilities and Exposures (CVE). Включите их в программу управления уязвимостями, назначив ответственных и установив дедлайны.
Что бы сделали мы
На этой неделе:
- Составьте список всех систем, смотрящих в интернет, с незакрытой критической уязвимостью или известной эксплуатируемой уязвимостью, а затем устраните ее, примените митигации или отключите систему от сети.
- Выполните поиск этих инструментов в своей среде, включая образы контейнеров tomicdd/artex и congdonglinux/artex.
- Выполните ротацию всех секретов, которые когда-либо попадали в публичный репозиторий. Удаления из репозитория недостаточно.
В этом квартале:
- Перейдите от плановых сканирований к обнаружению в момент раскрытия везде, где это поддерживается.
- Сделайте автоматический патчинг по умолчанию и установите дедлайны для систем, смотрящих в интернет, в часах.
- Ранжируйте оставшиеся задачи по подтвержденной возможности эксплуатации.
- Пересмотрите принятые риски, которые оправдывались трудозатратами злоумышленника.
- Включите учетные данные и раскрытые секреты в программу управления уязвимостями, назначив ответственных лиц и сроки.
- Установите политику в отношении того, кто может запускать инструменты тестирования на проникновение на основе ИИ, включая подрядчиков.
Если вы отчитываетесь по одному главному показателю перед руководством, сделайте им время устранения слабостей на системах, смотрящих в интернет, поскольку именно с этим показателем соревнуются эти инструменты.
Злоумышленники теперь измеряют время в часах. Узнайте, как Qualys Enterprise TruRisk Management (ETM) помогает находить, расставлять приоритеты и устранять угрозы на машинной скорости.