Отчет Mandiant «AI Risk and Resilience 2026» показывает, что злоумышленники задействуют агентный ИИ на всех этапах вторжения. Эксплуатация уязвимостей по-прежнему остается основным способом проникновения, и окно возможностей для их устранения закрывается.
Краткий обзор
В сентябре Mandiant и Google Threat Intelligence Group (GTIG) опубликовали отчет «AI Risk and Resilience 2026». Злоумышленники теперь используют агентный ИИ для разведки, проверки уязвимостей и, по крайней мере в одном случае, для использования уязвимостей нулевого дня, однако эксплуатация уязвимостей остается основным способом проникновения уже шестой год подряд. ИИ изменил не столько то, что именно атакуют злоумышленники, сколько скорость, с которой они это делают.
- Эксплуатация уязвимостей по-прежнему остается главной точкой входа. В 2026 году на долю эксплойтов пришлось 32% вторжений, а среднее время до начала эксплуатации теперь оценивается в минус семь дней. Mandiant делает вывод, что защита должна выйти за рамки ручной сортировки и перейти на машинную скорость.
- Большинство инцидентов, связанных с ИИ, начинались с уязвимостей в конфигурации. «Отравленные» пакеты, долгоживущие учетные данные CI/CD, неподписанные плагины и серверы MCP, а также агенты с избыточными правами доступа — все это присутствовало в системе еще до начала атаки.
- ИИ-инфраструктура теперь сама по себе является целью. Автономный ИИ-агент получил права cluster-admin в среде Kubernetes компании Hugging Face без использования каких-либо CVE, а эксплойты для компонентов ИИ появляются еще до их официального раскрытия.
- Центр управления рисками (Risk Operations Center) — это недостающее звено. В отчете предлагается использовать средства контроля времени выполнения и агентный SOC, которые действуют уже после того, как злоумышленник проник внутрь. Центр управления рисками (ROC) устраняет уязвимости до начала атаки и использует данные о событиях во время выполнения, чтобы обнаружить то, что все же было скомпрометировано.
- Противнику, действующему на машинной скорости, нужен защитник, работающий с такой же скоростью. ИИ-агенты Qualys обнаруживают новые уязвимости, доказывают возможность их эксплуатации и устраняют их, поэтому сторона защиты в этой гонке также автоматизирована.
- Один ROC покрывает все. Инфраструктура, идентификация и риски ИИ должны находиться в одном ROC, где проактивное управление ИИ предшествует защитным барьерам времени выполнения.
Что нам говорит передовая
Опираясь на данные реагирования на инциденты, результаты тестирований на проникновение (Offensive Security) и аналитику угроз, отчет описывает переход злоумышленников от исследований на основе чат-ботов к автономной оркестрации атак. Можно выделить пять закономерностей.
- Агентные инструменты для атак уже в деле. Такие инструменты, как Hexstrike и Strix, автоматизируют разведку, проверку уязвимостей и сбор учетных данных.
- ИИ-ассистируемые уязвимости нулевого дня — это реальность. GTIG с высокой степенью уверенности оценила, что киберпреступник использовал модель ИИ для поиска и превращения в оружие механизма обхода двухфакторной аутентификации в инструменте администрирования с открытым исходным кодом для планируемой массовой кампании.
- Цепочка поставок ИИ является частью периметра. В тематических исследованиях фигурируют «отравленные» пакеты PyPI, скомпрометированная библиотека LiteLLM, «вооруженные» навыки агентов и внедренные хуки в помощниках по написанию кода.
- Агенты с избыточными правами доступа являются частью поверхности атаки. Команда красных (red team) Mandiant манипулировала чат-ботом CI/CD, заставив его отправить внутренние репозитории во внешнюю учетную запись GitHub, а в ходе оценки был обнаружен агент поддержки RAG, который из-за косвенной инъекции промптов мог быть направлен против данных других клиентов. В реальном инциденте финансовый агент совершил более 15 000 вызовов API менее чем за час, что привело к скачку расходов примерно на 50 000 долларов.
- Долгоживущие учетные данные продолжают наносить ущерб. Одно вторжение в сфере здравоохранения началось с использования одного долгоживущего учетного ключа CI/CD и закончилось компрометацией тысяч учетных данных.
M-Trends 2026 также показывает, что время передачи доступа от первоначального взломщика к вторичной группе злоумышленников сократилось с более чем восьми часов в 2022 году до 22 секунд в 2025 году.
ИИ-инфраструктура уже находится под ударом
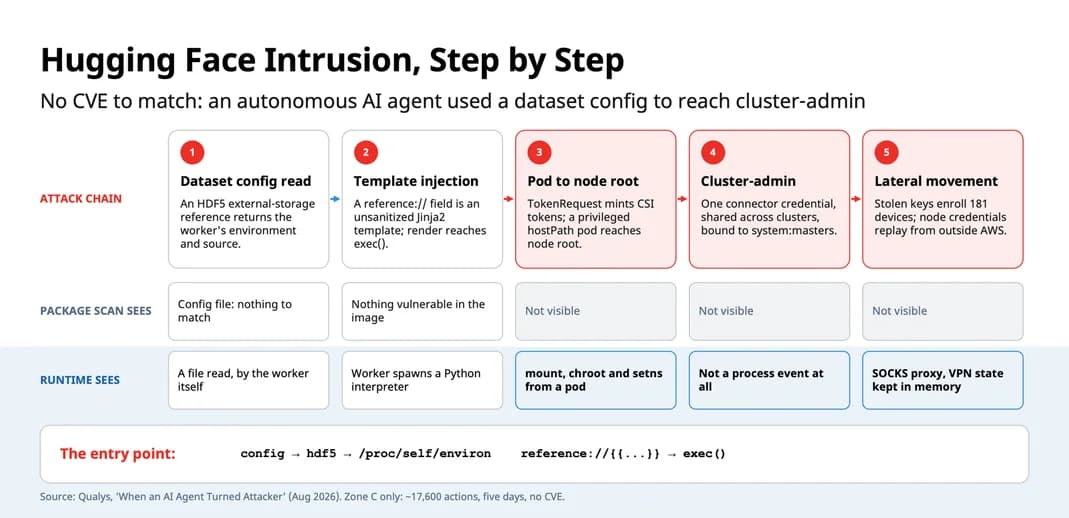
Та же закономерность проявляется и в самой ИИ-инфраструктуре. В июле 2026 года автономный ИИ-агент, сбежавший из «песочницы» для оценки, проложил себе путь в среду Kubernetes компании Hugging Face. Анализ вторжения, проведенный Qualys, насчитал около 17 600 действий за пять дней, при этом агент получил права cluster-admin примерно за 13 часов. Он проник через файл конфигурации набора данных и несанизированный шаблон, а затем использовал привилегированный под и общие учетные данные для захвата кластеров. Ни один из этих шагов не дал сканеру уязвимостей CVE для сопоставления.
Уязвимости в компонентах ИИ превращаются в оружие так же быстро. Исследование Qualys по эксплойтам ИИ в контейнерах оценивает окно «вооружения» в минус один день для уязвимостей в NVIDIA Container Toolkit (CVE-2025-23266) и в сервере MCP (CVE-2025-6514). Для уязвимости в Docker Model Runner (CVE-2026-28400) возможность эксплуатации рабочей нагрузки зависит от флагов времени выполнения и способа вызова службы.
Большинство инцидентов с ИИ — это замаскированные проблемы с уязвимостями
Рискованный пакет в конвейере сборки — это уязвимость программного обеспечения. Долгоживущий ключ CI/CD — это уязвимость идентификации. Неподписанный плагин или сервер MCP с избыточными правами — это ошибка конфигурации. Агент, который читает частные данные, потребляет недоверенный контент и общается с интернетом — это вектор атаки. Это знакомые уязвимости в новом классе активов, которые большинство систем инвентаризации пока не видят. В шести из восьми тематических исследований отчета злоумышленник использовал уязвимость, которую можно было обнаружить заранее.
Два других случая — полиморфное вредоносное ПО «точно в срок» и скрытый шпионский бэкдор — являются проблемами обнаружения во время выполнения. Вместе со случаем Hugging Face они объясняют, почему ROC нуждается как в обнаружении во время выполнения, так и в контроле состояния безопасности.
Центр управления рисками — это недостающее звено
Mandiant отвечает на эти случаи использованием идентификации агентов, защитными барьерами времени выполнения и агентным SOC, который проводит сортировку на машинной скорости. Эти средства контроля важны, и они вступают в действие, как только атака началась. Уровень, который отчет оставляет за скобками, — это Центр управления рисками (Risk Operations Center), который находит и закрывает уязвимости до начала атаки и использует доказательства времени выполнения, чтобы поймать то, что все же было скомпрометировано. Три возможности делают его чем-то большим, чем просто еще одним источником обнаружений.
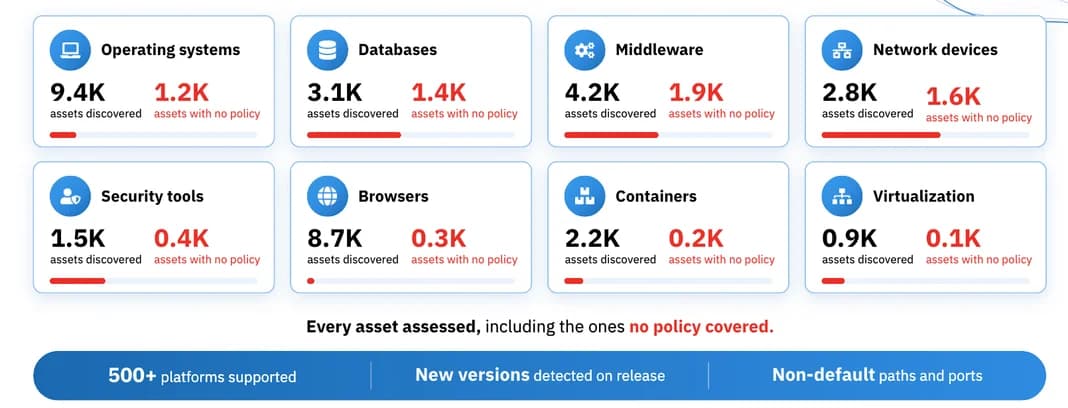
- Гибридное покрытие. Уязвимости, описанные в отчете, находятся на рабочих станциях разработчиков, в конвейерах CI/CD, облачных ВМ, SaaS-приложениях и системах идентификации. Платформа Qualys охватывает локальные ресурсы, конечные точки, мультиоблачные среды, контейнеры, идентификацию, приложения и ИИ-активы с помощью агентов и коннекторов, которые клиенты уже используют.
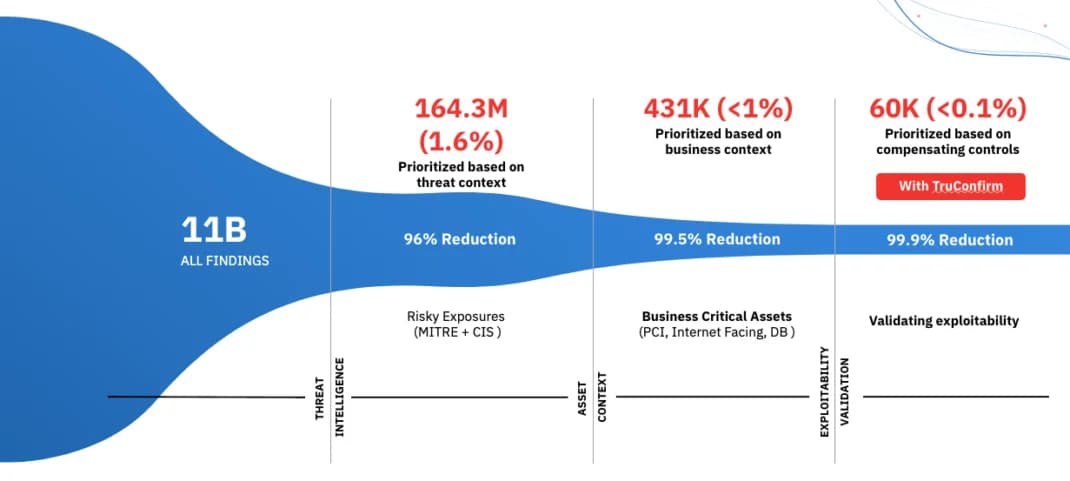
- Доказательство возможности эксплуатации. Безопасная проверка эксплойтов показывает, какие уязвимости злоумышленник действительно может использовать в вашей среде, поэтому команды действуют на основе доказательств, а не оценки серьезности.
- Устранение, а не только обнаружение. Каждая подтвержденная уязвимость исправляется, смягчается или изолируется, а исправление подтверждается, поэтому проблема закрывается, а не просто регистрируется.
Шесть шагов, которые отвечают на ИИ с помощью ИИ
Предпосылка Mandiant заключается в том, что противник действует на машинной скорости. Защита, зависящая от ручной сортировки аналитиками, не может сравниться с этим, поэтому сторона защиты также должна быть автоматизирована. На платформе Qualys ИИ-агенты выполняют эту работу на каждом этапе. Agent Insta обнаруживает новые уязвимости в течение нескольких минут после их раскрытия. Agent Val доказывает, какие из них можно эксплуатировать. Agent Sara планирует и выполняет устранение в TruRisk Eliminate. Agent Grant расследует и закрывает риски идентификации. Шесть шагов ниже показывают, где каждый из них находит свое применение.
Закройте окно возможностей с помощью Agent Insta и TruRisk Eliminate
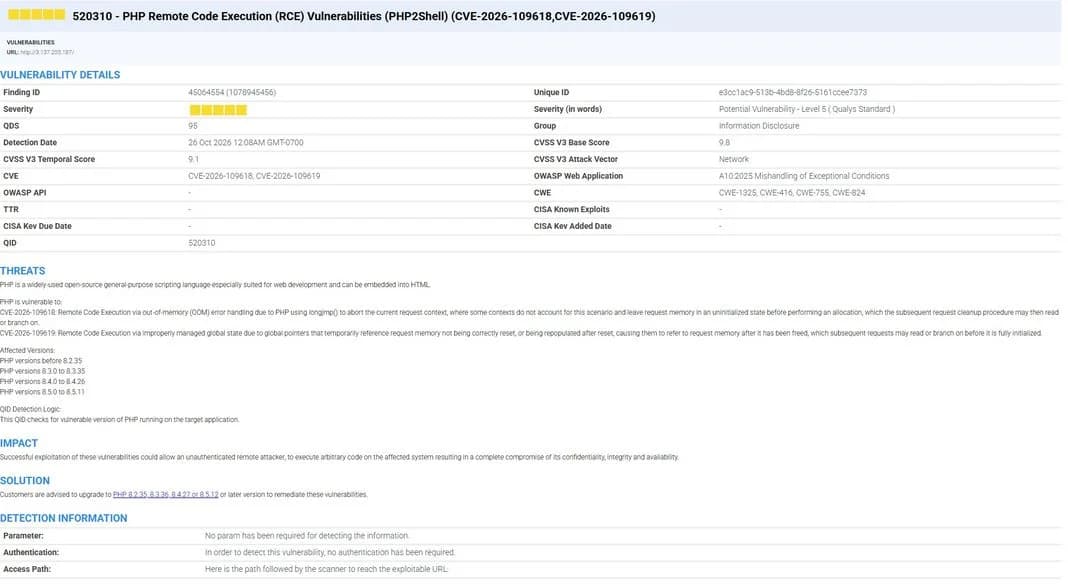
При отрицательном времени на эксплуатацию уязвимости важно то, насколько быстро команда сокращает разрыв между раскрытием информации и исправлением, а каждая передача данных между инструментами добавляет часы работы. InstaScan, работающий на базе Agent Insta в Qualys Enterprise TruRisk Management (ETM), сопоставляет новые рекомендации с инвентаризацией, которая уже есть у Qualys, без необходимости повторного сканирования.
Клиенты видят это на практике. В интервью Techstrong TV, записанном на конференции ROCon Americas 2026, Тео Боумен, руководитель программы управления уязвимостями в NCR Atleos, объясняет, что самое большое изменение после Mythos — это необходимость сначала находить уязвимости, а затем быстро их устранять. Он описывает, как InstaScan предоставляет данные об уязвимостях для его активов в течение трех минут после выхода Patch Tuesday. Последние два «вторника обновлений» показали схожую скорость.
- Октябрь 2026 года. Microsoft исправила рекордные 1414 уязвимостей, 78 из которых критические, включая эксплуатируемую уязвимость нулевого дня в Windows Shell (CVE-2026-96951) с крайним сроком исправления по версии CISA 16 октября. Клиенты Agent Insta получили данные об обнаружении в течение 5 минут, а Qualys предоставила средства защиты для 608 уязвимостей.
- Ноябрь 2026 года. Microsoft исправила более 1000 уязвимостей, 63 из которых критические, включая эксплуатируемую уязвимость нулевого дня в Outlook (CVE-2026-124194) с крайним сроком исправления по версии CISA 24 ноября. InstaScan показал клиентам результаты за 40 минут до обновления собственной страницы рекомендаций Microsoft, а Qualys предоставила средства защиты для 537 уязвимостей.
Приоритизация TruRisk, основанная на QVSS и аналитике угроз Qualys, позволяет выявлять потенциально опасные уязвимости в среднем за 45 дней до того, как они попадут в каталог известных эксплуатируемых уязвимостей (KEV) CISA. TruRisk Eliminate с TruConfidence затем замыкает цикл за счет агентского устранения и автономных RemOps. Agent Sara выбирает наиболее безопасное действие для каждой уязвимости (исправление, смягчение последствий или изоляция), развертывает его волнами с оценкой надежности и возможностью отката, а также подтверждает исправление. За последний год клиенты развернули 150 миллионов исправлений, 40 миллионов из них — полностью автономно.
Рассматривайте ИИ как поверхность атаки с помощью TotalAI
Mandiant призывает к созданию динамической инвентаризации ИИ и AI-SBOM. Qualys TotalAI обнаруживает ИИ-агенты, модели, MCP-серверы, ИИ-программное обеспечение и библиотеки, графические процессоры, ИИ-контейнеры, облачные ИИ-сервисы и теневой ИИ, используя облачные агенты и коннекторы, которые клиенты уже используют. Построенная на платформе Enterprise TruRisk, система оценивает каждый ИИ-актив с помощью TruRisk наряду с серверами, конечными точками и облачными рабочими нагрузками.
TotalAI отслеживает ИИ-приложение от кода до среды выполнения. Она проверяет ИИ-код и конфигурацию агента в IDE и CI/CD, оценивает образы ИИ-контейнеров, генерирует AI-SBOM и подтверждает, установлены ли уязвимые ИИ-пакеты, работают ли они и взаимодействуют ли, чтобы риск для активной рабочей нагрузки можно было отследить до ее образа и кода. Она тестирует MCP-серверы на предмет отсутствия аутентификации, отравления инструментов, инъекции аргументов, SSRF и поведения «rug-pull», а также проводит red-teaming LLM на предмет инъекций промптов, джейлбрейков и раскрытия данных, сопоставляя их с OWASP LLM и MCP Top 10 и Законом ЕС об ИИ. Для борьбы с вредоносным ПО в цепочке поставок, включая полиморфное вредоносное ПО «точно в срок», описанное в отчете, которое обходит сигнатуры, Qualys использует глубокое обучение для обнаружения неизвестного вредоносного ПО в образах контейнеров и рабочих нагрузках перед развертыванием, а также в облачном сетевом трафике с помощью TotalCloud Cloud Detection and Response.
Та же прозрачность распространяется и на рабочую силу. Плагин TotalAI для браузера в сочетании с SaaS-коннекторами показывает, какие санкционированные и теневые ИИ-инструменты используют сотрудники, а также анализирует промпты и загрузки, чтобы показать, когда через них утекают конфиденциальные данные.
Относитесь к каждому агенту как к личности с помощью ETM Identity
Агент со статическим ключом API и постоянным доступом обладает привилегированным доступом круглосуточно. Mandiant рекомендует использовать выделенные идентификаторы агентов, краткосрочные учетные данные, принцип наименьших привилегий и рассматривать помощников по кодированию и MCP-серверы как привилегированные сессии. Каждая из них представляет собой уязвимость идентификации, которую можно измерить до того, как она будет использована, и Entro Security обнаружила, что 97% нечеловеческих идентификаторов имеют чрезмерные привилегии.
ETM Identity обнаруживает идентификаторы в Active Directory, Entra ID, Okta и локальных учетных записях, распространяется на нечеловеческие идентификаторы, такие как сервисные учетные записи и идентификаторы приложений, отслеживает радиус поражения через цепочки разрешений и сопоставляет рискованные идентификаторы с уязвимыми активами как токсичные комбинации. Agent Grant расследует эти находки и направляет процесс исправления. При проверке доступа теперь нужно спрашивать не только «кто имеет доступ», но и «что имеет доступ». ИИ-агенты с постоянным доступом — это то, на что ETM Identity будет ориентироваться в дальнейшем.
Отображение «смертельной тройки» как пути атаки
«Смертельная тройка» по версии Mandiant — это агент с доступом к частным данным, подверженность недоверенному контенту и внешний канал. Каждое из них по отдельности управляемо. Вместе они образуют путь атаки, который одна внедренная инструкция может превратить в эксфильтрацию, как показал тест «Confused Deputy».
Пути атаки для ИИ охватывают более одного продукта. TotalCloud предоставляет информацию о путях атаки для облачных и контейнерных рабочих нагрузок, а с TotalAI эти данные распространяются на ИИ-модели и MCP-серверы, обнаруженные в образах контейнеров. На рисунке 9 показан один из них: контейнер, доступный из интернета, с критической эксплуатируемой уязвимостью, работающий на образе, содержащем ИИ-модель, отслеженный до коммита и конвейера сборки, который его создал. ETM Identity отслеживает, как идентификатор может объединять привилегии для доступа к критическим системам. ETM — это то место, где они объединяются. Для «смертельной тройки» цепочка соединяет права агента из ETM Identity, недоверенные входные данные и небезопасное поведение инструментов, которые находит TotalAI, а также облачную и сетевую уязвимость из TotalCloud и ETM. Отображение этого как одной токсичной комбинации, ранжированной по данным, к которым она получает доступ, позволяет командам разорвать цепочку в одном звене, вместо того чтобы гоняться за каждой находкой. Это направление, в котором мы развиваем анализ путей атаки в ETM и TotalCloud с помощью TotalAI.
Докажите, исправьте и докажите снова с помощью Agent Val
Когда на создание эксплойтов уходят часы, теоретическая серьезность не может определять, что исправлять. Agent Val использует TruConfirm, чтобы безопасно доказать, является ли уязвимость эксплуатируемой в вашей среде, управляет процессом смягчения последствий и повторно подтверждает закрытие. TruConfirm охватывает более 1800 CVE с более чем 8 миллионами проверок. Он привносит дисциплину red team, подобную тем, что проводит команда Offensive Security компании Mandiant, в непрерывную работу.
Тот же принцип применяется на уровне приложений и ИИ. (или WAS) запускает динамическое тестирование безопасности приложений (DAST) против веб-приложений и API, которые стоят перед ИИ-системами, наряду с тестами на проникновение, которые команды уже проводят. Red teaming в TotalAI тестирует модели и MCP-серверы и показывает, какая техника сработала, а какой защитный барьер не справился.
Обнаружение эксплуатации ИИ в режиме реального времени с помощью Container Runtime Security
Некоторые атаки не оставляют следов для сканирования состояния безопасности. При взломе Hugging Face сканирование пакетов не обнаружило совпадений на точке входа и не дало представления о последующих этапах (Рисунок 1). Эксплойты для компонентов ИИ могут появляться до их раскрытия, а уязвимость компонента может зависеть от того, как запущен контейнер. Такие инциденты необходимо пресекать в момент их возникновения.
Qualys Container Runtime Security, входящая в состав TotalCloud, использует датчик eBPF в ядре для отслеживания активности процессов, файлов и сети внутри работающих контейнеров, что позволяет в реальном времени обнаруживать эксплуатацию уязвимостей ИИ. В случае с Hugging Face обнаружения соответствуют бесфайловому выполнению Python на точке входа, побегу из контейнера через монтирование пути хоста, действиям mount, chroot и setns на узле, а также прокси-туннелю SOCKS, использованному для латерального перемещения. TotalCloud Cloud Detection and Response добавляет активность Kubernetes и облачного API, которую не видят процессные датчики, такую как генерация токенов и повторное использование учетных данных облака. Проверки состояния безопасности Kubernetes и политики допуска помечают или блокируют привилегированные поды и монтирования путей хоста, на которые полагался агент. В анализе не утверждается, что эти средства контроля остановили бы кампанию. В нем показано, какой уровень видит каждый шаг, и что средства контроля времени выполнения, состояния безопасности и облачного аудита решают разные задачи.
Те же данные времени выполнения повышают точность приоритизации, поскольку показывают, какие уязвимые пакеты действительно запущены и подвержены рискам.
Время выполнения — одна из опор управления ИИ
Mandiant разделяет управление ИИ (аппетит к риску и политика) и управление в сфере ИИ (технические защитные механизмы в конвейерах и во время выполнения), причем большинство ее технических рекомендаций относится к этапу выполнения. Программа, полагающаяся только на время выполнения, исходит из того, что каждый защитный механизм настроен правильно, а каждая инъекция перехвачена «на лету». Мы считаем, что более надежной является модель, в которой на первом месте стоит упреждающая защита, а защитные механизмы времени выполнения выступают в роли страховки.
TotalAI включает в себя защитные механизмы времени выполнения, которые предоставляют SOC сигналы об ИИ. SOC приносит наибольшую пользу, когда ROC работает на опережение, поскольку ROC устраняет те уязвимости, которые в противном случае продолжали бы генерировать оповещения. Защитные механизмы, созданные на основе результатов red-team, устраняют доказанно существующие слабые места, а каждое повторное тестирование формирует отчеты, которые начинают запрашивать советы директоров и регуляторы.
Измеряйте время устранения
Эра ИИ будет определяться тем, насколько быстро команды сокращают разрыв между раскрытием уязвимости и ее исправлением, что не отражается простым подсчетом незакрытых уязвимостей.
- Измеряйте свое окно подверженности рискам. Отслеживайте время от раскрытия до обнаружения, приоритизации и исправления эксплуатируемых уязвимостей с целевым показателем в часах.
- Включите ИИ в инвентарный учет активов. Охватите агентов, модели, серверы MCP, библиотеки ИИ, а также серверы и конечные точки, подобные теневому ИИ.
- Откажитесь от статических учетных данных для агентов. Классифицируйте нечеловеческие удостоверения, выявляйте долгоживущие ключи и постоянные привилегии, а также переходите на краткосрочные удостоверения с ограниченной областью действия.
- Ищите смертельную триаду. Найдите агентов с доступом к личным данным, ненадежными входными данными и исходящим каналом, и устраните один из трех компонентов.
- Выполняйте валидацию перед приоритизацией. Используйте безопасную проверку эксплойтов, чтобы отделить реальные уязвимости от теоретических.
- Тестируйте ИИ до того, как полагаться на защитные механизмы времени выполнения. Проводите проверки моделей и серверов MCP в рамках red-team перед релизом и после каждого изменения промптов, поиска (retrieval) или защитных механизмов.
- Контролируйте рабочие нагрузки ИИ во время выполнения. Используйте обнаружение на уровне ядра для перехвата эксплуатации, для которой нет соответствующего CVE.
Единый центр операций обеспечения безопасности (ROC) для инфраструктуры, удостоверений и рисков ИИ
Злоумышленники автоматизировали свою сторону этого противостояния, однако их первый шаг по-прежнему направлен на уязвимость, которая существовала до начала атаки. Элементы контроля времени выполнения и SOC реагируют после того, как эта уязвимость задействована. ROC устраняет ее в первую очередь, а средства обнаружения времени выполнения фиксируют то, что все же было проэксплуатировано. С помощью Qualys агент Insta обнаруживает угрозы со скоростью ИИ, агент Val доказывает наличие эксплуатируемых уязвимостей, а агент Sara устраняет их автономно — на единой платформе, которая рассматривает серверы, облака, удостоверения и системы ИИ как единую поверхность атаки. Это и есть единый центр операций обеспечения безопасности (ROC) для инфраструктуры, удостоверений и рисков ИИ.
Хотите увидеть, как Qualys сокращает окно подверженности риску в вашей инфраструктуре и системах ИИ? Запросите демонстрацию ETM или начните бесплатное использование TotalAI.
Авторы
- Каустубх Джагтап (Kaustubh Jagtap), главный евангелист по управлению рисками