Почему Центр управления рисками становится единой системой учета для упреждающего снижения корпоративных рисков
Индустрия кибербезопасности потратила годы на улучшение методов обнаружения уязвимостей. Задача теперь заключается не в том, чтобы просто находить риски. Задача состоит в том, чтобы снижать их быстрее, чем злоумышленники успеют их использовать.
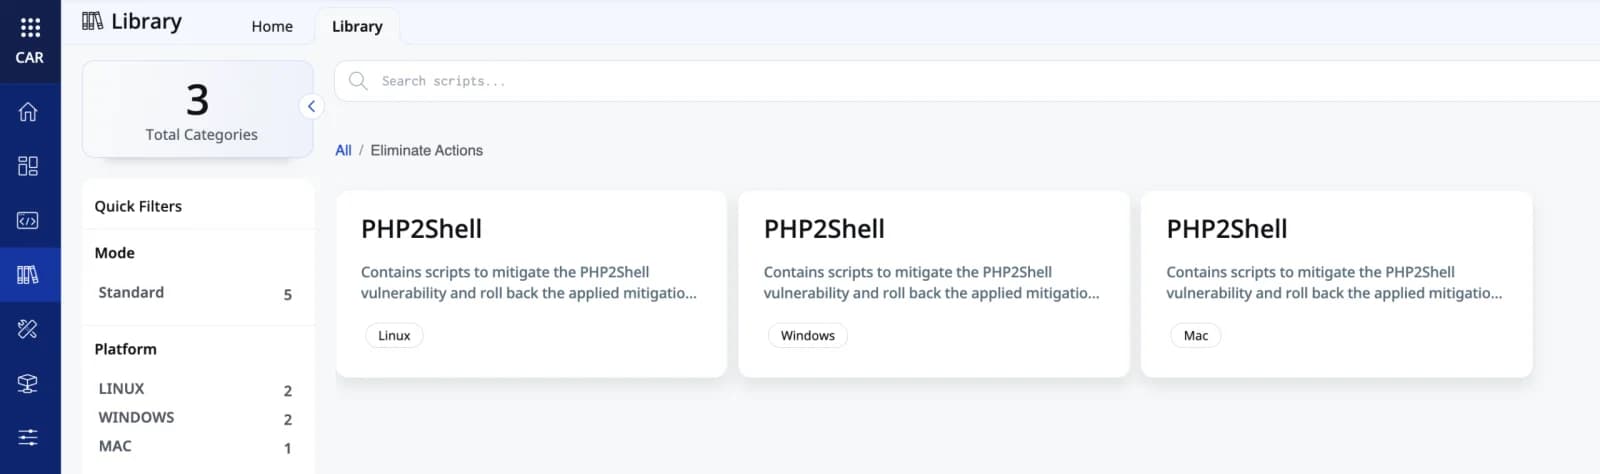
Уязвимости PHP2Shell, раскрытые в октябре, служат напоминанием о том, как быстро уязвимость может превратиться в реальную атаку. Всего через несколько часов после их раскрытия уже была зафиксирована активность злоумышленников. В более чем 10 000 клиентских сред исследовательское подразделение Qualys Threat Research Unit обнаружило свыше 166 миллионов инсталляций PHP, причем примерно три четверти из них имели доступ к интернету. Тем не менее лишь малая их часть была пропатчена в течение критически важных первых часов после раскрытия информации.
Эта тенденция только ускоряется. Передовой искусственный интеллект сокращает время и усилия, необходимые для разведки, анализа уязвимостей, планирования атак и их реализации. Разрыв между раскрытием уязвимости и созданием средств ее эксплуатации продолжает сокращаться, что оказывает все большее давление на защитников, требуя от них расставлять приоритеты и устранять риски со скоростью машин.
В то же время корпоративная поверхность атаки кардинально изменилась.
Риски больше не сосредоточены только на серверах, ноутбуках и облачных рабочих нагрузках. Теперь они распространяются на мобильные устройства, медицинские технологии, сферы здравоохранения, производственные операции, операционные технологии (OT), подключенные устройства и другие киберфизические системы. Многие из этих активов поддерживают самые критически важные функции организации. Они помогают оказывать медицинскую помощь, поддерживать бесперебойную работу производственных линий, обеспечивать функционирование транспортных сетей и управлять критической инфраструктурой. Мобильные устройства стали не менее важными, поскольку они обеспечивают доступ к корпоративным данным, бизнес-приложениям, конфиденциальным коммуникациям и некоторой наиболее ценной информации организации.
Тем не менее эти среды часто управляются разрозненно — с использованием разных команд, инструментов, рабочих процессов и моделей оценки критичности. Злоумышленники не видят этих границ. Они видят единую поверхность атаки.
Именно поэтому Центр управления рисками имеет столь важное значение.
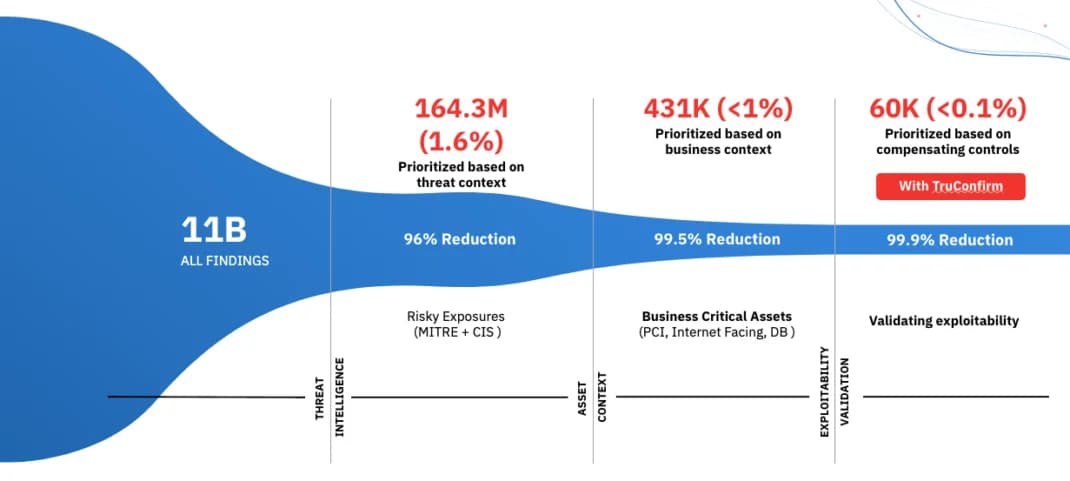
Центр управления рисками (Risk Operations Center) никогда не задумывался как очередная панель мониторинга и не предназначался для замены SOC. Это операционная модель для непрерывной идентификации, приоритизации, валидации и снижения рисков во всей организации до того, как эти уязвимости будут скомпрометированы. Для выполнения этой задачи ROC должен выходить за рамки традиционных ИТ-активов.
По мере расширения поверхностей атак и ускорения угроз организациям требуется нечто большее, чем просто видимость. Им нужен способ объединить технологии, телеметрию и экспертные знания в единую операционную модель, способную масштабировать управление киберрисками.
Именно в этом заключается идея расширенного альянса Global mROC Alliance.
Объединяя платформу Qualys, специализированных технологических партнеров и глобальную экосистему высококвалифицированных экспертов Центра управления рисками, Global mROC Alliance помогает организациям перейти от выявления рисков к их систематическому снижению в масштабах всего предприятия. Цель состоит не просто в том, чтобы видеть больше рисков. Цель заключается в том, чтобы помочь клиентам опережать все более изощренные угрозы в эпоху искусственного интеллекта.
В рамках этой инициативы решение Qualys Enterprise TruRisk™ Management (ETM) теперь интегрирует телеметрию от Lookout и NowSecure для обеспечения мобильной безопасности, а также от Claroty и Nozomi Networks для OT, IoT, здравоохранения и киберфизических сред.
Это расширяет возможности обзора в одних из наименее контролируемых, но наиболее важных областях корпоративных рисков.
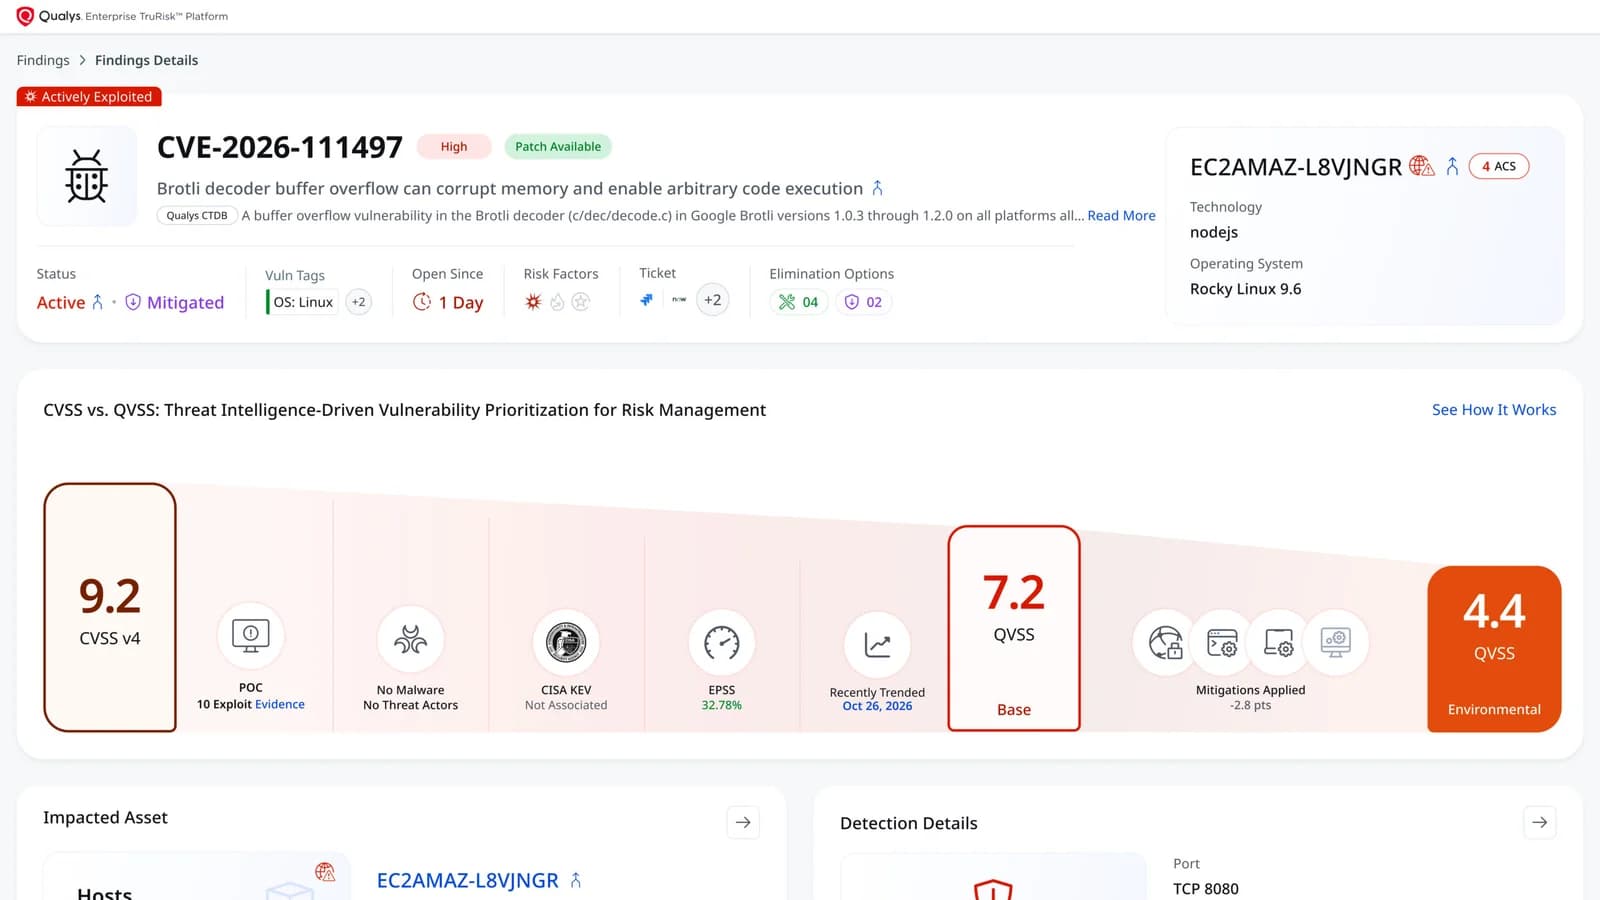
Что еще более важно, это создает общую операционную модель для снижения рисков. Qualys ETM и TruRisk обеспечивают видимость для понимания уровня подверженности угрозам, приоритизацию для концентрации на самом важном и рекомендации по устранению, необходимые для достижения измеримого снижения рисков по всей поверхности атаки.
Цель заключается не просто в расширении видимости. Цель — в лучшей приоритизации и более быстром снижении рисков.
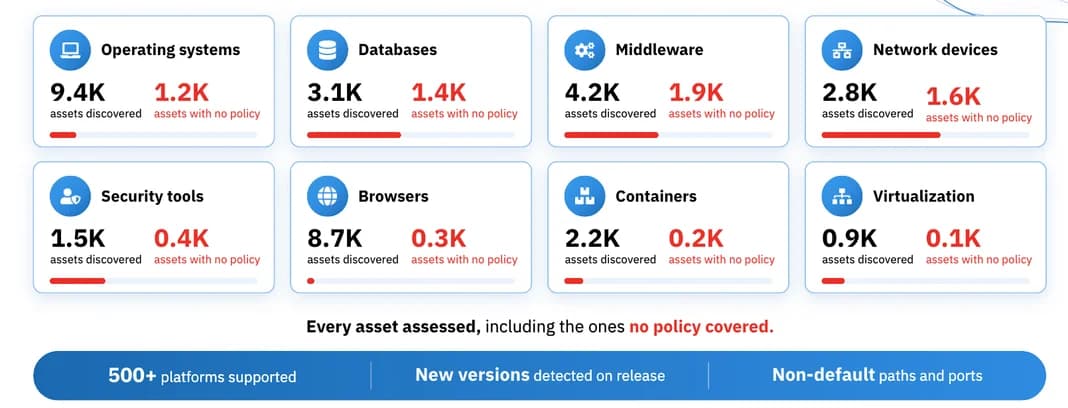
Когда уязвимое мобильное устройство, незащищенная медицинская система, промышленный контроллер и доступное из интернета приложение оцениваются с помощью единой системы, службы безопасности могут сосредоточиться на снижении тех рисков, которые оказывают наибольшее потенциальное влияние на бизнес, вместо того чтобы просто реагировать на самые громкие оповещения.
Для мобильных сред это означает интеграцию состояния устройств, рисков приложений, уязвимостей операционной системы и телеметрии угроз в единый контекст управления рисками наряду с облаками, конечными точками и инфраструктурой. Скомпрометированное мобильное устройство с привилегированным доступом может представлять для бизнеса больший риск, чем десятки низкоприоритетных уязвимостей инфраструктуры.
Для здравоохранения, производства, OT и киберфизических сред это означает учет рисков, которые традиционно находились за пределами основных операций по безопасности. Благодаря партнерству с Claroty и Nozomi Networks организации получают видимость в средах, где непрерывность операций имеет первостепенное значение, а активное сканирование может быть нецелесообразным. Более того, эти риски теперь можно приоритизировать и обрабатывать в рамках того же рабочего процесса устранения, что и остальную часть инфраструктуры. Там, где установка патчей невозможна, компенсирующие средства управления, такие как сегментация и ограничения доступа, становятся частью единого процесса снижения рисков.
В этом заключается сила альянса Global mROC Alliance от Qualys.
Технологические партнеры-участники альянса обеспечивают глубокую видимость в тех средах, которые они знают лучше всего. Qualys ETM и TruRisk переводят эту телеметрию на общий язык рисков с помощью механизмов видимости, приоритизации и устранения. Партнеры mROC Alliance помогают клиентам внедрять эти аналитические данные с помощью консультационных услуг, внедрения, программ управляемого снижения рисков и полноценных услуг Центра управления рисками.
Вместе они предоставляют организациям практический путь к снижению рисков по всей поверхности атаки, а не только в той ее части, которую исторически было проще всего измерить.
Узнайте больше о Global mROC Alliance.
PHP2Shell — это не главное.
PHP2Shell был лишь увертюрой. Настоящая проблема заключается в том, что время между раскрытием уязвимости и ее эксплуатацией продолжает сокращаться, в то время как поверхность атаки расширяется.
Организации больше не могут позволить себе содержать разрозненные программы для ИТ, мобильных устройств, здравоохранения, OT, IoT и киберфизических рисков. Им необходима общая операционная модель, единый язык для приоритизации и единая система для управления устранением уязвимостей.
Успеха достигнут не те организации, которые обнаружат больше всего уязвимостей. Успех придет к тем, кто снизит наибольший объем рисков за минимальное время.
Именно в этом заключается назначение Центра управления рисками.
И именно поэтому Центр управления рисками становится операционной системой для упреждающего снижения киберрисков в эпоху искусственного интеллекта.