Краткая выдержка для руководства
Критический инцидент с центром сертификации, о котором стало известно 17 октября 2026 года, затрагивает восемь промежуточных сертификатов ЦС eMudhra. Недостаток в процессе генерации ключей может позволить злоумышленникам восстановить закрытые ключи и выпустить мошеннические TLS-сертификаты или сертификаты для подписи кода. Затронутые промежуточные сертификаты были отозваны и заблокированы основными поставщиками платформ, включая Chrome, Mozilla, Apple и Microsoft. Проблеме присвоены идентификаторы CVE-2026-111943 и CVE-2026-111944.
Компрометация центра сертификации eMudhra
17 октября 2026 года исследователь сообщил о восстановлении закрытых ключей для восьми промежуточных сертификатов ЦС eMudhra после обнаружения того, что лежащие в их основе криптографические ключи содержали лишь малую долю ожидаемой энтропии. С тех пор производители браузеров и операционных систем заблокировали эти сертификаты, а компания eMudhra отозвала их. Перед группами безопасности встал насущный вопрос: где в моей инфраструктуре используются сертификаты, выданные скомпрометированными промежуточными центрами eMudhra?
Qualys VMDR и Qualys Certificate View уже собирают данные, необходимые для получения ответа. В этой статье объясняется, как их использовать, с помощью запросов QQL, которые вы можете запустить уже сегодня.
Что такое eMudhra?
eMudhra, поставщик решений в области цифрового доверия и кибербезопасности, предлагает решения, охватывающие инфраструктуру открытых ключей (PKI), цифровые сертификаты, управление доступом и безопасные цифровые транзакции. Недавние проблемы безопасности, затронувшие восемь ее промежуточных сертификатов Центра сертификации (ЦС), подчеркивают важность надежной генерации криптографических ключей, строгой валидации и постоянного надзора за инфраструктурой цифрового доверия. Этот инцидент подтверждает важнейший урок безопасности: доверие к цифровым сертификатам зависит не только от технологии, но и от операционных средств контроля, защищающих стоящие за ними ключи.
Что произошло
Изъян в процессе генерации ключей eMudhra привел к созданию второго набора слабых ключей P-384 на этапе упаковки/распаковки (wrap/unwrap), и эти слабые ключи по ошибке использовались для восьми промежуточных сертификатов ЦС. Этот изъян снизил эффективную энтропию затронутых ключей P-384 приблизительно до 3–8 бит, что сделало восстановление закрытого ключа тривиальной вычислительной задачей.
Слабые ключи были получены в ходе церемонии генерации ключей, состоявшейся 30 апреля 2025 года для 24 подчиненных центров сертификации. Любой, кто владеет закрытым ключом одного из таких промежуточных центров, может выдать сертификат, выдающий себя за любой веб-сайт или службу, с учетом средств контроля проверки каждого клиента. Некоторые ключевые моменты инцидента:
- Шесть из восьми промежуточных центров являются TLS-ЦС; два — ЦС для подписи кода.
- Браузеры: Chrome, Mozilla и Apple заблокировали TLS-сертификаты, а Microsoft заблокировала два сертификата для подписи кода.
- Отказ в доверии к корневым сертификатам: Google удалила корневой сертификат emSign ECC Root CA – G3 из хранилища доверенных сертификатов Chrome, а Mozilla отозвала доверие к корневому сертификату, подписавшему промежуточные сертификаты.
- eMudhra: отозвала восемь сертификатов и прекратила выпуск новых сертификатов в рамках своего корневого сертификата G3. Компания заявляет, что закрытые ключи ее корневого ЦС и другие промежуточные ЦС не затронуты, а проблема ограничивается ее глобальным бизнесом веб-безопасности, за исключением индийских служб DSC и eSign.
- Эксплуатация: eMudhra заявляет, что только один из затронутых промежуточных центров использовался в рабочей среде, и ни один из них не выдавал сертификаты веб-сайтам или конечным пользователям.
Кто находится в зоне наибольшего риска?
Организациям следует в первую очередь провести расследование, если они:
- Управляют общедоступными веб-сайтами, API, VPN или другими службами с поддержкой TLS.
- Используют общедоступные сертификаты, выданные через иерархии доверия eMudhra или emSign.
- Распространяют подписанное программное обеспечение, зависящее от общедоступных сертификатов подписи кода.
- Разрабатывают или запускают приложения на языке программирования Go.
- Поддерживают устаревшие системы, неуправляемые конечные точки или пользовательские хранилища доверенных сертификатов, которые могут не получать обновления об отзыве доверия к сертификатам автоматически.
В таблице ниже перечислены выявленные сертификаты. Отпечаток SHA-256 и серийный номер являются наиболее надежными идентификаторами при поиске по вашему инвентарю.
Как Qualys VMDR и Certificate View могут помочь в выявлении сертификатов eMudhra?
Используйте Certificate View, входящий в состав VMDR, для обнаружения сертификатов, выданных затронутыми центрами eMudhra, а также используйте VMDR с Cloud Agent для выявления хостов, на которых запущены уязвимые версии Go или ПО, требующее обновлений от вендора.
Шаг 1. Убедитесь в полноте охвата
- Предоставьте доступ к Certificate View для ваших диапазонов сканирования VMDR. Убедитесь, что диапазоны IP-адресов, сканируемые с помощью VMDR, активированы в Certificate View.
- Добавьте внешние домены. Для сайтов, размещенных у веб-провайдеров или поставщиков приложений, добавьте полное доменное имя (FQDN) или IP-адреса в Certificate View. Инструмент выполняет легкое сканирование стандартных портов для обнаружения TLS-сервисов и анализа их сертификатов.
- Используйте Cloud Agent там, где сканирование недоступно. Агенты передают данные о программном обеспечении и сертификатах с конечных точек, серверов и удаленных рабочих мест, которые пропускает сетевое сканирование.
Шаг 2. Точно определите восемь скомпрометированных промежуточных центров
Чтобы подтвердить, встречается ли какой-либо из восьми скомпрометированных промежуточных сертификатов в цепочке, выполните поиск по их отпечаткам SHA-256, серийным номерам или именам издателей в разделе Certificate View > Certificates.
Справочные запросы QQL
По издателю:
certificate:(issuer.name:[`EM EV TLS CA – G3B`, `EM OV TLS CA – G3B`, `EM DV TLS CA – G3B`, `EM EV TLS CA – G3C`, `EM OV TLS CA – G3C`, `EM DV TLS CA – G3C`, `EM OV CS CA – G3B`, `EM OV CS CA – G3C`])
По серийному номеру:
certificate:(serialNumber:`c7c41efe92d825f05eae841a4a82c1` or serialNumber:`6cada367fb1c100088120ea202d568` or serialNumber:`a4aee678f23362b4c0e460b772f214` or serialNumber:`8009928a64107601af05fa2f19f109` or serialNumber:`296926c227a3a1526392b19482a504` or serialNumber:`588b2e3c2bb8cda13e1a1209254321` or serialNumber:`7818933f8f85b4619a2b35fba83d0a` or serialNumber:`544b7f922c31ae220a4a922916f6e6`)
На вкладке «Информация» (Information) отображаются отпечатки, серийный номер, а также даты первого и последнего обнаружения, что позволяет сравнить их со значениями SHA-256 в таблице.
Шаг 3. Найдите программное обеспечение, которое все еще доверяет затронутым сертификатам
Сертификаты, предоставляемые вашими серверами, — это лишь половина проблемы. Приложения, использующие более старые среды выполнения Go, могут по-прежнему доверять цепочкам сертификатов, содержащим скомпрометированные промежуточные центры. VMDR/Cloud Agent поможет их обнаружить.
Найдите цепочки инструментов Go для обновления
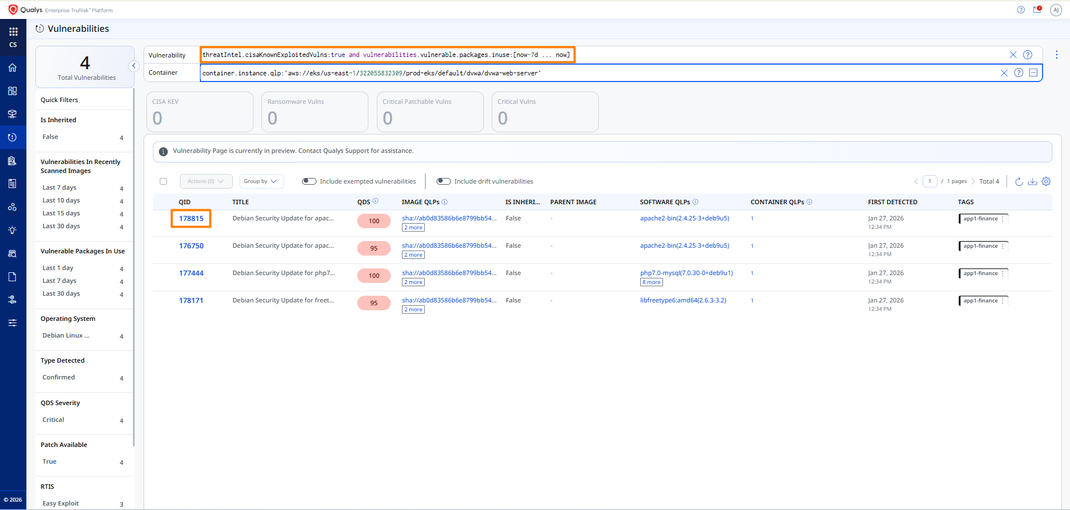
Версии Go 1.27.3 и 1.26.10 блокируют цепочки сертификатов, содержащие любой из восьми скомпрометированных ключей (CVE-2026-111943). Компания Qualys выпустила QID 5019897 для сканирования SwCA с целью обнаружения затронутых версий Go. Перед сканированием убедитесь, что ваши агенты используют последние сигнатуры, включающие этот QID, чтобы новое сканирование обнаружило уязвимость. Затем откройте вкладку «Уязвимости» (Vulnerabilities) и используйте приведенный ниже запрос для вывода списка затронутых активов:
vulnerabilities.vulnerability.qid:5019897
Найдите дополнительные обновления от конкретных производителей
Qualys также выпустила QID для обнаружения уязвимостей Go, связанных с операционными системами других вендоров.
vulnerabilities.vulnerability.qid:[6056520,6056501,5019897,6056514,6056506,6056513,6056505,6601039,6684005,6684017,6056489,290608,711201,945683,964525,945699,964523,945690,6056480,6056500,6056475,6601015,6601013,6601022,45804]
Перечислите затронутые цепочки сертификатов eMudhra
В дополнение к обнаружению программного обеспечения Qualys выпускает QID 48395: eMudhra Intermediate CA Certificates Enumeration. Этот информационный идентификатор (IG QID) помогает выявить системы, которые предоставляют или используют цепочки сертификатов, содержащие затронутые промежуточные сертификаты CA eMudhra. Как только он станет доступен в вашей подписке, вы можете выполнить запрос для активов с помощью:
vulnerabilities.vulnerability.qid:48395
Необязательная проверка: поиск сертификатов, выданных eMudhra, с помощью запросов QQL в Certificate View
Откройте Certificate View > Certificates, вставьте приведенный ниже запрос в строку поиска и выполните его. Он соответствует любому сертификату, организацией-эмитентом которого является одно из юридических лиц eMudhra из затронутого списка.
certificate:(issuer.organization:`eMudhra BV` or issuer.organization:`eMudhra Inc`)
В результатах отображается каждый сертификат с указанием его издателя, сроков действия, а также активов и портов, на которых он был обнаружен. Используйте фильтры на левой панели, такие как Expiring Certificates (Истекающие сертификаты) и Certificate Authority (Центр сертификации), чтобы отсортировать результаты по степени срочности.
Две организации, которые имеют наибольшее значение для этого инцидента — это eMudhra BV и eMudhra Inc, поскольку они указаны в качестве эмитентов в восьми скомпрометированных промежуточных сертификатах (сертификаты G3B и G3C).
Совет: сохраните запрос в качестве виджета дашборда в Certificate View, чтобы любой новый сертификат, выданный eMudhra, автоматически помечался флагом.
Примечание: лексемы запросов QQL чувствительны к регистру. Если запрос возвращает синтаксическую ошибку, проверьте список поисковых лексем в справке Certificate View и отрегулируйте имя лексемы.
Реагирование и устранение
- Сначала замените затронутые сертификаты. Любой конечный сертификат, в цепочку которого входит один из восьми промежуточных центров, должен быть перевыпущен другим доверенным CA и повторно развернут с правильной цепочкой.
- Обновления. Установите обновления безопасности операционной системы и обновите среды выполнения Go до поддерживаемых версий, которые отклоняют цепочки сертификатов, содержащие скомпрометированные промежуточные сертификаты.
- Подтвердите поведение отзыва. Компания eMudhra отозвала восемь сертификатов, но клиенты, которые не проверяют отзыв, все равно могут их принять. Убедитесь, что проверки отзыва сертификатов работают корректно и списки отзыва актуальны.
- Непрерывный мониторинг. Следите за дашбордами после каждого цикла сканирования, пока результаты не станут чистыми.
Заключение
Инцидент с eMudhra служит напоминанием о том, что доверие зависит как от предъявляемых вами сертификатов, так и от авторитетов, которым вы доверяете. Certificate View предоставляет возможности поиска эмитентов и дашборды для обнаружения сертификатов, выданных eMudhra, а инвентаризация VMDR и Cloud Agent показывает, каким хостам и приложениям все еще требуются обновления от вендоров. Qualys позволяет организациям быстро обнаруживать затронутые активы, проверять уровень подверженности угрозам и уверенно расставлять приоритеты при реагировании.
Начните бесплатную пробную версию VMDR. Если вы еще не используете VMDR для измерения, передачи данных и устранения рисков, начните 30-дневный пробный период и используйте Certificate View для получения полного представления о ваших сертификатах.
Часто задаваемые вопросы:
Ссылки
- Отчет об ошибке Mozilla по промежуточным сертификатам eMudhra
- Поисковые лексемы и документация по API Qualys Certificate View
Авторы
- Расс Сандерлин (Russ Sanderlin), директор, эксперт в предметной области, VMDR, Qualys