Искусственный интеллект переходит от ответов на вопросы к реальным действиям. Агенты могут использовать инструменты, получать доступ к корпоративным данным и выполнять работу в различных системах от нашего имени или автономно. Это открывает для бизнеса возможности двигаться быстрее, но также меняет требования к тому, что должна защищать система безопасности. Идентичность агента, имеющиеся у него полномочия и предпринимаемые им действия — все это становится вопросами безопасности.
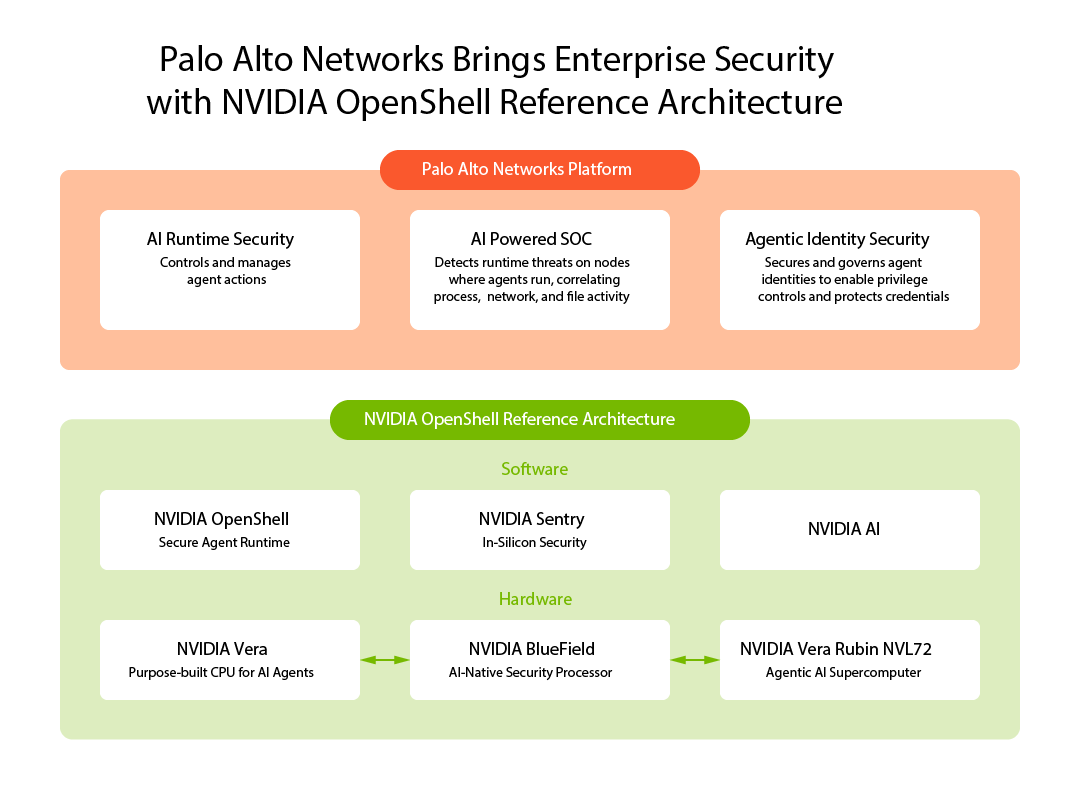
Внедряя агентов в производство, предприятия нуждаются в средствах контроля, которые успевают за ними, не мешая работе, для которой эти агенты созданы. Palo Alto Networks сотрудничает с NVIDIA для достижения этой цели в пяти связанных областях в рамках поддержки эталонной архитектуры NVIDIA OpenShell Reference Architecture для безопасных ИИ-агентов: шлюз ИИ на базе систем с процессорами NVIDIA Vera CPU; защита среды выполнения на DPU NVIDIA BlueField; управление идентификацией агентов на базе NVIDIA Sentry; видимость ИИ-фабрики с помощью центра операций безопасности (SOC) на базе ИИ и агентов; а также партнерские услуги, которые помогают клиентам внедрять безопасную архитектуру.
Решение Palo Alto Networks AI Runtime Security расширяет защиту на всю ИИ-фабрику и периферию
До сих пор обсуждения ИИ-фабрик в основном сосредоточивались на вычислительной мощности и генерации токенов. Но по мере того как автономные агенты выполняют все более критически важные рабочие нагрузки, безопасность среды выполнения становится столь же необходимой. Агентов можно обойти стороной через защитные механизмы, и скомпрометированному хосту нельзя доверять в плане точного отчета о том, что произошло. Для эффективной работы службам безопасности требуются средства видимости и принудительного контроля, которые функционируют независимо от хост-окружения.
Решение Palo Alto Networks AI Runtime Security на DPU NVIDIA BlueField изолирует обработку безопасности в специализированном домене инфраструктуры. Поскольку BlueField располагается на пути между агентами и моделями, данными и сервисами, к которым они обращаются, политики безопасности реализуются на уровне кремния — вне досягаемости скомпрометированного хоста. Эта возможность защищает как ускоренные графическими процессорами рабочие нагрузки ИИ, так и среды выполнения агентов на базе ЦП, и теперь она общедоступна для внедрения на ИИ-фабриках и промышленном периферии. Выгрузка задач безопасности из хост-узла дает два критически важных преимущества: увеличение пропускной способности токенов и усиление защиты среды выполнения во всей ИИ-фабрике.
Развертывание в масштабе должно быть управляемым. Наша работа со Spectro Cloud управляет развертыванием и эксплуатацией AI Runtime Security на DPU BlueField, обеспечивая единое управление всей инфраструктурой ИИ-фабрики — от дата-центра до распределенных периферийных сред.
Idira управляет идентификационными данными, стоящими за каждым действием агента
Защита среды выполнения отвечает на вопрос, что делает агент. Управление идентификацией помогает определить, уполномочен ли он это делать.
Агент может действовать от имени человека, команды или автономного бизнес-процесса, зачастую требуя доступа к нескольким инструментам и источникам данных в организации. Предоставление агенту широкого постоянного доступа создает риски, в то время как слишком сильное ограничение доступа снижает его полезность. Для достижения оптимального баланса между контролем и доступом агента Palo Alto Networks работает над интеграцией безопасности агентной идентичности и NVIDIA Sentry на базе BlueField, приближая идентификацию и делегированные полномочия к тем местам, где регулируются взаимодействия агентов.
Цель состоит в том, чтобы предоставить каждому агенту проверяемую идентичность, предоставить доступ, соответствующий его задаче, и обеспечить возможность отслеживания его действий. После выпуска это решение обеспечит защиту с нулевым доверием (zero-trust) и защищенный от несанкционированного доступа аудит для агентов путем переноса средств контроля безопасности (включая идентификацию) на DPU NVIDIA Bluefield, отдельно от операционной системы хоста. Это отвечает насущным потребностям бизнеса, позволяя предприятиям масштабировать развертывание агентов, сохраняя при этом контроль над тем, чьи полномочия они используют и к каким ресурсам могут получить доступ.
Передача сигналов ИИ-фабрики в Cortex
Службам безопасности необходима видимость активности во всей инфраструктуре, на которой работают ИИ-агенты. Palo Alto Networks объявила об интеграции Cortex XSIAM с NVIDIA DOCA Argus, которая отслеживает активность хоста из независимого домена доверия BlueField. Это предоставляет группам операций безопасности сигналы среды выполнения, которые не зависят от агента, установленного на контролируемом хосте.
Объединяя эти сигналы с данными о сети, облаке и идентификационных данных в рамках SOC на базе ИИ, специалисты по безопасности могут исследовать ИИ-инфраструктуру в контексте всего предприятия. Palo Alto Networks продолжает развивать эту основу для поддержки более широкого обзора парка систем и более комплексных рабочих процессов реагирования, позволяя группам безопасности выявлять необычную активность и действовать с большей уверенностью по мере роста развертываний ИИ.
ИИ-агенты работают в безопасной среде выполнения NVIDIA OpenShell, функционирующей непосредственно на процессоре NVIDIA Vera CPU внутри платформы NVIDIA OpenShell Platform. Наблюдаемость безопасности полностью перенесена на DPU NVIDIA BlueField. Работая внеполосно, NVIDIA Sentry на базе DOCA Argus обеспечивает проверку памяти и сети в реальном времени для обнаружения угроз без замедления вывода ИИ. При возникновении вредоносных событий или нарушений политик DOCA Argus передает высокоточные оповещения непосредственно в Palo Alto Networks Cortex XSIAM, где они могут быть автоматически сопоставлены и выведены для быстрого реагирования на угрозы.
Превращение проектов безопасной ИИ-фабрики в реальные развертывания
Клиентам требуется нечто большее, чем архитектурная диаграмма, чтобы запустить ИИ-фабрику в производство. Им нужен практический путь проектирования, проверки и эксплуатации безопасности на уровне вычислений, сетей, приложений и SOC.
Palo Alto Networks сотрудничает со стратегическими вендорами, включая Deloitte и World Wide Technology (WWT), чтобы помочь клиентам планировать и развертывать безопасные ИИ-фабрики NVIDIA. Предложение Silicon-to-Service (S2S) от Deloitte в сочетании с ее решением Secure AI Foundations помогает организациям внедрять сценарии использования ИИ на инфраструктуре NVIDIA AI с помощью проверенных архитектур и управляемых сервисов. Встраивая безопасность во весь стек ИИ-фабрики, Deloitte помогает клиентам соблюдать баланс между производительностью, безопасностью и стоимостью по мере перехода от пилотного проекта к промышленному использованию.
ИИ-полигон WWT (AI Proving Ground) позволяет клиентам оценивать и тестировать интегрированный стек до того, как переходить к развертыванию в производстве. Эти инициативы помогают предприятиям перейти от отдельных компонентов безопасности к воспроизводимому подходу, адаптированному под их среды и требования.
Формирование уверенности в следующем этапе развития агентного ИИ
Ценность агентного ИИ зависит от способности предприятия предоставлять агентам полезный доступ, сохраняя при этом контроль над их действиями. Для этого требуется защита среды выполнения, управляемые идентификационные данные, независимая видимость и единый способ управления средствами контроля на уровне предприятия.
Palo Alto Networks обеспечивает комплексную безопасность на каждом уровне ИИ-фабрики с помощью единой платформы. В сотрудничестве с NVIDIA мы поддерживаем эталонную архитектуру NVIDIA OpenShell Reference Architecture для корпоративного управления, изоляции и безопасности. Вместе мы обеспечиваем непрерывную защиту, необходимую для безопасного перехода от пилотных проектов с ИИ-агентами к полномасштабному корпоративному производству.
Чтобы узнать больше о широкой доступности AI Runtime Security на BlueField DPU, прочитайте наш блог: Palo Alto Networks Announces Support for NVIDIA Enterprise AI Factory.