То же самое неучтенное, неисправленное и устаревшее оборудование, из-за которого испортились продукты во Франции, повсеместно используется в водоснабжении, энергетике, производстве и других критически важных отраслях. Вот концепция, которая поможет предотвратить следующий инцидент.
В ночь на 11 октября злоумышленники получили доступ к контроллерам холодильного оборудования в сотнях французских супермаркетов и перевели их в режим непрерывного размораживания. В некоторых случаях температура поднималась до 50°C в течение шести часов. Товар был испорчен, на нескольких объектах возникли пожары, а убытки, как ожидается, исчисляются миллионами евро.
Многие затронутые устройства достигли конца срока службы и больше не получают обновлений безопасности, в то время как на других использовалось устаревшее встроенное ПО. Спустя более суток после атаки как минимум 4500 интерфейсов управления все еще были доступны из интернета.
Сегодня супермаркеты. Завтра — другие критически важные отрасли.
Холодильное оборудование — это последнее место, куда заглянула бы большинство команд OT, и в этом вся суть. Три уязвимости, которые привели к инциденту во Франции, существуют практически в каждом секторе критической инфраструктуры:
- Активы, которые никто не учитывал. Контроллеры, установленные и обслуживаемые удаленно подрядчиками, принадлежащие объектам, но отсутствующие в инвентаризационном списке службы безопасности. Один из пострадавших сообщил, что атака проникла в магазины через поставщика холодильного оборудования — классический пример уязвимости цепочки поставок.
- Отставание в обновлении встроенного ПО и исправлении уязвимостей. Производители выпустили исправления для своих новых контроллеров. Многие эксплуатируемые устройства их так и не получили.
- Устаревшее оборудование, все еще находящееся в эксплуатации. Для этих контроллеров исправлений не будет — никогда. То же самое касается устаревших ПЛК, РТУ и ЧМИ, управляющих сегодня водоснабжением, энергетикой и производством.
Этим летом тот же сценарий позволил злоумышленникам заблокировать доступ операторов к системам водоснабжения в более чем 30 населенных пунктах Миннесоты. Frontier AI сокращает временное окно: 29% CVE теперь используются злоумышленниками в течение 24 часов после их раскрытия. Водоснабжение в июле. Розничная торговля продуктами питания в октябре. Следующей целью станет любая операция — коммунальное предприятие, завод, больница, трубопровод — где также есть открытые, не подлежащие исправлению активы.
Трехуровневая концепция защиты критической инфраструктуры в эпоху ИИ
Защита современных сетей OT от подобных атак при создании фундамента для угроз эпохи ИИ требует единой стратегии защиты, разработанной для операционных сред. Эта концепция сочетает проактивное управление рисками с элементами управления на базе ИИ и непрерывным обнаружением угроз для защиты критически важных активов и предотвращения сбоев в работе.
1. Видимость с практическими выводами о рисках
Видьте свою среду OT, понимайте, что важно, и расставляйте приоритеты рисков.
- Обнаружение активов, инвентаризация и картирование коммуникаций в OT, IoT и системах управления зданиями — включая устройства, установленные подрядчиками, и пути удаленного доступа к ним.
- Анализ путей атаки сопоставляет различные контексты (актив, возможность подключения, известные уязвимости, вероятность эксплуатации, подверженность/гигиена, угрозы), чтобы показать, как злоумышленник может продвигаться к критически важному активу, позволяя командам в первую очередь закрывать наиболее важные пути.
- Приоритизация операционных рисков, которая учитывает функцию устройства, классификацию безопасности, радиус поражения и существующие средства контроля, а не только CVSS. Агентские рекомендации по безопасности и коррелированные данные об угрозах превращают результаты анализа в конкретные действия.
2. Защита OT на базе ИИ
Применяйте правильные средства контроля и останавливайте угрозы до того, как они достигнут процесса.
Контекстная микросегментация OT. Сегодняшняя грубая сегментация на основе сети недостаточно детализирована, чтобы защитить критические процессы от новых векторов атак. Одна инженерная рабочая станция с высоким уровнем риска, находящаяся в одной зоне с ЧМИ и ПЛК, может поставить под угрозу весь процесс. Контекстная микросегментация OT использует данные, которые NGFW знает о каждом активе — его роль, процесс, риск — для ограничения радиуса поражения:
- Укрепление сети с помощью контекстной политики OT. Определяйте и внедряйте детализированные каналы связи на основе принципа наименьших привилегий и бизнес-обоснования.
- Ограничение радиуса поражения с помощью более детального зонирования. Создавайте зоны на уровне предприятия, привязанные к конкретным процессам и уровням риска, и применяйте микросегментацию там, где она обеспечивает наибольшую защиту, останавливая боковое перемещение между технологическими зонами.
- Защита устаревших, уязвимых устройств от рискованного воздействия. Внедряйте адаптивную к рискам политику наименьших привилегий, которая ограничивает воздействие на устройства с высоким уровнем риска в гетерогенных средах.
Виртуальное исправление Frontier. Использует Frontier AI для обнаружения уязвимостей и обеспечения защиты на сетевом уровне, часто до того, как уязвимость будет публично раскрыта или появится исправление от поставщика. Никаких модификаций устройств, никаких перезагрузок, никаких окон обслуживания. Для устаревших ПЛК, РТУ и ЧМИ, которые никогда не получат исправлений от поставщика, это превращает известную уязвимость в защищенный актив.
3. Обнаружение угроз в реальном времени
Обнаруживайте атаки, предотвращайте последствия и поддерживайте непрерывность операций.
- Непрерывный мониторинг аномального трафика OT и операционных событий с глубокой проверкой протоколов Modbus, BACNet, EtherNet/IP и других.
- Отслеживание трендов переменных процесса с оповещением о критических отклонениях — обнаружение изменения уставки или принудительного цикла до того, как это приведет к физическим последствиям.
- Настраиваемые правила обнаружения OT, сопоставленные с MITRE ATT&CK for ICS.
Фундамент: видимость и обеспечение соблюдения политик в одном месте
Все три компонента работают на базе Palo Alto Networks Next-Generation Firewall, который обеспечивает встроенную видимость, соблюдение политик и предотвращение угроз в средах OT, включая защищенные периферийные устройства. Инструменты только для обнаружения могут заметить атаку, но кому-то все равно придется перевести это оповещение в правило брандмауэра. В 2 часа ночи в воскресенье, на сотнях объектов, этот разрыв и есть атака. Когда платформа, которая видит актив, также контролирует трафик к нему, реакция становится решением политики, которое вступает в силу немедленно.
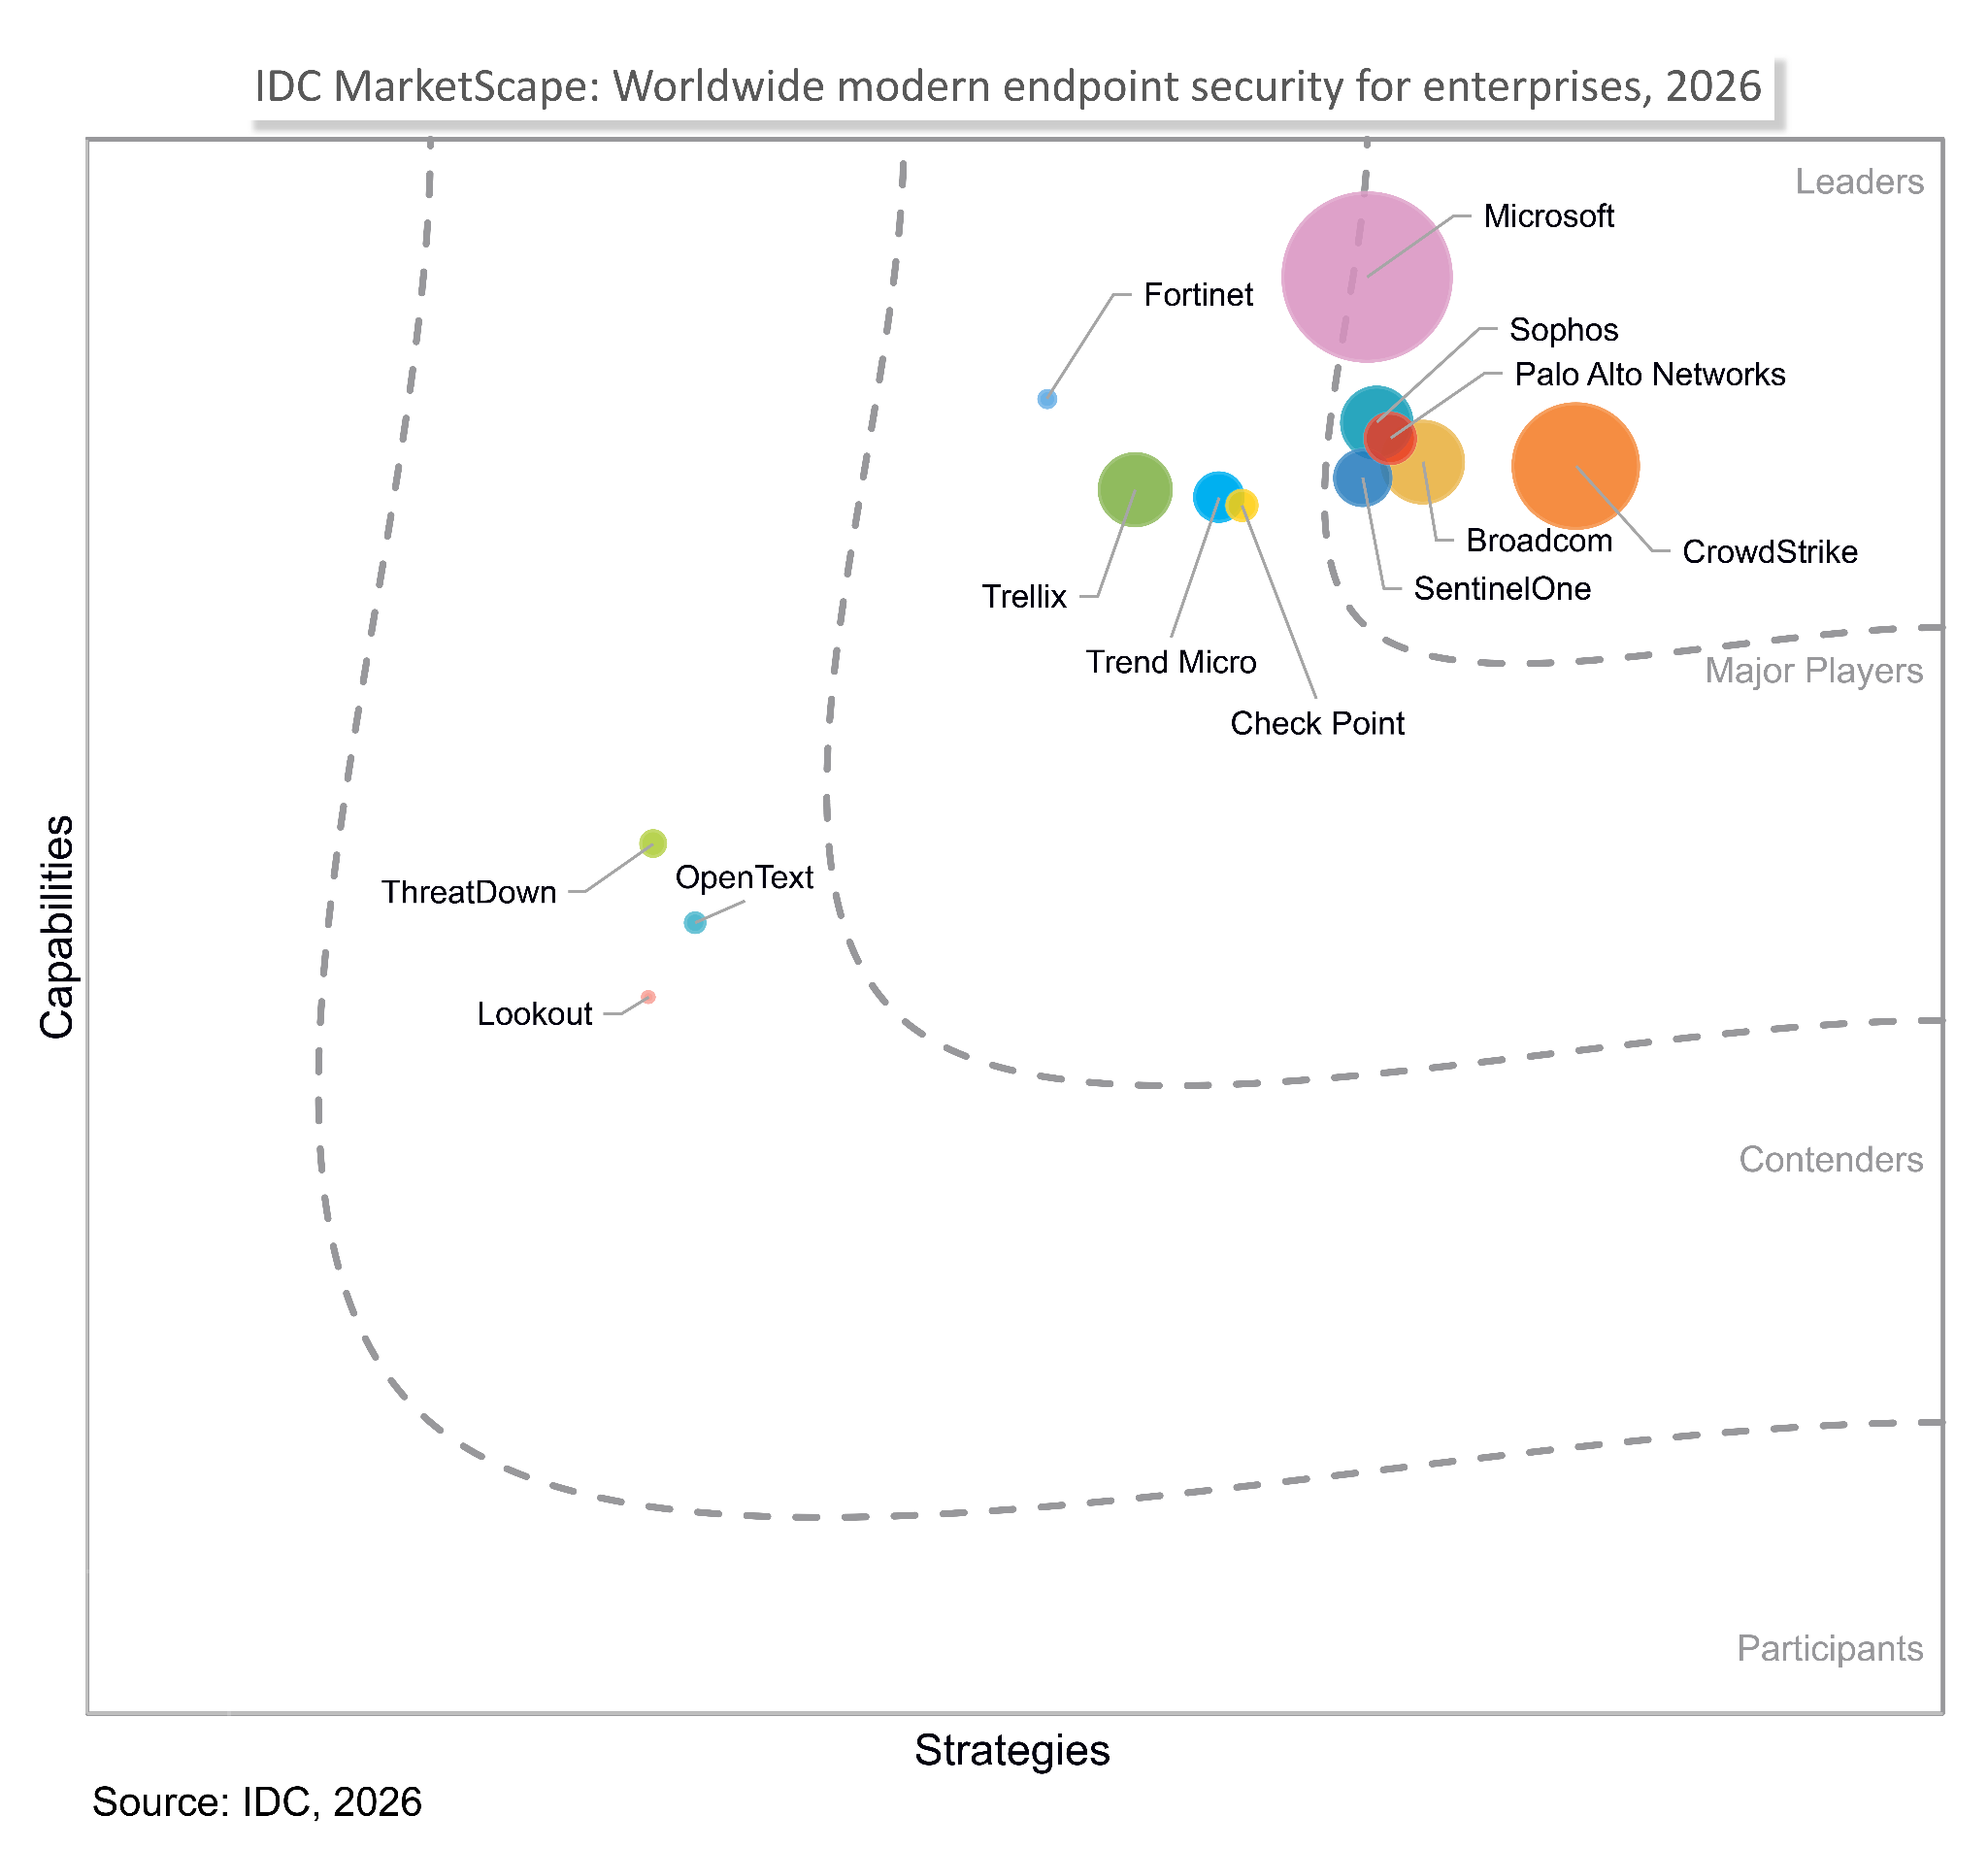
Отраслевые аналитики признали этот подход. Компания Palo Alto Networks была названа лидером с наивысшим баллом в категории текущего предложения в отчете The Forrester Wave™: Operational Technology Security Solutions, Q3 2026. Omdia назвала Palo Alto Networks лидером в своем отчете Market Radar: OT Cybersecurity Platforms, 2026 — единственный лидер, получивший оценку «Широкий» или «Продвинутый» по всем 13 оцененным возможностям.
Что сделать на этой неделе
- Найдите все доступные из интернета контроллеры — OT, управление зданиями, холодильное оборудование — включая устройства, установленные подрядчиками.
- Безопасно обеспечьте доступ по принципу наименьших привилегий через канал, контролируемый брандмауэром.
- Виртуально исправьте устаревшие и неисправленные устройства, пока бюджет на их замену находится в стадии планирования.
- Настройте оповещения об изменениях уставок и конфигураций вне ожидаемых окон.
Ни один из этих шагов не зависит от исправления, которое может никогда не выйти.
Рекомендуемая литература
- Отчет о состоянии кибербезопасности критической инфраструктуры в мире за 2026 год (1600+ руководителей, 11 стран)
- Использование ИИ для предотвращения: представление виртуального исправления Frontier
Поговорите со специалистом по безопасности критической инфраструктуры
Запланируйте 30-минутный стратегический звонок, чтобы оценить ваши открытые активы, сегментацию и защиту устаревших устройств от угроз, действующих со скоростью машины.
Источники
- Как указано на странице продукта Advanced Threat Prevention
- Оценка SecureIQLab 2026, как указано в документе «Защита сред OT от атак с использованием передовых технологий ИИ»
- Использование ИИ для предотвращения: представляем «передовое виртуальное исправление» (Frontier Virtual Patching) в PAN-OS 12.2