Основные выводы
- Функция Qualys Runtime Vulnerability Reachability for Containers (доступность уязвимостей в среде выполнения для контейнеров) позволяет использовать данные среды выполнения непосредственно для приоритизации уязвимостей.
- Наличие пакета в образе контейнера не означает, что уязвимое программное обеспечение действительно является частью выполняемой рабочей нагрузки.
- Доступность в среде выполнения отвечает на вопрос, имеет ли уязвимое ПО отношение к запущенной рабочей нагрузке, что отличается от вопроса о том, является ли уязвимость теоретически эксплуатируемой.
- Qualys сохраняет данные среды выполнения в течение определенного окна наблюдения, а не в виде моментального снимка, поэтому ПО, которое было важно вчера, не останется без внимания сегодня.
- Данные среды выполнения работают в сочетании с CVSS, каталогом CISA KEV, EPSS, анализом подверженности и проверкой возможности эксплуатации для создания более полной картины реальных рисков.
- Этот подход соответствует директиве CISA Binding Operational Directive (BOD) 26-04, направленной на приоритизацию на основе вероятности и последствий эксплуатации, а не только на основе статической оценки серьезности.
Находить уязвимости стало проще, чем когда-либо. Определить, какие из них действительно можно использовать в вашей среде, по-прежнему сложно.
В отрасли созданы все более сложные способы ответа на этот вопрос. Common Vulnerability Scoring System (CVSS) измеряет серьезность. Каталог известных эксплуатируемых уязвимостей Агентства по кибербезопасности и защите инфраструктуры (CISA) (CISA KEV) сообщает нам, используют ли злоумышленники уязвимости в реальных условиях. Система оценки прогнозирования эксплуатации (EPSS) оценивает вероятность эксплуатации. Анализ подверженности показывает, может ли злоумышленник получить доступ к затронутой рабочей нагрузке. Проверка возможности эксплуатации может доказать, что уязвимость может быть успешно использована при определенных условиях.
Все эти сигналы важны. Но они оставляют без ответа важный вопрос: является ли уязвимое ПО действительно частью приложения, работающего в промышленной среде?
Функция Qualys Runtime Vulnerability Reachability for Containers позволяет использовать данные среды выполнения непосредственно для приоритизации уязвимостей. Сопоставляя уязвимости с программным обеспечением, обнаруженным в запущенной рабочей нагрузке, и сохраняя эти данные с течением времени, Qualys помогает командам безопасности различать уязвимости, которые просто существуют внутри образа, и те, которые действительно имеют отношение к выполнению рабочей нагрузки.
От теоретической возможности эксплуатации к возможности эксплуатации в среде выполнения
Современный образ контейнера может содержать сотни пакетов операционной системы, библиотек и транзитивных зависимостей. Сканирование уязвимостей позволяет точно идентифицировать общие уязвимости и риски (CVE), связанные с этими компонентами, но одно лишь наличие пакета не означает, что злоумышленник когда-либо столкнется с уязвимым программным обеспечением.
Это создает важное различие между теоретической возможностью эксплуатации и возможностью эксплуатации в среде выполнения.
Проверка возможности эксплуатации может показать, что уязвимость эксплуатируема при наличии необходимых условий. Это отвечает на важный вопрос: можно ли использовать эту уязвимость?
Доступность в среде выполнения отвечает на другой: действительно ли уязвимое ПО имеет отношение к этой рабочей нагрузке?
Для приоритизации устранения этот контекст может быть столь же важным или, в некоторых случаях, даже более важным.
Общедоступный эксплойт может затрагивать пакет, присутствующий в тысячах образов контейнеров, в то время как лишь часть этих приложений когда-либо использует затронутое ПО. И наоборот, уязвимое ПО, неоднократно наблюдаемое в рабочей нагрузке, доступной из интернета, является веским доказательством того, что затронутый компонент является частью реального процесса выполнения приложения.
Таким образом, возможность эксплуатации — это не просто свойство CVE. Это взаимосвязь между уязвимостью, программным обеспечением, рабочей нагрузкой и средой, в которой она выполняется.
Среда выполнения предоставляет доказательства этой взаимосвязи.
Qualys Runtime Vulnerability Reachability связывает оценку уязвимостей контейнеров с фактическим поведением рабочей нагрузки. Когда уязвимое ПО обнаруживается в запущенной рабочей нагрузке, Qualys связывает эти данные среды выполнения с соответствующими уязвимостями, помогая командам понять, какие результаты имеют отношение к приложениям, работающим в промышленной среде.
Но среду выполнения нельзя рассматривать как единый моментальный снимок.
Приложения используют разные пути выполнения кода в разное время. Библиотека может загружаться при запуске, во время запланированного процесса или только при вызове определенного интерфейса прикладного программирования (API). Если проверка среды выполнения рассматривает исключительно то, что активно в один момент времени, ПО, которое было важно вчера, может показаться неактуальным сегодня.
Вот почему Qualys сохраняет данные о доступности в среде выполнения в течение окна наблюдения. Команды могут понять, наблюдалось ли уязвимое ПО в среде выполнения в течение этого окна, вместо того чтобы полагаться исключительно на то, что загружено в момент исследования.
Этот исторический контекст превращает данные среды выполнения из кратковременного сигнала в надежное доказательство для приоритизации уязвимостей.
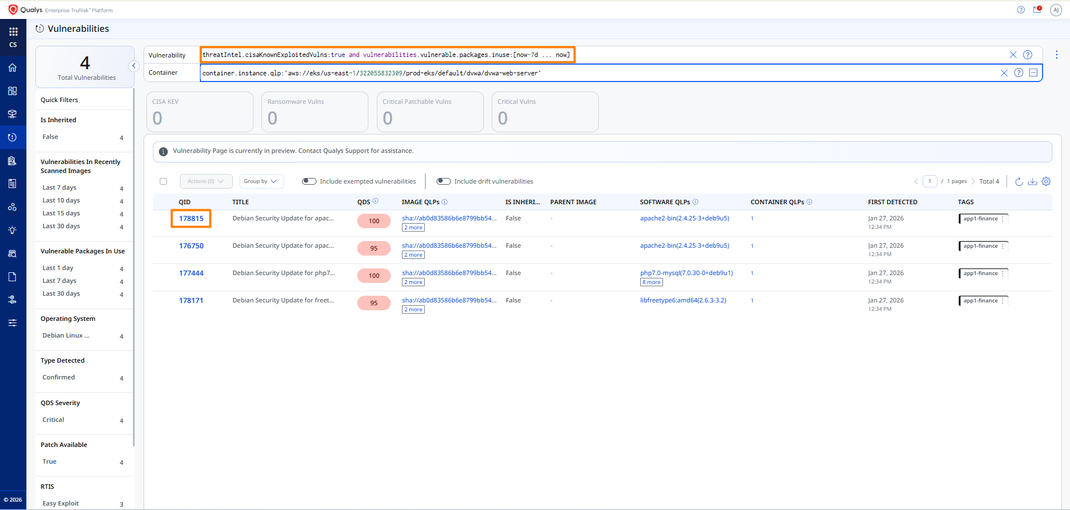
Приведенный ниже пример показывает это на практике. Фильтрация контейнера dvwa-web-server по уязвимостям CISA KEV, чьи уязвимые пакеты наблюдались в использовании за последние семь дней (vulnerabilities.vulnerable.packages.inuse:[now-7d ... now]), сужает результаты до четырех критических находок Debian с доступными исправлениями, включая QID 178815, затрагивающую apache2-bin.
Каждая из этих четырех находок связана с пакетом, наблюдаемым в запущенной рабочей нагрузке в течение этого окна. Уязвимый пакет, неоднократно наблюдаемый в среде выполнения за последние семь дней, должен иметь больший вес, чем ПО, которое существовало внутри образа месяцами, но никогда не наблюдалось как часть запущенной рабочей нагрузки.
Как Qualys оценивает возможность эксплуатации
Реальная возможность эксплуатации возникает, когда сходятся несколько доказательств.
CISA KEV может сказать нам, что злоумышленники уже используют уязвимость. Анализ эксплойтов может указать, является ли эксплуатация практичной или автоматизированной. Анализ подверженности может определить, есть ли у злоумышленника путь к рабочей нагрузке. Доступность в среде выполнения устанавливает, имеет ли затронутое ПО отношение к этой рабочей нагрузке. Путь атаки и бизнес-контекст могут показать, к чему злоумышленник может получить доступ после компрометации.
Объединение этих сигналов быстро сужает фокус. На представлении ниже тот же контейнер отфильтрован по признакам доступа из интернета, статусу CISA KEV и QID 178815. Результатом является одна запущенная, публично доступная рабочая нагрузка dvwa-webserver с оценкой TruRisk 305.
Рассмотрим два контейнера, затронутых одной и той же критической уязвимостью CISA KEV, такой как QID 178815. Оба содержат один и тот же уязвимый пакет, и для обоих может существовать работающий публичный эксплойт. В одном контейнере затронутое ПО никогда не наблюдалось в среде выполнения. В другом, как в рабочей нагрузке dvwa-web-server выше, оно наблюдалось в среде выполнения в течение последних семи дней в рабочей нагрузке, доступной извне.
Уязвимость та же самая. Ее теоретическая возможность эксплуатации та же самая. Операционный риск — нет.
Именно поэтому данные среды выполнения могут стать одним из самых сильных сигналов для определения того, что команды безопасности должны устранять в первую очередь. Проверка эксплойта устанавливает возможность. Доступность во время выполнения устанавливает актуальность. Воздействие устанавливает возможности. Аналитика угроз устанавливает активность злоумышленников.
Вместе они дают гораздо более четкую картину эксплуатируемости, чем любой отдельный сигнал.
Согласование приоритизации уязвимостей с реальными рисками
Этот подход тесно связан с направлением, которое CISA задает в управлении уязвимостями через директиву BOD 26-04.
Вместо того чтобы приоритизировать уязвимости в основном по статической степени серьезности, CISA учитывает такие факторы, как:
- Публичная доступность
- Включение в каталог известных эксплуатируемых уязвимостей (KEV)
- Насколько легко автоматизировать эксплойт
- Техническое влияние успешного компрометации
Более широкий принцип важен: решения об устранении должны все больше отражать вероятность и последствия эксплуатации, а не просто степень серьезности, присвоенную CVE.
Доступность во время выполнения добавляет к этой модели данные об окружающей среде.
Уязвимость, которая подвержена внешнему воздействию, присутствует в каталоге CISA KEV и связана с программным обеспечением, активно наблюдаемым во время выполнения, представляет собой принципиально иной приоритет устранения, чем уязвимость высокой степени серьезности, скрытая внутри неиспользуемого пакета.
Команды безопасности могут быть более эффективными в устранении рисков, если перестанут задаваться вопросом, какие уязвимости являются критическими, и вместо этого сосредоточатся на том, где накапливаются наиболее убедительные доказательства эксплуатируемости.
Изучите интерактивный тур по продукту, чтобы увидеть доступность уязвимостей во время выполнения в действии: Запустить интерактивный тур по продукту
Эксплуатируемость — это континуум, а не галочка
Следующая эволюция управления уязвимостями произойдет не за счет поиска большего количества уязвимостей или создания еще одной автономной оценки риска. Она придет за счет повышения уверенности в каждом решении об устранении.
С помощью функции Runtime Vulnerability Reachability for Containers компания Qualys внедряет данные среды выполнения непосредственно в управление уязвимостями и сохраняет эти данные с течением времени, помогая организациям приоритизировать уязвимости на основе того, как программное обеспечение ведет себя в рабочей среде.
Потому что самый важный вопрос больше не заключается просто в том, можно ли эксплуатировать уязвимость.
Вопрос в том, сходятся ли доказательства риска эксплуатации в вашей среде.
Встречайтесь с экспертами Qualys Cloud and Container Security на конференции ROCon Americas, 13–15 октября, в Остине, штат Техас.
Часто задаваемые вопросы (FAQ)
Что такое Runtime Vulnerability Reachability for Containers?
Она сопоставляет уязвимости контейнеров с программным обеспечением, наблюдаемым в работающей рабочей нагрузке, и сохраняет эти доказательства в течение окна наблюдения, чтобы команды могли отделить присутствие образа от его актуальности в реальном времени.
Является ли доступность во время выполнения тем же самым, что и проверка эксплойта?
Нет. Проверка эксплойта задает вопрос, может ли уязвимость быть использована при наличии определенных условий. Доступность во время выполнения задает вопрос, актуально ли уязвимое программное обеспечение для данной рабочей нагрузки.
Почему бы не использовать единый моментальный снимок?
Пути кода загружаются в разное время. Библиотека, использовавшаяся вчера, может выглядеть неактивной в момент исследования. Qualys сохраняет доказательства в течение всего окна.
Как это соотносится с CISA BOD 26-04?
BOD 26-04 подталкивает приоритизацию в сторону вероятности и последствий. Данные среды выполнения являются одним из факторов окружающей среды наряду с KEV, доступностью и простотой автоматизации.
Означает ли «не наблюдается во время выполнения», что CVE можно игнорировать?
Нет. Это означает, что находка имеет более низкий приоритет, чем та же CVE, наблюдаемая в активной, доступной рабочей нагрузке. Неиспользуемые пакеты все еще могут иметь значение после изменения пути кода. Пересматривайте их в окне наблюдения, не удаляйте их из бэклога.
Авторы
- Сачин Кесаркарь, старший технический менеджер по продукту, Container Security, TotalCloud