В ходе недавнего инцидента посетители сайтов некоторых из самых известных мировых брендов, включая новостные издания, банки, авиакомпании и разработчиков ПО, столкнулись с вредоносным JavaScript. Большинство этих организаций никогда не развертывали вредоносный код. Код поступил через скрипт, которому они осознанно решили доверять, и был доставлен широко используемым сторонним веб-сервисом.
Злоумышленники не взламывали эти веб-сайты. Вместо этого они воспользовались уязвимостью в платформе вендора, чтобы получить административный контроль над некоторыми учетными записями клиентов, а затем изменили JavaScript, который эти клиенты доставляли через вендора. CDN вендора передал измененный код каждому посетителю затронутой страницы.
Исследователи, проанализировавшие внедренный код, обнаружили его работающим на сайтах многих организаций. Он был создан для кражи данных платежных карт, вводимых в формы на страницах, подмены транзакций с криптовалютой и отправки читаемых файлов cookie на контролируемые злоумышленниками серверы.
Этот урок выходит за рамки одного вендора: современные веб-сайты запускают код, который их владельцы не писали и зачастую не отслеживают.
Аналитика, персонализация, реклама, управление согласиями, чаты и A/B-тестирование — все это зависит от внешних скриптов. Каждый тег <script src>, указывающий на другой хост, позволяет этому хосту запускать код в браузерах ваших посетителей с теми же привилегиями, что и ваш собственный код. Он может читать и изменять страницу, отслеживать ввод в формы, читать файлы cookie, не помеченные как HttpOnly, и передавать данные наружу.
Именно поэтому компрометация сторонней цепочки поставок отличается от компрометации приложения. Атака не потребовала каких-либо изменений в исходном коде, на серверах или конвейерах затронутых организаций. Вредоносный файл распространялся через собственный CDN вендора, с действительным сертификатом вендора и с хоста, которому каждый затронутый сайт уже доверял. Ни проверка кода, ни мониторинг на стороне сервера не могли это обнаружить. Одна уязвимость в общей платформе затронула множество организаций за один день.
Что Content Security Policy может и чего не может
Content Security Policy (CSP) сообщает браузеру, какие источники могут загружать скрипты и получать данные. В этом инциденте внедренный код загружал свою основную полезную нагрузку из домена, контролируемого злоумышленником, поэтому строгая CSP могла бы ее заблокировать.
Но многое зависит от слова «строгая». Большинство затронутых сайтов либо не имели CSP, либо имели такую конфигурацию, которая все равно позволяла полезной нагрузке выполняться. Добавление домена вендора в белый список ничего не изменило, поскольку вредоносный код поступил через этот хост. Защиту обеспечивал ограничивающий script-src, который не разрешал домен злоумышленника. Атрибут «unsafe-eval» позволил запуститься встроенной резервной копии полезной нагрузки, а «strict-dynamic» распространил доверие на скрипты, внедренные скомпрометированным фрагментом. Жесткий connect-src ограничивал утечку данных, но не мог остановить подмену адреса кошелька внутри страницы.
Снижение рисков сторонних скриптов: рекомендации для каждой организации
Эти практики применимы к любой организации, которая запускает внешний JavaScript на своем веб-сайте.
- Знай, что работает на твоих страницах. Ведите инвентаризационный учет каждого стороннего скрипта, страниц, которые его загружают, внутреннего владельца и причин необходимости его использования. Включайте скрипты, добавленные через менеджеры тегов.
- Загружайте меньше, особенно на чувствительных страницах. Удаляйте скрипты, которые больше не выполняют никаких задач, и убирайте аналитические, маркетинговые и тестовые скрипты со страниц оплаты, входа в систему и управления аккаунтом, если только они не являются жизненно необходимыми.
- Обеспечивайте соблюдение строгой политики CSP. Разрешайте только те источники скриптов и соединений, которые необходимы каждой странице, избегайте параметров «unsafe-eval» и «unsafe-inline», используйте нонсы (nonces) или хэши там, где это возможно, и включите отчеты о нарушениях. Сначала внедряйте изменения в режиме Report-Only.
- Держите платежные формы в недосягаемости. Поля для ввода платежных данных, размещенные в iframe с домена вашего платежного провайдера, не могут быть прочитаны скриптами, работающими на вашей собственной странице.
- Защитите файлы cookie и сеансы. Помечайте файлы cookie сеансов и аутентификации флагом HttpOnly, чтобы внедренные скрипты не могли их прочитать, а также настраивайте флаги Secure и SameSite.
- Закрепляйте версии или размещайте самостоятельно то, что редко меняется. Используйте целостность подресурсов (SRI) для сторонних файлов, которые меняются нечасто, или размещайте их самостоятельно. Скрипты, которые меняются часто, такие как менеджеры тегов и инструменты тестирования, вместо этого требуют мониторинга.
- Предъявляйте высокие требования к поставщикам скриптов. Спрашивайте у провайдеров, как они защищают учетные записи клиентов и изменения кода, и как быстро они уведомляют клиентов об инцидентах. В своих собственных учетных записях у них внедряйте MFA или SSO и ограничивайте круг лиц, имеющих право публиковать код.
- Следите за изменениями. Мониторьте сторонние скрипты на предмет появления нового кода, новых сетевых адресов назначения и неожиданного поведения. Доверенный скрипт может измениться без каких-либо развертываний с вашей стороны.
- Спланируйте свою реакцию. Знайте, как быстро отключить сторонний скрипт, и храните логи веб-серверов, CDN и CSP достаточно долго для расследования инцидента.
Как Qualys TotalAppSec помогает выявлять угрозы
1. Оценка Content Security Policy: QID 150206 и 150207
QID 150206 — Content-Security-Policy Not Implemented выявляет приложения, которые не отправляют заголовок CSP, что оставляет отсутствие контролируемых браузером ограничений на источники загрузки скриптов.
QID 150207 — Content Security Policy Insecure Configuration помечает слабые элементы: «unsafe-inline», «unsafe-eval», подстановочные знаки источников, отсутствие default-src, а также отсутствие или недействительность конфигурации отчетов. Этот инцидент напрямую продемонстрировал последствия одного из таких элементов, когда «unsafe-eval» позволил выполниться встроенной полезной нагрузке.
Результат проверки QID 150207 не означает, что конкретная политика предотвратила бы данную атаку. Это зависит от всей политики в целом, включая script-src, доверенные источники, а также нонсы или хэши. Рассматривайте эти результаты как отправные точки для пересмотра политики. Отчетность также имеет значение. Первой рекомендацией вендора по расследованию был анализ отчетов о нарушениях CSP, а у сайтов без настроенной отчетности просто не было данных для анализа.
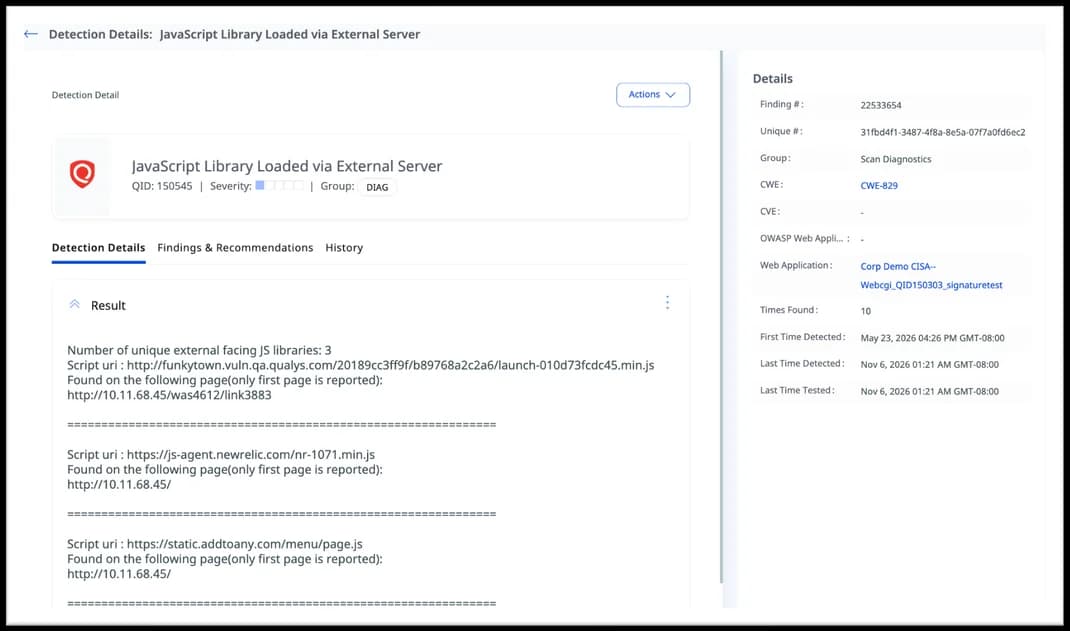
2. Обнаружение внешних зависимостей JavaScript: QID 150545
QID 150545 — JavaScript Library Loaded via External Server сообщает о библиотеках JavaScript вне области видимости, обнаруженных во время сканирования, включая страницу, версию библиотеки и внешний URL-адрес. Он не оценивает, является ли библиотека вредоносной. Его ценность заключается в обеспечении видимости: инвентаризационный список внешних скриптов служит основой для принятия решений о том, каким вендорам доверять и какие хосты должна разрешать CSP.
3. Поиск приложений, распространяющих известные вредоносные скрипты: 533507 (новый)
Мы выпустили QID 533507 — Known Malicious Script Reference Detected. Эта неаутентифицированная проверка отправляет HTTP-запрос GET и проверяет тело ответа на наличие ссылок тега script src на известные вредоносные скрипты.
Используйте ее для инвентаризации приложений, которые загружают известные вредоносные скрипты, и для приоритизации приложений, работающих с платежами или криптовалютой, при проверке CSP.
Обнаружение вредоносного контента с помощью Qualys Web Malware Detection
TotalAppSec показывает, где вы уязвимы и насколько хорошо настроены ваши средства защиты. Qualys Web Malware Detection задает другой вопрос: присутствует ли вредоносный контент? Qualys Web Malware Detection объединяет эвристический анализ (сигнатурные правила для таких паттернов, как закодированный JavaScript); поведенческий анализ (посещение сайта с уязвимым браузером и отслеживание неожиданных записей файлов или процессов); проверки репутации страниц, упоминаемых URL-адресов и удаленно загружаемых ресурсов по публичным черным спискам; а также антивирусное сканирование загруженных скриптов и файлов. Три типа обнаружений напрямую связаны с рисками сторонних скриптов:
- QID 207003 – Обнаружено совпадение с известным вирусом: файл, записанный на диск во время отрисовки страницы, распознан антивирусным сканером как вредоносный.
- QID 208000 – Контент был загружен с удаленной вредоносной страницы: страница загружает скрипты, iframe или изображения с домена из черного списка.
- QID 208001 – Обнаружена ссылка на вредоносную страницу: страница содержит ссылку на домен, входящий в один или несколько черных списков.
Обнаружение на основе репутации зависит от того, находится ли домен в черном списке на момент сканирования. Инфраструктура злоумышленников часто создается заново: в отчете Report URI отмечалось, что основной домен этой кампании был зарегистрирован утром в день начала атаки. По этой причине непрерывное сканирование наряду с превентивными средствами контроля, такими как CSP, имеет первостепенное значение.
В совокупности эти результаты дают три разных ракурса. Ссылка на скрипт (QID 533507, 150545) показывает, от кого вы зависите. Слабый контроль (QID 150206, 150207) показывает, какой ущерб может нанести скомпрометированная зависимость. Вредоносный контент (QID 207003, 208000, 208001) является свидетельством присутствия опасных элементов.
Краткий обзор: о чем говорит каждое обнаружение
Рекомендации для команд безопасности
Выполните действия, указанные в отчете вендора. Подтвердите, на каких страницах выполнялся фрагмент кода в период уязвимости, изучите отчёты о нарушениях CSP и исходящие запросы в соответствии с опубликованными индикаторами компрометации, а также сохраните логи веб-серверов, CDN и CSP. Вендор и Report URI опубликовали разные индикаторы, поэтому проверьте оба источника.
Для каждой организации:
- Инвентаризируйте сторонние скрипты. Используйте QID 533507 и 150545, чтобы узнать, какие приложения загружают внешний JavaScript и откуда.
- Ограничьте доверенные источники. Удалите неиспользуемые скрипты, особенно со страниц оплаты, входа в систему и обработки персональных данных.
- Внедрите CSP и оценивайте его на постоянной основе. Устраните результаты по QID 150206 и 150207, поддерживайте ограничения в script-src и connect-src, избегайте использования 'unsafe-eval' и тестируйте изменения в режиме Report-Only.
- Мониторьте изменения сторонних скриптов. Доверенный скрипт может измениться без какого-либо развертывания с вашей стороны.
- Исследуйте вредоносный контент. Используйте результаты работы Web Malware Detection как повод для расследования.
- Удалите неавторизованные скрипты и примите меры по устранению последствий. Восстановите заведомо корректный код и смените секреты, хранящиеся в доступных для чтения файлах cookie.
- Проведите повторную оценку после устранения уязвимостей. Выполните повторное сканирование, чтобы убедиться, что исправления применены.
Заключение
Данный инцидент не требовал взлома приложения конкретного клиента. Потребовалась лишь одна уязвимость в платформе, которой эти приложения доверяли. Обеспечение безопасности веб-приложения означает наличие прозрачности как в отношении кода, который вы пишете сами, так и в отношении внешних скриптов, которые вы разрешаете запускать в браузерах ваших пользователей. Qualys TotalAppSec и Web Malware Detection помогают инвентаризировать эти зависимости, проверить средства контроля, ограничивающие их влияние, и обнаружить вредоносный контент.
Начните бесплатный пробный период TotalAppSec сегодня!
Ссылки
- Qualys, как работает Web Malware Detection
- Qualys, Web Malware Detection
- Страница продукта Qualys TotalAppSec