Развернуть ИИ-агента для написания кода для одного разработчика просто. Развернуть его для всей инженерной организации — это проблема управления учетными данными. Каждый разработчик, который хочет, чтобы его агент проверял работу на соответствие вашим критериям качества (quality gates), создает персональный токен доступа, вставляет его в JSON-файл на своем ноутбуке и надеется, что тот никогда не попадет в репозиторий. Эти токены существуют вне систем, контролируемых вашей службой безопасности. Платформенные команды не могут централизованно развернуть такую настройку. Кроме того, некоторые клиенты вообще не позволяют задавать заголовок авторизации.
Начиная с версии SonarQube MCP Server v1.30.0, размещенный в облаке MCP-сервер SonarQube поддерживает OAuth. Укажите своему клиенту один URL, войдите в систему с помощью своей учетной записи SonarQube Cloud, и ваш агент сможет работать с вашими проектами, задачами, критериями качества и данными о покрытии кода от вашего имени, используя ваши права доступа. Персональные токены доступа больше не нужны, а существующие настройки на основе токенов продолжат работать.
Что включает в себя поддержка OAuth в SonarQube MCP Server?
- Вход через OAuth. Подключитесь к https://api.sonarcloud.io/mcp (или https://api.sonarqube.us/mcp для организаций в регионе США) и войдите в систему, когда клиент запросит это. В клиенте не нужно настраивать параметры OAuth-сервера.
- Область доступа (Scopes). Области mcp:tools:read и mcp:tools:write независимо управляют инструментами чтения и записи, всегда в рамках прав доступа вошедшего пользователя в SonarQube Cloud.
- Проверенные клиенты. Вход работает с MCP-клиентами, которые используют метаданные идентификатора клиента (CIMD) и чей URL метаданных был одобрен Sonar. В список одобренных в настоящее время входят Claude (claude.ai), Claude Code, ChatGPT, Codex, Cursor, GitHub Copilot desktop, Visual Studio Code и Zed.
- Обнаружение организаций. Новый инструмент list_organizations и необязательный аргумент organization для инструментов, поддерживающих работу с организациями, позволяют агенту работать с несколькими организациями в рамках одного сеанса.
Полный список доступен в примечаниях к выпуску v1.30.0 и v1.31.0.
Как настроить аутентификацию OAuth для MCP-сервера SonarQube?
- Убедитесь, что ваш клиент находится в списке одобренных и вы используете версию, поддерживающую CIMD.
- Укажите адрес https://api.sonarcloud.io/mcp или https://api.sonarqube.us/mcp для организаций в регионе США. Если вы переходите с использования токена, удалите заголовки Authorization и SONARQUBE_ORG.
- Подключитесь и войдите в систему, когда клиент предложит это сделать.
- Попросите агента вызвать list_organizations, а затем дайте ему задачу.
Например, в Claude Code:
Затем выполните /mcp и выберите аутентификацию. В других клиентах расположение конфигурации и процесс входа могут отличаться, поэтому ознакомьтесь с их документацией. Само изменение конфигурации минимально:
Если что-то пошло не так, вот три наиболее вероятные причины:
Что вы видите
Что это значит
Что делать
Недостаточная область действия OAuth (Insufficient OAuth scope)
Инструменту требуется область доступа, которой нет у вашего сеанса: mcp:tools:read для инструментов чтения, mcp:tools:write для инструментов записи
Проверьте, какие области запрашивал ваш клиент, а затем переподключитесь
SONARQUBE_ORG не поддерживается для запросов OAuth. Используйте аргумент инструмента organization.
Конфигурация вашего клиента по-прежнему отправляет заголовок SONARQUBE_ORG
Удалите заголовок, вызовите list_organizations и передайте organization при вызове инструмента
Вход не начинается или клиент сообщает, что не может пройти аутентификацию
Клиент может не поддерживать CIMD или не входить в список одобренных
Проверьте список одобренных и запросите добавление в сообществе или подключитесь с помощью пользовательского токена
Почему стоит отказаться от использования персональных токенов доступа для SonarQube MCP?
В марте мы представили размещенный MCP-сервер в SonarQube Cloud. Это устранило барьер Docker: ничего не нужно устанавливать, всегда включено, всегда актуально. Аутентификация оставалась минимальной: персональный токен доступа и ключ организации в конфигурации каждого клиента.
Это работает для одного разработчика. В масштабах организации это создает три проблемы. Долгоживущие учетные данные разбросаны по конфигурационным файлам на каждой машине, где запущен агент. Каждый разработчик должен создавать, хранить и в конечном итоге заменять свой собственный токен, поэтому централизованное развертывание невозможно. А клиенты, которые не могут отправить пользовательский заголовок авторизации, вообще не могут подключиться к размещенному серверу.
OAuth решает все три проблемы.
Как работает процесс входа через OAuth в SonarQube MCP Server?
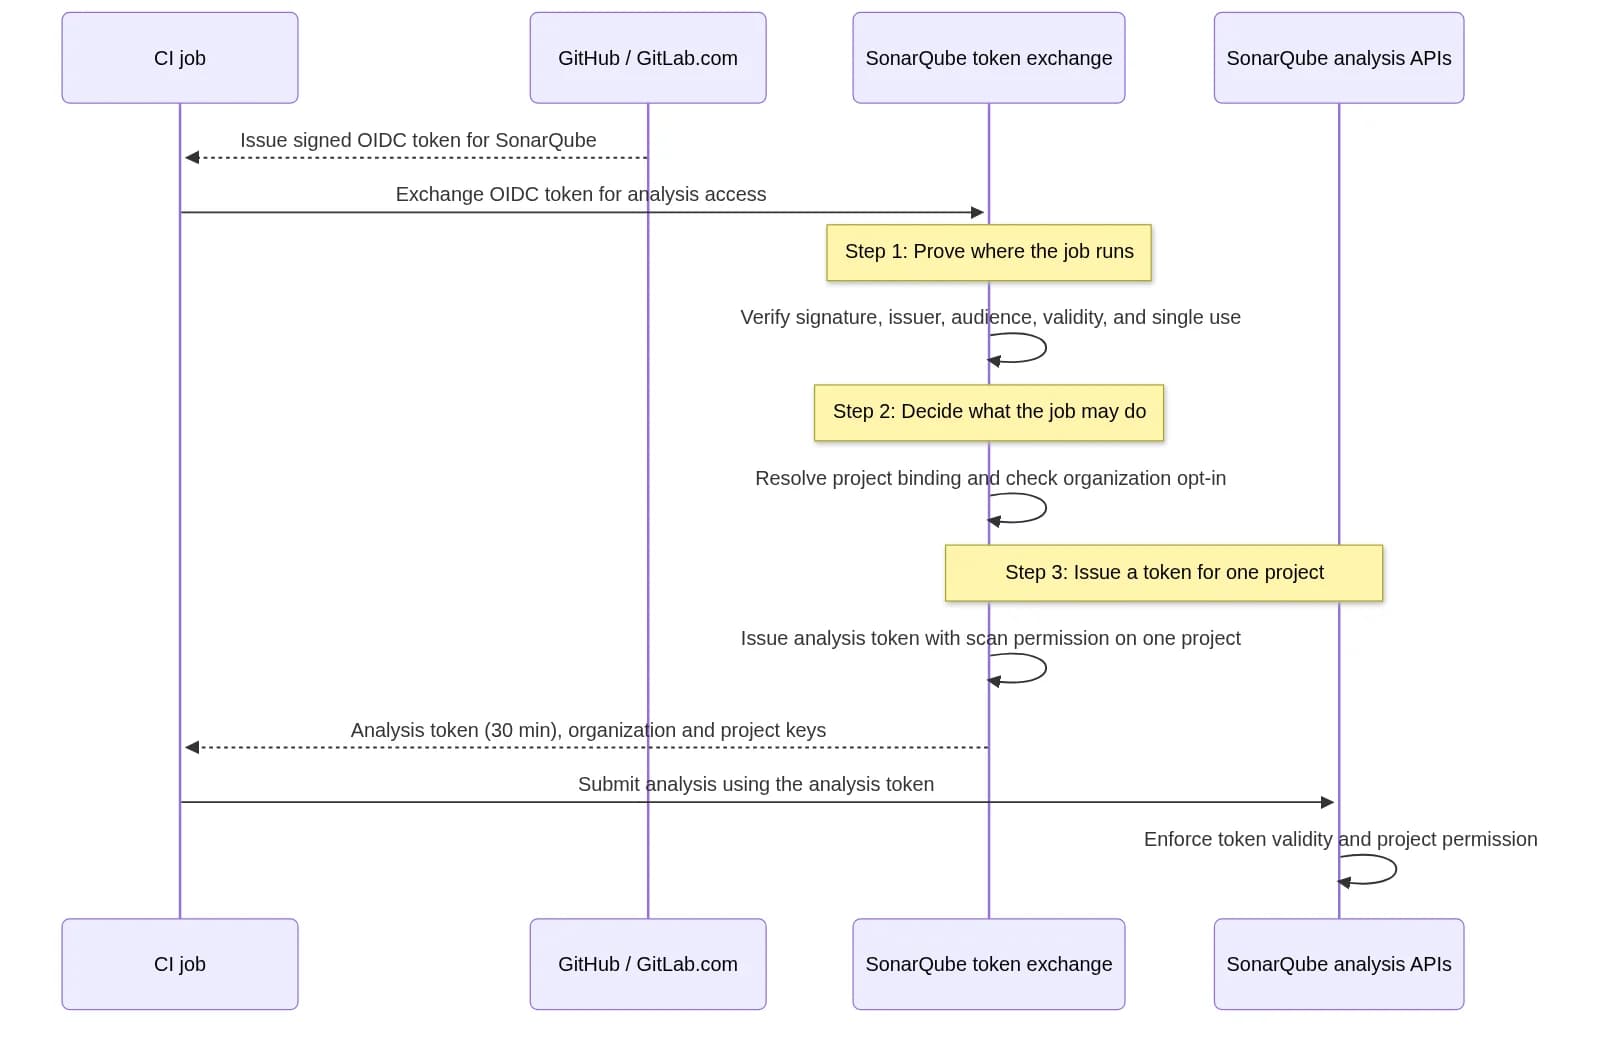
Ваш клиент обрабатывает обмен OAuth, поэтому вам не придется писать ничего вручную. Но если вы проверяете настройку или объясняете ее своей службе безопасности, вот что происходит. Процесс соответствует спецификации авторизации MCP, которая основана на OAuth 2.1.
- Обнаружение. Клиент вызывает конечную точку MCP без токена. Сервер отвечает 401 и публикует метаданные защищенного ресурса (RFC 9728), которые сообщают клиенту, какой сервер авторизации использовать.
- Идентификация клиента. Клиент представляет HTTPS-URL своего документа метаданных идентификатора клиента (CIMD) в качестве client_id. Сервер авторизации извлекает документ, проверяет его и убеждается, что URL находится в списке одобренных Sonar. Никому не нужно регистрировать клиентов по отдельности для каждой установки.
- Вход и согласие. Вы входите в SonarQube Cloud в браузере и одобряете доступ. Клиент использует PKCE и параметр ресурса (RFC 8707), поэтому полученный токен привязан к MCP-серверу SonarQube.
- Вызовы инструментов. Клиент отправляет токен доступа в качестве Bearer-токена при каждом запросе к конечной точке MCP.
- Проверка и области доступа. При каждом запросе сервер проверяет подпись токена с помощью ключей подписи сервера авторизации и применяет области доступа как при перечислении инструментов, так и при их вызове.
- Обмен от имени пользователя (On-behalf-of exchange). Сервер обменивает проверенный токен на учетные данные SonarQube Cloud от вашего имени, поэтому SonarQube Cloud применяет ваши собственные права доступа к каждому вызову. Спецификация MCP запрещает передачу токена клиента в вышестоящие API; обмен дает серверу отдельные учетные данные для вызова.
Что такое области mcp:tools:read и mcp:tools:write в SonarQube?
Области доступа. Сеанс, имеющий только mcp:tools:read, может использовать инструменты чтения, такие как поиск задач или проверка критериев качества. Изменение статуса задачи требует mcp:tools:write. Вызов вне ваших областей доступа завершится ошибкой Insufficient OAuth scope. Области доступа могут только ограничивать доступ: все, что они разрешают, по-прежнему подчиняется вашим собственным правам доступа в SonarQube Cloud.
Организации. Сеансы OAuth не привязаны к одной организации. Вызовите list_organizations, чтобы увидеть организации, к которым у вас есть доступ, а затем передайте нужный ключ в качестве аргумента organization для любого инструмента, поддерживающего работу с организациями. Поскольку аргумент применяется для каждого вызова, один сеанс может охватывать несколько организаций. Запросы OAuth не используют заголовок SONARQUBE_ORG: запрос, содержащий его, завершится ошибкой SONARQUBE_ORG is not supported for OAuth requests. Используйте аргумент инструмента organization.
Какие MCP-клиенты поддерживают вход через SonarQube Cloud OAuth?
Для входа через OAuth требуется клиент, использующий документы метаданных идентификатора клиента (CIMD). CIMD — это публичный документ, размещенный поставщиком клиента по HTTPS-URL, который идентифицирует клиента и его URI перенаправления. Спецификация MCP рекомендует его для распространенных случаев, когда клиент и сервер никогда не встречались ранее, поскольку он заменяет регистрацию для каждой установки на URL, который сервер авторизации может получить и проверить.
Для вас полезной частью является вторая половина требования: Sonar также одобряет URL-адрес метаданных каждого клиента и проверяет каждый запрос перед его добавлением. Только клиенты из этого списка могут начать вход в ваши данные SonarQube Cloud. Используйте версию вашего клиента, которая поддерживает CIMD.
Если вашего клиента нет в списке, проверьте его документацию или спросите у поставщика, поддерживает ли он CIMD для MCP OAuth. Если поддерживает, запросите добавление в категорию MCP сообщества Sonar, указав название клиента, версию и общедоступный URL-адрес метаданных или документацию поставщика. Если нет, попросите поставщика добавить поддержку. Тем временем клиент, поддерживающий Streamable HTTP и пользовательские заголовки авторизации, может продолжать использовать токен пользователя SonarQube.
Зачем использовать OAuth вместо персональных токенов доступа для SonarQube MCP?
Никаких долгоживущих учетных данных на ноутбуках. Вход в систему заменяет персональный токен доступа. Нечего копировать в dotfile, нечего искать сканерам секретов в репозитории и нечего менять вручную.
Централизованное развертывание, индивидуальная идентификация. Согласие OAuth дается каждым пользователем отдельно. Каждый разработчик входит в систему под своей учетной записью, и каждый вызов выполняется с разрешениями этого человека в SonarQube Cloud. Вы централизуете развертывание: один URL-адрес в общей конфигурации, никаких секретов для распространения и никаких общих учетных данных службы для защиты.
Принцип минимальных привилегий, примененный трижды. Каждый вызов ограничен клиентом (он должен быть одобрен Sonar), областями действия сеанса (чтение, запись или и то, и другое) и собственными разрешениями вошедшего в систему пользователя. Агент никогда не получает больше прав, чем человек, от имени которого он работает.
Доступ, который следует за вашими сотрудниками. Новый разработчик входит в систему при первом использовании. Когда разрешения человека в SonarQube Cloud меняются, возможности его агента меняются вместе с ними.
Кто может использовать SonarQube MCP Server OAuth и что они получают?
Если вы...
Вас беспокоит...
OAuth дает вам...
Руководитель платформенной инженерии или отдела по работе с разработчиками
Стандартизация инструментов ИИ без очереди заявок
Один URL-адрес для общей конфигурации, ничего не нужно подготавливать или собирать, нет необходимости управлять токенами для каждого разработчика
Инженер по безопасности или IAM
Отсутствие долгоживущих секретов на ноутбуках, минимальные привилегии и знание того, какие клиенты могут подключаться
Вход в систему вместо персональных токенов доступа, раздельные области чтения и записи, а также список одобренных Sonar клиентов
Технический руководитель
Внедрение ИИ-агентов для написания кода без снижения планки качества
Агенты, которые могут проверять работу на соответствие вашим организационным критериям качества (quality gates), доступные всем, кто вошел в систему
Разработчик
Меньше шагов настройки и агент, который знает, что такое «хорошо» в вашей кодовой базе
Войдите в систему один раз из своего клиента, пропустите создание токена и задавайте вопросы об ошибках, критериях качества и покрытии кода в процессе работы
Владелец платформы ИИ-агентов
Добавление Sonar в помощники уровня рабочего пространства
URL-адрес в качестве коннектора там, где ваш клиент поддерживает коннекторы уровня рабочего пространства, с токенами, которые по-прежнему доступны для автоматизации без участия человека
Варианты использования
1. Разверните проверку кода для каждого ИИ-агента в организации. Платформенная команда добавляет размещенный URL-адрес MCP в общую конфигурацию инструментов, которые уже используют разработчики. Там, где клиент поддерживает коннекторы уровня рабочего пространства (например, пользовательские коннекторы Claude для Team и Enterprise), администратор добавляет коннектор один раз, и каждый участник подключается через свой собственный вход. С первого сеанса разработчик может спросить:
Почему критерий качества не пройден в моей ветке? Расскажите мне сначала о самых критических проблемах.
2. Соответствие требованиям безопасности в регулируемых средах. Команды в таких отраслях, как финансовые услуги и здравоохранение, часто не могут запускать локальное программное обеспечение, а проверки безопасности часто помечают статические токены, хранящиеся на ноутбуках. Размещенный сервер не требует установки, а OAuth исключает использование токенов. У безопасности появляется меньшая поверхность для проверки: одна конечная точка, проверенный список клиентов и вход через учетные записи SonarQube Cloud.
3. Работа с несколькими организациями SonarQube Cloud. Платформенные команды и команды AppSec, поддерживающие несколько бизнес-подразделений, часто работают в нескольких организациях. Агент вызывает list_organizations, а затем запрашивает каждую из них в рамках одного сеанса:
Перечисли организации, к которым у меня есть доступ, а затем скажи, в каких из них есть проекты с не пройденным критерием качества.
4. Триаж с нужным уровнем доступа. Инженеру, проверяющему результаты, нужно изменять статусы проблем. Техническому менеджеру, отслеживающему риски уязвимостей и зависимостей, достаточно только чтения. Области действия (scopes) разделяют эти намерения, а SonarQube Cloud по-прежнему обеспечивает соблюдение разрешений каждого человека. Данные о рисках зависимостей требуют SonarQube Advanced Security.
Обобщи открытые критические уязвимости и риски зависимостей по нашим платежным проектам. (чтение)
Отметь эти три проблемы как ложноположительные и укажи причину. (чтение и запись)
Каковы ограничения и требования для SonarQube MCP OAuth?
- Размещенный сервер предоставляет меньший, фиксированный набор инструментов. Тяжелые инструменты анализа, Sonar Vortex и инструменты моста SonarQube for IDE там недоступны. Чтобы использовать их, запустите SonarQube MCP Server локально через stdio.
- Токены по-прежнему работают. Клиентам, которые отправляют токен пользователя SonarQube в заголовке Authorization, не нужно быть в списке одобренных, что также охватывает автоматизацию без участия человека, где некому войти в систему.
- OAuth для SonarQube Server пока не поддерживается. Мы работаем над этим и пока не можем назвать дату.
Попробуйте
Агенты уже пишут и все чаще проверяют растущую долю вашего кода. Предоставление им доступа к тому, что означает «хорошо» в вашей организации, не должно означать распространение учетных данных на каждый ноутбук по отдельности. Подключитесь один раз, позвольте каждому разработчику войти под своей учетной записью, и проверка будет следовать за агентом везде.
- Прочитайте руководство по настройке для получения полного списка поддерживаемых клиентов.
- Впервые в SonarQube Cloud? Начните бесплатную пробную версию.
- Не нашли нужного клиента? Сообщите нам в сообществе Sonar.