О чем сообщается
Calif, фирма, занимающаяся исследованиями в области безопасности, сообщила об уязвимости и назвала ее Java4Shell. Calif сообщает, что она продемонстрировала удаленное выполнение кода без аутентификации для нескольких широко используемых продуктов Java в их конфигурациях по умолчанию. Каждая эксплойт-атака требует индивидуальной доработки, а неудачная попытка может привести к сбою процесса Java. Oracle, присвоившая идентификатор CVE, оценивает ее в 8.1 балла (высокая) по шкале CVSS 3.1. Предварительная оценка Red Hat составляет 9.8 балла (критическая).
Ошибка кроется в оптимизированном декодере Base64 от OpenJDK. На процессорах x86-64, поддерживающих AVX-512 VBMI, специально сформированные входные данные могут привести к записи за пределами буфера. Уязвимы Java 17.0.6 и более поздние версии, включая 21, 25 и 27. Java 11, Java 17.0.5 и более ранние версии, а также стандартная Java 8 не подвержены уязвимости. Oracle указывает одно исключение для Java 8: свой производительный билд 8u511b33-perf.
Для эксплуатации уязвимости необходим процессор Intel или AMD с поддержкой AVX-512 VBMI, включенный ускоренный декодер (по умолчанию) и поступающие от злоумышленника данные, попадающие в встроенный декодер Base64 в Java, например в заголовки аутентификации, токены или загружаемые файлы. Процессоры ARM, такие как AWS Graviton, не затронуты.
Поиск уязвимых образов с помощью сканирования контейнеров в SonarQube
Анализ кода и зависимостей не покажет эту уязвимость. Она находится в среде выполнения Java под вашим кодом, а не в самом коде или объявленных библиотеках. Сканирование контейнеров в SonarQube Advanced Security проверяет именно среду выполнения.
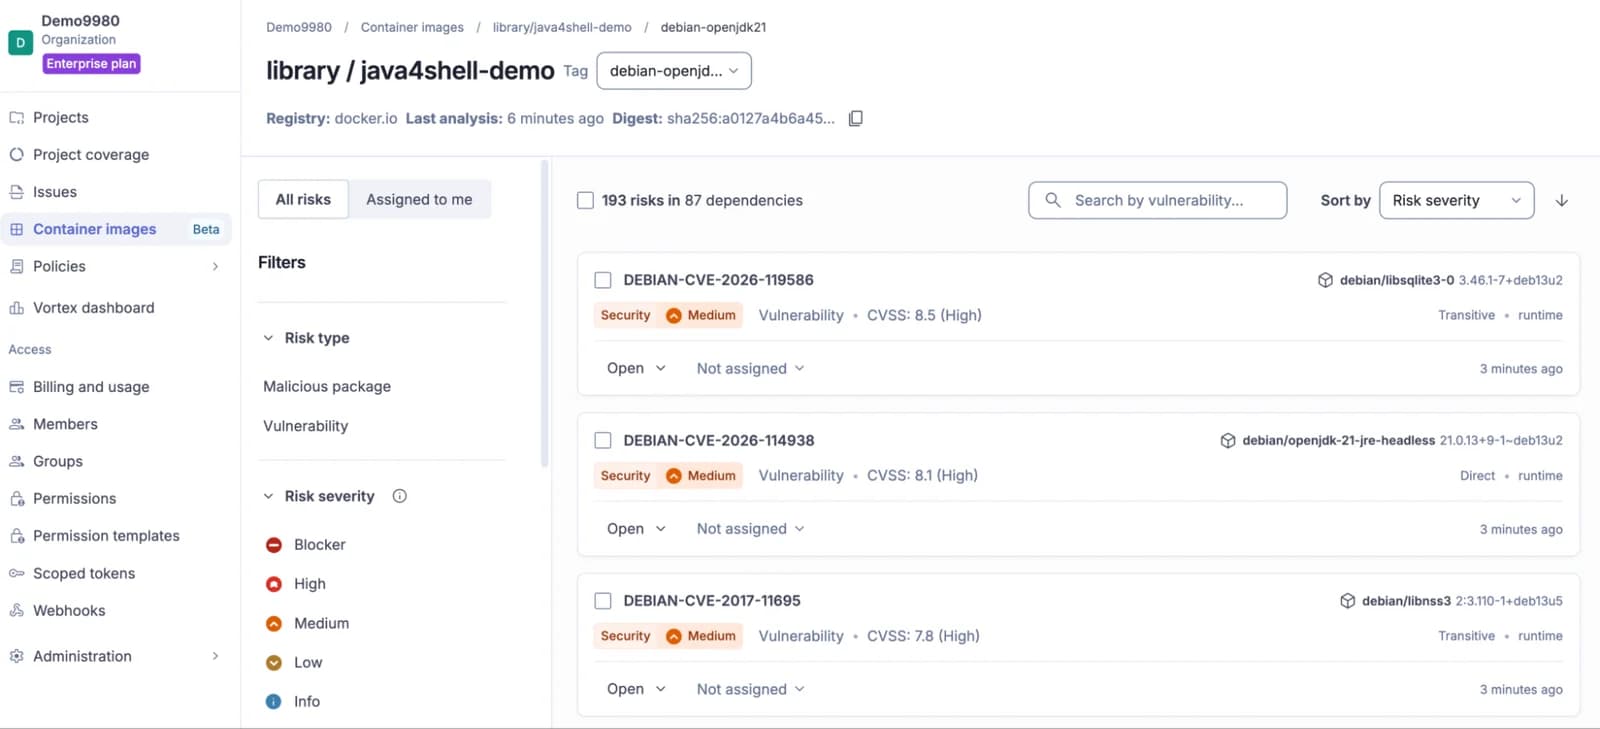
Она сопоставляет каждый образ с бюллетенями дистрибутивов Linux и повторно проверяет уже просканированные образы на основе настроек повторного анализа вашей организации, поэтому вам не нужно запускать сканирование заново. Debian, Ubuntu и Alpine уже опубликовали свои бюллетени для CVE-2026-114938. У Red Hat есть бюллетень безопасности, и она готовит обновления.
Чтобы проверить образ:
- Загрузите сканер контейнеров для вашей платформы.
- Загрузите или соберите образ, а затем выполните команду sonar-container-scanner <IMAGE> --organization <ORGANIZATION_KEY> --token <TOKEN>.
- В SonarQube Cloud откройте свою организацию и выберите «Образы контейнеров» (Container images). Выберите образ, чтобы просмотреть риски его зависимостей, включая CVE-2026-114938.
Что нужно знать, прежде чем полагаться на это:
- Сканирование контейнеров доступно в SonarQube Cloud с SonarQube Advanced Security.
- Оно охватывает образы, созданные на базе Red Hat Enterprise Linux, Debian 11 и новее, Rocky Linux, AlmaLinux, Ubuntu и Alpine. Amazon Linux не поддерживается.
- Сканер видит образы, которые вы сканируете. Он не видит Java на хостах вне контейнеров.
- JDK, установленная в виде загруженного архива, а не пакета дистрибутива, может не распознаться.
- Debian и Ubuntu еще не выпустили исправленные пакеты, поэтому результат сканирования показывает наличие уязвимости, но может не указывать исправленную версию.
- Результат показывает подверженность уязвимости, а не то, сможет ли злоумышленник получить к ней доступ.
В SonarQube Server функция сканирования контейнеров пока недоступна. Пользователи Server с SonarQube Advanced Security могут импортировать SBOM образа для аналогичной проверки.
Исправленные сборки
Компания Oracle устранила уязвимость в своем November 17 Critical Security Patch Update. Ниже приведены исправленные сборки Java SE.
Ноябрьское обновление Oracle также устраняет другие уязвимости. Другие дистрибутивы OpenJDK выпускаются по собственному графику и используют собственные номера версий сборки. Amazon Corretto уже выпустила исправленные сборки. Если вы используете дистрибутив JDK другого поставщика, вам потребуется проверить наличие обновлений у него.
Что делать прямо сейчас
- Найдите каждую среду выполнения Java, которую вы используете. Сканирование контейнеров охватывает образы. Для всего остального проверьте команду java -version на каждом хосте. В Linux команда grep -m1 avx512vbmi /proc/cpuinfo выводит строку только в том случае, если процессор попадает в зону риска. Затем проверьте менее очевидные места: Oracle Java SE и GraalVM, сборки OpenJDK от других поставщиков, пакеты Linux, такие как openjdk-17, приложения, поставляемые с собственным JDK, и базовый образ в каждой сборке контейнера.
- Обновитесь до исправленной сборки от вашего поставщика, как только она станет доступна. Сборки Oracle указаны в таблице выше. Другие поставщики используют собственные номера версий.
- Начните со служб, доступных из интернета. Устраните ненужный сетевой доступ. Программы Java, которые подключаются к серверам вне вашего контроля, также уязвимы.
- Перезапустите процессы Java. Затем подтвердите запущенную версию, а не только установленный пакет.
- До установки патча отключите ускоренный декодер. Добавьте параметр -XX:-UseBASE64Intrinsics в параметры Java каждого уязвимого процесса и перезапустите его. После этого Java будет использовать стандартный код Base64, при этом замедлятся только кодирование и декодирование Base64. Этот флаг безопасен для ARM. Применяйте его только для Java 17 и более поздних версий: Java 8 не распознает этот параметр и не запустится с ним. Это мера временного смягчения последствий, а не полноценное исправление. Компания Calif, обнаружившая уязвимость, рекомендует это решение. Вам все равно следует установить патч.
- После перезагрузки убедитесь, что флаг присутствует в работающем процессе, а не только в конфигурационном файле.
Используете SonarQube?
SonarQube Server и Community Build: добавьте однострочный параметр Java из нашего рекомендательного уведомления для сообщества. В нем приведены точные шаги для ZIP, Docker, Kubernetes и Helm, Data Center Edition, а также для сканеров и агентов CI. Мы опубликуем подтвержденные версии патчей и пересобранные образы Docker в той же ветке обсуждения.
SonarQube Cloud: мы внедряем исправление в службу. Если вы запускаете SonarScanner в собственном CI, выполните действия для сканера, описанные в уведомлении. Для получения помощи обратитесь в службу поддержки Sonar.