Проблема
В марте 2026 года злоумышленник принудительно запушил (force-push) теги версий aquasecurity/trivy-action — экшена GitHub для сканера безопасности Trivy — в вредоносные коммиты (отчет Aqua). На пайплайнах, запущенных в момент компрометации тегов, секреты считывались из памяти ранера, после чего реальный сканирование выполнялось как обычно, поэтому внешне всё выглядело нормально.
Год назад эта же техника затронула tj-actions/changed-files и более 23 000 репозиториев, причем тогда секреты выводились прямо в логи сборки (CVE-2025-30066). И скомпрометированные экшены — не единственный вектор. В ходе кампании GhostAction использовались украденные аккаунты разработчиков для пуша воркфлоу, единственной целью которых была отправка секретов репозитория на подконтрольный злоумышленнику сервер. GitGuardian впервые сообщил об этом в сентябре 2025 года (тогда было похищено 3 325 секретов). В октябре 2026 года атака вернулась, затронув около 1 900 скомпрометированных аккаунтов и более 30 000 целевых репозиториев. Между этими событиями npm-червь пушил воркфлоу, которые публиковали каждый секрет репозитория.
Токен SonarQube, сохраненный в качестве секрета CI, — это как раз то, что собирают подобные атаки.
Цена хранимого токена
При анализе на основе токенов для каждого репозитория требуется одинаковая настройка:
- Сгенерировать токен SonarQube.
- Вставить его в секреты репозитория или переменные CI/CD.
- Передать в пайплайн ключи организации и проекта.
Затем повторить это для следующего репозитория и для всех остальных при каждой ротации.
Администратор SonarQube может выбрать один из двух типов токенов. Персональный токен доступа проще всего создать, но он обладает всеми правами своего владельца — гораздо большими, чем нужно для задачи анализа. Токен организации с ограниченной областью видимости (доступный в планах Team и Enterprise) можно ограничить одним проектом, однако его все равно нужно создавать, распространять, ротировать и отзывать. Совместное использование одного токена в разных репозиториях уменьшает объем работы, но многократно увеличивает масштабы утечки при ее возникновении.
Реальная цена обнаруживается во время инцидента, похожего на упомянутые выше примеры. Вам приходится искать каждый пайплайн, использующий токен, ротировать его и перераспределять без срыва процесса сборки. И все это — в условиях, когда масштаб утечки еще только оценивается.
При разработке анализа без секретов (Secretless Analysis) для SonarQube Cloud мы не стали пытаться хранить токены безопаснее. Мы вообще прекратили их хранить. Каждый отдельный анализ теперь получает временный токен со строгим ограничением в рамках конкретного проекта, срок действия которого истекает через 30 минут.
Никаких секретов для управления, но безопасность выше, чем у хранимого токена — это может звучать как магия. Эта статья развенчивает мифы. Мы начнем с того, что именно меняется в вашем пайплайне, затем заглянем под капот стоящего за этим обмена: как задача CI доказывает, где она выполняется, как SonarQube Cloud превращает это доказательство в доступ ровно к одному проекту и от чего именно это защищает (а от чего — нет).
Анализ без секретов доступен для GitHub Actions на GitHub.com и для CI/CD на GitLab.com на всех планах SonarQube Cloud, включая бесплатный (Free).
Что меняется в вашем пайплайне
Анализ без секретов исключает каждый этап этой настройки. Больше не нужно генерировать, хранить или ротировать токен, а также копировать ключи в пайплайн. Вот полный пример задачи GitHub Actions для репозитория, привязанного к одному проекту SonarQube Cloud, с использованием экшена авторизации SonarQube:
Разрешение id-token: write позволяет задаче запросить у GitHub OIDC-токен. Экшен авторизации обменивает этот OIDC-токен на недолговечный токен анализа, делает его доступным для шага сканирования в виде переменной SONAR_TOKEN, а также выводит ключи организации и проекта, которые SonarQube Cloud сопоставил для данного репозитория.
Поскольку в нем нет ничего специфичного для конкретного репозитория, один и тот же воркфлоу (или общий многократно используемый воркфлоу) работает без изменений в тысячах репозиториев. Подключение репозитория сводится к привязке его к проекту SonarQube Cloud без необходимости создавать новые секреты или обслуживать новые пары ключей. По умолчанию задача обращается к экземпляру в ЕС; добавьте sonar-region: us на шаге авторизации для использования экземпляра в США. Регион также задает аудиторию (audience) OIDC-токена — одну из проверок, описанных ниже.
Всё, что обеспечивает безопасность этого процесса, происходит внутри этого шага авторизации.
Как работает обмен OIDC-токенов в SonarQube Cloud?
Механизм основан на федерации удостоверений рабочей нагрузки (workload identity federation): одна система принимает идентичность, установленную другой, а затем применяет собственную политику авторизации. Здесь задействованы два токена, которые мы будем называть OIDC-токеном и токеном анализа:
Токен
Кем выдан
Что он означает
OIDC ID token
GitHub Actions или GitLab.com
«Эта задача выполняется в репозитории X». Подписан и имеет короткий срок действия.
Токен анализа
SonarQube Cloud
«Владелец может отправить анализ для проекта Y». Действителен в течение 30 минут.
GitHub или GitLab ручаются за то, где выполняется задача. SonarQube Cloud решает, что ей разрешено делать.
В обмене используется грант OAuth 2.0 Token Exchange, определенный в RFC 8693. Экшен авторизации отправляет OIDC-токен в качестве токена субъекта (subject token; добавлены переносы строк, значения не закодированы в URL для читаемости):
И получает (упрощенно):
Мы выбрали стандартный грант вместо кастомного эндпоинта, чтобы любой клиент с поддержкой OAuth мог вызывать его, а поддержка другой платформы CI означала доверие к новому эмитенту, а не разработку нового API. RFC 8693 также позволяет использовать дополнительные поля в ответе — именно так ключи организации и проекта возвращаются вместе с токеном.
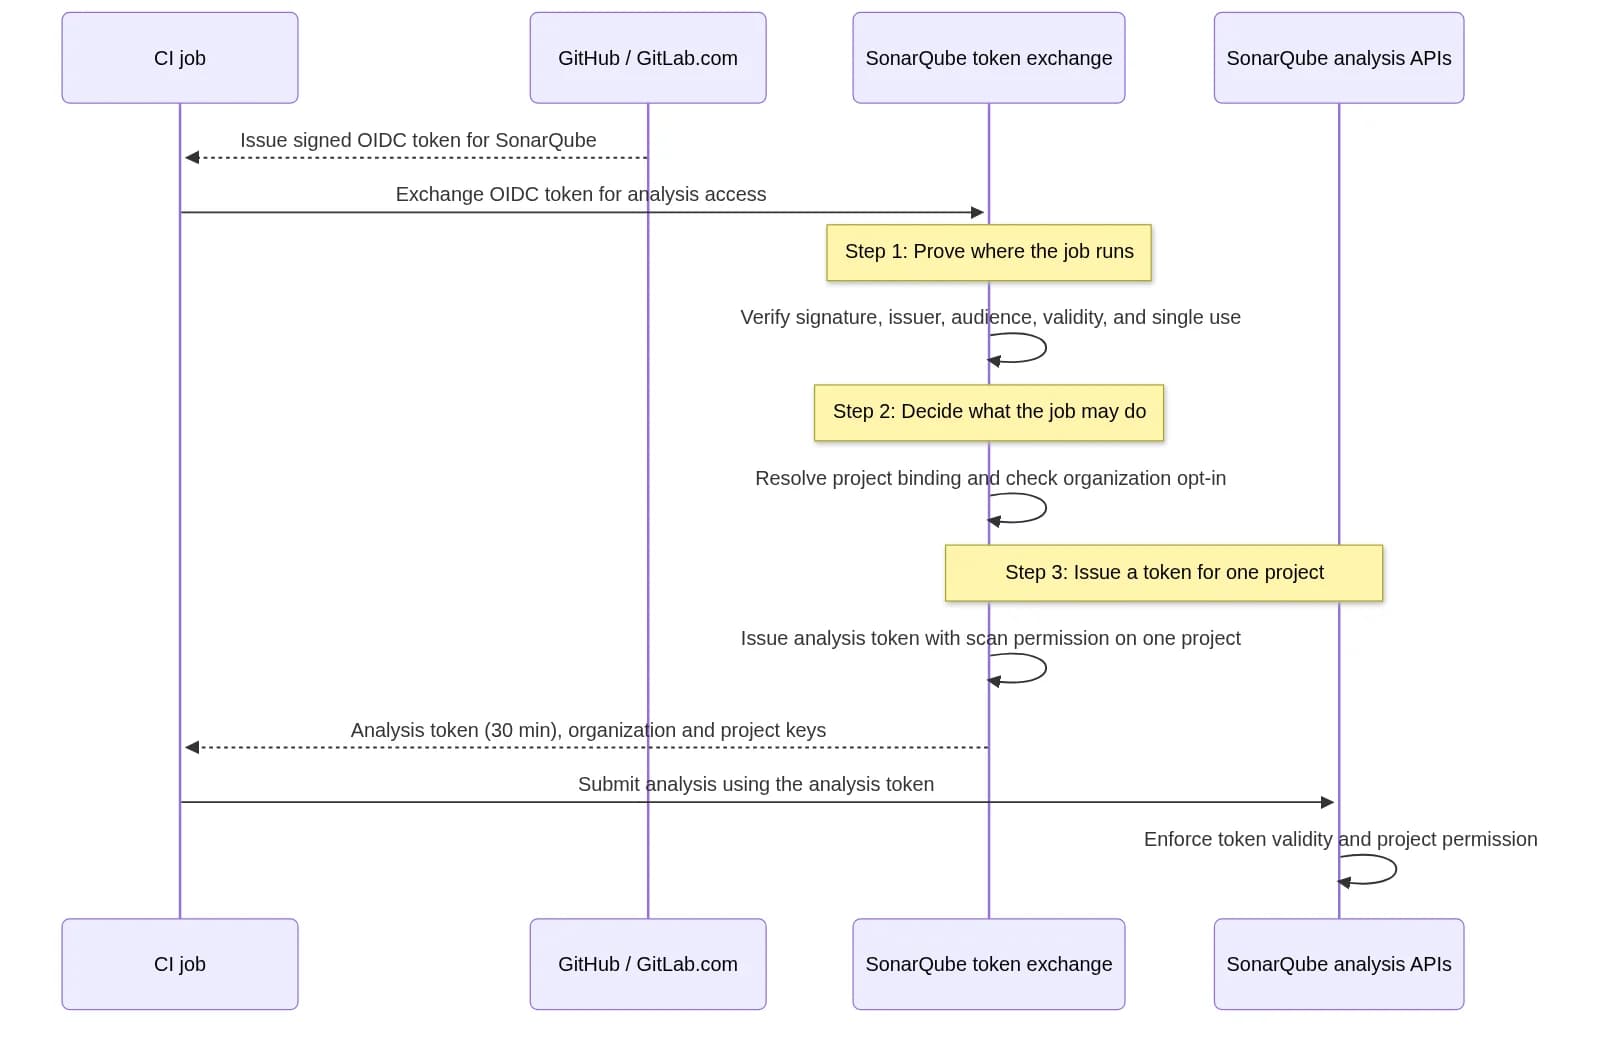
Между запросом и ответом SonarQube Cloud проходит через три шага, каждый из которых рассматривается в своем разделе ниже:
Шаг 1: Подтверждение места выполнения задачи
GitHub и GitLab выдают OIDC-токены в виде подписанных JSON Web Tokens. Токен GitHub содержит около тридцати утверждений (claims) о выполнении; именно на них опирается обмен:
Токены GitLab содержат аналогичный project_id.
Любой может написать такой JSON, поэтому его декодирование само по себе ничего не доказывает. Значение имеет подпись, и обмен проверяет ее по опубликованным ключам провайдера:
Проверка соответствует стандарту JSON Web Signature (RFC 7515), используя публичные ключи, опубликованные в виде набора JSON Web Key Set (RFC 7517) и доступные через документ OpenID Connect Discovery каждого провайдера по URL, который мы настраиваем, а не вычисляем из токена. Мы принимаем только RS256, кэшируем ключи провайдера и обновляем их в фоновом режиме, поэтому ротации ключей на стороне GitHub или GitLab подхватываются автоматически.
Сама по себе действительная подпись — это еще не все: токен, который GitHub подписал для другого сервиса, или истекший токен технически тоже подписаны корректно. Поэтому в ходе обмена также проверяется следующее:
- эмитент является ожидаемым провайдером,
- аудитория соответствует региону SonarQube Cloud, на который нацелена задача,
- токен находится в пределах окна своего срока действия,
- токен еще не участвовал в обмене: каждый OIDC-токен, идентифицируемый по своему jti, может быть обменен только один раз, поэтому повторно отправленный (replayed) токен отклоняется,
- присутствуют необходимые для обмена утверждения идентичности.
Только после этого утверждения используются для поиска соответствующего проекта SonarQube.
Шаг 2: Определение прав задачи
Подтвержденный токен доказывает, в каком репозитории запускается задание. Он не говорит, какой именно проект SonarQube это задание может анализировать. Здесь заканчивается аутентификация и начинается авторизация, и CI-платформа не имеет к этому никакого отношения: ответ дает привязка, которую SonarQube Cloud поддерживает между каждым проектом SonarQube и его репозиторием на платформе DevOps.
Обмен ищет эту привязку по провайдеру и подписанному идентификатору репозитория, но никогда по имени. Если репозиторий удален и воссоздан кем-то другим под тем же именем, правило, основанное на имени, доверилось бы новичку; это угон репозитория (repo-jacking). Идентификатор присваивается только один раз, поэтому воссозданный репозиторий получает новый идентификатор и не имеет привязки. То же самое касается и форков, которые имеют собственные идентификаторы.
Для репозитория, который действительно совпадает, поиск имеет три возможных исхода:
- Нет привязанного проекта: обмен отклоняется.
- Один привязанный проект: проект и организация определяются без какого-либо ключа в запросе.
- Несколько привязанных проектов (монорепозиторий): вызывающая сторона должна передать ключ проекта, чтобы выбрать один из них; организация по-прежнему определяется автоматически.
Кандидаты всегда берутся из привязок, а не из запроса. Подобно тому, как CI-платформа не выбирает разрешения SonarQube, их не выбирает и вызывающая сторона. Вызывающая сторона может только сузить набор привязанных проектов, но не расширить его. Монорепозиторий, содержащий службу выставления счетов и веб-приложение, может получить токен для любого из проектов, а запрос для любого другого проекта завершится ошибкой.
Привязка необходима, но недостаточна. Администратор организации должен также включить функцию Secretless Analysis на уровне организации. До тех пор ни один репозиторий в организации не сможет обменять токен, независимо от наличия привязки.
Шаг 3: Токен для одного проекта на 30 минут
Когда все проверки пройдены, SonarQube Cloud выдает токен анализа с единственным правом: сканирование разрешенного проекта. Срок его действия истекает через 30 минут после выдачи. API анализа обеспечивают соблюдение обоих ограничений: просроченный токен отклоняется, как и запрос для любого другого проекта.
Ничто в токене не переживает само задание. Следующее задание проходит через тот же обмен и получает новый токен.
От чего это защищает, а от чего нет
Вернемся к атакам, упомянутым в начале этой статьи.
- В состоянии покоя нечего красть. GhostAction и Shai-Hulud собирали секреты, хранящиеся в настройках репозиториев. При использовании Secretless Analysis там нет секретов SonarQube.
- Утечка токена перестает иметь значение очень быстро. tj-actions оставляла секреты в журналах сборки примерно на сутки. Токен анализа, утечка которого произошла аналогичным образом, истекает через 30 минут после выдачи — задолго до того, как большинство людей успеют его обнаружить.
- Утечка токена затрагивает только один проект. Персональный токен доступа предоставляет доступ ко всему, к чему имеет доступ его владелец. Токен анализа может отправлять результаты анализа только для проекта, привязанного к репозиторию, для которого он был выдан.
- Нечего очищать. После инцидента не нужно ротировать или перераспределять долгоживущие токены, поэтому ротация ничего не пропустит.
Как и любые учетные данные CI, токен анализа доступен коду, выполняемому в вашем задании, включая скомпрометированный шаг, такой как действие Trivy. Разница заключается в том, что злоумышленник может с ним сделать: отправить анализ для одного проекта не более чем на 30 минут после прекращения работы его кода, вместо того чтобы удерживать долгоживущий токен до тех пор, как кто-нибудь это заметит и выполнит ротацию. Как и в случае с любым конвейером, следите за тем, кто может изменять файлы рабочих процессов, и относитесь к привязкам репозиториев и функции подключения организации как к настройкам безопасности.
Попробуйте и расскажите нам
Включите Secretless Analysis в настройках своей организации, убедитесь, что ваши репозитории привязаны, и замените свое задание на основе токенов описанной выше конфигурацией. В документации рассмотрены все детали.
Secretless Analysis доступна во всех планах SonarQube Cloud уже сегодня для GitHub и GitLab. В ближайшем будущем мы планируем внедрить тот же механизм и для SonarQube Server.
Если вы запускаете свои конвейеры на платформе DevOps, отличной от GitHub и GitLab, или в пользовательской среде CI, расскажите нам в сообществе SonarSource, какую именно вы бы хотели увидеть поддерживаемой следующей.