Краткий обзор
Java4Shell (CVE-2026-114938) — это критическая уязвимость повреждения памяти в декодере Base64 среды OpenJDK. Исследователи, обнаружившие её, оценили её в 9,2 балла по шкале CVSS v4.0, а Oracle оценила её в 8,1 балла по шкале CVSS v3.1. Злоумышленник без учетных данных может повредить кучу Java, прочитать из нее секретные данные и добиться удаленного выполнения кода. Исследователи продемонстрировали RCE до аутентификации на стандартных установках Keycloak, Jira, Confluence, Artifactory, Jenkins и PingFederate. Уязвимости подвержены неисправленные сборки OpenJDK начиная с версии 17.0.6 от любого поставщика, работающие на процессорах x86-64 с поддержкой AVX-512 VBMI, включая Intel Xeon от Ice Lake до Granite Rapids и AMD EPYC начиная с Zen 4. Oracle выпустила исправления 17 ноября 2026 года, а один флаг JVM позволяет закрыть уязвимость там, где установка патча невозможна прямо сейчас. Начните с систем идентификации, CI/CD и систем совместной работы, доступных из интернета, и назначьте ответственного и крайний срок для каждой системы, которая еще не получила исправление.
В чем заключается риск
Критическая уязвимость Java может передать злоумышленникам контроль над вашими серверами идентификации и сборки.
Java4Shell находится в самой среде выполнения Java, поэтому для того, чтобы сервис оказался под угрозой, не требуется наличие ошибок в конкретном приложении или библиотеке. Уязвимость кроется в написанном вручную ассемблерном коде, который ускоряет декодирование Base64 с помощью инструкций AVX-512. Короткий некорректно сформированный ввод заставляет этот код записывать 62 байта за пределы буфера до того, как Java отклонит ввод.
Base64 используется для передачи заголовков входа в систему, токенов и загружаемых файлов, поэтому уязвимый код часто выполняется до того, как пользователь пройдет аутентификацию. Calif, фирма, обнаружившая эту уязвимость, продемонстрировала удаленное выполнение кода в следующих продуктах при их стандартных конфигурациях:
Исследователи заявляют, что эти списки не являются исчерпывающими. Им также удалось добиться RCE в примерах приложений, построенных на Apache Struts и Spring Boot.
Список систем, уязвимых до аутентификации, — это область, где концентрируются бизнес-риски. Провайдеры идентификации выдают токены, которым доверяют все остальные системы, а серверы сборки и артефактов подписывают и отправляют ваше программное обеспечение. Компрометация любого из них может привести к раскрытию данных в подчиненных системах, которые доверяют их идентификаторам, токенам или программным артефактам.
Выполнение кода — не единственный возможный исход. Успешная цепочка эксплойтов может прочитать кучу Java до того, как будет выполнен какой-либо код злоумышленника. Эта память может содержать закрытые ключи, токены и персональные данные. Java-клиенты также подвержены риску. Исследователи сообщают об эксплойте на стороне клиента, при котором Java-программа компрометируется просто при подключении по TLS к вредоносному серверу.
Затронуты ли вы?
Система попадает в зону риска только при выполнении обоих условий. Для успешной атаки данные, контролируемые злоумышленником, должны достичь уязвимого пути декодирования Base64 в приложении.
Условие среды выполнения охватывает все дистрибутивы на базе OpenJDK: Oracle Java SE, Oracle OpenJDK, Oracle GraalVM for JDK, Eclipse Temurin, Amazon Corretto, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine и Red Hat OpenJDK. Существует одно исключение для Java 8. Oracle указывает сборку 8u511b33-perf для Java SE 8 как уязвимую.
В Linux выполните эту команду, чтобы проверить процессор. Хост соответствует аппаратному условию, только если присутствуют все четыре флага.
grep -m1 ‘^flags’ /proc/cpuinfo | tr ‘ ‘ ‘\n’ | grep -E ‘^(avx512f|avx512bw|avx512vbmi|bmi2)$’
Два предостережения при оценке области воздействия:
- Проверяйте среду выполнения, в которой фактически работает каждое приложение. Многие продукты и образы контейнеров включают собственный JDK, который не затрагивается обновлениями операционной системы.
- Используйте аппаратное условие для приоритизации работ, а не для закрытия найденных уязвимостей. Рабочая нагрузка на процессоре, который сегодня не затронут, может оказаться на уязвимом после изменения размера экземпляра или переноса на новое оборудование.
Статус эксплуатации
По состоянию на 17 ноября 2026 года мы не видели публичных подтверждений эксплуатации в реальных условиях. Не стоит планировать работу исходя из этого. Триггером является короткая некорректно сформированная строка Base64; первопричина и техника эксплуатации являются публичными, и исследователи заявили, что детали ошибки просочились до выхода патча.
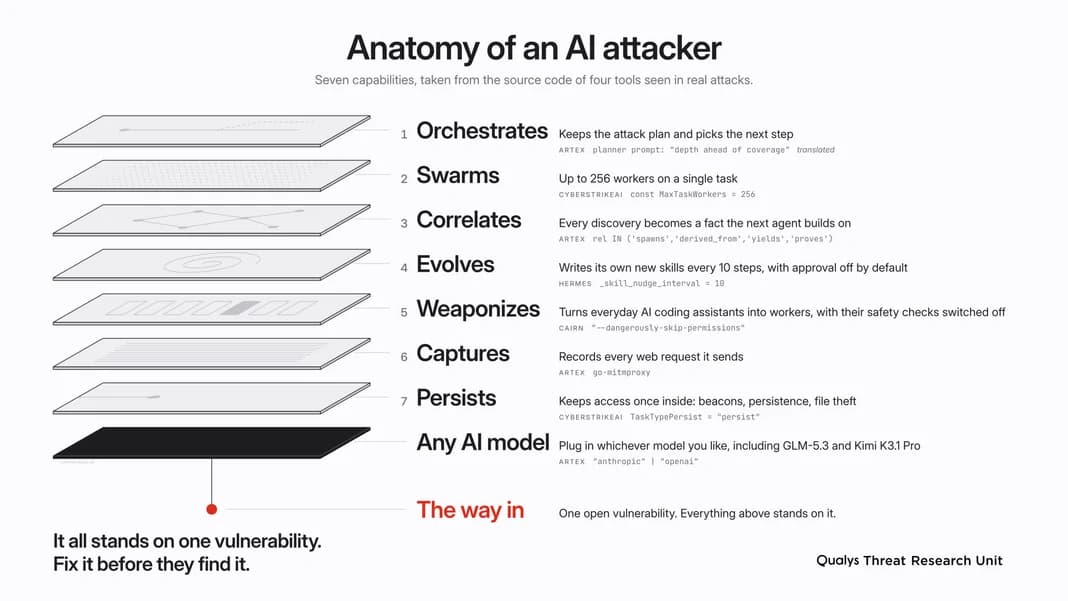
Исследователи придерживают свои специфические эксплойты для продуктов, пока у организаций есть время на обновление, и планируют опубликовать их позже. Они сообщают, что обнаружили ошибку с помощью ИИ примерно за час и создали первый рабочий эксплойт через два часа после этого, потратив менее 200 долларов на токены ИИ. Ожидайте, что другие повторят эту работу.
Есть одно ограничение, о котором стоит знать. Универсального эксплойта не существует: каждому продукту нужна своя цепочка, а техника чувствительна к сетевым условиям. Это замедляет массовую эксплуатацию. Это не защищает конкретную цель, такую как ваш провайдер идентификации.
Что делать сейчас
Обновление среды выполнения Java — единственное полное исправление. Oracle выпустила исправленные сборки 17 ноября 2026 года.
Другие поставщики OpenJDK публикуют обновления по собственному графику. По состоянию на 17 ноября 2026 года Amazon выпустила Corretto 17.0.21.1.2 с исправлением. Используйте рекомендации вашего поставщика, чтобы определить исправленную сборку и подтвердить, что она устраняет CVE-2026-114938.
Если вы не можете установить патч сегодня, существует временное решение. Это настройка запуска Java, применяемая командой, которая управляет приложением, и она вступает в силу после перезапуска. Вам нужна только одна из двух опций ниже.
- Рекомендуется: -XX:-UseBASE64Intrinsics. Это отключает быстрый декодер Base64, в котором находится ошибка. Java переключается на стандартный декодер, и все остальное работает как прежде. Приложения, которые декодируют большие объемы Base64, могут работать медленнее, поэтому сначала протестируйте.
- Альтернатива: -XX:UseAVX=2. Это отключает более широкий набор процессорных оптимизаций, включая уязвимую, поэтому влияние на производительность будет более заметным. Используйте это только на серверах Intel и AMD. Java на ARM не принимает эту настройку и не запустится.
Ни один из вариантов не заменяет патч.
В любом случае перезапустите каждый процесс Java. Патч или флаг вступают в силу только после перезапуска JVM, поэтому проверяйте запущенный процесс, а не только установленный пакет. Не полагайтесь на обратный прокси-сервер как на средство контроля. Буферизация запросов нарушает некоторые цепочки эксплойтов, но не является общим средством защиты.
Работайте в следующем порядке:
- Провайдеры идентификации, доступные из интернета, такие как Keycloak и PingFederate.
- Jira, Confluence, Jenkins и Artifactory, доступные из интернета.
- Другие Java-сервисы, доступные из интернета, которые обрабатывают входы в систему, токены или загрузку файлов.
- Внутренние Java-системы, начиная с Kafka, Solr, Elasticsearch, Gerrit и Spinnaker.
Назначьте ответственного и крайний срок устранения для каждой системы, которая ожидает сборку от поставщика.
Как Qualys может помочь
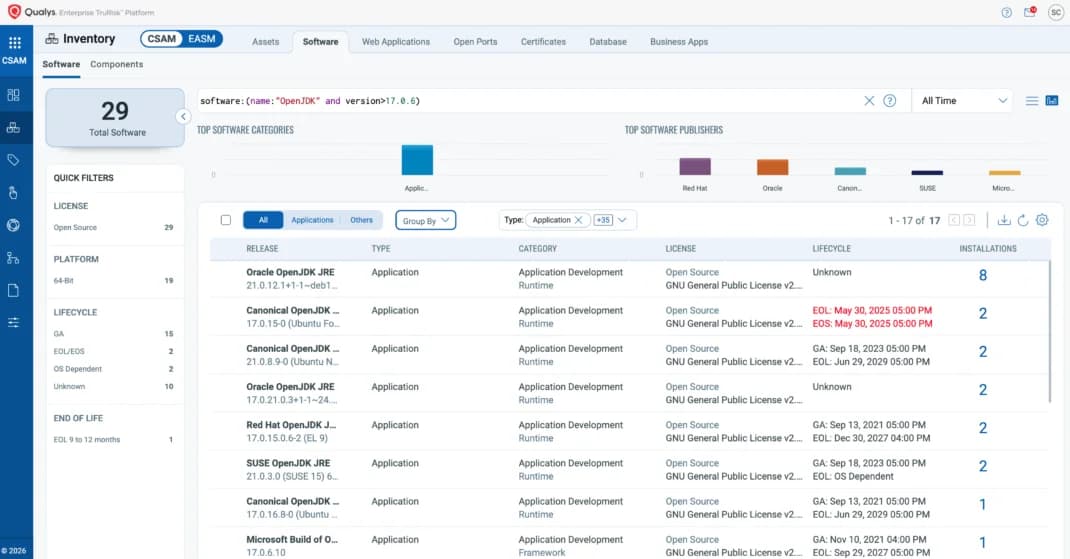
Qualys помогает вам реагировать на Java4Shell: обнаруживайте и оценивайте уязвимость с помощью Qualys CyberSecurity Asset Management (CSAM). Он проводит инвентаризацию установок Java в ваших активах и помогает в первую очередь обратить внимание на те, что доступны из интернета.
software:(name:”OpenJDK” AND version>=17.0.6 AND version<18)
По мере того как дистрибьюторы публикуют свои рекомендации, InstaScan превращает их в результаты поиска, не дожидаясь следующего запланированного сканирования.
QID обнаружения
Qualys выпускает следующие QID обнаружения. Мы будем добавлять QID обнаружения для конкретных дистрибутивов в этот блог по мере их выпуска.
Ссылки
- Calif: