Основные выводы
- При 1,252 CVE в этом месяце подход «установить все патчи немедленно» не работает; командам нужно решить, что устанавливать в первую очередь, что тестировать и что минимизировать.
- Узнайте о своих уязвимостях заранее: Qualys InstaScan зафиксировал уязвимые активы примерно за 40 минут до того, как страница с примечаниями к выпуску Microsoft полностью загрузилась, без запуска нового сканирования.
- Не каждый патч безопасен в первый день: около 35% ноябрьских патчей получили низкий рейтинг надежности от Qualys на основе публичных сигналов и телеметрии с более чем 500 миллионов развернутых патчей.
- Развертывайте волнами: сначала доказанные рискованные уязвимости, патчи с низким уровнем влияния на автоматизацию и патчи с высоким уровнем влияния через пилотные группы.
- Когда критический патч вызывает сбой, примените компенсирующий элемент защиты, затем установите патч и отмените временную защиту после выхода исправленного обновления.
Каждый вторник патчей ставит перед одной и той же дилеммой. Устанавливаете слишком медленно — злоумышленники получают фору при использовании недавно раскрытых уязвимостей. Устанавливаете слишком быстро — неудачное обновление может вывести из строя Exchange, сломать бизнес-приложения или вызвать волну обращений в службу поддержки.
Ноябрь 2026 года показал обе стороны этого напряжения. Наши данные выделили три урока, которые службы безопасности и ИТ-команды могут использовать в этом и каждом месяце:
- Узнайте о своих уязвимостях до того, как детали станут публичными
- Проверьте надежность патча перед его применением
- Имейте план отката, если что-то пойдет не так
Получить плейбук
Ноябрь вкратце
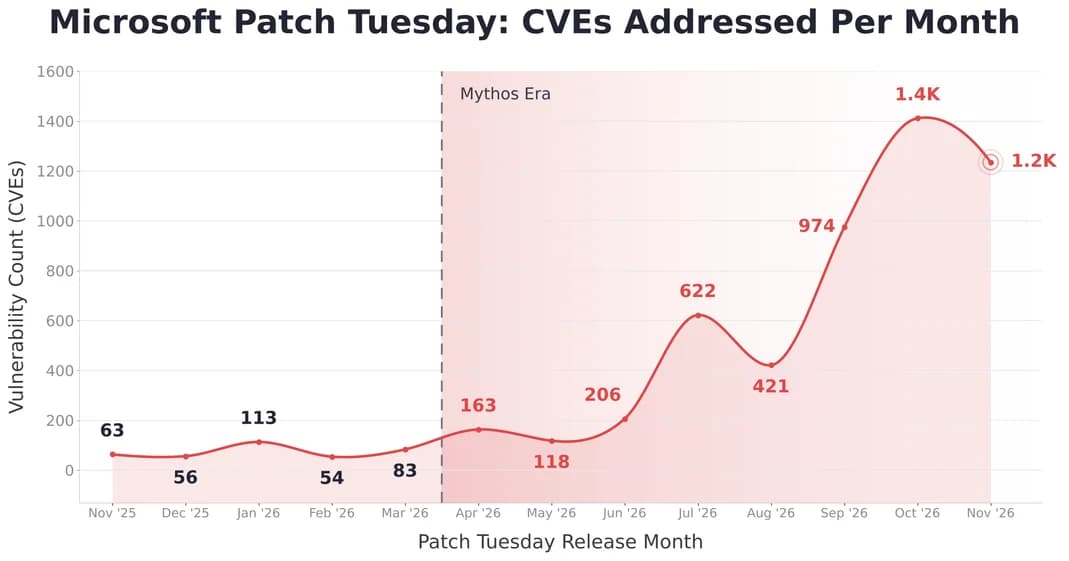
В ноябре 2025 года Microsoft устранила 63 CVE в день патчей. В ноябре 2026 года, когда модели генеративного ИИ ускоряют обнаружение уязвимостей, этот показатель достиг 1,252, что почти в 20 раз выше. И это не единичный месяц. Начиная с апреля 2026 года, Microsoft устраняла в среднем около 650 CVE в месяц, что почти в девять раз превышает средний показатель в примерно 74 уязвимости в период с ноября 2025 года по март 2026 года. Каждый из последних трех релизов устранил около 1000 CVE или более.
При прежнем размере команды ручное исправление не успевает за объемами. Ни у одной команды возможности ручного патчинга не выросли в двадцать раз за год, и именно этот разрыв объясняет, почему одной лишь скорости недостаточно.
Уязвимости, о которых стоит знать:
- Раскрытие хеша Outlook NTLMv2 (CVE-2026-124194). Эта уязвимость эксплуатируется «в дикой природе» несмотря на средний рейтинг. Открытие специально сформированного файла сообщения позволяет обойти предупреждение Outlook о внешнем содержимом и передать хеш NTLMv2 пользователя на сервер, контролируемый злоумышленником.
- Удаленное выполнение кода в Exchange Server (CVE-2026-118207). Имеет критический рейтинг. Аутентифицированный злоумышленник с низким уровнем доступа может запускать код на локальном сервере Exchange, и Microsoft оценивает вероятность эксплуатации как высокую. Если вы используете Exchange на Windows Server 2019, ноябрь приносит две проблемы одновременно: критическую уязвимость в Exchange, которую нужно закрыть, и обновление ОС, которое, как сообщается, ломает Exchange.
- Удаленное выполнение кода в службах домена Active Directory (CVE-2026-118146). Специально сформированный запрос от пользователя с низкими привилегиями может запустить код на контроллерах домена. Вероятность эксплуатации оценивается как высокая.
- Повторяющиеся проблемные зоны. Уязвимости RCE в области предварительного просмотра Office и Outlook возвращаются уже третий месяц подряд вместе с новым уязвимостью нулевого клика RCE в Windows Search и новыми побегами из Hyper-V.
При таком объеме подход «установить все патчи немедленно» не работает. Реальные вопросы заключаются в том, что патчить в первую очередь, что тестировать и что делать, когда патч не может быть выпущен.
Три приведенных ниже совета отвечают на эти вопросы в том порядке, в котором они возникают в ходе цикла Patch Tuesday: определение уязвимостей по мере выхода обновлений, проверка безопасности патча перед развертыванием и переход к мерам минимизации риска в противном случае.
Совет 1: Чем быстрее вы узнаете о своих уязвимостях, тем быстрее сможете действовать
10 ноября Qualys InstaScan получил ноябрьские обновления безопасности Microsoft через API Microsoft сразу после их выпуска. Он немедленно начал оценивать активы клиентов примерно за 40 минут до того, как страница общедоступных примечаний к выпуску Microsoft полностью загрузилась. В течение этого окна на странице в заголовке все еще отображался заполнитель "{{release}}".
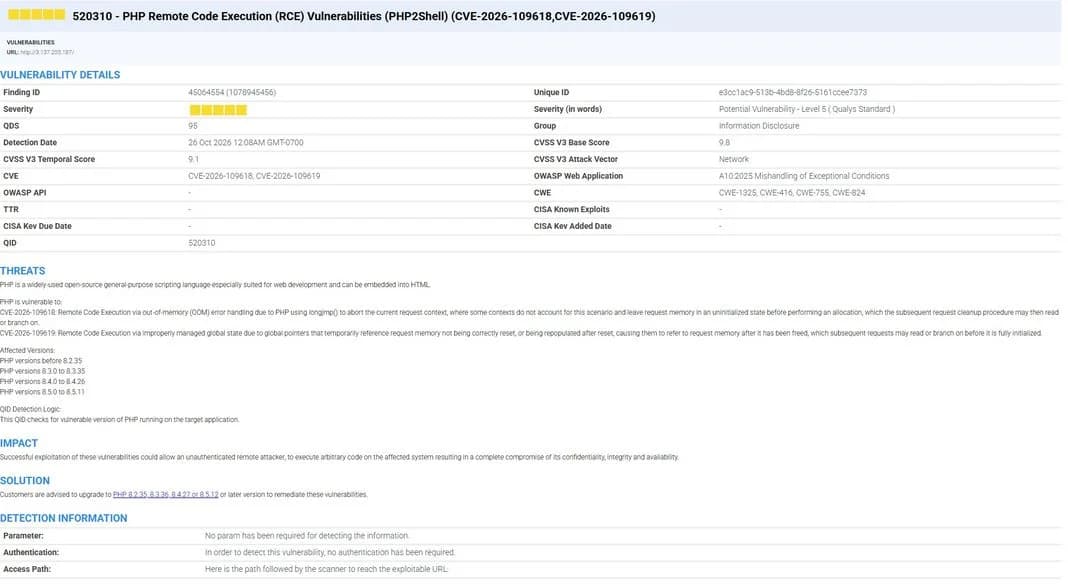
К тому времени, когда большинство команд читали бюллетень, у пользователей InstaScan уже был перед глазами список затронутых активов: более 11 000 находок Microsoft в интерфейсе InstaScan, каждая из которых была отмечена как «обнаруженная впервые несколько секунд назад».
Почему это важно: первые часы после вторника патчей — это время расстановки приоритетов, а злоумышленники используют ИИ для создания эксплойтов после выпуска патча быстрее, чем когда-либо. Команды, которые знают, какие активы уязвимы до публикации деталей, могут планировать группы развертывания, выделять окна изменений и быстрее отмечать критические системы, вместо того чтобы начинать с пустой электронной таблицы.
Примечание: InstaScan на базе Qualys Agent Insta работает на основе инвентаризационных данных и телеметрии, которые Qualys собирает заранее, поэтому новое сканирование не требуется.
Узнайте, как устранить риски в самом источнике. Читайте технический документ.
Совет 2: Не каждый патч готов в первый день
По состоянию на 15:00 по горному времени 11 ноября около 35% патчей этого месяца имели рейтинг низкой надежности в системе оценки надежности патчей Qualys на базе ИИ. Этот рейтинг объединяет общедоступные сигналы по каждому патчу, такие как базы знаний производителей и бюллетени, примечания к выпускам Linux и форумы системных администраторов, с телеметрией Qualys по более чем 500 миллионам развернутых патчей, включая реальные показатели откатов и повторного открытия уязвимостей. Низкая надежность не означает «не патчить». Это означает «не патчить вслепую».
Пример: KB5131085. Microsoft оценила это совокупное обновление для Windows 10 / Windows Server 2019 (сборка ОС 17763.9487) как критическое. Оно устраняет CVE-2026-119892 и еще 574 CVE. Оно также получило рейтинг низкой надежности с двумя проблемами, о которых сообщило сообщество:
- В развертываниях Exchange Server могут возникать сбои входа в систему, доступа к почтовым ящикам и очереди сообщений.
- Устройства с USB Audio Class 1.0 могут не запускаться или терять аудиовыход (Код 10).
Для команды, запускающей Exchange на Server 2019, это разница между плановым обновлением и сбоем почтовой рассылки.
И это не единичный случай. Недавние примеры, подтвержденные производителем, включают ноябрьское обновление SQL Server (KB5129299), которое может вызывать нарушения прав доступа при запросе sys.dm_exec_requests во время восстановления (пока без исправления, с обходным путем через флаг трассировки), и октябрьское обновление .NET Framework для Windows 11 (KB5127694), которое не устанавливается с ошибкой 0x800F0922 и откатывается после перезагрузки.
Ни у одной команды возможности ручного патчинга не выросли в двадцать раз за год. Именно этот разрыв объясняет, почему одной лишь скорости недостаточно.
Что делать: развертывайте волнами с помощью Agent Sara
Сигналы сообщества подсказывают, где искать; ваша собственная среда говорит вам, безопасен ли патч. Решение заключается не в одном большом рывке и не в одном долгом ожидании. Это последовательность.
В Qualys TruRisk Eliminate агент Agent Sara создает для вас интеллектуальные волны устранения уязвимостей. Он сортирует каждое исправление по риску, операционному воздействию и надежности патча, а затем направляет его на соответствующее развертывание: сначала автоматизация без участия человека, группы для более рискованных патчей и исправления без патчей там, где патч не подходит.
- Волна 0: Подтвержденные рискованные уязвимости. Уязвимости из списка KEV агентства CISA, общедоступные активы и недостатки, которые злоумышленник может автоматизировать для получения полного контроля. Они исправляются в первую очередь.
- Волна 1: Низкое операционное влияние. Высоконадежные патчи для браузеров, автономных утилит и некритичных активов, которые не требуют перезагрузки. Они распространяются с помощью автоматизации без участия человека.
- Волна 2: Высокое операционное влияние. Высоконадежные патчи для общих сред выполнения, зависимостей и критических активов, для которых предполагается перезагрузка. Они выпускаются по кольцам: сначала небольшая репрезентативная пилотная группа, включающая конфигурации с наибольшей вероятностью сбоя (для KB5131085 — ваши серверы Exchange), затем более широкие кольца после проверки стабильности патча.
- Волна 3: За пределами патчей. Патчи с низкой надежностью, уязвимости, для которых нет доступных патчей, и приложения с истекшим сроком поддержки. Вместо этого к ним применяются меры по снижению рисков (подробнее об этом ниже).
- Волна 4: Удаление. Нежелательное ПО (bloatware), неиспользуемые пользовательские приложения и остаточные файлы. Их удаление окончательно сокращает поверхность атаки.
Результат: наиболее рискованные уязвимости устраняются первыми, рутинные патчи больше не требуют ручного вмешательства, а ваша команда тратит время на обновления, действительно требующие экспертной оценки.
Сигналы сообщества подсказывают, где искать; ваши собственные кольца определяют, относится ли это к вам. В Qualys TruRisk Eliminate агент Sara автоматически формирует эти волны исправления.
Инсайт 3: Если критический патч вызывает сбой, примените компенсирующие меры
Иногда пилотное кольцо подтверждает плохие новости: патч ломает то, без чего нельзя обойтись, но устраняемые им уязвимости критически важны. Откат изменений и ожидание исправления оставляют систему открытой. Принудительная установка нарушает работу бизнеса.
Существует третий путь: снижение рисков (митигация). Примените компенсирующий элемент управления, который закрывает вектор атаки без установки обновления, например отключение уязвимой службы или функции, изменение реестра или параметра конфигурации, либо изоляция уязвимого актива. Сохраняйте его до тех пор, пока вендор не выпустит исправленное обновление, после чего установите патч и отмените временные меры.
В новостях на этой неделе: KB5132061. Microsoft сообщила, что ее ноябрьское обновление безопасности 2026 года для Windows 11 (KB5132061) не устанавливается на некоторые устройства, на которые было установлено октябрьское предварительное обновление безбилетного характера (KB5127936). Затронутые устройства могут неоднократно повторять попытку установки или возвращать ошибки 0x80070306, 0x800f0989 или 0x800f0993. Microsoft заявляет, что проблема разрешится автоматически в течение 24–48 часов после 11 ноября, и просит администраторов обращаться в службу поддержки, если она сохранится.
До тех пор на этих устройствах отсутствуют все исправления из ноябрьского релиза Windows, и повторные попытки это не исправят. Вместо ожидания команды могут определить, на каких устройствах установлено обновление KB5127936, сначала применить меры снижения рисков для наиболее критических уязвимостей (например, всего из списка KEV от CISA или с более высокой вероятностью эксплуатации) и позволить ноябрьскому обновлению установиться после появления исправления от Microsoft. Затем они отменяют временные меры.
Тот же подход работает, когда патч полностью отсутствует или когда программное обеспечение устарело и не поддерживается. А для bloatware и неиспользуемых приложений самым чистым решением зачастую является их удаление и окончательное сокращение поверхности атаки.
С помощью Qualys TruRisk Eliminate команды могут развертывать такие меры снижения рисков в масштабе всей системы из той же платформы, которая обнаружила уязвимость, и отслеживать, какие активы защищены патчем, митигацией или не защищены вовсе.
Сборник сценариев Patch Tuesday
Скорость и стабильность не противоречат друг другу, если у каждого шага есть четкая задача:
- Обнаруживайте рано. Узнавайте, какие активы уязвимы, сразу после выпуска обновлений, а не после завершения загрузки бюллетеня.
- Оценивайте надежность. Проверяйте сигналы сообщества перед развертыванием, чтобы известные сбои не застали вас врасплох.
- Развертывайте волнами. Поручите агенту Sara упорядочить развертывание: сначала самые рискованные уязвимости, полная автоматизация для патчей с низким влиянием и кольца для критических систем.
- Применяйте митигацию при сбое патча. Если критический патч не прошел тестирование, устраните риск с помощью компенсирующего контроля до появления исправленного обновления.
Запросить демо
Часто задаваемые вопросы
Как команды безопасности должны расставлять приоритеты патчей после Patch Tuesday?
Развертывайте волнами. Сначала устраняйте доказанные рискованные уязвимости, такие как уязвимости из списка KEV от CISA и публично доступные активы. Автоматизируйте высоконадежные патчи с низким влиянием, а патчи с высоким влиянием направляйте через пилотные кольца.
Безопасно ли развертывать обновления Patch Tuesday в первый же день?
Не всегда. В ноябре 2026 года около 35% патчей имели рейтинг низкой надежности, включая KB5131085, которая, как сообщается, вызывает сбой Exchange на Windows Server 2019. Низкий рейтинг означает необходимость предварительного тестирования, а не отказ от патча.
Что такое рейтинг надежности патча?
Это управляемая искусственным интеллектом оценка от Qualys, которая прогнозирует вероятность того, что патч нарушит работу в вашей среде до его развертывания. Высокая надежность означает уверенное развертывание; низкая — необходимость тестирования, поэтапного внедрения или задержки масштабного релиза.
Что такое кольцевое развертывание патчей?
Это поэтапное внедрение обновления, начинающееся с небольшой пилотной группы, включающей конфигурации с наибольшей вероятностью сбоя. Как только патч подтверждает свою стабильность в вашей среде, он распространяется на более широкие кольца.
Как снизить риск, если патч недоступен или программное обеспечение больше не поддерживается?
Используйте компенсирующий элемент управления для закрытия вектора атаки. Для bloatware и неиспользуемых приложений самым чистым решением зачастую является их удаление и окончательное сокращение поверхности атаки.
Как увидеть затронутые активы до публикации примечаний к выпуску Microsoft?
Qualys InstaScan оценивает активы в момент выпуска обновлений компанией Microsoft без проведения нового сканирования. В ноябре 2026 года средство отметило затронутые активы примерно за 40 минут до завершения загрузки страницы с примечаниями к выпуску Microsoft.