Прошло несколько месяцев с тех пор, как я в последвель раз писал о суверенитете. За это время мои беседы с организациями по всей Европе стали более конкретными и срочными. Год назад многие все еще спрашивали, что суверенитет означает для них. Сегодня они спрашивают, какой уровень контроля им действительно необходим, как его продемонстрировать и как достичь его без ущерба для своей безопасности. За этими вопросами стоит нечто большее: решение о том, каким цифровым обществом хочет быть Европа. Европа работает над тем, чтобы внести ясность в этот вопрос, и тем самым возглавляет глобальные дебаты о цифровом суверенитете.
Что поставлено на карту
Когда Европа устанавливает стандарт, остальной мир, как правило, следует за ней. Это произошло с защитой данных посредством GDPR, и я считаю, что это повторяется с суверенитетом. Стандарты Европы имеют вес, потому что они опираются на фундаментальные права и долгосрочное видение того, как технологии должны служить обществу.
По своей сути суверенитет касается людей. Речь идет о том, могут ли граждане быть уверены в том, что услуги, от которых они зависят, от больниц до энергетических сетей, устойчивы, безопасны и должным образом управляются. Это доверие сводится к контролю: над данными, над тем, кто имеет к ним доступ, и над тем, как, где и в рамках каких правовых юрисдикций эти услуги функционируют. Не каждая услуга требует одинаковой степени каждого элемента. Здесь нет черно-белого ответа: чем выше ставки для общества, тем выше должна быть планка.
От концепции к законодательству
В октябре 2025 года Европейская комиссия опубликовала свою Концепцию облачного суверенитета (Cloud Sovereignty Framework), определяющую порядок закупки институтами ЕС суверенных облачных услуг, наряду с тендером на сумму 180 миллионов евро. Она не задумывалась как директива для более широкого рынка. Ее восемь задач и многоуровневая система оценки впервые предложили конкретный способ оценки суверенитета. Концепция быстро стала ориентиром далеко за пределами институтов, для которых она была написана. Дебаты начали смещаться от общих принципов к практической оценке.
В июне 2026 года Комиссия пошла дальше. Предложенный Закон о развитии облачных технологий и искусственного интеллекта, известный как CADA, является центральной частью Пакета технологического суверенитета Европы. Там, где концепция давала покупателям способ оценки провайдеров, CADA делает что-то более осязаемое. Он вводит четыре уровня гарантий Союза, каждый из которых опирается на предыдущий, чтобы защита, предоставляемая услугой, соответствовала сопутствующему риску. Согласно предложению, каждая облачная услуга, приобретаемая государственным сектором, должна соответствовать как минимум первому уровню, за редким исключением. После этого государственные органы должны будут оценивать каждый вид деятельности на предмет необходимости большего, а все, что связано с общественным порядком, от правосудия до критической инфраструктуры, потребует одного из более высоких уровней.
Мы приветствуем усилия, стоящие за CADA. Общий набор уровней может помочь государственным органам принимать более последовательные решения в отношении суверенитета, а подход, основанный на оценке рисков, признает, что разные услуги требуют разной степени контроля. Это следует той же логике, которую Европа применила в Законе ЕС об искусственном интеллекте (EU AI Act), который устанавливает обязательства в зависимости от риска использования ИИ, а не рассматривает каждое приложение одинаково.
Достижение правильного баланса
Поскольку CADA обсуждается в Европейском парламенте и Совете, самое главное — правильно соблюсти баланс между суверенитетом и безопасностью. Безопасность зависит от видения общей картины. Атаки обнаруживаются путем сопоставления сигналов из множества организаций и регионов, и чем сильнее фрагментирована картина, тем труднее увидеть то, что приближается.
Доведенный до крайности суверенитет может работать против той самой защиты, которую он призван обеспечить. Услуга, работающая изолированно, вряд ли предложит самую надежную защиту, потому что угрозы носят глобальный характер, как и знания, необходимые для их остановки. Это не аргумент в пользу меньшего контроля. Это аргумент в пользу такого проектирования суверенитета, при котором организации сохраняют контроль над своими данными и остаются подключенными к аналитическим данным, защищающим их. Когда происходит утечка, пострадавшие не будут спрашивать, где была создана служба. Они спросят, почему она не смогла их защитить.
CADA также должна сохранить значимый выбор для европейских организаций. Быть суверенным также означает иметь возможность выбора: знать о существовании вариантов и иметь свободу решать, что лучше всего подходит для каждой организации.
Четыре принципа, определяющие дальнейшие действия
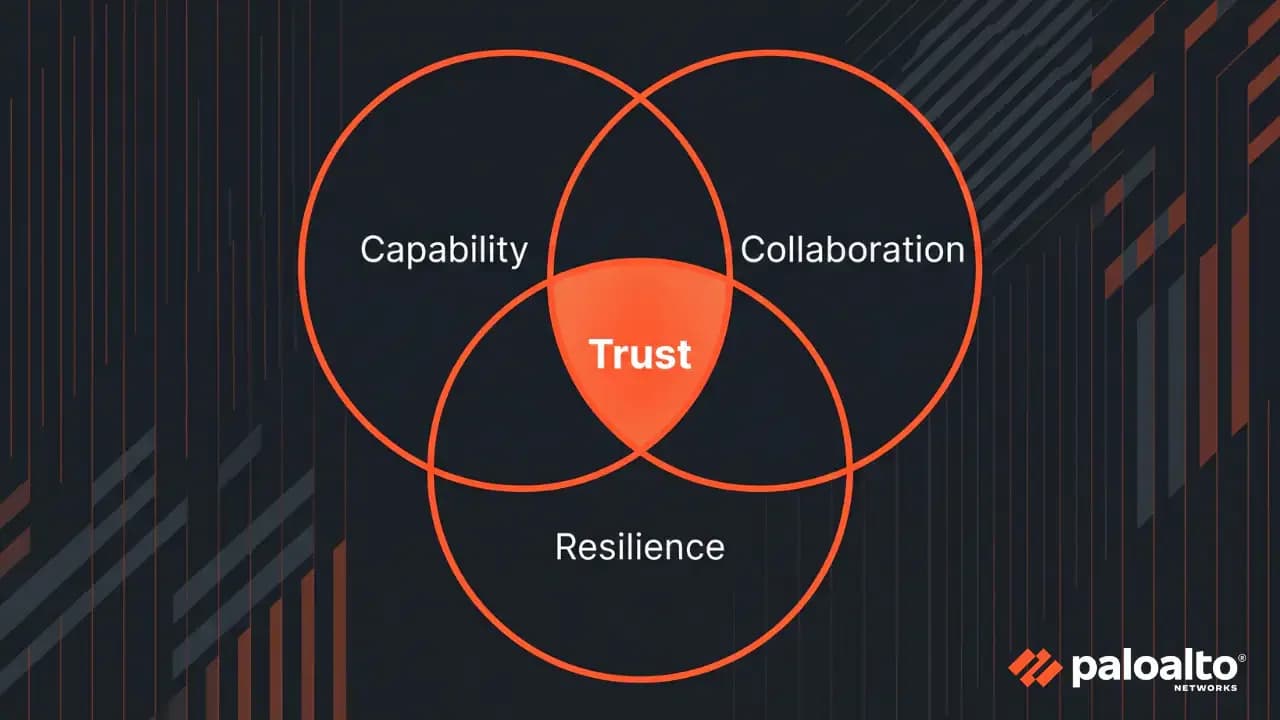
Какой бы форму ни приобрел закон CADA в конечном итоге, мы считаем, что любой подход к суверенитету должен опираться на четыре принципа, которые все больше разделяются в нашей индустрии. Они важны для CADA и для каждой политики суверенитета, следующей за ним.
Первый — это потенциал. Определение суверенитета — это лишь часть задачи. Европе также необходимы средства для его реализации: доступ к передовым технологиям и постоянным инновациям, а также инфраструктура и навыки для их использования. CADA справедливо рассматривает наращивание этого потенциала как часть своей повестки дня. Этот акцент должен сохраниться, чтобы у государственных органов был реальный выбор вариантов.
Второй — это сотрудничество. Ни одна отдельная компания или правительство не могут построить суверенитет в одиночку. Регуляторы, органы по стандартизации, поставщики технологий и организации, полагающиеся на их услуги, играют свою роль. Их вклад наиболее важен для тех частей CADA, которые еще предстоит определить, включая метод, который государственные органы будут использовать для оценки рисков и выбора правильного уровня. Этот метод будет определять государственные закупки на годы вперед и должен отражать как потребности государственного сектора, так и технические реалии предоставления безопасных услуг.
Третий — это устойчивость. Критически важные службы должны выдерживать киберинциденты, сбои инфраструктуры и геополитическую нестабильность и восстанавливаться после них, даже несмотря на то, что ИИ меняет стоящие перед ними угрозы. Это требует избегания единых точек отказа и сохранения гибкости для адаптации. Суверенитет должен укреплять эту устойчивость, а не становиться отдельной целью, измеряемой отдельно от способности службы продолжать работу.
Четвертый — это доверие. Как я писал в своем последнем блоге о цифровом суверенитете, доверие нужно заслужить, и оно не может опираться только на договорные обещания. Оно начинается с работы с провайдерами, чьи ценности совпадают с вашими собственными, и зависит от возможности проверять их заявления. Более высокие уровни гарантий CADA следуют той же логике, опираясь на независимую сертификацию, а не на самодекларацию. На практике должна быть возможность видеть, кто может получить доступ к данным, на каких условиях и кто контролирует ключи шифрования. Провайдеры также должны четко осознавать пределы того, что они предлагают. Гарантии имеют значение только тогда, когда организации понимают, что именно гарантировано, и могут убедиться, что это выполняется.
Мы намерены напрямую внести свой вклад по мере прохождения CADA законодательного процесса, и именно эти принципы мы привнесем в это обсуждение. Это также те принципы, которых мы придерживаемся в том, что мы создаем.
Воплощение на практике
В июне 2026 года совместно с Deutsche Telekom мы анонсировали Sovereign Cortex, наше первое суверенное решение для операций безопасности, созданное на основе четырех обязательств перед нашими клиентами. Теперь мы распространяем эти обязательства на безопасный доступ и сетевую безопасность для гибридных рабочих групп с помощью Sovereign Prisma SASE — от хранения клиентских данных в Европе до передачи ключей шифрования в руки наших клиентов. Данные об угрозах поступают в эти службы, чтобы они оставались эффективными, но данные клиентов и систем не передаются обратно. Детали имеют значение, и вы можете прочитать полное объявление здесь. Но более важный вывод заключается в том, что суверенитет должен быть заметен в том, как служба фактически функционирует.
Ни один продукт не может обеспечить суверенитет в одиночку. Это зависит от технологий, опыта и организационных мероприятий, лежащих в основе каждой услуги, которую использует организация. Именно поэтому мы продолжаем инвестировать в команды, базирующиеся в Европе, и работать с проверенными европейскими партнерами. Дальше будет больше.
Наша позиция
Организации, с которыми я общаюсь, хотят знать, какой уровень контроля им необходим и как его достичь без ущерба для безопасности. Ответ заключается в понимании их возможностей, элементов контроля, которые они могут проверить, гарантий, отражающих стоящие перед ними риски, и услуг, которые остаются безопасными и отказоустойчивыми. Суверенитет и безопасность неразделимы, и CADA — это возможность воплотить это в жизнь.
Наша приверженность Европе выходит за рамки того, что требуют нормативные акты. У Европы есть ценности, таланты и амбиции для построения цифрового будущего, которое безопасно по своей конструкции и создано на века. Задача сейчас состоит в том, чтобы превратить эти амбиции в системы, на которые люди могут полагаться каждый день, и сделать это вместе. Мы гордимся тем, что являемся частью этой работы наряду с институтами, партнерами и лицами, определяющими политику, и намерены и впредь оправдывать их доверие.
Заявления о перспективах
Этот блог содержит заявления о перспективах, которые сопряжены с рисками, неопределенностями и допущениями, включая, помимо прочего, заявления относительно преимуществ, влияния, производительности или потенциальных преимуществ, влияния или производительности наших продуктов и технологий или будущих продуктов и технологий. Эти заявления о перспективах не являются гарантиями будущих результатов, и существует значительное число факторов, которые могут привести к тому, что фактические результаты будут существенно отличаться от заявлений, сделанных в этом блоге, включая, помимо прочего: события и изменения в общих рыночных, политических, экономических и деловых условиях; риски, связанные с управлением нашим ростом; риски, связанные с новыми продуктами, а также предложениями подписки и поддержки; изменения в приоритетах или задержки в разработке или выпуске новых предложений, либо неспособность своевременно разработать, выпустить и добиться принятия рынком новых продуктов и подписок, а также существующих продуктов и предложений подписки и поддержки; сбой наших бизнес-стратегий; стремительно развивающиеся технологические разработки на рынке продуктов безопасности и предложений подписки и поддержки; решения наших клиентов о покупке и продолжительность циклов продаж; нашу конкуренцию; нашу способность привлекать и удерживать новых клиентов; а также нашу способность приобретать и интегрировать другие компании, продукты или технологии. Мы определяем определенные важные риски и неопределенности, которые могут повлиять на наши результаты и производительность, в нашем последнем Годовом отчете по форме 10-K, нашем последнем Квартальном отчете по форме 10-Q и других наших документах, периодически подаваемых в Комиссию по ценным бумагам и биржам США (SEC), каждый из которых доступен на нашем веб-сайте investors.paloaltonetworks.com и на веб-сайте SEC www.sec.gov. Все заявления о перспективах в этом блоге основаны на информации, доступной нам на дату настоящего документа, и мы не берем на себя никаких обязательств по обновлению предоставленных заявлений о перспективах с целью отражения событий, происходящих после даты их составления, или обстоятельств, существовавших на тот момент.