Основные выводы
- Авторизация FedRAMP не является финишной чертой. От провайдеров ожидают непрерывного мониторинга уровня своей защищенности и предоставления федеральным ведомствам информации, необходимой для принятия текущих решений на основе рисков.
- Директива CISA BOD 26-04, выпущенная 10 июня 2026 г., переводит федеральное управление уязвимостями в сторону приоритизации на основе рисков вместо единого фиксированного дедлайна для каждого обнаружения.
- В FedRAMP заявили, что традиционное ежемесячное сканирование больше не является достаточным. Новые правила обнаружения уязвимостей и реагирования на них (VDR), а также оценки уязвимостей и отчетности (VER) станут обязательными для сертификации 7 декабря 2026 года.
- Согласно глобальному опросу PwC по вопросам соблюдения нормативных требований за 2025 год, 85% руководителей отметили, что за последние три года требования к комплаенсу стали сложнее.
- Qualys Policy Audit поддерживает непрерывный рабочий процесс оценки, приоритизации, устранения и отчетности. Функция Audit Fix автоматизирует исправление, а сопоставление элементов управления позволяет использовать одно проверенное средство контроля для нескольких стандартов.
Спросите любого, кто проходил с облачным сервисом Программу управления федеральными рисками и авторизации (FedRAMP), на что похож этот процесс, и вы услышите примерно одну и ту же историю. Месяцы подготовки документации по средствам контроля, системный план безопасности на сотни страниц, аудит независимой организации (3PAO), выявляющий неожиданные пробелы, и, наконец, письмо об авторизации (ATO). Обычно в этой истории упускают то, что само письмо — это не финишная черта. С него начинается настоящая работа.
Как только предложение облачного сервиса получает авторизацию, FedRAMP ожидает, что провайдер продолжит отслеживать свой уровень безопасности и предоставлять федеральным ведомствам информацию, необходимую для принятия непрерывных решений на основе рисков. 10 июня 2026 года Агентство по кибербезопасности и инфраструктурной безопасности (CISA) снова подняло планку, выпустив обязательную операционную директиву (BOD) 26-04, и FedRAMP быстро отреагировала, обновив собственные правила.
Вывод довольно прост. Получить авторизацию никогда не было сложной задачей. День за днем доказывать, что ваши средства контроля по-прежнему выполняют свои функции — вот это действительно сложно, и именно эту проблему призвано решить автоматизированное проведение аудита политик.
Получение авторизации FedRAMP — это первый шаг. Узнайте, как сохранять статус авторизованного поставщика.
Почему комплаенс, привязанный к конкретным моменту времени, перестал работать
Раньше FedRAMP функционировала по предсказуемому графику. Оценка, авторизация, ежемесячная отправка результатов сканирования, повтор. Эта модель уже некоторое время дает трещины, и за этим стоят три фактора.
- Уязвимость больше не ограничивается только записями в реестре уязвимостей и угроз (CVE). Теперь в область видимости попадают неправильные конфигурации и отклонения элементов контроля, поэтому успешные результаты сканирования все еще могут маскировать нарушение комплаенса.
- Окружающая среда меняется быстрее, чем циклы оценки. Облачная инфраструктура может дрейфовать десяток раз в неделю, в то время как отчеты мониторинга по-прежнему отправляются ежемесячно или ежеквартально.
- Регуляторы перестали принимать оправдания вроде «мы исправим это на следующем аудите». Федеральное управление рисками отходит от календарных проверок в сторону принятия решений в реальном времени на основе реальных угроз.
Директива CISA BOD 26-04 простыми словами
Директива BOD 26-04, выпущенная CISA in June 2026, перевела федеральные требования к уязвимостям в сторону непрерывной валидации на основе рисков вместо единого фиксированного дедлайна, применимого к каждой находке. FedRAMP отреагировала в течение нескольких дней, подтвердив, что традиционное ежемесячное сканирование, на которое до сих пор опирается большинство провайдеров облачных услуг (CSP) по стандарту Rev5 для подтверждения комплаенса, больше не подходит, и назначила 7 декабря 2026 года датой, когда ее новые правила обнаружения уязвимостей, реагирования на них и отчетности станут обязательными для сертификации. Для специалистов по комплаенсу и аудиту практический вывод прост. Предоставляемые аудитору доказательства должны отражать текущую реальность, а не то, что было актуально во время последнего сканирования.
Основные болевые точки, о которых постоянно говорят команды
При общении с командами по соблюдению требований FedRAMP из раза в раз всплывают одни и те же проблемы:
- Выявление пробелов в средствах контроля до того, как это сделает аудитор, а не во время проведения аудита
- Предотвращение дрейфа конфигураций после того, как в первый день они соответствовали требованиям
- Приоритизация устранения уязвимостей, когда непрерывная оценка генерирует непрерывный поток находок
- Обеспечение постоянной видимости вместо предоставления отчета, сформированного за неделю до аудита
- Предоставление готовых к аудиту доказательств по требованию вместо их сбора постфактум
- Сокращение дублирования усилий по пересекающимся стандартам, поскольку большинство команд FedRAMP одновременно поддерживают стандарты Национального института стандартов и технологий (NIST) 800-53, сертификацию модели зрелости кибербезопасности (CMMC), стандарт безопасности данных индустрии платежных карт (PCI DSS) и все чаще Закон о цифровой операционной устойчивости (DORA) для той же инфраструктуры
In PwC’s 2025 Global Compliance Survey Из 1802 руководителей в 63 регионах 85% заявили, что за последние три года требования комплаенса стали сложнее, а почти 90% отметили расширение спектра обязанностей по соблюдению требований за тот же период. Это давление увеличивает затраты и создает дополнительную нагрузку на команды, которым приходится доказывать соответствие. Неправильные конфигурации усугубляют ситуацию: анализ Qualys, охватывающий более 1 миллиарда выявленных ошибок конфигурации, показывает, что на сбои контроля доступа приходится 38% угроз, а организациям требуется в среднем 14 месяцев на устранение этих базовых пробелов.
Ничто из этого не является проблемой документирования. Это проблема автоматизации, которая маскируется под проблему документации.
Как аудит политик решает проблему
Именно здесь непрерывный рабочий процесс «оценка — приоритизация — устранение — отчетность» перестает быть слайдом в презентации и становится реальным способом выполнения работы.
Что касается оценки, вместо ежемесячного сканирования Qualys Policy Audit непрерывно оценивает технические средства контроля на соответствие базовым требованиям FedRAMP, сопоставляя каждую политику с технической проверкой, ожидаемым значением и результатом прохождения или сбоя для каждой системы в области видимости. В этом и заключается разница между документированием элемента контроля на бумаге и возможностью доказать, что он по-прежнему работает так же, как в день получения ATO (авторизации на эксплуатацию).
Qualys представляет это не как отдельную функцию, а в виде пяти практических шагов:
- Связывайте результаты с контекстом элементов контроля. Связывайте исходные результаты с контекстом средств контроля и стандартов, вместо того чтобы перекладывать на команды задачу интерпретации горы технических данных.
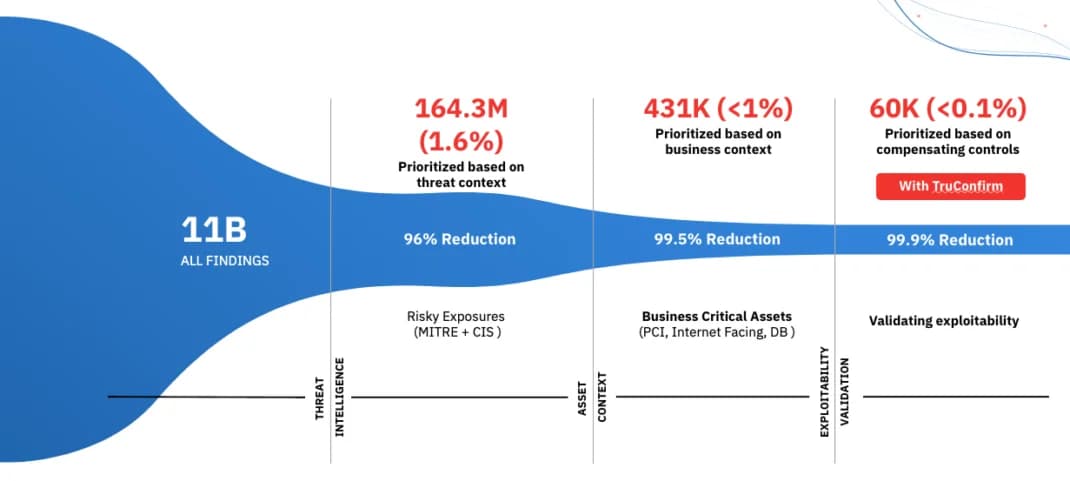
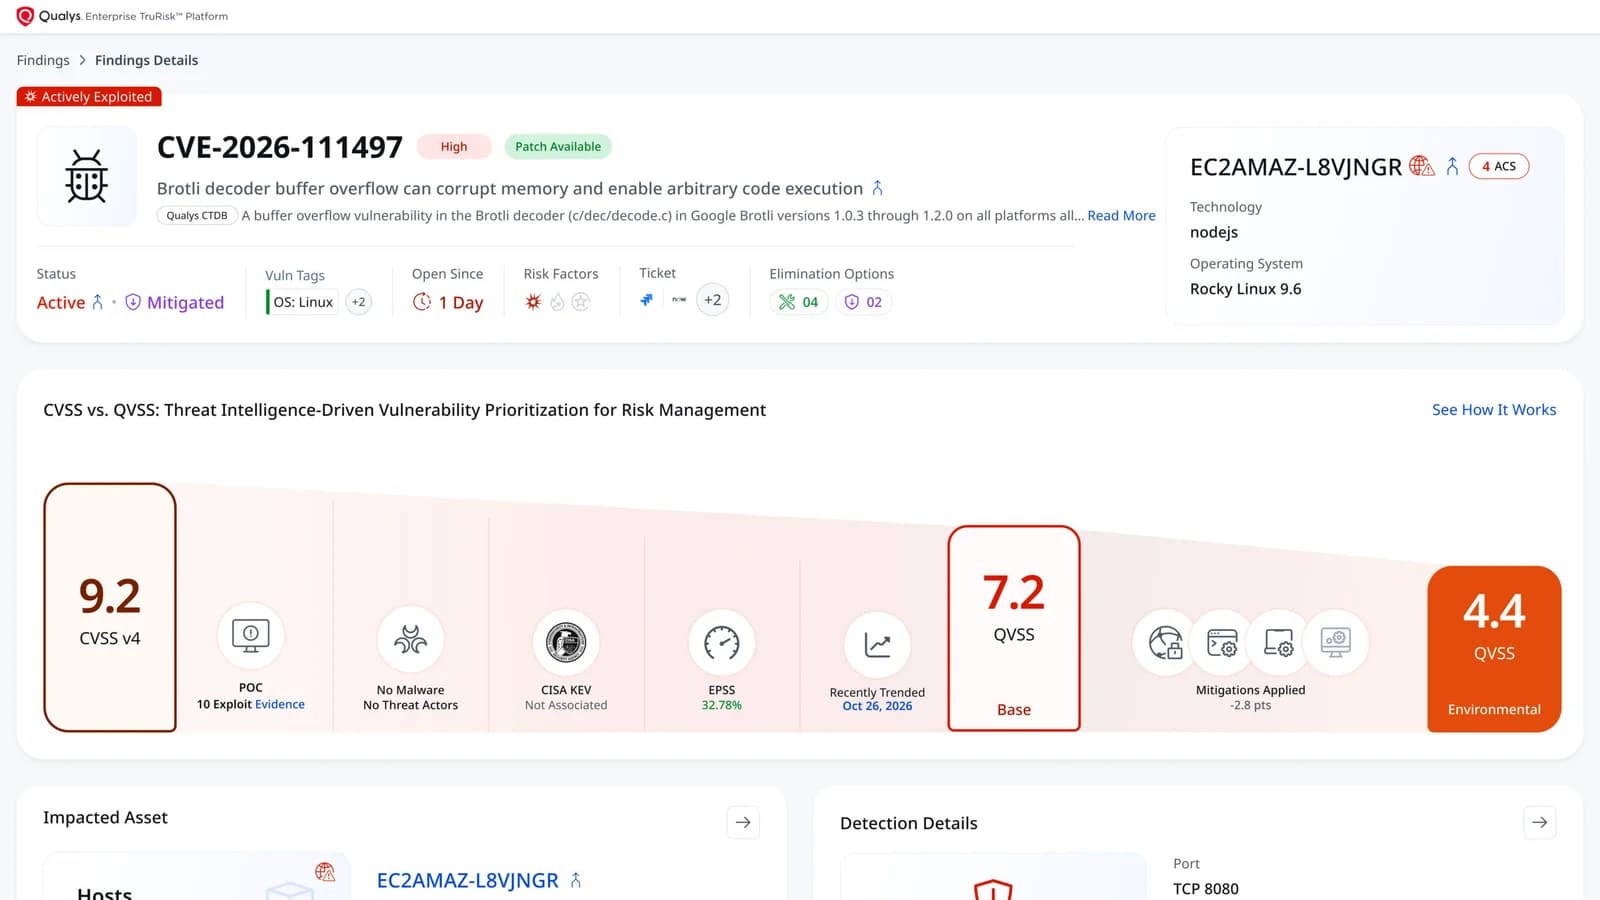
- Приоритизируйте то, что влияет на результаты аудита. Именно здесь решается проблема избыточного объема. Исследования, лежащие в основе этого подхода, показали, что менее 1% уязвимостей в типичной среде представляют наибольший риск или действительно требуют немедленных действий для изменения результатов аудита. Поэтому результаты фильтруются не просто по количеству, а по критичности элементов контроля, составу активов, устройствам с выходом в интернет, каталогу известных эксплуатируемых уязвимостей (KEV) и сигналам риска, таким как сопоставления с матрицей MITRE ATT&CK.
- Автоматизируйте устранение. Устранение уязвимостей — это этап, на котором старый рабочий процесс терпит крах. Зафиксировать проблему, создать тикет, ждать, надеяться, что кто-то не забудет повторно запустить сканирование. Этот процесс никогда не был быстрым, а ужесточение сроков в BOD 26-04 делает его несостоятельным. Функция Audit Fix замыкает этот цикл, автоматизируя само исправление и применяя его ко всем активам единообразно, а не оставляя задачу в очереди тикетов.
- Сопоставление элементов управления для разных стандартов. Проверенный один раз элемент управления — будь то для FedRAMP, System and Organization Controls (SOC) 2, ISO 27001, Общего регламента по защите данных (GDPR) или чего-то еще — учитывается и для всех остальных стандартов, с которыми он соотносится. Благодаря этому команды перестают повторно подтверждать один и тот же элемент управления для каждой новой проверки.
- Переход к непрерывной готовности к аудиту. Результаты аудита должны отражать текущее состояние среды, а не снимок, сделанный в момент, когда кто-то в последний раз сформировал отчет. Именно об этом говорят CISA и FedRAMP. Чтобы подробнее ознакомиться с каждым шагом, прочитайте материал «5 шагов для превращения проверок соответствия в результаты аудита».
Чтобы подробнее ознакомиться с каждым шагом, прочитайте материал «5 шагов для превращения проверок соответствия в результатах аудита».
Qualys Policy Audit не заменяет управление, обучение или безопасность персонала. Эти аспекты остаются на уровне организации, и сканер конфигураций не может их оценить. На техническом уровне инструмент оценивает ваши системы на соответствие требованиям NIST 800-53 по таким направлениям, как:
- Управление конфигурациями (CM): проверка настроек по базовым линиям с фиксацией отклонений
- Целостность системы и информации (SI): средства защиты целостности и изменения файлов
- Обязательный аудит и подотчетность (AU): настройки ведения журналов и аудита
- Оценка рисков (RA): ранжирование пробелов по степени риска, а не просто их подсчет
- Оценка, авторизация и мониторинг (CA): непрерывный мониторинг статуса элементов управления
Это не случайность. Именно по этой причине вообще существует данный класс инструментов.
Главный вывод
Соответствие требованиям FedRAMP больше не является проектом с конечной датой. Это непрерывный процесс, и правила продолжают ужесточаться. Команды, которые по-прежнему рассматривают авторизацию как финишную прямую, неизменно оказываются застигнутыми врасплох при повторной оценке. Команды, которые опережают такие директивы, как BOD 26-04, вместо того чтобы лихорадочно реагировать на них, — это те, кто внедрил оценку, приоритизацию, устранение уязвимостей и отчетность в свою повседневную деятельность по обеспечению соответствия, а не только в подготовку к аудиту.
Если вы хотите увидеть, как это выглядит на практике, посмотрите наш вебинар по запросу «Авторизация FedRAMP и что теперь требуется для ее поддержания». В нем участвуют Калеб Кнобель (Kaleb Knobel), старший аналитик по безопасности и сотрудник по безопасности информационных систем (ISSO), и Ану Капил (Anu Kapil), директор по управлению продуктами. Они рассказывают о том, как Policy Audit помогает организациям непрерывно оценивать, приоритизировать, устранять уязвимости и отчитываться о готовности к FedRAMP, а также о том, что команды со средним (Moderate) и высоким (High) уровнями FedRAMP должны делать прямо сейчас.
Узнайте, что команды со средним и высоким уровнями FedRAMP должны делать прямо сейчас.
Часто задаваемые вопросы (FAQ)
Почему авторизация FedRAMP — это не финишная прямая?
После получения авторизации FedRAMP ожидает, что провайдеры будут продолжать мониторинг своего состояния безопасности и предоставлять госорганам информацию, необходимую для принятия постоянных решений на основе рисков. Доказывать изо дня в день, что элементы управления по-прежнему работают, — это самая сложная часть.
Что такое CISA BOD 26-04?
Это обязательная операционная директива, выпущенная CISA 10 июня 2026 года. Она расставляет приоритеты при устранении уязвимостей на основе таких факторов риска, как доступность из интернета, статус известных эксплуатируемых уязвимостей (KEV), возможность автоматизации и техническое воздействие, вместо применения единого фиксированного дедлайна к каждому обнаруженному недостатку.
Как FedRAMP отреагировала на BOD 26-04?
Спустя несколько дней FedRAMP заявила, что традиционное ежемесячное сканирование, на которое полагается большинство служб Rev5, является недостаточным. Организация установила 7 декабря 2026 года в качестве даты, когда ее новые правила VDR и VER станут обязательными для сертификации. В соответствии с этими правилами провайдеры должны оценивать, доступна ли каждая уязвимость из интернета и высока ли вероятность ее эксплуатации, устранять уязвимости KEV в сроки, установленные BOD 26-04, и продолжать реагировать на уязвимости на постоянной основе.
Как Qualys Policy Audit поддерживает соответствие требованиям FedRAMP?
Policy Audit непрерывно оценивает технические элементы управления на соответствие базовым требованиям FedRAMP. Инструмент сопоставляет каждую политику с технической проверкой, ожидаемым значением и результатом успешного прохождения или сбоя, чтобы команды могли расставлять приоритеты, устранять уязвимости и формировать отчеты о пробелах в периоды между аудитами.
Заменяет ли Policy Audit управление или обучение?
Нет. Управление, обучение и безопасность персонала остаются зонами ответственности организации. Policy Audit фокусируется на технических элементах управления.