17 ноября 2026 года стали известны подробности о критической уязвимости удаленного выполнения кода (RCE) в OpenJDK, получившей идентификатор CVE-2026-114938 (названной «Java4Shell») и оценку 9.2 по шкале CVSSv4.0. Ошибка содержится в оптимизированном ассемблерном коде, отвечающем за декодирование Base64 с использованием AVX-512, что позволяет неавторизованным удаленным злоумышленникам вызвать повреждение памяти кучи. Использование этой уязвимости на затронутых системах может привести к удаленному выполнению кода.
Уязвимость и эксплойт «Java4Shell» были обнаружены и раскрыты охранной фирмой Calif.
Что такое CVE-2026-114938?
CVE-2026-114938 — это уязвимость повреждения памяти, находящаяся в оптимизированном механизме декодирования Base64 виртуальной машины Java (JVM). Для повышения производительности OpenJDK использует оптимизированную реализацию на поддерживаемых процессорах x86-64, основанную на инструкциях AVX-512 VBMI. Однако оптимизированный ассемблерный код неверно вычисляет границы выходного массива при обработке входных данных, содержащих неожиданное количество завершающих символов дополнения (=).
При разборе входных данных, содержащих определенную последовательность — например, 64 символа «A», за которыми следует один символ «=» — расчет длины декодера приводит к переполнению до отрицательного значения. Это несоответствие в расчетах вызывает запись за пределами границ выделенного буфера памяти кучи. Злоумышленники могут использовать это для перезаписи метаданных соседних объектов, что может привести к выполнению кода. Мы доказали, что удаленная эксплуатация возможна против стандартных Java-приложений, таких как Jenkins, Confluence и Apache Tomcat.
Данные Wiz Research: каков риск для облачных сред?
Как и в случае с другими проблемами безопасности памяти, эксплуатация возможна с помощью ИИ, но она не является тривиальной. Наш инструмент для исследования уязвимостей на базе ИИ, Wiz Atlas, смог найти и создать proof-of-concept эксплойт для этой уязвимости в течение 2 часов, еще до того, как были раскрыты полные подробности. Тем не менее, обобщить эксплойт для произвольной цели сложно. Следует ожидать, что злоумышленники будут нацеливаться на распространенные Java-приложения, где специфические сборки и структуры памяти повторяются в разных целях. Мотивированные злоумышленники могут адаптировать эксплойты с помощью ИИ для конкретных целей, включая собственные приложения.
Межсетевые экраны веб-приложений (WAF) могут помочь смягчить некоторые из эксплойтов по мере их появления в дикой природе. Поскольку эта уязвимость коренится в самом OpenJDK, многие возможные пути выполнения кода, использующие пользовательский ввод, могут привести к уязвимому участку кода, поэтому маловероятно, что правила WAF смогут охватить все возможные пути, и они никогда не смогут полностью защитить собственные приложения. Лучшее решение — обновление до последней версии OpenJDK.
Отдавайте приоритет внешним упакованным Java-приложениям и убедитесь, что они либо исправлены, либо доступ к ним извне ограничен. Обновите собственные Java-приложения и установите последнюю версию OpenJDK, содержащую исправление.
Какие продукты затронуты?
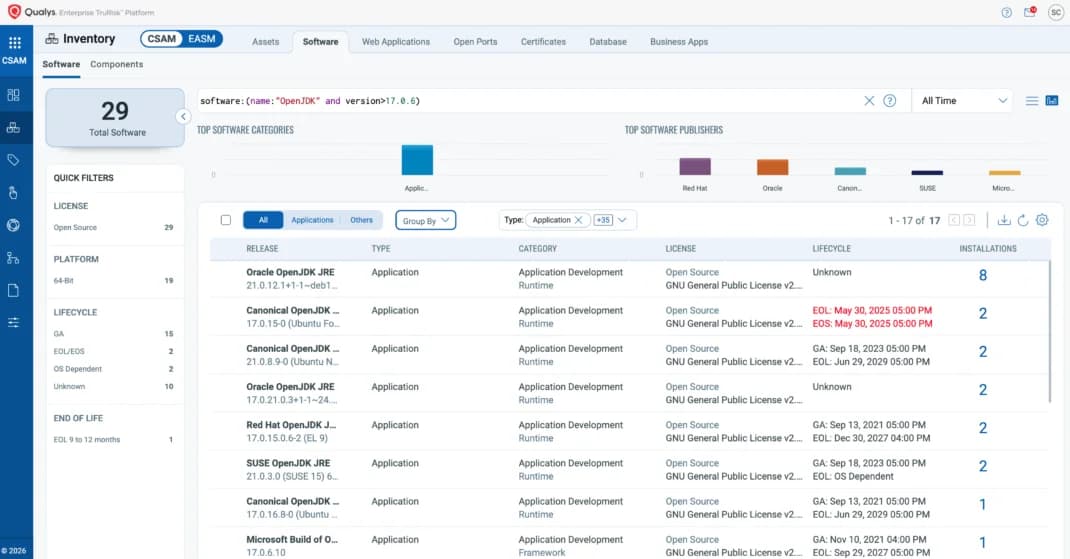
Уязвимость затрагивает OpenJDK версий 17.0.6 и выше, а также производные дистрибутивы, при условии, что они работают на оборудовании x86-64, поддерживающем наборы инструкций AVX-512 VBMI (процессоры ARM64 не затронуты). Затронутые дистрибутивы программного обеспечения и оборудование включают:
- Дистрибутивы OpenJDK: Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK и Oracle Java SE (в частности, версии 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, 27.0.1.0.3).
Дистрибутивы OpenJDK: Amazon Corretto, Eclipse Temurin, Microsoft Build of OpenJDK, Azul Zulu, BellSoft Liberica, SAP SapMachine, Red Hat OpenJDK и Oracle Java SE (в частности, версии 8u511b33-perf, 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3, 27.0.1.0.3).
- Уязвимые архитектуры процессоров: Intel Xeon (Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids) и AMD EPYC/Ryzen (Zen 4 или новее).
Уязвимые архитектуры процессоров: Intel Xeon (Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids) и AMD EPYC/Ryzen (Zen 4 или новее).
- Подтвержденные уязвимые приложения (Pre-Auth RCE): Atlassian Jira, Atlassian Confluence, Keycloak, JFrog Artifactory, Jenkins и пользовательские фреймворки, построенные на Spring Boot, Apache Struts, Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit, Netflix Spinnaker и Apache Tomcat.
Подтвержденные уязвимые приложения (Pre-Auth RCE): Atlassian Jira, Atlassian Confluence, Keycloak, JFrog Artifactory, Jenkins и пользовательские фреймворки, построенные на Spring Boot, Apache Struts, Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit, Netflix Spinnaker и Apache Tomcat.
Какие действия следует предпринять командам безопасности?
Команды безопасности должны немедленно уделить приоритетное внимание следующим мерам по смягчению последствий:
- Аудит и исправление: Выявите все системы, работающие на OpenJDK 17.0.6 или новее на оборудовании x86-64 с поддержкой AVX-512. Примените официальные исправления безопасности, выпущенные 17 ноября 2026 года, или немедленно обновитесь до сборок, предоставленных поставщиками.
Аудит и исправление: Выявите все системы, работающие на OpenJDK 17.0.6 или новее на оборудовании x86-64 с поддержкой AVX-512. Примените официальные исправления безопасности, выпущенные 17 ноября 2026 года, или немедленно обновитесь до сборок, предоставленных поставщиками.
- Проверка уязвимости оборудования: Выполните следующую команду в системах Linux, чтобы проверить, физически ли затронута ваша инфраструктура:
Проверка уязвимости оборудования: Выполните следующую команду в системах Linux, чтобы проверить, физически ли затронута ваша инфраструктура:
Если в выводе присутствуют все четыре флага процессора, хост использует уязвимый путь выполнения оборудования.
- Реализация обходных путей во время выполнения JVM: Если немедленное исправление невозможно, примените один из следующих флагов к параметрам запуска JVM, чтобы полностью нейтрализовать уязвимость. Они могут повлиять на производительность приложения. Отключение Base64 Intrinsics (рекомендуется): -XX:-UseBASE64Intrinsics Отключение выполнения AVX-512 (только x86-64): -XX:UseAVX=2
Реализация обходных путей во время выполнения JVM: Если немедленное исправление невозможно, примените один из следующих флагов к параметрам запуска JVM, чтобы полностью нейтрализовать уязвимость. Они могут повлиять на производительность приложения.
- Отключение Base64 Intrinsics (рекомендуется): -XX:-UseBASE64Intrinsics
Отключение Base64 Intrinsics (рекомендуется): -XX:-UseBASE64Intrinsics
- Отключение выполнения AVX-512 (только x86-64): -XX:UseAVX=2
Отключение выполнения AVX-512 (только x86-64): -XX:UseAVX=2
- Изоляция сервисов, доступных из Интернета: Временно ограничьте внешний сетевой доступ к уязвимым порталам управления (например, Jira, Jenkins, Keycloak) до тех пор, пока не будут развернуты исправления или обновления.
Изоляция сервисов, доступных из Интернета: Временно ограничьте внешний сетевой доступ к уязвимым порталам управления (например, Jira, Jenkins, Keycloak) до тех пор, пока не будут развернуты исправления или обновления.
Клиенты Wiz могут использовать готовый запрос и рекомендации в Wiz Threat Center для поиска уязвимых экземпляров в своей среде.
Ссылки
Оповещение безопасности Oracle
Блог Calif
Рекомендации OpenJDK
Примечания к выпуску Oracle