Резюме для руководства
У специалистов по безопасности никогда еще не было такой высокой прозрачности в отношении своих активов, уязвимостей и угроз. Чего им не хватает, так это скорости реагирования. Передовые ИИ-модели выявляют уязвимости быстрее, чем когда-либо, злоумышленники используют те же модели для их эксплуатации в течение нескольких часов, а большая часть устранения по-прежнему зависит от сканирования, тикетов и окон изменений. Управление подверженностью угрозам нуждается в новой операционной модели, которая обнаруживает угрозы сразу после их обнародования, фокусируется исключительно на том, что доказанно подвержено эксплуатации, и устраняет их автономно, не нарушая работу бизнеса. Такой операционной моделью является ИИ-центр управления рисками (AI-ROC).
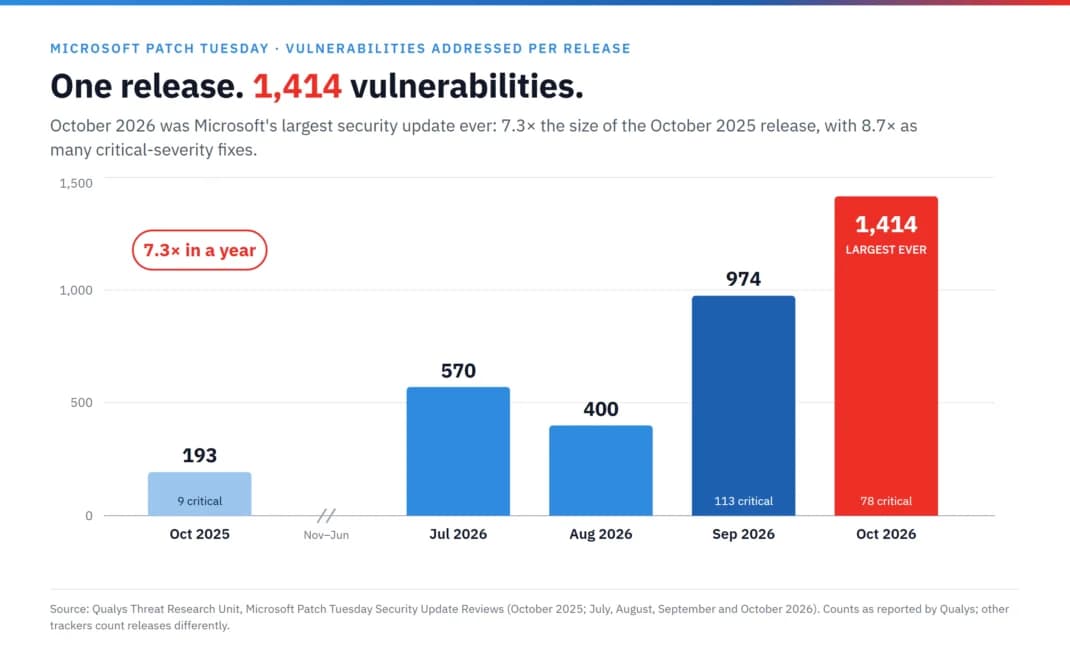
13 октября 2026 года компания Microsoft выпустила крупнейший в своей истории патчевый вторник (Patch Tuesday), исправив 1414 уязвимостей. Это более чем в семь раз превышает 193 уязвимости, исправленные Microsoft в октябре 2025 года. Одна из новых уязвимостей уже эксплуатировалась, и Агентство по кибербезопасности и защите инфраструктуры (CISA) установило предельный срок для ее устранения всего в три дня.
На конференции ROCon Americas 2026 мы аргументировали точку зрения, что большинство организаций сосредоточены не на том вопросе. Знание о том, сколько у вас уязвимостей, само по себе больше не приносит пользы. Важно то, как быстро вы можете превратить эти уязвимости в проверенное снижение риска.
За последние двадцать лет индустрия безопасности научилась очень хорошо находить проблемы. Теперь у организаций больше данных об активах, уязвимостях, неверных конфигурациях, аналитике угроз и оповещениях, чем когда-либо прежде. Возможность исправлять то, что действительно важно, за этим не поспевает.
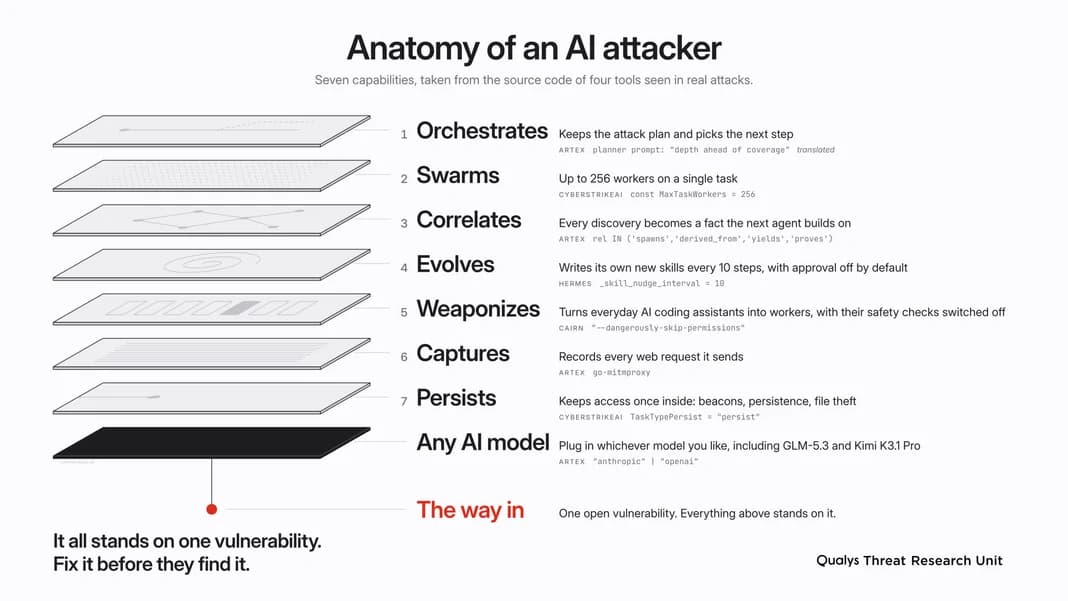
Передовой искусственный интеллект сделал этот разрыв еще шире. Эти модели не создают новые уязвимости. Они выявляют изъяны, которые уже существовали в коде, и делают это намного быстрее, чем раньше. Последние два «вторника патчей», включавшие 974 уязвимости в сентябре и более 1400 в октябре, показывают, как быстро все меняется. Злоумышленники имеют доступ к тем же инструментам ИИ и используют их для превращения новых уязвимостей в оружие в течение нескольких часов. В сентябре две уязвимости, раскрытые Microsoft, уже эксплуатировались до того, как был выпущен патч.
Способ, которым большинство организаций проводят исправление, практически не изменился. Сканер обнаруживает уязвимость, второй инструмент добавляет контекст активов, третий ранжирует их, инструмент имитации атак тестирует их, и создается тикет в надежде, что кто-то исправит его в рамках соглашения об уровне обслуживания (SLA) на 30 или 60 дней. Каждая из этих передач добавляет времени, а риск снижается только тогда, когда исправление действительно применено. Этот процесс не был создан для злоумышленников, которые действуют часами.
Что этот всплеск означает для команд безопасности
Сроки устранения сокращаются с недель до дней, но ресурсы для их соблюдения за ними не поспевают.
- SLA сокращаются с недель до дней. Соглашения об уровне обслуживания на 30 и 60 дней, вокруг которых строилось большинство программ, больше не соответствуют уровню угроз. Критические уязвимости теперь необходимо исправлять за считанные дни, а требования CISA и CERT-In (Индийской группы реагирования на чрезвычайные ситуации в компьютерных сетях) могут потребовать устранения всего за 12–24 часа.
- Эксплуатация уязвимостей — это то, с чего сегодня начинается большинство взломов. Verizon 2026 Data Breach Investigations Report показал, что эксплуатация уязвимостей была главным способом проникновения злоумышленников, в то время как среднее время устранения выросло до 43 дней.
- Бюджеты и численность персонала не поспевают за потребностями. Только 15% of security leaders ожидает увеличения своего бюджета более чем на 10%. Наем большего числа аналитиков не является реалистичным решением.
- Слишком много результатов для исправления. У одного крупного клиента Qualys было 62,5 миллиона обнаружений. Ни у одной команды нет времени или бюджета на обработку такого количества проблем.
Идеальная операционная модель управления подверженностью угрозам
Ничто из этого не является новой проблемой. Управление подверженностью сводится к тем же основам: видимости, приоритезации и устранению. Изменилась лишь скорость, с которой должен происходить каждый из этих этапов.
- Обнаружение должно происходить в реальном времени. Новые уязвимости должны выявляться сразу после их раскрытия, а не после следующего запланированного сканирования.
- Приоритезация должна основываться на доказательствах. Показатели риска говорят вам о том, что может быть опасным. Командам нужно знать, может ли злоумышленник действительно добраться до уязвимости в их среде и проэксплуатировать ее.
- Устранение должно занимать часы, а не месяц. Исправления с низким уровнем риска должны быть автоматизированы, и каждое исправление должно проверяться на предмет успешности.
Эти шаги также должны выполняться на единой платформе. Каждая передача данных между разрозненными инструментами и командами добавляет задержку, и именно этой задержкой пользуются злоумышленники.
Qualys называет эту операционную модель Центром управления рисками (ROC). Когда агенты ИИ выполняют работу, чувствительную ко времени, на каждом этапе, он становится центром ROC на базе искусственного интеллекта, или AI-ROC.
Как Qualys внедряет AI-ROC в рабочие процессы
Qualys AI-ROC объединяет эту операционную модель на платформе Qualys Enterprise TruRisk Management Platform. Она собирает информацию обо всех активах и угрозах в облачных, локальных средах, средах операционных технологий (OT), Интернета вещей (IoT), мобильных и ИИ-средах, обогащает их аналитикой угроз и бизнес-контекстом, а затем расставляет приоритеты и устраняет важные риски. Три агента ИИ выполняют работу, которая должна происходить со скоростью работы машин: Agent Insta для обнаружения, Agent Val для валидации и Agent Sara для устранения.
Обнаружение на скорости ИИ с помощью InstaScan
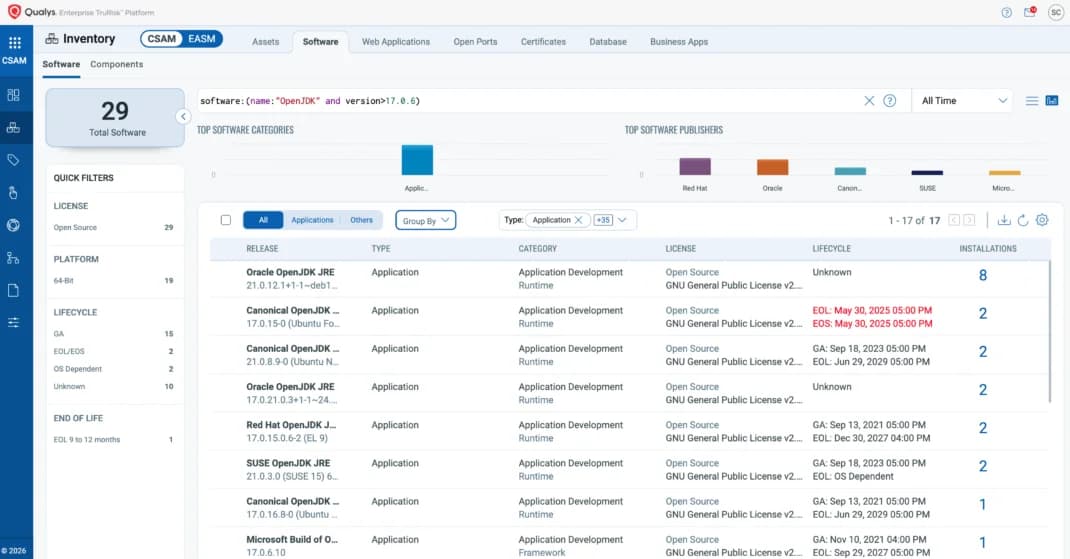
При традиционном сканировании поставщик должен написать сигнатуру обнаружения, внедрить ее, а затем клиенты должны повторно просканировать свою среду. Это может занять день или два, прежде чем команда вообще узнает, что она затронута. InstaScan на базе Agent Insta круглосуточно следит за рекомендациями производителей и сопоставляет их с данными об активах и программном обеспечении, которые уже есть у клиентов. Никакого нового сканирования не требуется. После октябрьского релиза клиенты Agent Insta получили результаты обнаружения в течение пяти минут.
Гиперприоритизация с помощью TruConfirm
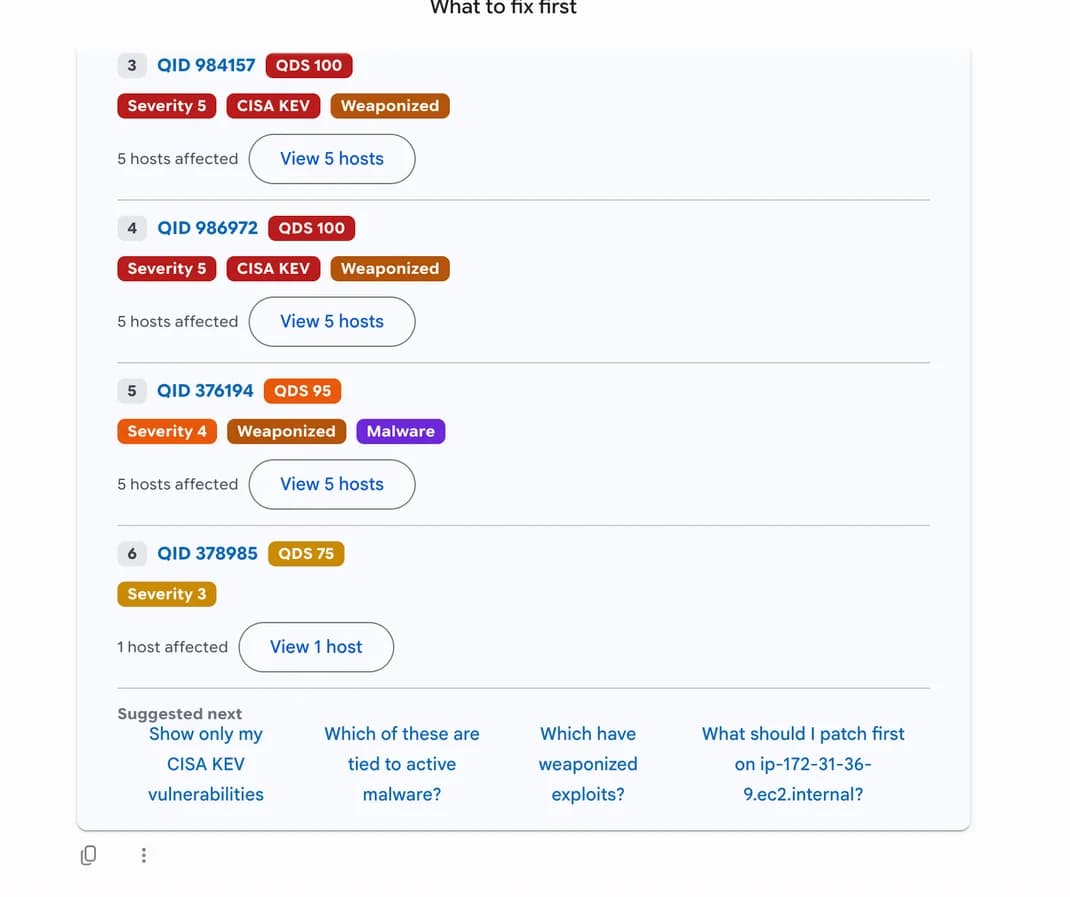
Даже после применения аналитики угроз и бизнес-контекста у крупной организации все равно могут остаться сотни тысяч обнаруженных проблем. TruConfirm на базе Agent Val проверяет, можно ли на самом деле проэксплуатировать эти уязвимости в среде клиента, используя безопасные для производства полезные нагрузки, которые никогда не скачивают вредоносное ПО. Для упомянутого выше клиента это позволило сократить 62,5 миллиона обнаружений до 60 000 тех, которые действительно подтвердили уязвимость.
Устранение уязвимостей нулевого дня с помощью TruRisk Eliminate
Обнаружение и приоритизация имеют значение только в том случае, если риск устранен. Перед запуском TruRisk Eliminate с функцией TruConfidence мы постоянно задавались вопросом, почему команды не устраняют проблемы быстрее. Автоматизация не была преградой, так как инструменты автоматизации патчей существовали годами. Проблема была в уверенности. Команды не знали, выбирают ли они правильное исправление, не приведет ли патч к сбою бизнес-приложения или не перекрывают ли этот риск уже существующие компенсирующие средства контроля.
TruRisk Eliminate с TruConfidence создано для того, чтобы отвечать на эти вопросы и служить единой системой регистрации и действий для снижения киберрисков. Система принимает приоритетные результаты от Qualys или сторонних инструментов и рекомендует правильное исправление для каждого из них. Оценка надежности патча показывает вероятность того, что патч установится без проблем, а интеграция с брандмауэрами и другими средствами контроля показывает, когда компенсирующий элемент уже покрывает риск. Исправление не всегда является ответом. Если компания перешла с Zoom на Microsoft Teams и объявлена уязвимость нулевого дня в Zoom, правильным действием будет удаление Zoom, а не установка патча.
Агент Сара планирует развертывание. Обновления с низким уровнем воздействия, такие как браузеры и автономные утилиты, устанавливаются автоматически без необходимости перезагрузки. Рабочие нагрузки в продакшене обновляются поэтапно (в кольцах), начиная с лабораторной среды, с мониторингом работоспособности через таких партнеров, как Dynatrace. Если показатели ЦП, памяти или сети указывают на проблему, агент Сара останавливает развертывание и откатывает патч. Когда установка патча небезопасна, агент Сара вместо этого применяет меры по смягчению последствий.
Доверие заложено в архитектуру AI-ROC
Как только агенты начинают устранение уязвимостей, специалисты по безопасности и ИТ задают четыре одинаковых вопроса. AI-ROC отвечает на каждый из них с помощью настроек, контролируемых командой.
- Что сломается, если агент ошибется? Каждый патч имеет оценку надежности ИИ, основанную на реальных внедрениях. Влияние зависимостей и простоя известно до того, как что-либо будет одобрено, а откат подготавливается заранее.
- Можем ли мы начать с малого и доказать это? Волны развертывания позволяют командам начать с автоматизации без участия человека для исправления малозначительных проблем, использовать поэтапное развертывание для всего остального и сохранять более жесткий контроль над своими наиболее критически важными системами. Каждая команда решает, с чего начать.
- Откуда я знаю, почему он так поступил? ROCky, разговорный интерфейс искусственного интеллекта Qualys, и каждый агент демонстрируют логику своих рассуждений, включая угрозу, затронутый актив, любые компенсирующие средства контроля и доказательства TruConfirm, лежащие в основе каждого действия.
- Могу ли я вернуть управление? Каждая волна может иметь собственный шлюз утверждения. Откат происходит автоматически при ухудшении работы сервиса, и ничего не помечается как закрытое до тех пор, пока не будет пройдена повторная проверка.
Политика, аппетит к риску, пороги уверенности, шлюзы утверждения и исключения остаются за службой безопасности, а агенты работают в рамках этих границ. Автономность — это не то, во что команды должны верить на слово. Они контролируют степень ее использования, и программа может расти вместе с инфраструктурой, а не с ростом штата сотрудников.
Как три агента справляются с уязвимостью нулевого дня
На ROCon мы разобрали, как агенты работали вместе над CVE-2026-81963 — уязвимостью Windows из сентябрьского выпуска Patch Tuesday, которую CISA добавила в свой каталог известных эксплуатируемых уязвимостей (KEV) в тот же день. Агент Insta обнаружил ее в среде клиента через несколько минут после раскрытия. Агент Val подтвердил, что она может быть использована на активах клиента. Агент Сара увидела, что для патча требуется перезагрузка и у него уже низкая оценка надежности, поэтому он был развернут сначала в лабораторной среде. Когда показатели работоспособности показали проблемы, агент Сара откатила патч и применила временное смягчение, снизив риск без попадания патча в продакшен.
Что ждет AI-ROC в будущем
Организации могут внедрять AI-ROC поэтапно. Путь начинается с обнаружения со скоростью ИИ, затем расширяет CTEM на каждый уже используемый инструмент, переходит к автономному устранению рисков и, наконец, количественно оценивает киберриск в бизнес-терминах для директора по информационной безопасности (CISO), финансового директора (CFO) и совета директоров. Каждый этап опирается на предыдущий, поэтому команды видят результаты на ранних этапах, двигаясь к полностью автономной программе.
AI-ROC будет продолжать расти вместе с поверхностью атаки. По мере того как приложения, системы искусственного интеллекта и более изощренные методы атак создают новые виды угроз, они попадают в ту же платформу, то же представление рисков и те же рабочие процессы на базе агентов.
Agentic ROC Studio и будущее агентского ИИ в управлении рисками
Следующим шагом является Agentic ROC Studio — концепция, над реализацией которой работает Qualys. У каждой команды безопасности есть свои инструкции (runbooks), свои инструменты и свой собственный рабочий процесс, и никакой набор готовых агентов не может охватить все это. Agentic ROC Studio разработана так, чтобы позволить командам создавать агентов с учетом их текущих операций. Команда может описать, что должен делать агент, на простом языке, выбрать разрешенные инструменты и запустить его за считанные минуты без написания скриптов.
Эти агенты будут работать бок о бок с агентами Qualys AI для анализа уязвимостей, угроз, патчей и соответствия требованиям, а также подключаться к сторонним инструментам и агентам в сферах безопасности, ИТ, облачных вычислений и управления доступом для выполнения единого междоменного рабочего процесса. Именно к этому движется агентский ИИ в управлении рисками: цифровая рабочая сила, которая берет на себя рутинную работу по всей программе рисков, в то время как команда безопасности устанавливает правила и держит руку на пульсе.
Заключение
Интервалы управления уязвимостями изменились под влиянием передового ИИ. Рекордные вторники патчей (Patch Tuesdays) наблюдаются два месяца подряд; злоумышленники могут использовать новые уязвимости в течение нескольких часов, а соглашения об уровне обслуживания (SLA), на которых строились большинство программ, больше не работают. Добавление новых сканеров, обнаружений и тикетов не сократит этот разрыв.
Его сокращает операционная модель, созданная для скорости работы ИИ. Это означает обнаружение новых уязвимостей сразу после их раскрытия, доказательство того, какие из них могут быть использованы, и их автономное устранение с помощью защитных механизмов, которые позволяют командам доверять результатам. AI-ROC объединяет все это на единой платформе, где агенты ИИ выполняют работу на машинно-обусловленной скорости, а службы безопасности контролируют каждое важное решение.
Любой инструмент на рынке может подсказать вам количество уязвимостей. Организации, которые будут опережать события в эпоху передового ИИ, смогут ответить на более сложный вопрос: как быстро мы можем превратить уязвимости в проверенное снижение рисков?
Хотите увидеть, как Qualys AI-ROC обнаруживает, проверяет и устраняет уязвимости со скоростью ИИ? Посмотрите полную запись сессии с ROCon Americas 2026, а затем опробуйте ее в собственной среде с помощью бесплатной 30-дневной пробной версии Qualys Enterprise TruRisk Management (ETM).
Посмотреть сессию Начать пробный период ETM
Часто задаваемые вопросы (FAQ)
Что такое AI-ROC?
Центр управления рисками на базе искусственного интеллекта (AI-native Risk Operations Center). Он обнаруживает уязвимости сразу после их раскрытия, доказывает их эксплуатируемость, устраняет их с помощью средств защиты и выполняет повторную проверку перед закрытием. Службы безопасности задают политику и сохраняют контроль над процессом.
Что делают три агента?
Агент Insta занимается обнаружением. Агент Val занимается проверкой (валидацией). Агент Сара занимается устранением уязвимостей, включая оценку надежности, поэтапное развертывание и откат.
Могут ли агенты устанавливать патчи без одобрения?
Только в рамках границ, установленных командой. Обновления с низким уровнем воздействия могут устанавливаться без участия человека. Каждая волна может иметь свой собственный шлюз утверждения. Откат происходит автоматически при ухудшении работы службы. Ничего не помечается как закрытое до тех пор, пока не будет пройдена повторная проверка.
Что такое Agentic ROC Studio?
Планируемая функция, которая позволит командам создавать собственные агенты на основе существующих инструкций (runbooks) на обычном языке, без написания скриптов. Эти агенты будут работать параллельно с агентами Qualys и подключаться к сторонним инструментам.
Как быстро InstaScan обнаруживает угрозы?
Он сопоставляет новые бюллетени безопасности с имеющимися у клиентов данными об активах и программном обеспечении, поэтому никакого нового сканирования не требуется. После релиза в октябре 2026 года у клиентов Agent Insta обнаружение происходило в течение пяти минут.