Cognizant будет использовать весь портфель решений Qualys, чтобы предоставить своим клиентам то, чего требует эпоха передового ИИ: обнаружение со скоростью ИИ, гиперприоритизацию и уверенное устранение каждой уязвимости нулевого дня.
Когда критическая уязвимость нулевого дня становится достоянием общественности, руководители служб безопасности задают два вопроса: какие активы затронуты и как быстро мы можем безопасно их исправить? Для большинства предприятий текущий ответ — дни, а затем недели.
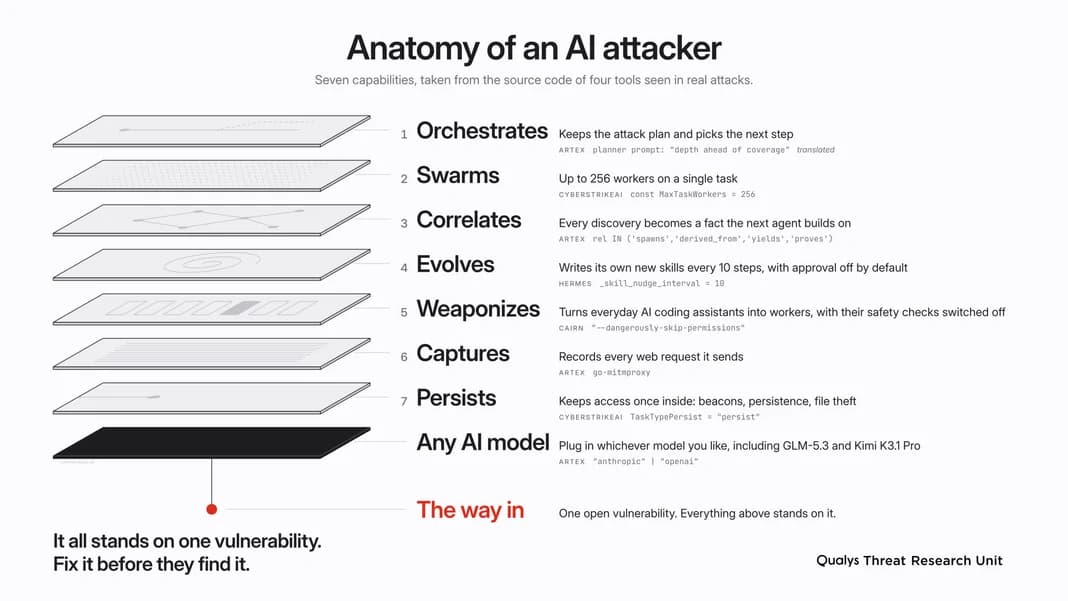
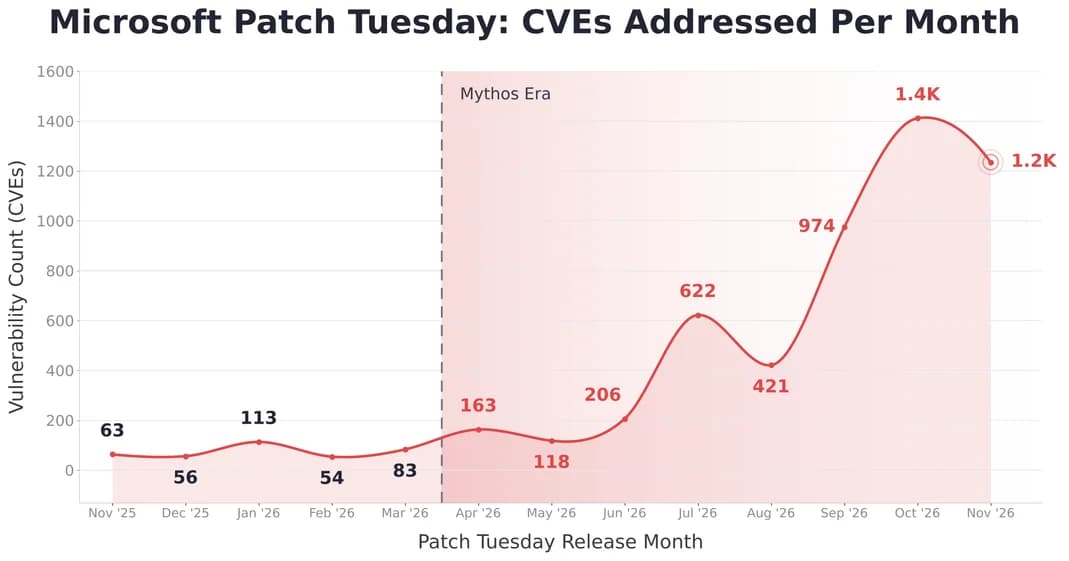
Передовой ИИ делает такие сроки устранения опасными. Только в «патентный вторник» Microsoft в ноябре было выявлено 1093 уязвимости по сравнению с 93 в ноябре 2025 года, до появления моделей передового ИИ. Злоумышленники, использующие ИИ, могут превратить новое уведомление в оружие за 4–12 часов, в то время как сканирование для обнаружения часто занимает от 24 до 36 часов только для того, чтобы показать, какие активы затронуты. Риск уже реален: Cognizant’s 2026 Cybersecurity Pulse Poll обнаружила, что 83% участвовавших в опросе предприятий США столкнулись с инцидентами безопасности, связанными с ИИ, за последние 24 месяца.
Знание того, что нужно исправить, — это лишь половина дела. Каждый шаг от обнаружения до исправления по-прежнему ограничен человеческим фактором по одной причине: страх того, что патч нарушит работу производства, что перезагрузка выведет из строя критически важную систему или что не будет быстрого способа отката. Команды не доверят исправления автоматизации, в которой они не уверены.
Cognizant помогает крупнейшим мировым предприятиям масштабироваться с помощью ИИ благодаря своему подходу AI Builder и понимает, что ее клиентам нужна безопасность, работающая на машинной скорости. Уже используя управляемые службы на базе Qualys ETM, Cognizant теперь расширяет сотрудничество до полного портфеля Qualys, включая TruRisk Eliminate. Именно поэтому я рад приветствовать Cognizant в глобальном альянсе mROC Qualys.
Управляемое обнаружение — это базовое требование. Это рассвет службы автономного устранения уязвимостей в течение 24 часов, работающей на базе Qualys ETM: уязвимость нулевого дня раскрывается, обнаруживается, приоритизируется и устраняется в течение суток.
Почему платформа Qualys подходит для подхода Cognizant
Запуск реагирования на уязвимости нулевого дня как услуги в масштабах предприятия предъявляет особые требования к базовой платформе. Cognizant требовались три возможности, работающие как единое целое:
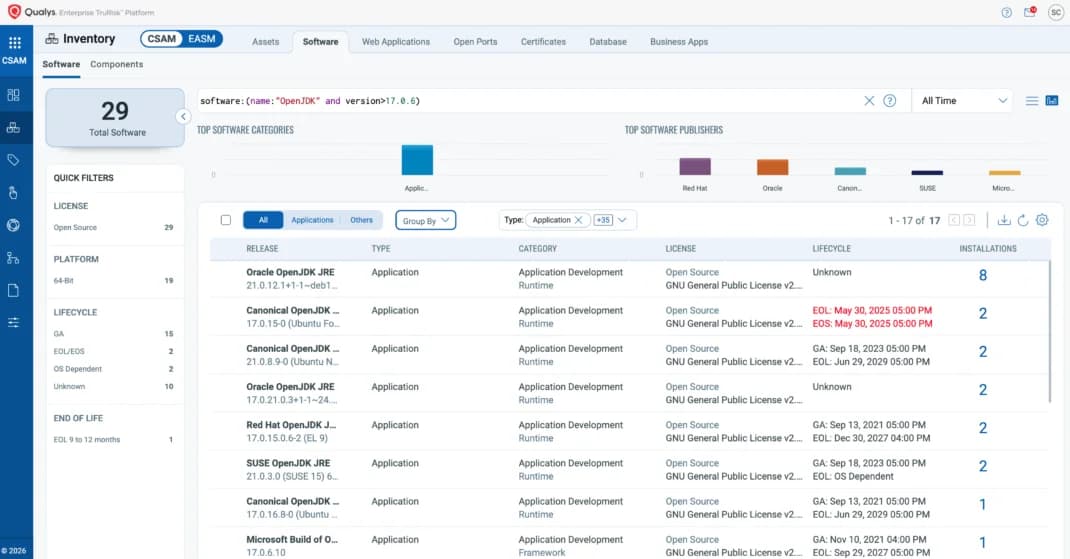
- Единая запись для каждого актива по всем инструментам, созданная на основе источников Qualys и сторонних источников, чтобы не приходилось согласовывать данные из разрозненных инструментов перед принятием мер.
- Проверка возможности эксплуатации в собственной среде каждого клиента, чтобы каждый час времени команды клиента тратился на реальные риски.
- Устранение с уверенностью, чтобы автоматизации можно было доверять в производственных системах.
Qualys предоставляет все три возможности на одной платформе с помощью агентского ИИ для их выполнения на машинной скорости.
Cognizant привносит то, чего не может дать одна платформа: услуги по управлению киберуязвимостями и аналитику угроз, опыт внедрения в крупных предприятиях и представление рисков в финансовых терминах для совета директоров. Операторы компании управляют Центром операций по рискам (Risk Operations Center), работающим на базе Qualys ETM, для навигации внутри инструментов каждого клиента, окон изменений и согласований. Клиенты сохраняют контроль над тем, что и когда исправляется. Cognizant берет на себя ежедневную работу.
«Наш опрос Cybersecurity Pulse Poll 2026 показывает, что сила в одном контроле, например, в обнаружении или устранении, все равно оставляет предприятия уязвимыми в эпоху ИИ. Вместе с Qualys мы объединяем обнаружение, приоритизацию и устранение в единую управляемую операционную модель, помогая клиентам снижать риски, укреплять устойчивость и уверенно масштабировать ИИ». — Вишал Салви, старший вице-президент и глобальный руководитель по кибербезопасности, Cognizant
«Наш опрос Cybersecurity Pulse Poll 2026 показывает, что сила в одном контроле, например, в обнаружении или устранении, все равно оставляет предприятия уязвимыми в эпоху ИИ. Вместе с Qualys мы объединяем обнаружение, приоритизацию и устранение в единую управляемую операционную модель, помогая клиентам снижать риски, укреплять устойчивость и уверенно масштабировать ИИ». — Вишал Салви, старший вице-президент и глобальный руководитель по кибербезопасности, Cognizant
Cognizant будет предоставлять четыре услуги mROC на платформе Qualys:
- Услуги по количественной оценке киберрисков и консультированию. Киберриски для бизнес-приложений, выраженные в долларах, с персонализированным планом рисков и отчетом для совета директоров.
- Онбординг и интеграция. Инструменты безопасности, которые уже есть у клиента, подключаются к единой записи для каждого актива с проверкой качества данных с первого дня.
- Мониторинг рисков как управляемая услуга. Оповещения о новых CVE со скоростью ИИ, проверенная очередь вместо шума и еженедельный обзор подверженности рискам с использованием InstaScan, Agent Val и ROCky.
Устранение рисков как управляемая услуга. Поэтапный план, основанный на Risk Elimination Playbook, устранение без участия человека там, где это безопасно, и доказательство того, что исправление сработало, с использованием TruRisk Eliminate, TruConfidence и Agent Sara.
Обнаружение со скоростью ИИ: каждая угроза известна за считанные минуты
Передовой ИИ изменил ритм раскрытия информации. Уязвимости теперь появляются в больших объемах, а злоумышленники действуют в течение нескольких часов, задолго до завершения любого цикла сканирования.
Qualys InstaScan, предоставляемый через Agent Insta, устраняет этот разрыв. Он превращает инвентаризацию и телеметрию, которые уже есть у клиента (из источников Qualys и сторонних источников), в высокодостоверные результаты в течение нескольких минут после раскрытия информации. Никакого нового сканирования, никакого нового агента.
В ноябрьский «патентный вторник» InstaScan обеспечил 90% обнаружений за считанные минуты. Первое из них появилось примерно за 40 минут до выхода официальных примечаний к выпуску Microsoft. С Cognizant эта скорость превращается в действие. Благодаря своей службе мониторинга рисков аналитики Cognizant ежедневно отслеживают новые раскрытия, подтверждают каждую угрозу и направляют ее нужному владельцу актива с контекстом. Команде клиента больше не нужно искать владельцев или перестраивать списки активов каждый раз, когда появляется новая популярная CVE.
Гиперприоритизация: доказанная эксплуатируемость
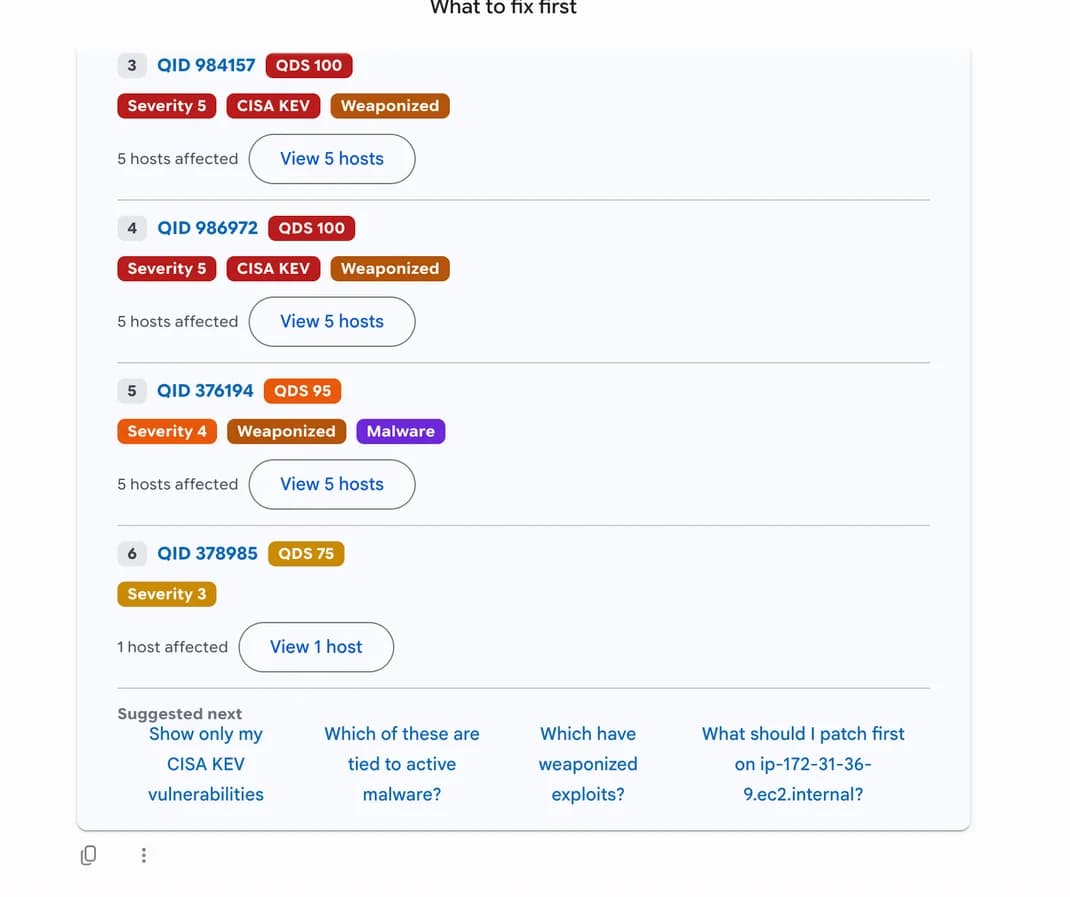
Больше уязвимостей не означает больше риска. Из 48 172 уязвимостей, раскрытых в 2025 году, подразделение Qualys Threat Research Unit обнаружило только 357 (0,74%), которые подтверждены как удаленно эксплуатируемые и активно используемые в качестве оружия. Ни одна команда не может проработать весь список, и никто не должен этого делать.
Agent Val и TruConfirm проверяют, что действительно можно эксплуатировать в собственной среде клиента, с учетом существующих средств контроля. Критическая на бумаге, но заблокированная контролем уязвимость? Она покидает очередь срочных задач. Эксплуатируемая на сервере с областью действия PCI? Она отправляется в начало списка.
Количественная оценка киберрисков (CRQ) затем переводит подтвержденный риск в доллары по бизнес-приложениям, чтобы CISO мог показать совету директоров, чего стоит каждое исправление.
С Cognizant короткий список становится рабочим ритмом. Благодаря своим услугам по мониторингу рисков и консультированию Cognizant поддерживает актуальность проверенной очереди каждого клиента и еженедельно просматривает ее вместе с ним. Команда клиента перестает сортировать шум и начинает каждую неделю, точно зная, что нужно исправить в первую очередь.
Автономное устранение: устраняйте с уверенностью и поддерживайте операционную устойчивость
Именно из-за этого страха среднее время устранения в мире составляет около 30 дней. TruRisk Eliminate вместе с TruConfidence устраняет его, защищая операционную устойчивость до, во время и после каждого изменения.
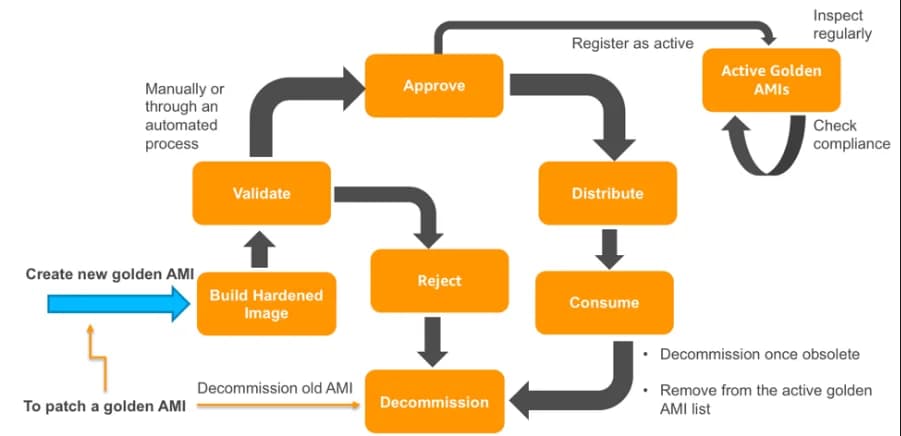
- До: TruRisk Eliminate выбирает самое безопасное исправление для каждой находки: патч, смягчение последствий, изоляция или удаление. Оценка надежности патча определяет, что развертывается автоматически, а что проходит проверку поэтапно.
- Во время: изменения внедряются волнами, начиная с сегментов с низким уровнем риска. Состояние системы отслеживается на каждом этапе, а откат к предыдущей версии восстанавливает работоспособное состояние, если показатели здоровья системы снижаются.
- После: анализ сбоев исправлений на базе ИИ точно определяет причину ошибки и необходимые корректирующие действия, а автоматизированный откат восстанавливает работоспособное состояние.
Демонстрация клиентам того 1%, который действительно важен
Cognizant может начинать любое взаимодействие с клиентом с Risk Elimination Playbook, основанного на TruConfidence и разработанного специально для среды конкретного клиента. Это позволяет сократить бэклог до 1%, который требует немедленного исправления, а остальное перенести в план обновлений программного обеспечения. Кроме того, это позволяет сравнить среднее время устранения уязвимостей у клиента с показателями коллег по отрасли, а также показать, какую часть бэклога можно закрыть с помощью автономного устранения и насколько быстрее это произойдет.
Это становится планом для каждой волны устранения уязвимостей и базовой линией для каждого обзора.
Будущее управляемой безопасности
Эти три столпа вместе обеспечивают новый вид услуг: круглосуточное автономное устранение уязвимостей, управляемое из ETM. Cognizant может обеспечить путь от раскрытия критической уязвимости нулевого дня до ее устранения в течение одного дня для каждого клиента, обеспечивая операционную устойчивость на каждом этапе.
Управляемая безопасность переходит от простого оповещения к устранению рисков. Cognizant — одна из первых компаний, которая предоставляет такие услуги в масштабах предприятия, и я ожидаю, что это установит планку, которую предприятия будут предъявлять к каждому поставщику. Именно для этого был создан Global mROC Alliance: платформа, путь сертификации и операционная модель для управления центром операций по управлению рисками (Risk Operations Center) как услугой.
Злоумышленники уже действуют со скоростью ИИ. Это расширенное партнерство помогает склонить чашу весов в пользу защиты.
Чтобы узнать больше, посетите страницу Qualys Global mROC Alliance, прочитайте пресс-релиз или свяжитесь с вашей командой по работе с клиентами в Cognizant или Qualys.