Современные центры мониторинга и реагирования информационной безопасности (SOC) сталкиваются с постоянной дилеммой конвейера данных. Хотя сбор комплексной телеметрии с конечных точек имеет решающее значение для защиты, традиционные пути доставки часто увеличивают накладные расходы на передачу и задержку оповещений. Поскольку злоумышленники действуют на машинной скорости, любые ненужные задержки в передаче данных от конечных точек в SOC могут лишить команды информации, необходимой для реагирования на атаки в реальном времени.
Решение этой проблемы требует оптимизации конвейера данных на уровне интеграции. Вместо маршрутизации телеметрии через сложные промежуточные облачные хранилища, требующие постоянного обслуживания и вносящие дорогостоящие задержки обработки, инженерным командам необходима оптимизированная архитектура доставки. Устраняя архитектурные узкие места и оптимизируя передачу данных, руководители служб безопасности и ИТ могут существенно сократить задержки приема, снизить операционные накладные расходы и обеспечить аналитикам практически мгновенную видимость там, где это наиболее важно.
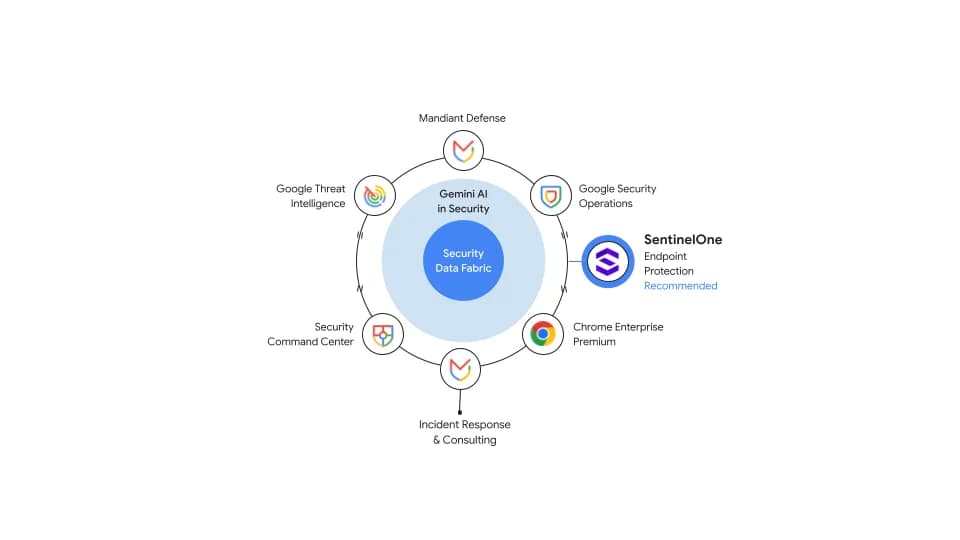
Google Cloud и SentinelOne объединили усилия для решения этой проблемы масштабирования с помощью коренным образом переработанной интеграции. Будучи рекомендованным партнером Google Unified Security в области обнаружения и реагирования на конечных точках (EDR), SentinelOne работает в паре с Google Security Operations посредством прямой интеграции и оптимизированных схем данных, обеспечивая критически важную видимость телеметрии конечных точек для конвейеров обнаружения и агентских SOC в Google Security Operations, при этом существенно снижая совокупную стоимость владения интеграцией.
Что поставлено на карту?
Для корпоративных клиентов каждая минута задержки телеметрии может увеличивать радиус поражения при активном вторжении. Когда конвейерам обнаружения требуется полчаса на выявление активности злоумышленника, реагирование на инциденты превращается из активного смягчения последствий в ретроспективный контроль ущерба.
Для более широкого сообщества безопасности и ИТ-руководства неэффективные конвейеры приема данных могут негативно повлиять на бюджет и вычислительные ресурсы. Хранение громоздкой, неоптимизированной телеметрии в промежуточных средах промежуточного хранения отвлекает ресурсы от стратегических инициатив в области безопасности и создает для инженерных команд ненужную инфраструктурную задолженность.
Технические особенности и возможности
Переработанная интеграция между Google Cloud и SentinelOne включает шесть специализированных инженерных направлений, призванных устранить узкие места при приеме данных и снизить избыточность данных без ущерба для точности обнаружения:
- Значительное сокращение размера событий: Модернизированная схема данных EDR существенно уменьшает средний размер событий, сохраняя полную аналитическую точность и снижая нагрузку на последующие вычисления для агентских рабочих процессов.
Значительное сокращение размера событий: Модернизированная схема данных EDR существенно уменьшает средний размер событий, сохраняя полную аналитическую точность и снижая нагрузку на последующие вычисления для агентских рабочих процессов.
- Прямой прием через API Google: SentinelOne напрямую передает события в Google Security Operations с помощью API, исключая промежуточные переходы в облачное хранилище и сопутствующие расходы на хранение.
Прямой прием через API Google: SentinelOne напрямую передает события в Google Security Operations с помощью API, исключая промежуточные переходы в облачное хранилище и сопутствующие расходы на хранение.
- Сокращенная задержка потоковой передачи: Исключение требования к промежуточному облачному хранилищу делает данные доступными для обнаружения, расследования и агентских рабочих процессов в Google Security Operations практически в реальном времени.
Сокращенная задержка потоковой передачи: Исключение требования к промежуточному облачному хранилищу делает данные доступными для обнаружения, расследования и агентских рабочих процессов в Google Security Operations практически в реальном времени.
- Точное определение области телеметрии: Интегрированные фильтры SentinelOne Cloud Funnel обеспечивают дополнительную гибкость для настройки телеметрии, отправляемой в Google Security Operations.
Точное определение области телеметрии: Интегрированные фильтры SentinelOne Cloud Funnel обеспечивают дополнительную гибкость для настройки телеметрии, отправляемой в Google Security Operations.
- Унифицированный API оповещений и интеграция с Mandiant: Парсеры, модели оповещений и плейбуки SOAR были разработаны совместно с командами Mandiant Incident Response и Managed Defense для поддержки автоматической изоляции хостов, глубоких сканирований видимости всего диска, извлечения вредоносного ПО и обогащения артефактов напрямую из Google Security Operations.
Унифицированный API оповещений и интеграция с Mandiant: Парсеры, модели оповещений и плейбуки SOAR были разработаны совместно с командами Mandiant Incident Response и Managed Defense для поддержки автоматической изоляции хостов, глубоких сканирований видимости всего диска, извлечения вредоносного ПО и обогащения артефактов напрямую из Google Security Operations.
- Подтвержденное отраслью партнерство: Получил звание партнера года в области аналитики угроз Google Threat Intelligence на конференции Google Cloud Next.
Подтвержденное отраслью партнерство: Получил звание партнера года в области аналитики угроз Google Threat Intelligence на конференции Google Cloud Next.
Трансформируйте прием данных в SOC уже сегодня
Современная защита требует прямых действий, а не задержанной передачи. Исключая ненужные уровни промежуточного хранения и выполняя потоковую передачу напрямую через API, ваша команда безопасности получает скорость, необходимую для опережения современных угроз, одновременно защищая ваш бюджет.
Поэтапный запуск запланирован на конец года, причем в рамках первых развертываний приоритет отдается клиентам, использующим Mandiant Managed Defense и Mandiant Threat Defense. Свяжитесь со своей командой Google Cloud или account team уже сегодня, чтобы оценить ваш текущий конвейер телеметрии, запланировать технический анализ архитектуры и зарезервировать ранний доступ для вашей среды.
- Партнеры
- Безопасность и идентификация