Компания Checkmarx получила максимально возможные оценки по критериям обнаружения уязвимостей в приложениях с ИИ, автономного устранения ошибок в проприетарном коде и ASPM для ИИ. Вот что означают эти возможности для обеспечения безопасности агентской разработки.
Компания Checkmarx рада быть упомянутой в The Forrester Wave™: Agentic Development Security Tools, Q4 2026, новейшем исследовании Forrester, в котором оцениваются 12 поставщиков, помогающих организациям управлять агентской разработкой программного обеспечения, проверять ПО и приложения с ИИ, созданные агентами, а также снижать риски без замедления темпов разработки.
Forrester классифицирует безопасность агентской разработки как развивающийся рынок. Всего два квартала назад эта тема освещалась в более широком обзоре ландшафта The Agentic Development Security Tools Landscape, Q2 2026, охватывающем 35 поставщиков.
В своем сопутствующем блоге Agentic Development Security Picks Up Where Traditional Security Tools Leave Off старший аналитик Forrester Джанет Уортингтон объясняет, почему область применения выходит за рамки сканирования кода: агенты-кодеры также выбирают зависимости, вызывают инструменты и выполняют задачи. Команды по безопасности приложений должны контролировать эту деятельность, защищать среду разработки и доставки, а также проверять программное обеспечение, создаваемое этими агентами-кодерами, которое может включать приложения и агенты на базе ИИ.
Почему эта категория существует сейчас
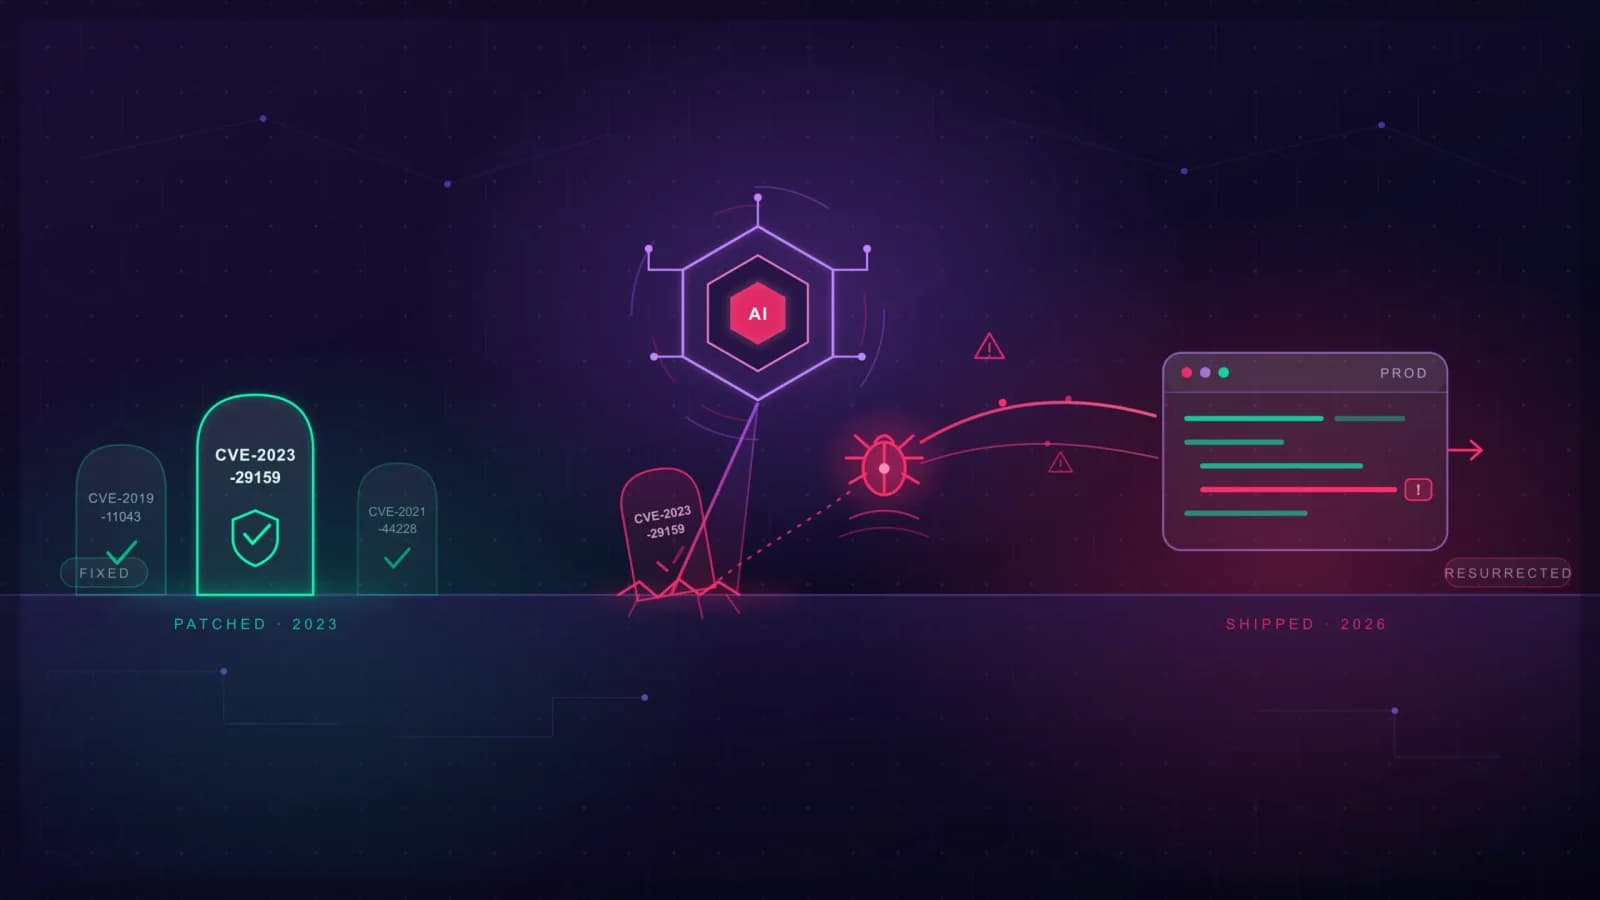
Мы считаем, что обоснование определения Forrester простое. Код, созданный ИИ, создает свою собственную категорию недостатков: отсутствие проверки входных данных, жестко закодированные учетные данные, утечки секретов, небезопасные зависимости, галлюцинирующие компоненты. Это происходит с таким объемом и скоростью, с которыми традиционные методы проверки и тестирования никогда не были рассчитаны справляться. Традиционная безопасность приложений не была создана для этого. ADS разработана специально для рисков, которые создают ИИ-агенты и автономные рабочие процессы, когда они генерируют, модифицируют и выполняют код со скоростью машины.
Цифры, стоящие за этим сдвигом, поразительны. В компаниях из списка Fortune 50 разработчики, использующие ИИ, теперь фиксируют код в 3–4 раза чаще, чем их коллеги. Но при этом они допускают появление уязвимостей в 10 раз чаще (Cloud Security Alliance, 2026).
Как рынок взрослеет
Инструменты ADS идут дальше, добавляя реальный контекст, такой как возможность эксплуатации и подверженность риску во время выполнения, чтобы расставить приоритеты в устранении уязвимостей и предоставить надежные исправления. Во-вторых, они объединяют ИИ-агентов и детерминированное тестирование. Быстрое, воспроизводимое детерминированное тестирование сочетается с ИИ-рассуждениями, которые выявляют более сложные недостатки проектирования, логики и намерений, с которыми детерминированные инструменты не справляются самостоятельно.
Что, по нашему мнению, требуется от этой категории
Checkmarx считает, что безопасность агентской разработки должна помогать руководителям отделов безопасности и инженерии ответить на три вопроса:
- Могу ли я доверять тому, что нашел, по прогнозируемой цене?
- Могу ли я устранить это быстрее, чем злоумышленник сможет этим воспользоваться?
- Могу ли я доказать, а не просто заявить, что политика соблюдалась при каждом коммите, модели и агенте?
Эти приоритеты формируют наш подход в Checkmarx One: фиксировать риски ПО, которым команды могут доверять, устранять атакуемые риски путем предотвращения и исправления, а также управлять разработкой с помощью принудительных политик и проверяемых доказательств.
Как Checkmarx подходит к этому
Фиксация (Capture): единое представление о рисках, которому можно доверять
Checkmarx Fusion SAST сочетает в себе анализ на основе правил и ИИ с использованием отобранных передовых моделей. Вместе они находят уязвимости, которые могут пропустить отдельные методы. Механизм анализа результатов (Findings Analysis Engine) объединяет результаты, помечает ложные срабатывания и сокращает количество дубликатов до того, как результаты попадут к разработчикам.
Устранение (Eliminate): предотвращение при создании, затем исправление со скоростью машины
Самая дешевая уязвимость — это та, которая никогда не попадает в кодовую базу. Developer Assist привносит контекст безопасности непосредственно в ИИ-помощники по кодированию, которые разработчики уже используют, включая Cursor, Windsurf и Claude Code, через встроенный MCP. Это позволяет выявлять проблемы в момент их создания, а не постфактум.
Для того, что уже находится в бэклоге, Triage & Remediation Assist ранжирует результаты по реальной атакуемости: достижимости, возможности эксплуатации, бизнес-контексту и компенсирующим мерам. Это те же сигналы, которые, согласно посту Уортингтон, должны определять, что нужно исправить в первую очередь. После этого инструмент переходит к управляемому или автономному исправлению.
Управление (Govern): унификация аналитики рисков и обеспечение ее соблюдения
Каждый коммит может вызывать результаты от десятка различных средств контроля, каждое из которых имеет свою шкалу серьезности. Checkmarx соотносит эти сигналы в единое представление риска, направляет результаты ответственным лицам и применяет политику как обязательное требование, а не как рекомендацию. В цепочке поставок ИИ Checkmarx детерминированно обнаруживает и контролирует модели, MCP-серверы и агенты, входящие в кодовую базу. Он никогда не просит модель отчитываться о самой себе. Checkmarx блокирует вредоносные и галлюцинирующие пакеты в режиме реального времени, сверяя их с базой данных из более чем 550 000 известных вредоносных пакетов.
Что дальше
Признание в оценке Forrester инструментов безопасности агентской разработки — это важная веха для нас. Как сказано в нашем профиле поставщика в отчете: «Видение Checkmarx стать независимой плоскостью управления безопасностью для жизненного цикла агентской разработки соответствует потребностям предприятий». Это видение, к которому Checkmarx шла с первого дня: независимая плоскость управления для жизненного цикла разработки ИИ (AI-DLC), архитектурно отделенная от ИИ, которым она управляет. По мере ускорения агентской разработки именно эта независимость позволяет безопасности идти в ногу со временем, не становясь зависимой от какой-либо одной модели или помощника по кодированию.
Узнайте, как Checkmarx подходит к безопасности агентской разработки, или запросите демо-версию, чтобы увидеть Capture, Eliminate и Govern в действии.
Forrester не поддерживает никакие компании, продукты, бренды или услуги, включенные в ее исследовательские публикации, и не советует выбирать продукты или услуги какой-либо компании или бренда на основе рейтингов, включенных в такие публикации. Информация основана на лучших доступных ресурсах. Мнения отражают суждения на момент публикации и могут быть изменены. Этот отчет является частью более широкой коллекции ресурсов Forrester, включая интерактивные модели, фреймворки, инструменты, данные и доступ к рекомендациям аналитиков. Для получения дополнительной информации прочитайте об объективности Forrester here.
Отчеты аналитиков
Forrester Wave