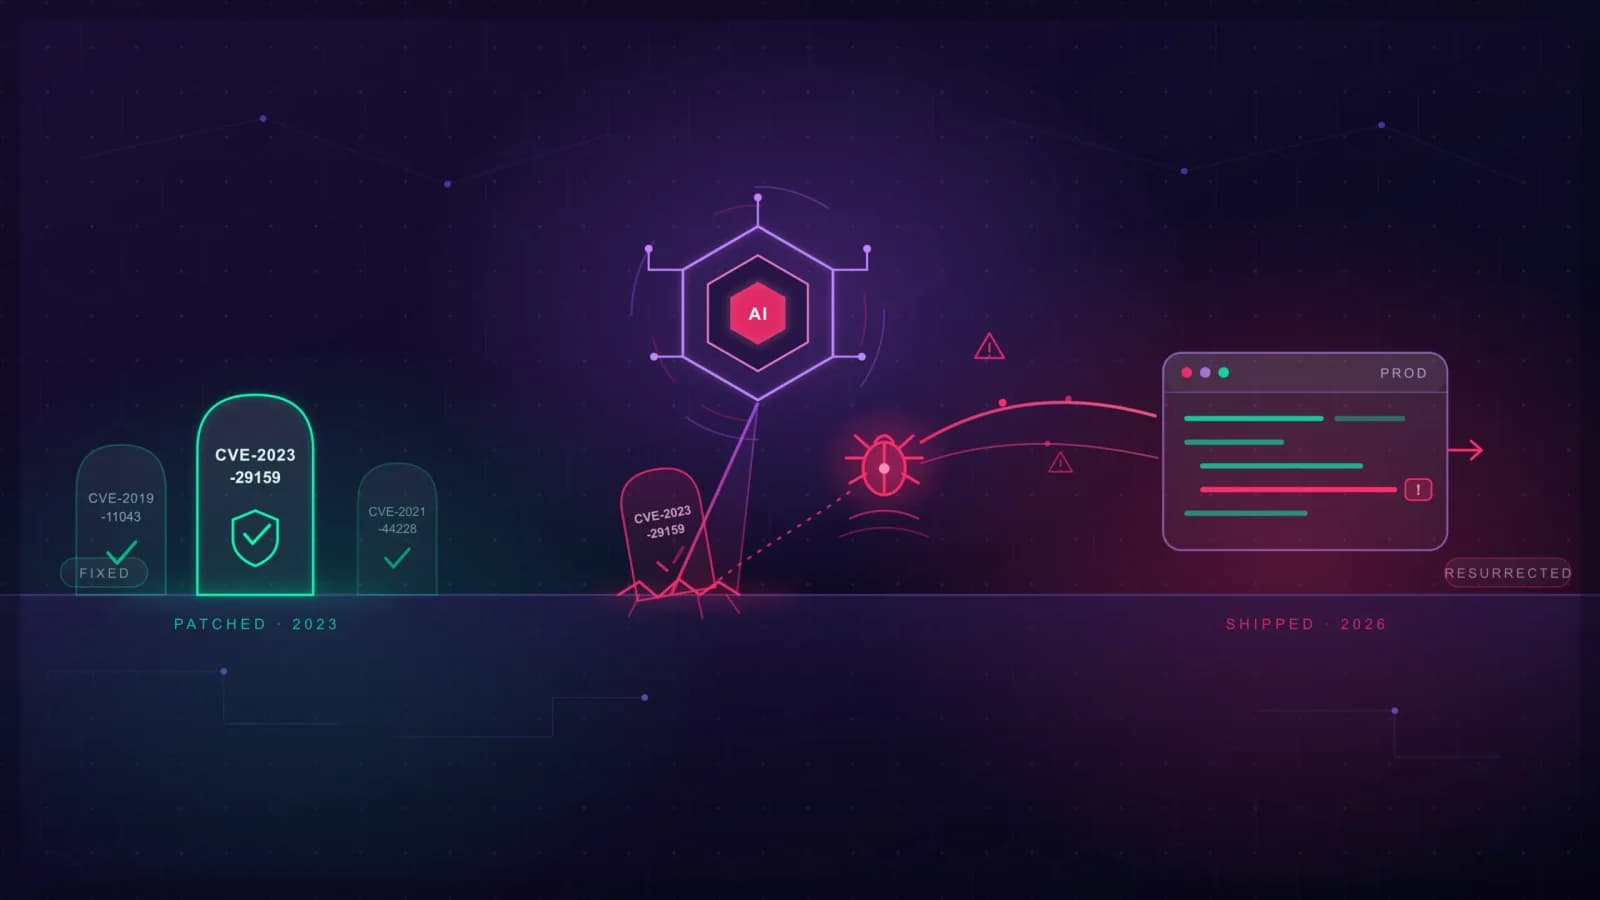
Команды AppSec всегда сталкивались с компромиссом, который кажется неразрешимым. Сканеры на основе правил точны и последовательны, но они находят только то, что им было явно указано искать. Сканеры на основе ИИ рассуждают более широко и находят то, что пропускают правила, но если задать один и тот же вопрос дважды, можно получить два разных ответа.
Гибридная модель Checkmarx устраняет этот компромисс.
Детерминированный механизм обнаружения и механизм логического вывода на основе ИИ анализируют код параллельно, а третий механизм, Findings Analysis Engine (FAE), согласовывает их результаты в один проверенный отчет. Это точно, широко и воспроизводимо каждый раз.
Но гибридная модель — это только начало.
Checkmarx Fusion, доступный сейчас в режиме раннего доступа для SAST в рамках Checkmarx One, добавляет новый уровень поверх этого гибридного фундамента. Его многомодельный механизм ИИ (Multi-Model AI Engine) запускает несколько отобранных передовых моделей ИИ поверх уже согласованных результатов FAE, выявляя уязвимости, для которых нет известных правил, CVE или сигнатур.
Вот как это работает — и как эта модель находит то, что другие сканеры никогда не были предназначены видеть.
Почему необходима новая модель
Ограничения традиционного обнаружения становятся все более значимыми, поскольку ИИ меняет как способы создания программного обеспечения, так и скорость, с которой его можно атаковать.
ИИ-помощники генерируют больше кода на большем количестве языков быстрее, чем команды безопасности могут его проверить. Последний отчет Checkmarx «Будущее безопасности приложений» показал, что организации, в которых ИИ генерирует 81–100% производственного кода, выпускают известные уязвимости в 3,4 раза чаще, чем организации, которые генерируют только 1–20% кода.
В то же время злоумышленники действуют быстрее. Исследование Anthropic показало, что рабочий эксплойт может быть создан в течение часа после выпуска патча. Уязвимость, оставшаяся незамеченной, может стать активным риском до того, как команды безопасности успеют отреагировать.
Но простого добавления ИИ недостаточно. Автономное ИИ-сканирование может быть непоследовательным от запуска к запуску, а использование передовых моделей в масштабах предприятия может привести к высоким и непредсказуемым расходам на токены.
Организациям нужно обнаружение, которое может идти в ногу с кодом, сгенерированным ИИ, без ущерба для точности, воспроизводимости или операционного контроля.
Как работает гибридная модель
Гибридная модель обеспечивает этот фундамент. Она состоит из трех механизмов, каждый из которых выполняет свою роль:
Детерминированный механизм: анализ известных классов уязвимостей на основе правил. Точный, объяснимый и последовательный от сканирования к сканированию.
Механизм на основе ИИ: расширяет покрытие на языки и шаблоны, которые правила не могут охватить самостоятельно, включая новую логику и код, сгенерированный ИИ.
Findings Analysis Engine (FAE): согласовывает результаты обоих механизмов в один чистый набор данных. Ложноположительные результаты удаляются, истинно положительные сохраняются.
Этот фундамент меняет возможности сканирования безопасности — и в настоящее время он обеспечивает работу нашего SAST следующего поколения. Но Fusion идет еще дальше.
Многомодельный механизм ИИ Fusion применяет несколько отобранных передовых моделей к проверенным результатам гибридной модели. Каждая анализирует код с разных точек зрения, позволяя Fusion обнаруживать уязвимости, которые вряд ли выявит одно правило, сигнатура или модель ИИ — включая проблемы, для которых нет известных правил, предыдущих CVE или существующих сигнатур.
Передовые модели ИИ отбираются и проверяются исследованиями Checkmarx, а клиенты могут выбирать более или менее дорогостоящие варианты в зависимости от потребностей каждого проекта. Это расширяет покрытие на основе ИИ, сохраняя при этом предсказуемость затрат на сканирование.
Вместе гибридная модель и Fusion обеспечивают:
- Точность без ущерба для покрытия: детерминированная точность и покрытие ИИ вместе, а не компромисс между ними.
- Последовательные, воспроизводимые результаты: просканируйте дважды, получите тот же результат при любом типе сканирования, использующем гибридную модель. Автономное ИИ-сканирование не может этого гарантировать.
- Меньше шума для команд: Findings Analysis Engine, часть гибридной модели, отсеивает шум до того, как он попадет к вашей команде. Каждая находка отслеживается до правила или проверяемого сигнала, что является единым стандартом для всех типов сканирования.
- Единое представление рисков: результаты каждого сканирования попадают в Checkmarx One ASPM (Risk Orchestration) рядом друг с другом, оцениваются по одной и той же модели рисков, вместо фрагментированного представления в разных инструментах.
Как сказал Эрик Браун, директор по информационной безопасности бизнеса и руководитель AppSec в Nelnet: «Поскольку ИИ генерирует беспрецедентное количество кода, безопасность должна быть инструментом развития, а не узким местом». Он добавил: «У отрасли наконец-то появился подход, созданный для того, чего требует ИИ».
Данные подтверждают это
Цифры показывают, насколько сильно эта модель меняет результаты безопасности.
F1-мера измеряет как точность — сколько сообщенных находок являются реальными, — так и полноту — сколько реальных уязвимостей найдено. Более высокий балл означает более сильное обнаружение, то есть поиск большего количества реальных уязвимостей, без перегрузки команд ложноположительными результатами.
Традиционный SAST на основе запросов имеет средний показатель около 0,20. SAST следующего поколения, работающий на гибридной модели, повышает этот показатель до 0,64, более чем утраивая базовый уровень. Добавьте сканирование Fusion, и он достигнет 0,74 — почти в четыре раза выше среднего по отрасли — с количеством ложноположительных результатов на 60–70% меньше, чем при автономном ИИ-сканировании.
Команды получают более широкое покрытие с набором результатов, которыми они могут реально управлять. Fusion еще больше улучшает точность и полноту, расширяя это покрытие на новые уязвимости, ранее не виданные шаблоны и недостатки, уникальные для кода, сгенерированного ИИ.
Мустафа Кеббе, директор по безопасности в UKG, выразился так: «Вопрос, который я слышу каждый день, больше не в том, есть ли у нас уязвимости, а в том, обнаружили ли мы те, что имеют наибольшее значение, и достаточно ли быстро мы их исправляем. Это именно то, на что нацелен Checkmarx Fusion».
Эффективность в масштабе
Такой уровень покрытия имеет значение только в том случае, если его можно обеспечить эффективно, предсказуемо и безопасно в масштабах предприятия. Fusion использует ограниченный, отобранный набор моделей, проверенных исследованиями, вместо того чтобы полагаться на открытые вызовы API передовых моделей. На практике это означает:
- Предсказуемая стоимость: более или менее дорогостоящие модели на ваш выбор, без счета за токены, который накапливается с каждым коммитом.
- Вариативность моделей: выбирайте высоко- или низкозатратные модели для каждого проекта, не привязываясь к какому-либо одному поставщику.
- Оптимизация затрат: настройка промптов, контекста и инструментов, в сочетании с инкрементальными сканированиями, поддерживает высокую производительность и контролируемые расходы по мере роста использования.
- Масштаб предприятия: инкрементальное сканирование повторно проверяет только новый и измененный код, поэтому производительность повышается по мере роста вашей кодовой базы.
- Встроенная защита данных: исходный код и данные клиентов остаются в вашей собственной облачной среде или арендаторе с использованием Amazon Bedrock.
Гибридная модель, теперь предлагаемая в рамках SAST следующего поколения, остается частью стандартного лицензирования Checkmarx, в то время как Fusion предлагается как дополнительный модуль с оплатой по мере использования, который расходует кредиты Checkmarx.
Как использовать Fusion
Вот как выглядит запуск Fusion внутри Checkmarx One, от начала до конца.
1. Включите его. Активируйте Checkmarx Fusion в разделе «Настройки учетной записи» → «Возможности ИИ». Здесь команды могут управлять переключателем на уровне учетной записи, видеть, какие курируемые модели активны, и отслеживать оставшийся бюджет токенов в режиме реального времени.
Примечание к цифрам на этом скриншоте: показатели токенов и данные по каждой модели являются иллюстративными. Относитесь к любым цифрам в долларах или токенах здесь как к предварительному просмотру, а не как к тарифной сетке.
2. Запустите сканирование и выберите Checkmarx Fusion. Укажите Checkmarx One репозиторий, файл или SBOM, а затем выберите, какие сканеры должны работать. Fusion работает параллельно с SAST, SCA, IaC, API Security и остальными инструментами, поэтому его включение — это просто установка флажка в том же процессе, а не использование отдельного инструмента.
3. Просматривайте результаты на уровне портфеля. После завершения сканирования уровень риска и общее количество уязвимостей суммируются по каждому проекту. Значки сканеров показывают, какие движки внесли вклад в каждый результат.
4. Перейдите к Risk Orchestration. Каждая находка попадает в единое представление Risk Orchestration, независимо от того, какой движок ее обнаружил. Команды могут фильтровать результаты, полученные с помощью LLM в Checkmarx Fusion, наряду с результатами любого другого сканера.
5. Знайте, что создано ИИ. В таблице результатов находки помечаются как «LLM Generated Result» (Результат, созданный LLM), если они были получены в ходе анализа на основе ИИ, поэтому здесь нет «черных ящиков».
Отсюда находки передаются в Triage Assist и Remediation Assist.
От обнаружения до исправления — все внутри Checkmarx One
Находки Fusion не попадают в отдельный инструмент, очередь или рабочий процесс. Они являются частью единой картины рисков в Risk Orchestration платформы Checkmarx One, где их можно приоритизировать и обрабатывать наряду с находками от остальной части платформы. Fusion фокусируется на обнаружении, предоставляя четкие и высокоточные результаты поверх того, что уже нашли наши гибридные движки.
Triage and Remediation Assist берут управление на себя. Они продвигают подходящие находки дальше — от определения того, представляет ли это реальный риск для приложения, до подготовки исправления. Вместе этот взаимосвязанный рабочий процесс может обеспечить:
До 95% более быстрое время MTTR: решения, основанные на возможности атаки, и готовые к проверке рекомендации сокращают время от обнаружения до исправления.
65%+ исправлений с первой попытки: контекстно-зависимые рекомендации по исправлению позволяют сделать все правильно без повторных уточнений.
До 60% снижение операционных затрат: меньше передач задач и меньше переделок между командами AppSec и разработчиками.
Управляемость, а не автономность: поэтапное развертывание, критерии приемлемости и элементы управления режимом действий (diffs против PR) означают, что агент предлагает, а разработчик принимает решение.
Именно здесь окупается более высокая точность Checkmarx Fusion. Более чистые и заслуживающие доверия результаты создают более прочную основу для последующей приоритизации и исправления, сокращая объем ручной проверки и помогая командам быстрее устранять больше рисков.
Посмотрите на общую картину и убедитесь, что эта передача задач является частью более широкого процесса подключенного жизненного цикла безопасности в рамках Checkmarx One:
- Предотвращайте с помощью семейства агентов Assist — Developer Assist, Triage Assist и Remediation Assist. Developer Assist обнаруживает проблемы еще до того, как код будет сгенерирован для разработчика.
- Обнаруживайте с помощью Fusion и Next-Gen SAST, которые находят то, что проскользнуло, включая уязвимости нулевого дня и неизвестные шаблоны, которые не смогло бы обнаружить ни одно правило или сигнатура в одиночку.
- Исправляйте с помощью Triage & Remediation Assist, которые очищают бэклог и устраняют эксплуатируемые риски, выявленные в процессе обнаружения, включая находки нулевого дня, обнаруженные Fusion.
Fusion гарантирует, что то, что передается в работу, является реальным, поэтому этап устранения не тратит время на «шум».
Увидьте это в своем приложении
Checkmarx Fusion находится на стадии раннего доступа и доступен в рамках Checkmarx One для команд, использующих кредиты. Запланируйте демонстрацию, чтобы увидеть, как это работает в вашей собственной среде, или посетите страницу решения Checkmarx Fusion для получения более подробной информации.
Теги:
Агентный ИИ
Код, созданный ИИ
ИИ в кибербезопасности
Checkmarx One Assist
SAST