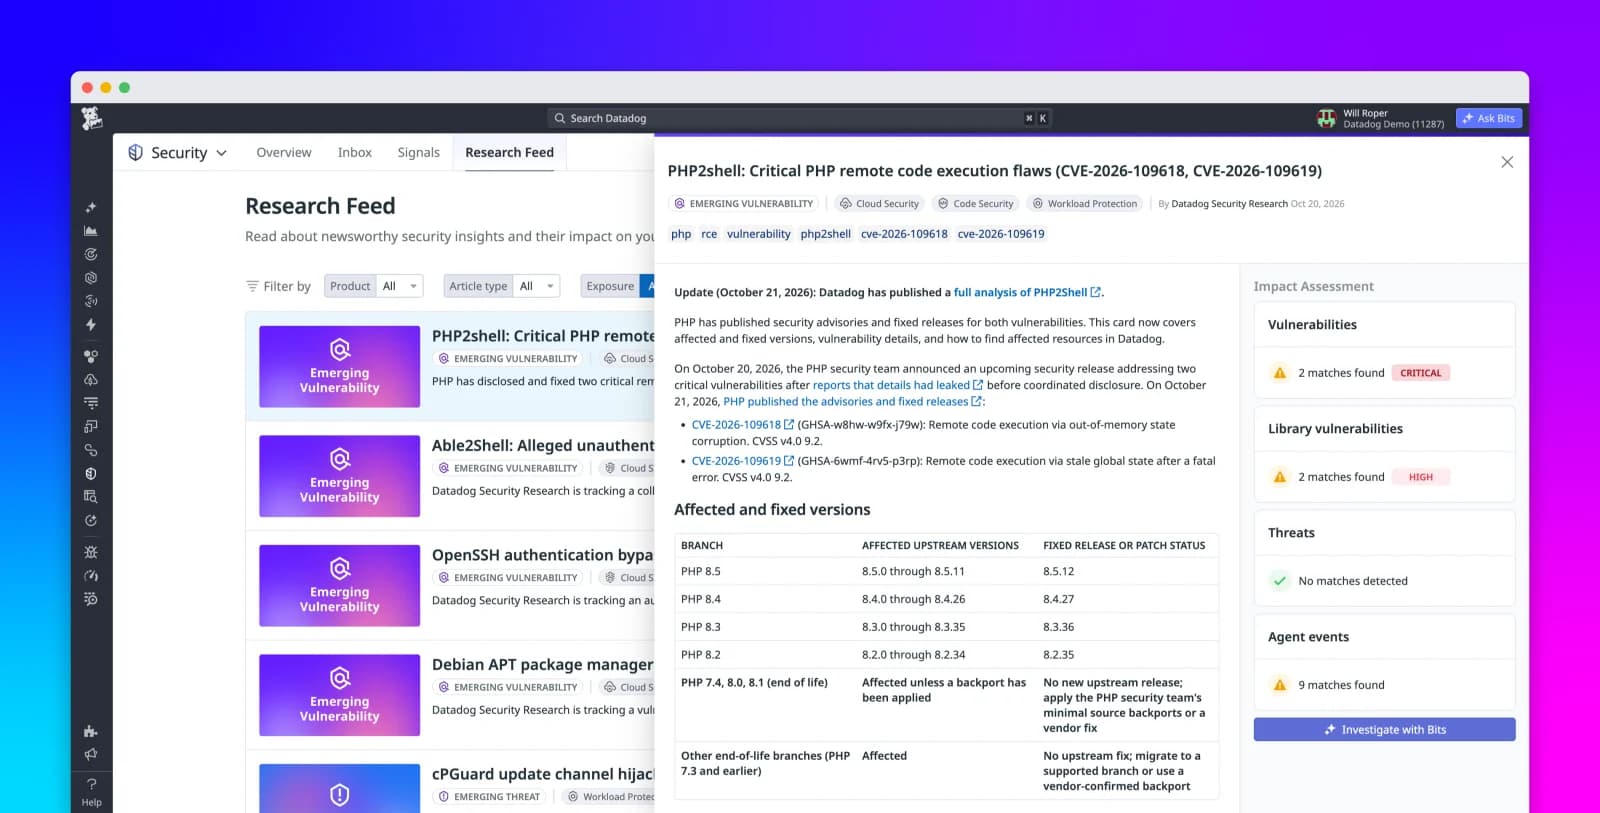
21 октября 2026 года команда безопасности PHP сообщила о двух критических уязвимостях удаленного выполнения кода (RCE), CVE-2026-109618 и CVE-2026-109619, получивших общее название PHP2Shell. Обе уязвимости имеют оценку 9.2 по шкале CVSS v4.0 и могут эксплуатироваться без аутентификации. Поскольку эксплуатация происходит до того, как PHP выполняет код приложения, аутентификация на уровне приложения и валидация входных данных не могут предотвратить атаку. Даже PHP-скрипт, который просто возвращает ответ, может обнажить уязвимый путь выполнения кода.
Компания AWS зафиксировала попытки эксплуатации еще 17 октября, до появления патчей. Специалисты Datadog Security Labs проанализировали обе уязвимости и опубликовали технический разбор самих уязвимостей и процесса их эксплуатации, включая рабочий пример воспроизведения. Для команд, управляющих PHP-приложениями, реагирование на PHP2Shell требует выявления затронутых развертываний, применения патчей и расследования того, происходила ли эксплуатация до устранения проблемы.
Datadog Security помогает командам выполнять эти задачи, объединяя данные об обнаруженных уязвимостях, инвентарные данные инфраструктуры, активность процессов и журналы безопасности в рамках единой платформы.
В этой статье мы расскажем, как использовать Datadog для следующих целей:
- Оценка степени вашей подверженности уязвимости PHP2Shell
Оценка степени вашей подверженности уязвимости PHP2Shell
- Выявление уязвимых развертываний PHP и определение приоритетов устранения уязвимостей
Выявление уязвимых развертываний PHP и определение приоритетов устранения уязвимостей
- Обнаружение попыток эксплуатации и расследование подозрительной активности
Обнаружение попыток эксплуатации и расследование подозрительной активности
- Отслеживание устранения уязвимостей и проверка развертывания патчей
Отслеживание устранения уязвимостей и проверка развертывания патчей
Оценка степени вашей подверженности уязвимости PHP2Shell
Лента исследований безопасности Datadog (Datadog Security Research Feed) предоставляет информацию о новых уязвимостях, включая затронутые версии программного обеспечения, методы эксплуатации и запросы для исследования потенциальной подверженности. Для PHP2Shell лента исследований включает оценку воздействия, которая сопоставляет рекомендации с данными безопасности из вашей среды.
Оценка воздействия суммирует совпадения по найденным уязвимостям, уязвимостям библиотек, угрозам и событиям агента. Вы можете использовать эти результаты, чтобы определить, где требуется провести более детальное расследование. Например, если оценка выявляет уязвимые ресурсы и связанные с ними события агента, вы можете открыть эти результаты для проверки затронутых систем и их активности.
Оценка воздействия служит отправной точкой для расследования инцидентов с PHP2Shell в вашей среде. После этого вы можете использовать Datadog Cloud Security для проверки уязвимой инфраструктуры, а также Datadog Workload Protection или Cloud SIEM для расследования признаков эксплуатации.
PHP2Shell затрагивает сам интерпретатор PHP, поэтому для устранения уязвимости требуется обновить среду выполнения PHP на затронутых хостах и в образах контейнеров. Обновление зависимостей Composer не решит эти проблемы.
Cloud Security помогает выявить затронутую инфраструктуру, в то время как Code Security предоставляет дополнительный контекст о PHP-приложениях и их владельцах. Совместное использование этих продуктов помогает командам безопасности и разработки определить, какие развертывания требуют внимания, и скоординировать необходимые обновления.
Поиск уязвимых хостов и образов контейнеров с помощью Cloud Security
Для расследования инцидентов с PHP2Shell вы можете отфильтровать результаты обнаружения уязвимостей в Cloud Security по CVE-2026-109618 и CVE-2026-109619, чтобы идентифицировать затронутые ресурсы.
Вы также можете использовать каталог пакетов инфраструктуры (Infrastructure Package Catalog) для поиска установок PHP во всей вашей инфраструктуре. Поскольку каталог поддерживает учет установленных пакетов независимо от бюллетеней безопасности, вы можете использовать его для поиска развертываний PHP еще до того, как конкретная уязвимость будет добавлена в базу данных уязвимостей Datadog.
Поиск по имени пакета полезен при расследовании уязвимости, затрагивающей несколько версий или дистрибутивов. Это также помогает выявить установки PHP, которые требуют дополнительной проверки, но не отображаются в исходных результатах CVE.
После того как вы определили затронутые ресурсы, механизм расстановки приоритетов во время выполнения (Runtime Prioritization Engine) поможет вам определить, с каких результатов следует начать работу. Он учитывает такие факторы, как доступность ресурса из интернета или его работа в рабочей среде (production), наличие публичных эксплойтов и наличие признаков подозрительной активности.
Для PHP2Shell особое внимание заслуживают развертывания Apache, смотрящие в интернет и использующие mod_php. Модель выполнения mod_php запускает процедуру завершения запроса PHP даже в том случае, если инициализация запроса завершается с ошибкой, что имеет отношение к методу эксплуатации, описанному в анализе PHP2Shell Security Labs.
Выявление затронутых приложений и их владельцев с помощью Code Security
Анализ состава программного обеспечения (SCA) в составе Code Security предоставляет информацию о библиотеках, загружаемых работающими службами, в том числе теми, которые уже находятся в рабочей среде. Этот контекст выполнения помогает командам выявлять различия между зависимостями, зафиксированными в системе контроля версий, и теми, которые используются развернутыми приложениями.
Code Security также помогает определить кодовые базы PHP и команды, ответственные за них. Отфильтровав представления Library Inventory и Repositories по экосистеме PHP (Packagist) в SCA, вы сможете найти репозитории, связанные с PHP-приложениями.
Поскольку PHP2Shell затрагивает интерпретатор, SCA фиксирует два CVE в работающих службах (где она видит среду выполнения PHP), а не в файлах зависимостей репозитория. Тем не менее инвентаризация репозиториев по-прежнему помогает определить, какие приложения полагаются на уязвимые среды выполнения PHP и какие команды должны участвовать в устранении уязвимостей.
Например, команде, отвечающей за базовый образ контейнера, может потребоваться обновить PHP, в то время как команде приложения может потребоваться проверить службу после развертывания обновленного образа. Информация о репозиториях и владельцах помогает координировать эту работу.
Обнаружение попыток эксплуатации и расследование подозрительной активности
Патчинг уязвимых PHP-приложений и инфраструктуры устраняет исходные уязвимости, но не дает ответа на вопрос, компрометировали ли злоумышленники систему до установки патча. Поскольку попытки эксплуатации наблюдались еще до публичного раскрытия информации, командам также следует исследовать историю активности на затронутых системах.
Workload Protection и Cloud SIEM предоставляют взаимодополняющие способы расследования инцидентов с PHP2Shell. Workload Protection мониторит активность процессов внутри рабочей нагрузки, в то время как Cloud SIEM анализирует события безопасности и журналы из таких источников, как веб-серверы, PHP и Linux auditd.
Исследование подозрительной активности процессов с помощью Workload Protection
Workload Protection отслеживает выполнение процессов для выявления подозрительной активности в работающих нагрузках. Функция общего обнаружения RCE может выявлять процессы приложений, которые порождают оболочки (shells) — поведение, связанное с успешной эксплуатацией PHP2Shell.
Поскольку обнаружение анализирует поведение процессов, оно способно выявлять подозрительную активность выполнения без привязки к конкретному полезному весу (payload) PHP2Shell.
Когда Workload Protection обнаруживает подозрительную активность, информация о процессах помогает специалистам по реагированию исследовать произошедшее. Например, граф расследования может показать оболочку (shell), запущенную процессом PHP или веб-сервера, за которой следуют команды, загружающие дополнительное ПО (например, вредоносное) или выполняющие осмотр хоста.
Специалисты по реагированию могут использовать сведения о выполнении процессов и аргументы командной строки для исследования последующей активности, включая разведку, получение учетных данных, попытки закрепления в системе и латеральное перемещение.
Обнаружение на основе процессов особенно полезно, когда злоумышленник изменяет полезную нагрузку эксплойта для обхода сигнатур, основанных на содержимом запросов. Тем не менее специалисты должны изучить доступные данные о процессах и безопасности, чтобы определить, представляет ли оповещение успешную эксплуатацию уязвимости.
Обнаружение активности PHP2Shell с помощью Cloud SIEM
Cloud SIEM анализирует журналы и события безопасности для выявления подозрительной активности в мониторенной инфраструктуре. Для PHP2Shell компания Datadog выпустила специализированные правила обнаружения в течение 24 часов после раскрытия информации и добавляла новые возможности по мере продвижения расследования.
Два правила общего назначения могут выявлять подозрительные процессы, связанные с удаленным выполнением кода (RCE):
- Оболочка, порожденная веб-сервером или PHP-процессом (def-000-9h1): использует события активности процессов и информацию о родительских процессах для выявления подозрительного запуска оболочек, утилит скачивания и команд разведки.
Оболочка, порожденная веб-сервером или PHP-процессом (def-000-9h1): использует события активности процессов и информацию о родительских процессах для выявления подозрительного запуска оболочек, утилит скачивания и команд разведки.
- Оболочка, порожденная веб-процессом (def-000-gn1): использует журналы выполнения процессов Linux auditd для выявления оболочек, запущенных веб-процессами.
Оболочка, порожденная веб-процессом (def-000-gn1): использует журналы выполнения процессов Linux auditd для выявления оболочек, запущенных веб-процессами.
Для обнаружения на основе auditd требуется сбор событий выполнения процессов. По умолчанию Linux auditd не записывает эти события, поэтому командам необходимо настроить соответствующие правила аудита. Сбор дополнительных событий процессов также может увеличить объем журналов и нагрузку на хост.
Cloud SIEM также включает три специфичных для PHP2Shell правила обнаружения, которые проверяют активность, связанную с процессом эксплуатации, включая исчерпание памяти, сбои декодирования сеансов и аварийное завершение работы PHP-воркеров.
Эти правила полезны тем, что могут выявлять индикаторы попыток эксплуатации даже тогда, когда злоумышленник не смог успешно запустить оболочку. Например, исчерпание памяти во время инициализации запроса является частью последовательности эксплуатации PHP2Shell.
Команды могут использовать эти правила для расследования подозрительной активности в журналах ошибок PHP, журналах веб-сервера и журналах PHP-FPM. Доступные доказательства зависят от того, какие источники журналов и события процессов собираются. Аналитик безопасности Bits Security может помочь автоматизировать триаж, в том числе для связанных сигналов, которые напрямую не связаны с PHP2Shell.
Workload Protection и Cloud SIEM могут помочь специалистам по реагированию исследовать различные этапы атаки. Обнаружения на основе журналов предоставляют свидетельства потенциальных попыток эксплуатации, в то время как активность процессов помогает установить, что произошло после выполнения кода злоумышленником.
Устранение уязвимостей PHP2Shell требует большего, чем просто обновление пакета или слияние изменений в Dockerfile. Командам также необходимо убедиться, что обновленная среда выполнения PHP доставлена до затронутых рабочих нагрузок.
Для контейнеризованных приложений это означает пересборку затронутых образов и развертывание обновленных контейнеров. Воркеры PHP-FPM и процессы Apache также должны быть перезапущены для загрузки исправленной среды выполнения. В противном случае существующие процессы могут продолжить работу с уязвимой версией PHP.
Cloud Security помогает командам отслеживать эту работу, сообщая об обнаруженных уязвимостях в развернутой инфраструктуре. После применения обновлений вы можете просмотреть оставшиеся результаты по PHP2Shell, чтобы выявить хосты или образы контейнеров, которые все еще требуют устранения уязвимостей.
Например, если обновленный образ контейнера был развернут на большинстве реплик, но старый образ остался в одном кластере, соответствующий результат проверки уязвимостей поможет выявить этот оставшийся незащищенный участок.
Команды также могут использовать редактор DDSQL Editor для запроса версий пакетов PHP на хостах и в образах контейнеров, а затем сохранять результаты в Sheets или Notebooks. Отслеживание затронутых ресурсов с течением времени обеспечивает запись о прогрессе устранения уязвимостей и помогает выявить развертывания, которые все еще требуют внимания.
Datadog Work Management и Workflow Automation могут помочь командам координировать устранение уязвимостей. Специалисты по реагированию могут создавать кейсы на основе сигналов безопасности или результатов сканирования уязвимостей и использовать связанный контекст ресурсов во время расследований.
Workflow Automation также может запускать отправку уведомлений или создание тикетов на основе результатов сканирования уязвимостей и сигналов безопасности. Используя информацию о владельцах из Каталога, команды могут направлять работу по устранению уязвимостей соответствующим инженерам.
Эти рабочие процессы помогают службам безопасности отслеживать нерешенные задачи, пока владельцы приложений и инфраструктуры развертывают обновления и проверяют свои сервисы.
Защитите свои PHP-приложения от PHP2Shell
Реагирование на инциденты с PHP2Shell требует совместной работы нескольких команд для устранения уязвимых сред выполнения PHP и расследования возможной эксплуатации. Datadog Security помогает командам выявлять затронутую инфраструктуру, расставлять приоритеты при устранении уязвимостей, обнаруживать подозрительную активность и отслеживать нерешенные проблемы безопасности.
Для устранения уязвимостей обновитесь до PHP 8.2.35, 8.3.36, 8.4.27 или 8.5.12 (или более поздней версии) либо установите соответствующий исправленный пакет из вашего дистрибутива. Пересоберите затронутые образы контейнеров, перезапустите PHP-воркеры и убедитесь, что обновленная среда выполнения развернута во всей вашей инфраструктуре. Просмотрите события безопасности до момента применения патча для расследования потенциальной эксплуатации.
Для получения дополнительной информации об уязвимостях и методах их эксплуатации ознакомьтесь с анализом PHP2Shell от Datadog Security Labs. Вы также можете узнать больше о Cloud Security, Workload Protection, Cloud SIEM и Code Security.
Если у вас нет учетной записи Datadog, зарегистрируйтесь для получения 14-дневной бесплатной пробной версии, чтобы начать исследование уязвимостей и угроз безопасности в вашей среде.