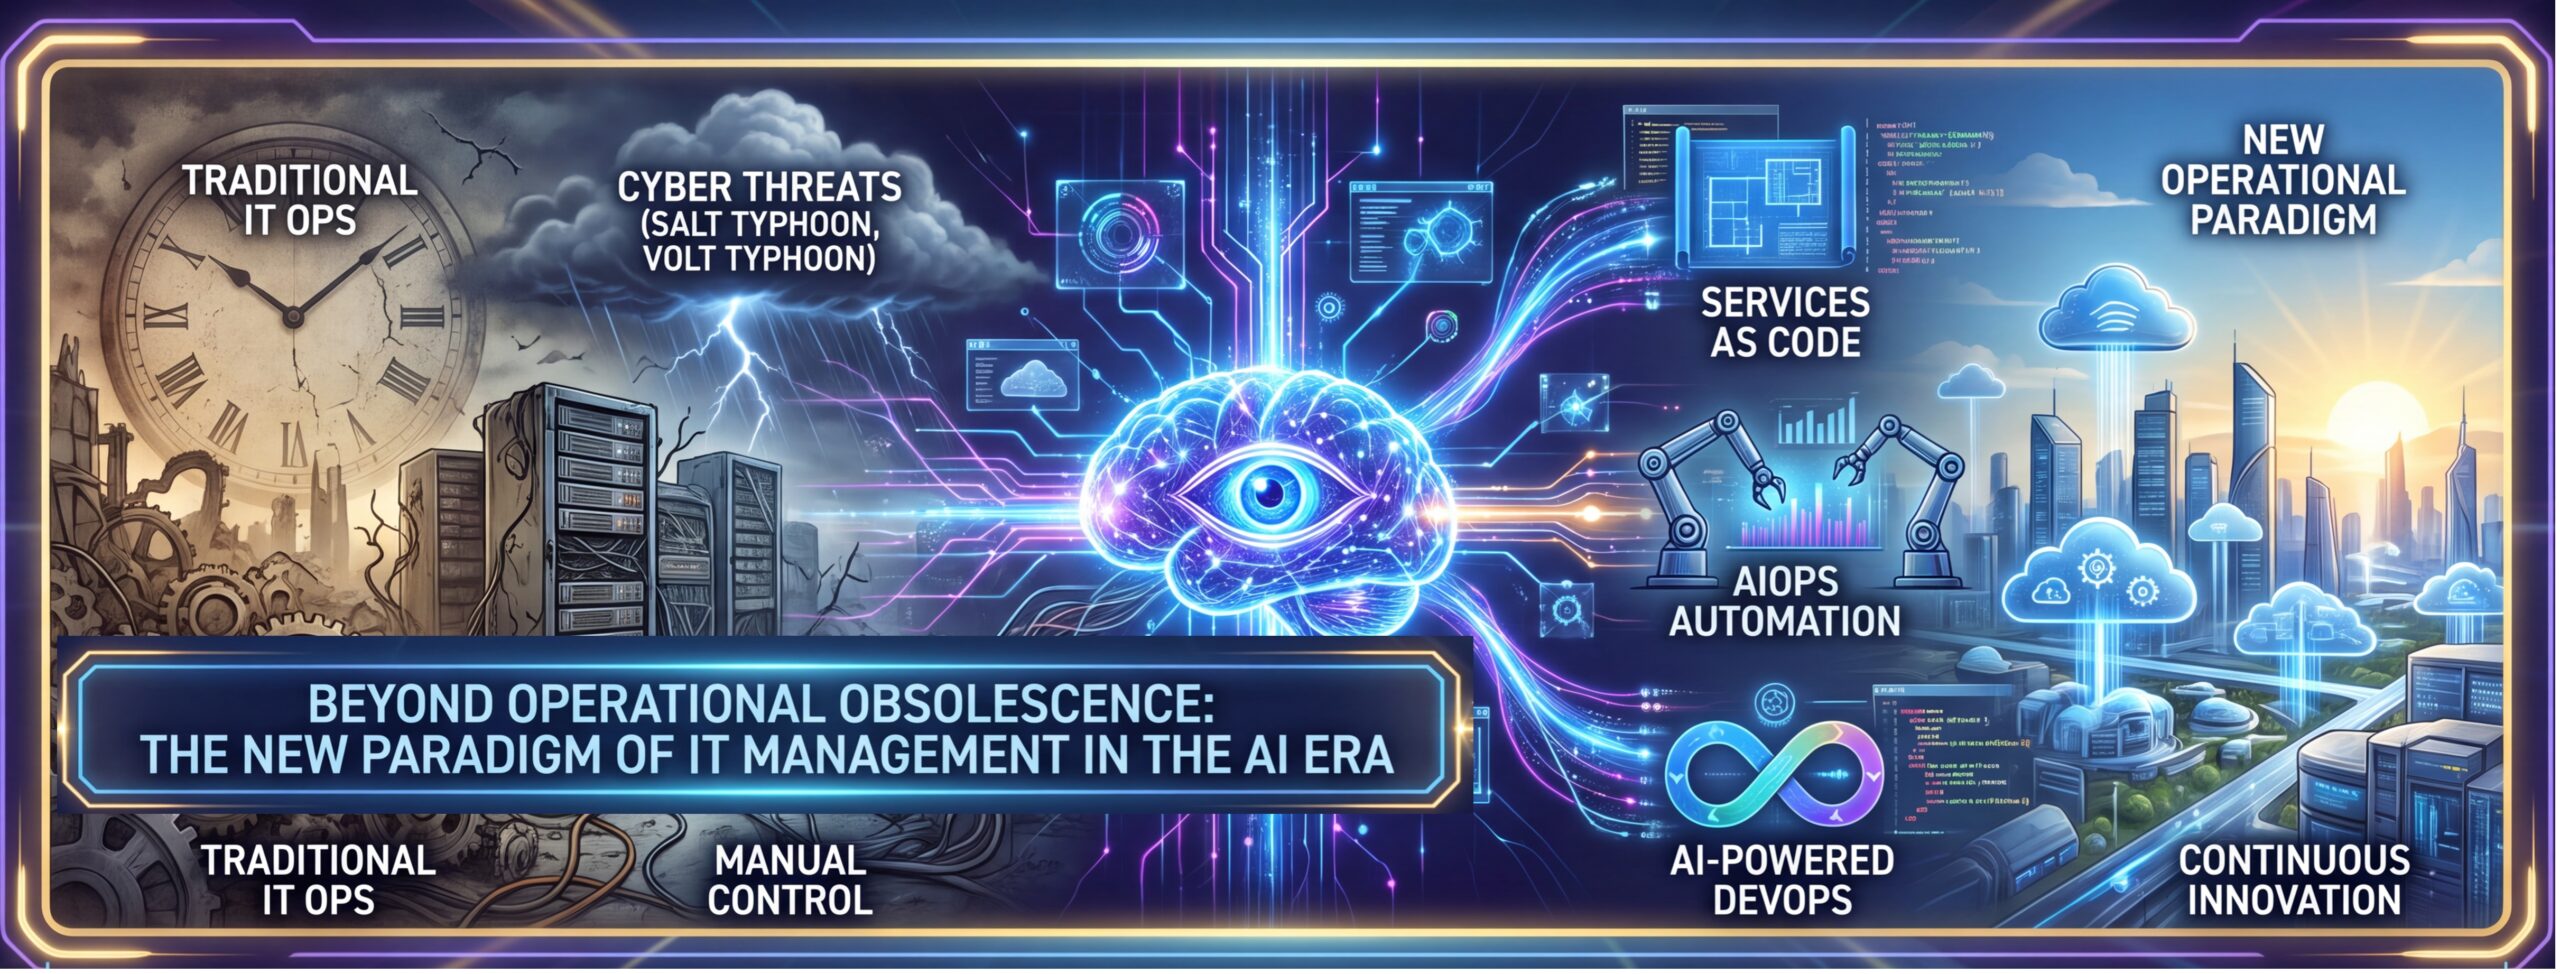
Текущий технологический ландшафт определяется структурным расхождением между скоростью развития гибридной инфраструктуры и способностью традиционных операционных моделей управлять ею. Исторически сложилось так, что отрасль работала по принципу тестирования, проверки и развертывания инфраструктуры с целью минимизации последующих изменений, полагаясь на ежегодные или полугодовые планы обновлений, которые когда-то считались адекватными. Однако массовое внедрение искусственного интеллекта и растущая сложность многодоменных экосистем выявили критический феномен: операционное устаревание. Это состояние проявляется, когда процессы эксплуатации и технического обслуживания, изначально разработанные для статических сред с ручным управлением, оказываются неспособными поддерживать темп, масштаб и профиль рисков современных архитектур, превращая устаревшие модели управления в системный риск для операционной непрерывности и организационных инноваций.
Изменяющийся ландшафт угроз
Два фундаментальных фактора ускорили этот кризис, радикально изменив ландшафт угроз. Во-первых, сама инфраструктура — компьютеры, системы хранения данных, коммутаторы, маршрутизаторы, межсетевые экраны и балансировщики нагрузки — стала новой основной поверхностью атаки, что подтверждается сложными кампаниями, такими как Salt Typhoon и Volt Typhoon[1], которые предупредили отрасль о том, что критическая инфраструктура теперь является прямой целью. Во-вторых, новое поколение передовых моделей ИИ совершило значительный скачок в способности выявлять уязвимости в сложных программных системах. В отличие от предыдущих поколений инструментов для написания кода на базе ИИ, ограниченных небольшими контекстами «с нуля», современные модели способны анализировать огромные, высокосложные базы устаревшего кода, разрабатывавшиеся в течение многих лет, что радикально сокращает время, необходимое злоумышленникам для обнаружения и использования уязвимостей безопасности.
Развитие ITIL для современной парадигмы
Эта новая реальность делает традиционное ручное вмешательство и статическую документацию неустойчивыми. Преодоление этого вызова требует эволюции устоявшихся эталонных структур, таких как ITIL. Хотя ITIL остается актуальным с точки зрения управления, прослеживаемости и дисциплины управления изменениями, он требует глубокой переработки. Новая операционная парадигма, которая сейчас формируется, не стремится заменить основные принципы ITIL, а скорее развивает их посредством систематического внедрения автоматизации процессов. Этот подход позволяет оцифровать намерения, автоматизировать исполнение и обеспечить непрерывную проверку, гарантируя согласованное управление инфраструктурой в режиме реального времени.
Три технических столпа современных операций
Предлагаемая стратегия модернизации строится на трех взаимодополняющих технических столпах, которые определяют современный операционный жизненный цикл. Первый столп, «Сервисы как код» (Services as Code), преобразует желаемое состояние инфраструктуры в версионируемые данные, управляемые в соответствии с лучшими практиками жизненного цикла разработки программного обеспечения.
Второй столп — это автоматизация на скорости машины, обеспечиваемая ИИ в ИТ-операциях (AIOps — Artificial Intelligence for IT Operations), которая позволяет выполнять конфигурации и исправлять их с уровнем согласованности, недостижимым при прямом вмешательстве человека.
Третий столп — это внедрение метода DevOps на базе ИИ, который интегрирует управление, утверждение и прослеживаемость изменений непосредственно в жизненный цикл кода, гарантируя, что каждое изменение проверяется и соответствует стандартам безопасности и эксплуатации, определенным организацией.
Создание основы для операционной устойчивости
Преобразование этих стратегических столпов в надежные, масштабируемые операции требует прочного фундамента. Развертывание автономных агентов ИИ во фрагментированных или плохо задокументированных средах чревато возникновением каскадных операционных ошибок. Чтобы достичь истинной операционной устойчивости и безопасно масштабироваться в сторону автономных операций, организации должны создать четыре основных операционных фундамента:
- Стандартизация (Базовый уровень): Согласование единого источника истины (SoT), моделей данных с контролем версий, эталонных конфигураций, базовых проектных показателей и стандартизированных процедур (MOPs — Method of Procedures). Стандартизация гарантирует, что намерения в отношении инфраструктуры понятны машине, и устраняет дрейф конфигураций в многодоменных средах.
- Автоматизация и защитные барьеры (Границы): Создание чистых, программируемых рабочих процессов, которые обеспечивают детерминированные границы для автономного исполнения. Внедряя симуляции перед внесением изменений, защитные барьеры «политика как код» и механизмы участия человека (Human-in-the-Loop, HITL) для действий с высокими последствиями, организации гарантируют, что ИИ работает на скорости машины, не рискуя вызвать непроверенные сбои в системе.
- Единая наблюдаемость (Контекст): Сбор полезной, высококачественной телеметрии и кросс-доменная корреляция вместо «сырого» шума. Единая наблюдаемость устраняет операционные «слепые зоны» в кампусных сетях, центрах обработки данных и мультиоблачных средах, превращая слабые сигналы деградации производительности в полезную информацию до того, как произойдет сбой сервиса.
- Агентное обеспечение (Исполнение): Развертывание специализированных автономных агентов ИИ, способных выполнять сортировку с обратной связью, глубокий анализ первопричин (RCA) и направленное операционное исправление. Работая в общих рабочих пространствах (таких как AI Canvas), эти агенты помогают операторам, сопоставляя сложную телеметрию и выполняя проверенные исправления с детерминированной точностью.
Метаморфоза ИТ-оператора
Трансформация в сторону этой новой операционной модели знаменует собой окончательный переход от инфраструктур с ручным управлением к автоматизированным инфраструктурам с человеческим контролем. В этом сценарии роль оператора претерпевает значительную метаморфозу: переход от выполнения повторяющихся задач к функциям управления, стратегической проверки и определения намерений. Эта эволюция сопоставима с переходом производственной отрасли на компьютерное числовое программное управление (ЧПУ), что делает ИТ-инфраструктуру по своей сути программируемой, наблюдаемой и непрерывно проверяемой на каждом этапе.
Путь к автономной архитектуре
Благодаря поддержке Cisco организации могут внедрить эту модель, получая выгоду от архитектуры, которая не только радикально снижает операционные риски, но и обеспечивает скорость и устойчивость, необходимые для конкуренции на современном рынке.
- [1] Salt Typhoon: спонсируемая государством шпионская группа, нацеленная на телекоммуникационную инфраструктуру США с использованием тактики «жизни за счет ресурсов» (living off the land).
- Volt Typhoon: спонсируемая государством группа, нацеленная на критическую инфраструктуру операционных технологий США с использованием ботнетов и методов скрытности.
Ссылки
BRKSEC-2499 – Salt Typhoon – Cisco Live 2025
PSOCX-2092 – Cisco Live 2026 EMEA
Инфраструктура как код: https://developer.cisco.com/iac/
Исследуйте будущее инфраструктурных операций на IBM TechXchange: https://www.ibm.com/think/perspectives/from-infrastructure-as-code-to-autonomous-infrastructure-operations
Outshift by Cisco: Внедрение инноваций, полный вперед
Исследуйте инновационный мир Outshift, инкубатора Cisco для новых технологий. Мы создаем то, что будет нужно клиентам завтра.