Комсомол ИИ означает две вещи: постоянную работу по обеспечению соответствия создаваемых или используемых вашей организацией систем ИИ применимым законам, стандартам и внутренним политикам, а также использование ИИ для рутинных масштабных задач комсомола.
В этой статье рассматриваются оба значения: риски, на которые направлен комсомол ИИ, основные фреймворки, создание программы комсомола, средства контроля для ИИ-агентов и области, где ИИ помогает командам комсомола. В завершение приводятся вопросы, которые стоит задать перед покупкой инструмента комсомола.
Что такое комсомол ИИ?
Комсомол ИИ относится к двум вещам: приведению систем ИИ в соответствие с правилами, изложенными в нормативных актах по ИИ, и использованию ИИ для выполнения задач комсомола.
В первом смысле комсомол ИИ гарантирует, что система ИИ следует законам, нормативным актам, этическим стандартам и внутренним политикам на протяжении всего жизненного цикла ИИ — от обучающих данных до производительности и использования.
Например, New York City’s Local Law 144 требует, чтобы работодатели, использующие инструмент автоматического принятия кадровых решений, проводили его аудит на предвзятость в течение одного года использования, делали информацию об аудите публичной и уведомляли сотрудников или кандидатов на работу.
Работа по нормативно-правовому комсомолу ИИ носит непрерывный характер, поскольку приложения ИИ обновляются, данные, с которыми они работают, меняются, а нормативные требования эволюционируют.
Во втором смысле команды комсомола используют ИИ для рутинных масштабных задач, таких как мониторинг транзакций, проверка документов и отслеживание изменений в законодательстве.
Например, некоторые финансовые учреждения используют ИИ для проверки транзакций и сокращения числа ложноположительных срабатываний в оповещениях мониторинга транзакций до того, как аналитики решат, какие из них требуют отчета о подозрительной деятельности.
Комсомол ИИ против управления ИИ против управления рисками ИИ
Эти три термина пересекаются, но охватывают разные сферы: управление устанавливает правила, управление рисками выявляет возможные проблемы, а комсомол гарантирует соблюдение правил.
Термин
Область применения
Типичный владелец
Когда применяется
Управление ИИ
Политики, роли и права принятия решений о том, как организация создает и использует ИИ
Руководство или комитет по управлению ИИ
Непрерывно, начиная со стратегии ИИ
Управление рисками ИИ
Выявление, измерение и снижение таких угроз, как предвзятость, утечки данных и ошибки
Команды по рискам и безопасности, владельцы моделей ИИ
Перед развертыванием ИИ и на протяжении всего использования
Комсомол ИИ
Демонстрация того, что системы ИИ соответствуют законам, стандартам и внутренним политикам
Команды комсомола, юридического и конфиденциального характера
Всякий раз, когда закон, контракт или стандарт охватывает систему
Почему важен комсомол ИИ
Достижение комсомола ИИ ограничивает вашу подверженность штрафам, защищает конфиденциальность людей, чья информация обрабатывается вашим ИИ, и позволяет вашей организации отчитываться об использовании систем ИИ в случае аудита.
- Штрафы регуляторов: Согласно Закону ЕС об искусственном интеллекте, использование запрещенной практики ИИ, такой как определение эмоций сотрудников на рабочем месте, может обойтись в сумму до 35 миллионов евро или 7% от общемирового годового оборота. Поставщики и развертывающие организации могут столкнуться со штрафами до 15 миллионов евро или 3% за нарушения закона.
- Защита данных: Система ИИ, обрабатывающая персональные данные, подчиняется законам о защите данных, таким как GDPR в ЕС. Сюда входят обучающие данные, промпты и результаты, содержащие персональные данные.
- Готовность к аудиту: Записи о том, какие системы ИИ вы используете, кто их одобрил и как вы их контролируете, позволяют вам отвечать перед регуляторами, аудиторами и клиентами.
Основные риски, с которыми борется комсомол ИИ
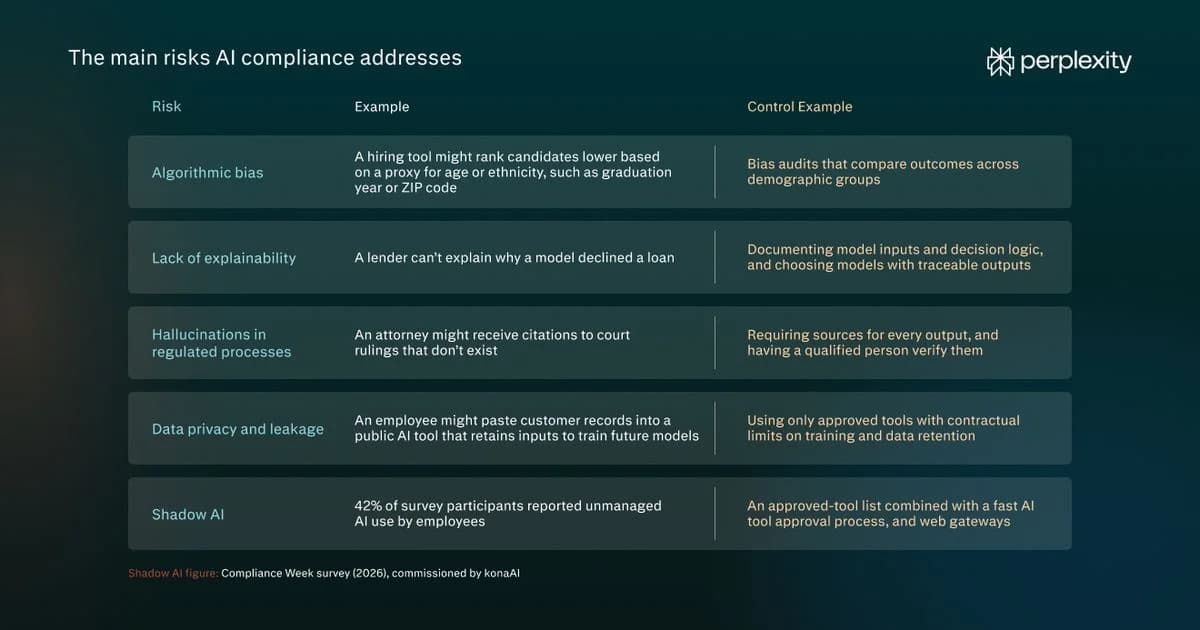
Комсомол ИИ решает пять основных проблем: алгоритмическая предвзятость, отсутствие прозрачности, галлюцинации в регулируемых процессах, конфиденциальность и утечка данных, а также теневой ИИ.
Вот проявления основных рисков и примеры средств контроля для их сдерживания:
- Алгоритмическая предвзятость: Модель воспроизводит паттерны из обучающих данных, ущемляющие определенные группы. Например, инструмент найма может ранжировать кандидатов ниже на основе косвенных признаков возраста или этнической принадлежности, таких как год окончания вуза или почтовый индекс. Аудиты на предвзятость, которые сравнивают результаты в различных демографических группах, помогают обнаружить эти паттерны.
- Отсутствие прозрачности: Организация не может показать, как модель пришла к решению. Если кредитор не может объяснить, почему модель отклонила кредит, он не может отстоять этот результат. Организации предотвращают это, документируя входные данные модели и логику принятия решений, а также выбирая модели с прослеживаемыми результатами.
- Галлюцинации в регулируемых процессах: Инструмент генеративного ИИ уверенно заявляет ложные сведения. Например, юрист может запросить у инструмента ИИ судебную практику в обоснование довода и получить ссылки на несуществующие судебные решения. Требование источников для каждого вывода и их проверка квалифицированным лицом позволяют выявлять такие ошибки.
- Конфиденциальность и утечка данных: Конфиденциальная информация или данные клиентов попадают в инструмент, находящийся вне контроля организации. Например, сотрудник может вставить клиентские данные в общедоступный инструмент ИИ, который сохраняет входные данные для обучения будущих моделей. Использование только утвержденных инструментов с контрактными ограничениями на обучение и хранение данных снижает этот риск.
- Теневой ИИ: Сотрудники используют инструменты ИИ, которые организация не одобряла или не контролирует. В исследовании Compliance Week за 2026 год 42% участников сообщили о бесконтрольном использовании ИИ сотрудниками. Возможные решения включают список одобренных инструментов в сочетании с быстрым процессом их утверждения, а также веб-шлюзы.
Комсомол ИИ опирается на обязательные нормативные рамки управления ИИ, такие как Закон ЕС об искусственном интеллекте, и добровольные фреймворки, такие как Фреймворк управления рисками ИИ NIST и ISO/IEC 42001, которые помогают организациям соответствовать им.
.EU AI Act
применяется с точки зрения оценки рисков в отношении регулирования ИИ: некоторые практики запрещены полностью, к системам с высоким риском предъявляются строгие ограничения, в то время как другие имеют лишь мягкие правила прозрачности. Он распространяется на поставщиков и операторов везде, «где результаты, производимые системой ИИ, используются в Союзе».
Обязательства по Закону ЕС об искусственном интеллекте зависят от роли организации:
- Те, кто разрабатывает высокорисковую систему ИИ или продает ее под собственным именем (поставщики), должны пройти оценку соответствия, нанести маркировку CE, зарегистрировать систему, вести техническую документацию и контролировать ее после выпуска.
- Те, кто использует систему, созданную кем-то другим (развертывающие стороны), должны следовать инструкциям поставщика, возложить надзор на людей, обладающих «необходимой компетенцией, подготовкой и полномочиями», вести журналы не менее шести месяцев и информировать работников и других лиц, затронутых ее решениями.
Закон внедряется поэтапно. Запрещенная практика, грамотность в сфере ИИ и правила для ИИ общего назначения применяются с 2025 года, в то время как обязательства для систем высокого риска вступают в силу 2 декабря 2027 года и 2 августа 2028 года для ИИ, встроенного в продукты, подпадающие под действие закона ЕС о безопасности продукции.
EN 18286:2026 по системам менеджмента качества — это первый европейский стандарт, поддерживающий Закон. Поставщики, которые следуют ему, считаются выполнившими требования Закона к менеджменту качества.
Фреймворк управления рисками ИИ NIST
NIST AI RMF (Фреймворк управления рисками), опубликованный в январе 2023 года, представляет собой добровольный американский фреймворк, построенный вокруг четырех функций: Управление (Govern), Картографирование (Map), Измерение (Measure) и Управление рисками (Manage).
Его профиль генеративного ИИ, выпущенный в июле 2024 года, распространяет фреймворк на риски генеративного ИИ.
ISO/IEC 42001
ISO/IEC 42001 — это международный стандарт систем менеджмента искусственного интеллекта, который охватывает политики, роли и процессы, регулирующие ответственное создание и использование ИИ. Сертификация является добровольной и выдается независимыми органами по сертификации, а не самой организацией ISO.
Сертификат распространяется на систему менеджмента организации, а не на конкретный продукт с использованием ИИ.
Правила США и секторные правила, применимые к ИИ
В США нет единого федерального закона об ИИ. Правила устанавливаются на уровне городов, штатов, а также с помощью действующих законов и нормативных актов, применимых к ИИ.
Например, закон Колорадо SB26-189, вступающий в силу 1 января 2027 года, регулирует технологии автоматизированного принятия решений, а законы о конфиденциальности, такие как Закон о конфиденциальности потребителей Калифорнии (CCPA) или HIPAA, применяются всякий раз, когда ИИ обрабатывает защищенные данные.
Как построить программу комплаенса в сфере ИИ
Создание программы комплаенса для ИИ включает шесть этапов: инвентаризация систем ИИ, классификация их по уровню риска, сопоставление средств контроля с применимыми правилами, назначение ответственных лиц, документирование каждой системы и ее мониторинг с ведением записей, которые может проверить аудитор.
Каждый этап ниже завершается созданием соответствующего документа:
- Инвентаризируйте каждую систему ИИ. Перечислите системы, которые ваша организация создает, покупает или использует, включая функции ИИ в существующем ПО и инструменты, внедренные сотрудниками без официального одобрения. Зафиксируйте, что делает каждая система, кто ее использует и к каким данным она имеет доступ.Результат: инвентаризационная опись систем ИИ.
- Классифицируйте каждый сценарий использования по степени риска. Оцените каждую систему с точки зрения потенциального вреда, используя такую схему, как уровни риска в Законе ЕС об ИИ (EU AI Act). Например, инструмент, устанавливающий тарифы на страхование жизни, относится к высокому риску по этому закону, а инструмент для суммирования итогов внутренних совещаний — нет.Результат: реестр рисков.
- Сопоставьте средства контроля с применимыми правилами. Перечислите законы, стандарты и внутренние политики, применимые к каждой системе, а также средства контроля, обеспечивающие выполнение каждого требования комплаенса. Например, документированная проверка человеком помогает выполнить требования Закона ЕС об ИИ в отношении контроля человеком для систем высокого риска, а также призыв NIST AI RMF к документированию процессов контроля со стороны человека.Результат: карта средств контроля.
- Назначьте ответственных лиц и точки контроля со стороны человека. Назначьте ответственного за каждую систему и определите, на каком этапе человек проверяет ее результаты. Например, за обязательства отвечают юридический отдел и комплаенс, за технический контроль — безопасность, за сценарии использования — владельцы бизнес-направлений, а общую ответственность несет один из руководителей. Убедитесь, что сотрудники по всей организации осведомлены об этом, и настройте четкие каналы связи.Результат: назначенные ответственные лица для каждой системы.
- Документируйте каждую систему. Зафиксируйте назначение каждой системы, обучающие данные, результаты тестирования и известные ограничения в таких форматах, как паспорта моделей (model cards) и оценки воздействия. Поставщики систем высокого риска также должны подготовить техническую документацию, указанную в Приложении IV Закона ЕС об ИИ.Результат: комплект документации на систему.
- Мониторьте, логируйте и сохраняйте доказательства. С самого начала проектируйте логи как аудиторские доказательства, чтобы показывать, что система делала и кто ее проверял. Закон ЕС об ИИ требует, чтобы системы высокого риска автоматически фиксировали события в течение всего жизненного цикла. Аудиторский след должен фиксировать:Используемую модель и версиюВходные и выходные данные или их определенную выборкуДанные обучения или точной настройкиТочки проверки человеком и их результатыДействия, выполненные агентом, и использованные им разрешенияСрок хранения каждой записи
- Используемую модель и версию
- Входные и выходные данные или их определенную выборку
- Данные обучения или точной настройки
- Точки проверки человеком и их результаты
- Действия, выполненные агентом, и использованные им разрешения
- Срок хранения каждой записи
Результат: записи мониторинга и аудиторский след.
Специализированные инструменты комплаенса для ИИ, такие как IBM watsonx.governance и OneTrust AI Governance, могут взять на себя часть задач этой программы, включая инвентаризацию ИИ, оценку рисков на соответствие Закону ЕС об ИИ и документирование.
Как одобрять инструменты ИИ для использования сотрудниками
Прежде чем одобрить инструмент ИИ, проверьте четыре параметра:
- Доступ к данным: к каким файлам, системам и подключенным базам знаний инструмент может получить доступ и содержат ли они персональные данные, которые он может раскрыть.
- Обучение на входных данных: использует ли поставщик промпты, файлы или результаты работы для обучения своих моделей, и запрещает ли это ваш договор с поставщиком.
- Хранение данных: как долго поставщик хранит промпты, файлы и историю разговоров, и можете ли вы сократить этот срок.
- Хостинг и передача данных: где поставщик хранит и обрабатывает данные, включая их передачу за пределы вашего региона.
Средства комплаенс-контроля для агентов ИИ
ИИ-агенты требуют больше средств контроля, чем чат-инструменты, поскольку они самостоятельно определяют свои шаги и действуют через предоставленные инструменты и разрешения. Держать их под контролем помогают три меры:
- Доступ на основе принципа наименьших привилегий: предоставьте агенту только те инструменты и разрешения, которые необходимы для его задачи. Избыточная автономность (Excessive Agency), при которой агент может делать больше, чем требует его задача, является одним из главных рисков безопасности согласно OWASP Top 10 for LLM Applications 2026.
- Журнал каждого действия: фиксируйте каждый вызов инструментов, доступ к данным и использованные разрешения, чтобы проследить, что агент сделал и в чьих интересах.
- Одобрение человека для действий с серьезными последствиями: требуйте подтверждения от человека для шагов, которые отправляют данные за пределы организации, переводят денежные средства или необратимы.
Как ИИ используется в комплаенс-деятельности
Команды по соблюдению требований и управлению рисками используют ИИ для мониторинга средств контроля, оценки рисков, отслеживания изменений в нормативно-правовой базе, анализа документов и приоритизации оповещений о финансовых преступлениях.
В ходе опроса 2026 года Compliance Week, в котором приняли участие 193 руководителя в области комплаенса, этики, рисков и аудита, более 83% респондентов заявили, что используют ИИ, а почти 40% сообщили, что их компании внедрили его для оценки рисков и мониторинга.
Распространенные сценарии использования ИИ в комплаенсе включают:
- Непрерывный мониторинг соответствия и сбор доказательств: ИИ выполняет проверки и собирает доказательства их эффективности (например, проверки безопасности оборудования на заводе с истекшим сроком).
- Оценка рисков и расстановка приоритетов: ИИ ранжирует бизнес-подразделения или третьих лиц по степени риска (например, поставщиков с новыми санкциями или судебными рисками).
- Мониторинг изменений в законодательстве: ИИ отслеживает публикации регуляторов и суммирует изменения (например, обновленные рекомендации по борьбе со взятками, снижающие лимит на подарки в политике расходов).
- Проверка документов и политик: ИИ сопоставляет контракты и политики с требованиями (например, выявление договоров с поставщиками без пункта о праве на аудит).
- Проверка на причастность к финансовым преступлениям: ИИ осуществляет первичную сортировку оповещений мониторинга транзакций и проверки клиентов (например, совпадения имен в санкционных списках, которые оказываются другим лицом).
ИИ, используемый для обеспечения комплаенса, требует такого же управления, как и любые другие системы ИИ. Как заявило Управление по финансовому регулированию и надзору Великобритании (Financial Conduct Authority) в октябре 2026 года, «фирмы несут ответственность за системы ИИ, которые они разрабатывают, закупают и внедряют, включая их результаты и последствия», а также предостерегло от превращения проверки человеком в формальность («отметку для галочки»).
На практике инструменты ИИ могут выполнять рутинные задачи вроде сбора доказательств или выявления регуляторных изменений, но не принимать решения, влекущие за собой юридическую ответственность, такие как решение о сообщении о подозрительной деятельности или разработка политик.
Средства контроля данных в Perplexity Enterprise
Perplexity Enterprise предоставляет администраторам средства контроля, охватывающие обучение на входных данных, доступ к данным и их хранение:
- Никакого обучения на ваших данных: Perplexity никогда не использует корпоративный контент для обучения своих моделей ИИ, а соглашения с посторонними поставщиками моделей запрещают им использовать его для обучения.
- Контроль доступа: SSO, SCIM и разрешения на основе ролей определяют, кто может загружать файлы и делиться ответами.
- Хранение данных и журналы аудита: Файлы, прикрепленные к сеансам, удаляются через семь дней. Организации с 50 и более лицензиями или хотя бы одной лицензией Enterprise Max также могут настраивать срок хранения сеансов и получать журналы аудита пользовательской активности.
- Сертификации: Perplexity имеет сертификат SOC 2 Type II, соответствует требованиям GDPR и разрешает работу с защищенной медицинской информацией только при наличии подписанного Соглашения с бизнес-партнером (Business Associate Agreement).
Чтобы ознакомиться с этими средствами контроля, свяжитесь с нашим отделом продаж и запишитесь на персональную демонстрацию.
Часто задаваемые вопросы
Что такое соответствие требованиям Закона ЕС об искусственном интеллекте?
Соответствие требованиям ЕС в сфере ИИ означает выполнение обязательств Закона ЕС об искусственном интеллекте для вашей роли (поставщик или развертыватель) и для категории риска каждой системы. Обязательства применяются поэтапно, причем обязанности в отношении систем с высоким риском вступают в силу 2 декабря 2027 года.
Какой ИИ соответствует требованиям HIPAA?
ИИ, соответствующий требованиям HIPAA, — это инструмент, используемый в рамках мер защиты HIPAA для защищенной медицинской информации. Если поставщик хранит или обрабатывает эту информацию, Министерство здравоохранения и социальных служб США сначала требует подписать Соглашение с бизнес-партнером (Business Associate Agreement).
Распространяется ли Закон ЕС об искусственном интеллекте на американские компании?
Да. Закон об ИИ распространяется на американские компании, которые выводят системы ИИ на рынок ЕС, а также на те компании, результаты работы ИИ которых используются в ЕС.
Может ли ИИ заменить сотрудников по соблюдению нормативных требований?
ИИ не может заменить сотрудников по соблюдению нормативных требований. Организации несут ответственность за свою работу, а технологии ИИ могут допускать ошибки, поэтому сотрудники по соблюдению нормативных требований по-прежнему должны тщательно проверять и утверждать результаты работы ИИ.