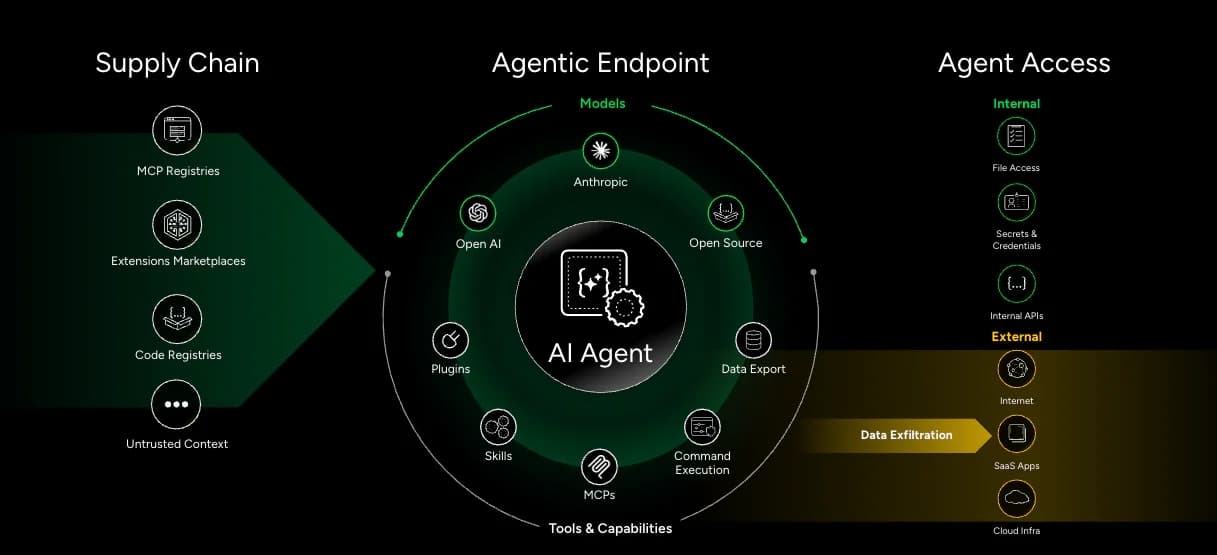
Стремительное внедрение SaaS-агентов, ИИ-помощников для написания кода и корпоративных агентов меняет процессы работы и разработку программного обеспечения. Тем не менее сотрудники и разработчики, быстро внедряющие новые модели, навыки, плагины и агенты, часто обходят традиционные проверки безопасности, что приводит к беспрецедентному распространению ИИ. Поскольку ИИ-агенты превращаются в связанные автономные системы, охватывающие конечные точки, браузеры, SaaS-приложения и облака, они создают все более сложные поверхности атак.
Для безопасного внедрения ИИ в больших масштабах организациям необходима комплексная стратегия, которая позволит взять под контроль это масштабное распространение, не замедляя темпы инноваций. Чтобы помочь реализовать эту стратегию с помощью Prisma AIRS, сегодня мы анонсируем решения, обеспечивающие:
- Точный контроль идентификации с помощью безопасности идентификаторов агентов
- Беспрепятственную безопасность для разработчиков благодаря прямым интеграциям
- Автоматизированную защиту от угроз с помощью новых улучшений
Переосмысление контроля над агентами
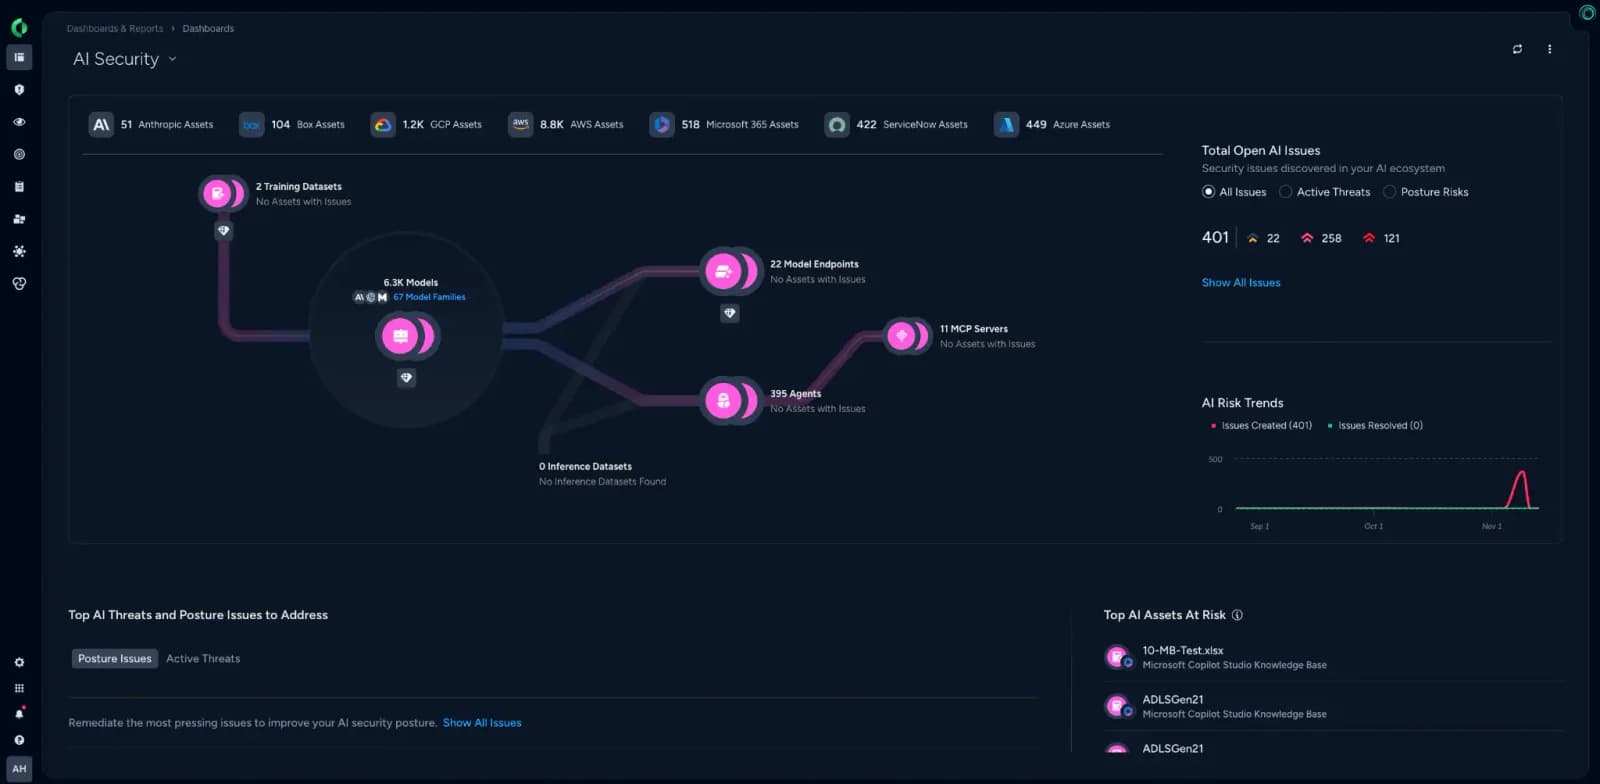
Борьба с распространением ИИ начинается с выявления каждого участника в вашей среде. IDC projects прогнозирует 40-кратное увеличение числа корпоративных ИИ-агентов к 2029 году, что создаст новый масштабный класс привилегированных идентификаторов. В настоящее время большинство агентов полагаются на человеческие идентификаторы или служебные учетные записи, автоматически наследуя избыточные разрешения. Поскольку неделитерминированным агентам нельзя доверять так же, как и сотрудникам-людям в организации, этот стремительный рост требует нового подхода к управлению доступом и идентификацией.
Чтобы заложить основу для безопасного масштабирования, Prisma AIRS теперь предоставляет комплексную безопасность идентификаторов агентов (Agent Identity Security), разработанную специально для экосистемы корпоративных агентов, что позволяет:
- Сократить использование теневого ИИ: сохраняйте контроль над жизненным циклом агента с помощью централизованного репозитория для непрерывного обзора активных агентов и разрешений.
- Предотвратить выдачу себя за других: назначайте уникальные проверенные идентификаторы для предотвращения кражи учетных данных и избежания наследования чрезмерно широких привилегий человека.
- Ограничить радиус поражения: применяйте принцип наименьших привилегий во время выполнения, гарантируя, что агенты обращаются только к необходимым ресурсам и предотвращая латеральное перемещение в случае компрометации.
- Ускорить расследования: регистрируйте идентификаторы агентов и пользователей параллельно, чтобы обеспечить сквозную прослеживаемость и упростить подготовку отчетов о соответствии требованиям.
Благодаря присвоению агентам собственных проверенных идентификаторов выполнение каждого инструмента четко ограничивается тем, что требуется агенту в данный конкретный момент.
Обеспечение безопасности кодинга с помощью ИИ благодаря прямым интеграциям
По мере того как агенты расширяются за счет моделей, навыков, серверов MCP и расширений, могут возникать уязвимости или вредоносные компоненты. Чтобы помочь защитить агентов и управлять трафиком насквозь, мы внедряем три ключевые прямые интеграции.
Встроенная интеграция с OpenAI Codex
Позвольте разработчикам безопасно масштабировать разработку с помощью ИИ без риска утечки данных или операционных трудностей. Встроенная интеграция Runtime API Prisma AIRS с OpenAI Codex обеспечивает корпоративный уровень защиты прямо в рабочих процессах автоматизированного написания кода. Работая синхронно на уровне платформы, она защищает проприетарный исходный код, учетные данные и конфиденциальные данные, перехватывая угрозы во время выполнения до того, как произойдет вывод модели, позволяя разработчикам сохранять максимальную скорость, а командам безопасности — полный обзор и автоматизированный контроль. Эта интеграция:
- Обеспечивает бесшовное администрирование безопасности на уровне администратора без необходимости использования клиентских хуков или изменения инструментов разработчика.
- Перехватывает конфиденциальные секреты, учетные данные, персональные данные (PII) и проприетарный код в реальном времени до отправки промпта.
- Проактивно проверяет вводимые разработчиком данные для блокировки атак на манипуляцию промптами, шаблонов вредоносного кода и небезопасных URL-адресов.
Расширенная интеграция с Cortex Agentic Endpoint Security
Защищайте среды разработчиков, не замедляя инновации. Объединив аналитику конечных точек из Cortex AES с Prisma AIRS, команды безопасности получают полезный контекст в отношении локальных агентов кодирования, таких как Cursor, Claude Code и Codex, что обеспечивает беспрепятственное внедрение наряду с надежной защитой от угроз. Эта интеграция позволяет командам:
- Получить полный автоматизированный контроль над скрытыми ИИ-артефактами на всех конечных точках.
- Превентивно обнаруживать риски путем перехвата промптов, вызовов инструментов MCP и веб-соединений до их передачи за пределы устройства.
- Нейтрализовать высокорисковые действия агентов на лету, чтобы поддерживать бесперебойную работу разработки и доступность инструментов.
Интеграция шлюза ИИ с Prisma SASE
Оптимизируйте развертывание и устраните инфраструктурные накладные расходы, предоставляя высокопроизводительную, автоматически масштабируемую систему безопасности ИИ именно там, где работают ваши команды. Благодаря интеграции шлюза ИИ Prisma AIRS с Prisma SASE разработчики плавно и безопасно подключаются к общедоступным или частным серверам MCP и большим языковым моделям (LLM), используя существующие сетевые пути. Организации получают полный обзор и контроль над взаимодействием моделей, вызовами MCP и трафиком между агентами. Это дает организациям возможность:
- Просматривать использование ИИ и оптимизировать затраты с помощью шлюза ИИ в Strata Cloud Manager.
- Защищать все взаимодействия с ИИ с помощью Prisma AIRS Runtime Security.
- Масштабировать развертывание ИИ-агентов в масштабах всей организации с помощью полностью управляемого решения.
Дополнительные улучшения платформы Prisma AIRS
Мы также постоянно совершенствуем нашу платформу, чтобы опережать угрозы, и именно поэтому недавно запустили четыре мощные функции в Prisma AIRS, которые позволяют вам:
- Автоматизировать защиту с помощью осознанных политик времени выполнения: автоматически преобразуйте информацию о рисках в активные меры защиты во время выполнения, объединяя глубокий анализ угроз с четким представлением об уровне воздействия на ваши ИИ-модели.
- Безопасно масштабировать деятельность на регулируемых рынках благодаря поддержке FedRAMP Moderate: позвольте государственным и строго регулируемым организациям уверенно развертывать ИИ со встроенной защитой от инъекций промптов и утечки данных, соответствующей нормативным требованиям.
- Поддерживать непрерывность бизнес-процессов с помощью рабочего процесса постобработки: обеспечивайте бесперебойную работу легитимных рабочих процессов и устраняйте ложные срабатывания за счет вторичной проверки угроз на базе ИИ до применения любого блокирования.
- Предупреждать атаки с помощью многоэтапного ИИ-тестирования на проникновение (Red Teaming): проактивно обнаруживайте скрытые уязвимости и укрепляйте защиту приложений до их выпуска в производство путем симуляции сложных многоэтапных стратегий атак, таких как Crescendo и GOAT.
Чтобы подробнее изучить эти возможности и увидеть их живые демонстрации в действии, присоединяйтесь к нашему вебинару AI Security Innovation Showcase. На сессии состоится содержательная виртуальная беседа с OpenAI, в ходе которой мы обсудим, как мы можем коллективно продвигать корпоративную безопасность, защищать автономные рабочие процессы и безопасно раскрывать потенциал нового поколения ИИ-инноваций.