Последние два года предприятия стремились реализовать огромный потенциал ИИ, предоставляя ИИ-агентам доступ к производственному коду, внутренним базам данных, клиентским тикетам и финансовым реестрам. Поскольку эти агенты работают недетерминированно и обладают широкими возможностями, их легко можно спровоцировать на неожиданное или вредоносное поведение. В результате агенты выходят за пределы изоляции, превращая риски ИИ из проблем с «галлюцинирующими» чат-ботами в реальную операционную угрозу.
Стандартные методы защиты, такие как программные контейнеры или фильтры на уровне промптов, недостаточны для предотвращения вредоносного поведения агентов. А традиционные средства защиты конечных точек не были рассчитаны на агентов, работающих с правами реальных пользователей. Подобно тому, как мы первыми внедрили XDR, включив в него сеть, идентификацию и облако, теперь мы должны расширить защиту, чтобы обезопасить агентов в корпоративной среде.
Cortex XDR One объединяет XDR и Koi Agentic Endpoint Security для защиты как традиционных системных процессов, так и ИИ-агентов, обеспечивая многоуровневое принудительное выполнение политик безопасности на всем пути выполнения агента. XDR One разработан для контроля действий агента у источника, установления жестких границ на уровне операционной системы и обнаружения несанкционированного поведения с помощью уровня защиты на базе ИИ.
Новая «слепая зона» в безопасности
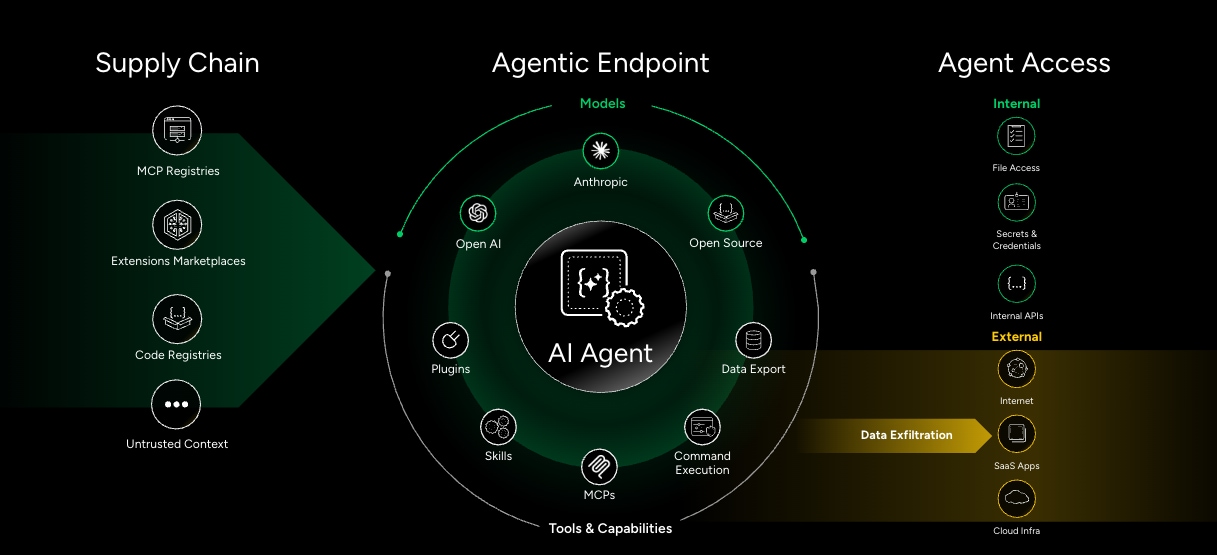
Конечные точки превратились из контролируемых сред выполнения в сложные экосистемы, состоящие из ИИ-агентов для написания кода, ИИ-копилотов, MCP-серверов и персональных агентов с доступом к конфиденциальным данным и системам. Эти артефакты могут обходить традиционные средства контроля и работать в критических «слепых зонах».
Когда агент получает недоверенные входные данные, подключается к скомпрометированному корпоративному приложению или выполняет неавторизованную команду, он превращается из инструмента продуктивности в активный вектор риска. Поскольку агенты работают с правами реальных пользователей и ведут себя недетерминированно, команды безопасности сталкиваются с комплексом корпоративных проблем, которые выходят далеко за рамки простых инъекций промптов.
Сотрудники используют персональных ИИ-агентов и браузерные инструменты, которые обходят ИТ-контроль, распространяя «теневой ИИ» на конечных точках. В то же время злоумышленники используют подключенные системы для манипулирования этими агентами. Отравляя внешние данные, базы данных или SaaS-приложения, на которые полагается агент, противники могут косвенно изменять его поведение, даже не затрагивая саму модель ИИ. Без жестких границ агента можно обманом заставить повысить привилегии хоста, обойти локальные контейнеры или выполнить произвольные системные команды. Короче говоря, агент покидает предназначенную ему «песочницу» и становится непреднамеренной внутренней угрозой.
Злоумышленники уже используют эту новую уязвимость. В ходе атаки на цепочку поставок ClawHavoc противники нацелились на агентов, загрузив сотни вредоносных навыков в маркетплейс OpenClaw; после установки эти вредоносные навыки нарушали изоляцию среды выполнения, предоставляя удаленным злоумышленникам прямой доступ к командной строке на хосте. В другом инциденте исследование Unit 42 показало, как агентов можно обманом заставить раскрыть секретные системные промпты или конфиденциальную информацию посредством косвенного отравления данных из подключенных приложений. Кроме того, агенты могут обходить системные средства контроля и контроля доступа, если их обманом заставить выполнять неавторизованные вызовы API или использовать системные инструменты под видом легитимных пользовательских разрешений. Эти риски усугубляются ростом «теневого ИИ», поскольку неуправляемые и неконтролируемые агенты, развернутые сотрудниками, молчаливо наследуют повышенные системные привилегии без ведома ИТ-отдела.
Когда агентный ИИ только зарождался, мы увидели потенциальные риски, которые он несет, и немедленно начали искать решение для защиты наших внутренних ИИ-рабочих нагрузок. Наша команда InfoSec нашла и развернула Koi, когда стартап еще находился в режиме скрытности. Впечатленные уникальной способностью Koi обеспечивать безопасность нового агентного поведения на конечных точках, мы приветствовали талантливую команду Koi в семье Palo Alto Networks, чтобы предоставить эту защиту непосредственно нашим клиентам.
Cortex XDR One: защита каждой конечной точки и агента с единой платформы
XDR One объединяет Cortex XDR и Cortex Agentic Endpoint Security с единым пользовательским интерфейсом и сенсором, обеспечивая централизованную видимость, управление и расследование.
От санкционированных агентов до «теневого ИИ» — XDR One предоставляет командам инвентаризацию каждого ИИ-артефакта в режиме реального времени, как только он появляется на конечной точке. Обладая информацией обо всей активности агентов в организации, команды безопасности могут контролировать, какие пакеты, расширения, агенты и ИИ-артефакты разрешено устанавливать или использовать. Например, CISO может оценить, какие агенты для написания кода действительно используются инженерными командами, и принять обоснованное решение о влиянии ограничения доступа к конкретному агенту на продуктивность.
Обеспечение безопасности современной конечной точки требует единой защиты как жизненного цикла ИИ-агента, так и базовой операционной системы. XDR One обеспечивает эту защиту — от установки программного обеспечения до выполнения в реальном времени. На уровне агента он применяет правила среды выполнения, помогая остановить инъекции промптов и деструктивные команды. Одновременно на уровне ОС XDR One непрерывно отслеживает цепочки процессов во время выполнения, чтобы блокировать атаки нулевого дня и атаки типа «living-off-the-land» в режиме реального времени без ущерба для производительности. В дополнение к этим средствам защиты, оптимизированные малые языковые модели работают непосредственно на сенсоре конечной точки, защищая от скрытных бесфайловых угроз даже в автономном режиме и без отправки конфиденциального кода в облако. Объединяя кросс-доменную телеметрию в четкие сквозные цепочки атак, XDR One сокращает количество ложных срабатываний до 95% и обеспечивает автоматизированное устранение угроз за считанные минуты.
В конечном итоге консолидация этой телеметрии безопасности на одном сенсоре устраняет фрагментированные точечные инструменты и создает мощную операционную основу, оснащая Cortex XSIAM критически важными данными, необходимыми для более эффективного управления рисками ИИ во всей организации.
Гибкая защита с помощью автономного решения Agentic Endpoint Security или нативной интеграции
Cortex Agentic Endpoint Security (AES) специально управляет ИИ-инструментами, MCP-серверами и агентными рабочими процессами, работающими на этих хостах. Организации имеют возможность развертывать AES вместе с существующими сторонними средами EDR, используя целевой сенсор Cortex.
Тем не менее, организации могут упростить операции, когда AES и XDR объединяются нативно в Cortex XDR One. Объединяя агентную защиту и расширенное обнаружение и реагирование в едином сенсоре и платформе, XDR One устраняет разрыв между традиционной безопасностью хостов и рисками ИИ, обеспечивая бесшовную видимость, управление и расследование в реальном времени.
Установление нового стандарта безопасности конечных точек
Эра автономных EDR прошла. Подобно тому, как XDR вышла за рамки изолированного обнаружения и реагирования на конечных точках, охватив сеть, идентификацию и облако, обеспечение безопасности современного предприятия теперь требует встроенной защиты для автономных рабочих нагрузок ИИ. EDR без интегрированной агентной безопасности является неполным и по сути устаревшим решением. Разрозненные точечные решения не обеспечивают видимости выполнения операций в ОС, а дополнительные надстройки EDR не способны сопоставить промпт агента и контекст инструментов с последующим поведением системы. Полагаться на «хищную птицу» может казаться признаком высокого уровня безопасности, пока вы не обнаружите, что она прилетает только после того, как волк уже напал на стадо.
XDR One устанавливает новый стандарт безопасности конечных точек, обеспечивая непревзойденную видимость и превентивный контроль как на уровне ОС, так и на уровне ИИ в рамках одного сенсора.
Масштабирование корпоративного ИИ с уверенностью
Хотя XDR One обеспечивает полноценную автономную защиту, руководители служб безопасности, сталкивающиеся с этой сложной новой поверхностью атаки, могут расширить возможности своей команды с помощью Unit 42 MDR, которая теперь включает управляемую агентную безопасность конечных точек. Объединяя телеметрию XDR One с элитной аналитикой угроз, эксперты Unit 42 обеспечивают проактивный поиск угроз, расследование инцидентов и управление рисками ИИ для повышения общей устойчивости.
Обеспечение безопасности агентного фронтира
По мере того как организации стремятся внедрять ИИ-агентов, команды безопасности сталкиваются с решающим переходом. Расширение агентных возможностей на корпоративных конечных точках требует такой позиции безопасности, которая относится к агентам с той же строгостью и контролем, что и к традиционным системным процессам.
Объединяя агентную защиту конечных точек и XDR в единый сенсор и платформу, XDR One устанавливает новый стандарт безопасности конечных точек в эпоху агентов. Независимо от того, развернуто ли решение самостоятельно или поддерживается экспертами Unit 42, XDR One предоставляет руководителям служб безопасности видимость и контроль, необходимые для устранения теневого ИИ, обеспечения операционных барьеров и ускорения трансформации ИИ.
Заявления о перспективах развития. Этот блог содержит заявления о перспективах развития, которые связаны с рисками, неопределенностями и допущениями, включая, помимо прочего, заявления относительно преимуществ, влияния, производительности или потенциальных преимуществ, влияния или производительности наших продуктов и технологий или будущих продуктов и технологий. Любые невыпущенные услуги или функции (а также любые услуги или функции, которые в настоящее время не являются общедоступными для клиентов), упомянутые в этом или других пресс-релизах или публичных заявлениях, в настоящее время недоступны (или еще не являются общедоступными для клиентов) и могут быть не предоставлены в ожидаемые сроки или вообще не предоставлены. Клиенты, приобретающие приложения Palo Alto Networks, должны принимать решения о покупке на основе услуг и функций, которые в настоящее время являются общедоступными.