Правительство Соединенных Штатов официально одобрило консорциум Secure SI by Design — отраслевую коалицию, возглавляемую Palo Alto Networks совместно с NVIDIA, IBM, OpenAI, Snowflake, Cognizant, Reflection, Factory и ServiceNow. Этот статус, полученный в рамках программы American SI Exports Program Министерства торговли США — краеугольного камня Плана действий США в области SI, сформированного в июле 2025 года, — подтверждает единое стремление к экспорту полностековых решений SI с надежной кибербезопасностью, встроенной непосредственно в каждый уровень развертывания.
Объединяя лидеров всех пяти уровней технологического стека SI — инфраструктуры, конвейера данных, моделей, кибербезопасности и приложений, — этот консорциум устанавливает безопасность в качестве необходимого предварительного условия для международного развертывания SI. Вместо того чтобы рассматривать меры безопасности как административные препятствия или замедляющие факторы, данная концепция превращает встроенные средства контроля безопасности в ключевой инструмент устойчивого глобального расширения. Официальное одобрение предоставляет американским инноваторам скоординированный и надежный путь для вывода передовых технологий SI на рынки союзников и международных партнеров по всему миру.
Обеспечение устойчивого глобального масштабирования за счет встроенной безопасности
Это государственное решение затрагивает центральный вопрос современного развертывания технологий: скорость против безопасности. Быстрое развертывание без средств контроля безопасности создает системные уязвимости, в то время как чрезмерно жесткие ограничения могут затормозить инновации. Концепция консорциума разрешает этот ложный компромисс путем внедрения кибербезопасности в фундамент стека SI, позволяя предприятиям быстро масштабироваться при сохранении строгих стандартов безопасности.
На практике этот статус открывает доступ к упрощенной межправительственной поддержке, приоритетному рассмотрению лицензий на экспортный контроль и механизмам финансирования через EXIM Bank и Корпорацию по финансированию международного развития США (U.S. International Development Finance Corporation). Эти преимущества обеспечивают американским компаниям и странам-союзникам скорость и регуляторную определенность, необходимые для внедрения доверенного SI в широких масштабах, гарантируя, что средства контроля безопасности активно ускоряют внедрение, а не препятствуют ему.
Поддерживая модель экспорта, которая рассматривает кибербезопасность как неотъемлемое требование, а не как дополнение для соблюдения нормативных требований, правительство США подтверждает фундаментальный принцип: самый быстрый способ масштабировать SI по всему миру — это встраивать безопасность с первого дня.
Каждый уровень стека SI становится более ценным, долговечным и пригодным для экспорта, когда безопасность интегрирована от этапа проектирования до этапа выполнения. Победа в глобальной гонке SI не требует выбора между быстрым развертыванием и надежной защитой — она требует демонстрации того, что встроенные средства контроля безопасности делают быстрое полномасштабное развертывание жизнеспособным.
Обоснование внедрения агентного SI через операционное управление
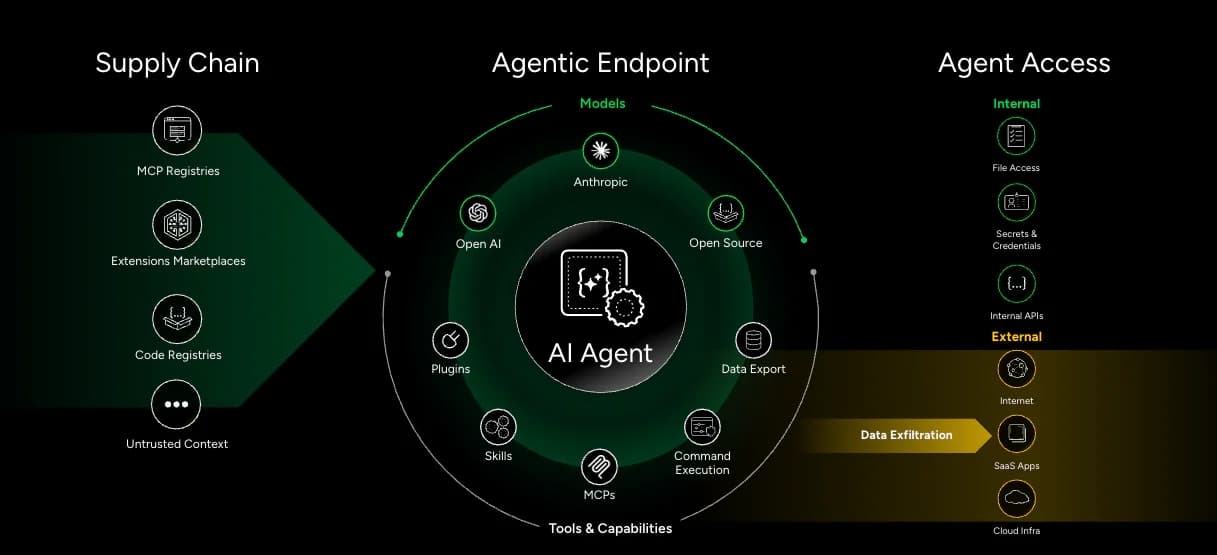
Развитие агентного SI открывает огромные возможности для повышения производительности предприятий, однако быстрое масштабирование создает новые операционные риски, если управление не поспевает за развитием технологий. Последние отраслевые данные подчеркивают острую необходимость сочетания быстрого развертывания с практическими системами безопасности:
- Растущий разрыв в управлении: хотя 99% предприятий внедрили агентов SI, менее 10% реализовали необходимые меры безопасности, такие как реестры агентов, для мониторинга и контроля поведения автономных агентов.
- Масштаб автономных операций: по прогнозам Gartner, средняя компания из списка Fortune 500 будет использовать 150 000 агентов SI в течение двух лет, однако только 13% в настоящее время сообщают о наличии адекватных структур надзора для управления автономными операциями.
- Потребность в стандартизированных средствах контроля безопасности: хотя 78% организаций активно осуществляют трансформацию SI, только 6% разработали комплексные стратегии для защиты этих развертываний с момента первоначального запуска.
Решение этих проблем требует перехода от абстрактных концепций безопасности к конкретным инструментам. С помощью автоматизированных реестров агентов, стандартизированных оценок рисков и мониторинга в реальном времени по всему стеку консорциум предоставляет практическую архитектуру, необходимую для операционализации управления SI в корпоративных средах.
Поскольку консорциум Secure SI by Design работает совместно с Министерством торговли над предоставлением этих пакетов международным союзникам, Palo Alto Networks по-прежнему стремится к развитию экосистемы SI, в которой безопасность и масштабирование усиливают друг друга. Благодаря полной защите всего стека и четкой поддержке со стороны правительства международные партнеры могут уверенно развертывать передовые SI со скоростью современных инноваций.