Критическая уязвимость, затрагивающая Java, побудила организации оценить степень своей подверженности угрозе и применить недавно выпущенные обновления безопасности. Уязвимость, получившая название Java4Shell (CVE-2026-114938), потенциально позволяет выполнять несанкционированный удаленный код в затронутых средах.
Поскольку Java широко используется в корпоративных приложениях и критически важных бизнес-системах, вице-президент по киберразведке и реагированию Мэтт Халл делится практическими рекомендациями о том, как организации должны реагировать на эту угрозу.
«Java глубоко интегрирована в корпоративные технологии, лежа в основе всего: от веб-приложений и промежуточного ПО до платформ идентификации и критически важных бизнес-систем. Такой масштаб в сочетании с критической серьезностью Java4Shell и ее потенциальной возможностью допускать несанкционированное удаленное выполнение кода означает, что организациям необходимо быстро определить степень своей уязвимости».
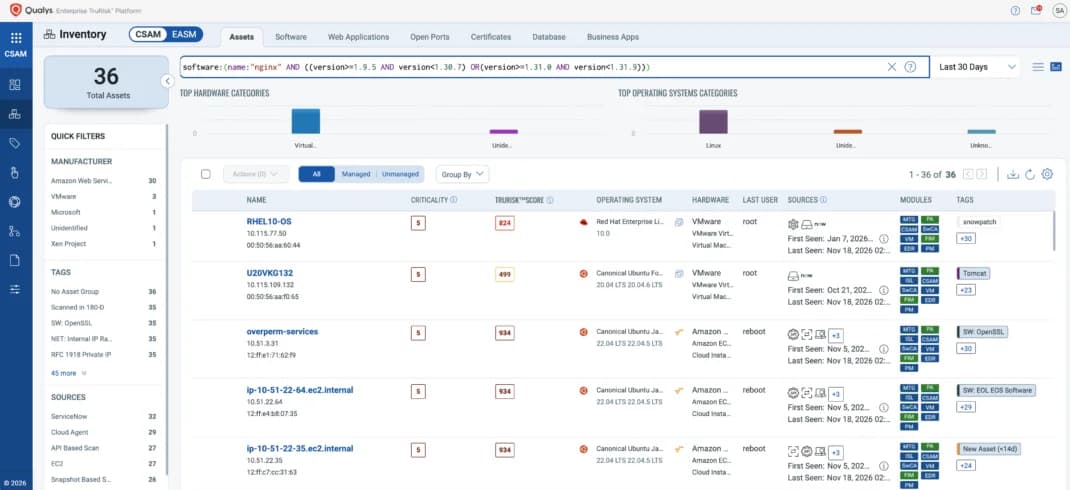
«Первоочередной задачей должно стать выявление затронутых сред выполнения Java во всей инфраструктуре, включая те, что встроены в сторонние приложения и сервисы, где они могут быть менее заметны. Команды безопасности должны уделить приоритетное внимание системам, выходящим в интернет и критически важным для бизнеса, и как можно скорее применить недавно выпущенные обновления безопасности».
«Хотя в настоящее время нет подтвержденных данных об активной эксплуатации этой уязвимости, организациям не следует использовать это как повод для промедления. Исследователи продемонстрировали возможность эксплуатации против широко используемых корпоративных технологий при определенных условиях, и как только подробности критической уязвимости становятся достоянием общественности, окно возможностей для защиты может быстро сузиться».
«Там, где немедленное исправление невозможно, организации должны предпринять соответствующие шаги для снижения своей уязвимости и внимательно следить за затронутыми средами на предмет необычной активности или признаков попыток эксплуатации».
«Главное — не паниковать, а действовать быстро и методично. Знайте, где вы уязвимы, расставляйте приоритеты для систем, представляющих наибольший риск, устанавливайте исправления там, где это возможно, и продолжайте мониторинг по мере развития ситуации с угрозами».
Мэтт Халл — вице-президент по киберразведке и реагированию в NCC Group, возглавляющий глобальное подразделение Cyber Response and Intelligence (CRI).
Будучи бывшим детективом, специализирующимся на киберпреступности, Мэтт обладает глубоким операционным опытом в области расследований, реагирования и операций, основанных на разведданных. Он руководит многопрофильными командами, поддерживающими организации в ходе сложных инцидентов, противодействия продвинутым угрозам и развития зрелых возможностей обнаружения и реагирования.
Мэтт признан в отрасли за свою аутентичность и четкую коммуникацию, выступая на крупных конференциях и появляясь в СМИ, включая BBC News, Financial Times и программу Hunted на Channel 4. Он также является председателем фокус-группы по анализу угроз и входит в состав Международного совета CREST.