Palo Alto Networks объявляет о появлении Unit 42® Continuous Frontier AI Defense и Prisma AIRS™ в недавно запущенном маркетплейсе OpenAI, что делает их напрямую доступными для корпоративных клиентов OpenAI. Злоумышленники используют искусственный интеллект для поиска и эксплуатации уязвимостей с беспрецедентной скоростью, сокращая циклы атак почти на 97% — с недель до всего лишь нескольких часов. Защита со скоростью человека больше не может успевать за противниками, осуществляющими автоматизированные непрерывные атаки.
Инвестиции в ИИ: Преимущество маркетплейса OpenAI
Для корпоративных организаций, имеющих обязательства по расходам на OpenAI, этот рубеж предлагает убедительное финансовое и стратегическое преимущество «два в одном». Команды безопасности теперь могут развернуть проактивную защиту на скорости машинного обучения, одновременно покрывая свои предварительно выделенные расходы на OpenAI. Palo Alto Networks предлагает два флагманских решения, доступных для приобретения через маркетплейс OpenAI.
- Unit 42® Continuous Frontier AI Defense: Постоянно действующая служба наступательной безопасности под управлением экспертов, использующая фронтирные модели уровня защитника для обнаружения, проверки и ускорения устранения уязвимостей в приложениях и сетевых ресурсах до их превращения в оружие.
- Prisma® AIRS™: Комплексная платформа безопасности ИИ, разработанная для обеспечения полного обнаружения, оценки рисков, защиты в реальном времени, управления доступом к данным и удостоверениями, а также наблюдаемости для приложений ИИ, агентов, моделей и артефактов на корпоративных облачных платформах, в средах SaaS и на конечных точках.
Защита со скоростью машинного обучения с помощью Unit 42 Continuous Frontier AI Defense
Unit 42 Continuous Frontier AI Defense — это управляемая экспертами служба наступательной безопасности на базе агентов, разработанная для выявления, проверки и устранения корпоративных уязвимостей по мере изменения среды организации.
Эта постоянно активная агентная служба объединяет наших экспертов по наступательной безопасности и запатентованную мульимодельную обвязку, которая использует фронтирные модели уровня защитника для обнаружения уязвимостей, проверки реальной эксплуатируемости и ускорения устранения проблем в приложениях, учетных записях, облачной инфраструктуре и сетевых ресурсах по мере изменения среды организации. В основе этой возможности лежит наша запатентованная многомодельная программная обвязка, которая динамически направляет задачи безопасности оптимальной модели ИИ, максимизируя эффективность и покрытие при управлении стоимостью фронтирного ИИ в масштабе.
Обвязка объединяет модели уровня защитника, включая OpenAI GPT-5.6-Cyber, и другие коммерческие модели наряду с моделями с открытыми весами и данными аналитики угроз Unit 42. Выполняя неразрушающие симуляции атак в собственных и сторонних средах, система доказывает реальную эксплуатируемость и предоставляет приоритетные рекомендации по устранению, включая действенные исправления, изменения на уровне кода и виртуальные патчи. Организации могут объединить это с функцией Frontier Virtual Patching для блокировки эксплойтов задолго до появления официальных патчей или публичного раскрытия CVE.
Реальное влияние этой проактивной методологии было подтверждено в ходе шестимесячного внутреннего тестирования и более чем 75 внедрений у клиентов при поддержке инвестиций в R&D в размере 17 млн долларов. Во время внутреннего развертывания в Palo Alto Networks служба обнаружила уязвимости, на поиски которых в противном случае ушло бы более двух лет, всего за три недели. В ходе оценок клиентов базовый анализ выявил уязвимости в 100% оцениваемых организаций, причем 37% были оценены как имеющие высокую или критическую степень серьезности. Что особенно важно, более двух третей уязвимостей, обнаруженных в сторонних приложениях, не имели известных CVE, что доказывает острую необходимость непрерывного обнаружения на базе ИИ.
Решение Unit 42 Continuous Frontier AI Defense доступно по всему миру уже сегодня по модели годовой подписки. Зарегистрируйтесь на наш предстоящий виртуальный брифинг по угрозам, чтобы увидеть, как мы применяем фронтирный ИИ, нашу проактивную многомодельную обвязку и опыт в области наступательной безопасности для защиты Palo Alto Networks и наших клиентов.
Чтобы узнать больше о Unit 42 Continuous Frontier AI Defense, зарегистрируйтесь на предстоящий виртуальный брифинг по угрозам здесь.
Безопасное масштабирование внедрения корпоративного ИИ с помощью Prisma AIRS
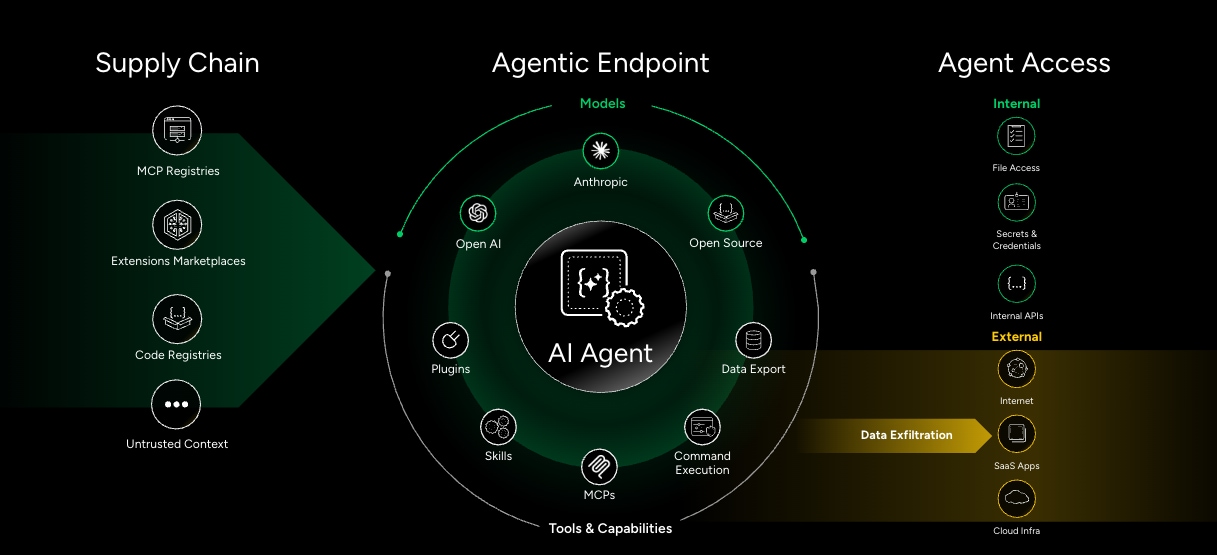
Поскольку клиенты OpenAI быстро масштабируют использование мощных моделей ИИ, ассистентов кодирования на базе ИИ и автономных агентов, поверхность корпоративной атаки расширяется быстрее, чем традиционные команды безопасности могут этим управлять. Переход на автономный ИИ разрушает традиционные границы безопасности, создавая «слепые зоны» теневого ИИ, риски цепочки поставок в базовых моделях с открытым исходным кодом, небезопасные действия из-за вредоносных входных данных и неконтролируемых агентов ИИ, выполняющих задачи с чрезмерными разрешениями.
Prisma AIRS: Обеспечьте безопасность любой амбиции в сфере ИИ
Prisma AIRS — это единая платформа безопасности ИИ от Palo Alto Networks, позволяющая предприятиям ускорять внедрение ИИ, сохраняя при этом контроль над конфиденциальными данными, удостоверениями агентов, автономными действиями и затратами на ИИ. Признанная Gartner лидером изменений на рынке (Market Shaper) в Сентябрьском квадранте развивающихся рынков 2026 года для решений безопасности приложений ИИ — устоявшиеся вендоры, компания Palo Alto Networks объединяет обнаружение, непрерывную оценку рисков, защиту в реальном времени и централизованное управление для защиты приложений и агентов ИИ в корпоративных средах.
- Получите видимость во всем корпоративном ИИ: обнаружение и инвентаризация приложений ИИ, ассистентов кодирования, автономных агентов и сопутствующих активов на конечных точках, в облаке и корпоративных средах. Выявляйте теневой ИИ и получайте видимость систем ИИ, работающих в организации.
- Выявляйте риски до того, как они станут угрозами: непрерывно оценивайте состояние безопасности ИИ, сканируйте модели и артефакты агентов — включая навыки и серверы MCP — на наличие уязвимостей и рисков цепочки поставок, а также проактивно тестируйте приложения и агенты ИИ на проникновение, чтобы обнаружить эксплуатируемые уязвимости до развертывания.
- Защитите взаимодействия с ИИ, данные и удостоверения агентов: обеспечьте защиту в реальном времени от внедрения промптов, вредоносных взаимодействий и утечки конфиденциальных данных. Проверяйте удостоверения агентов, применяйте принцип минимальных привилегий и предотвращайте несанкционированные действия при взаимодействии агентов с корпоративными системами и данными.
- Централизуйте политики, доступ и расходы на ИИ: используйте шлюз ИИ (AI Gateway) для управления подключениями к LLM, серверам MCP, API и корпоративным сервисам. Централизуйте соблюдение политик, контролируйте доступ к моделям и провайдерам, отслеживайте потребление и управляйте использованием ИИ и затратами для разных команд и приложений.
В совокупности эти возможности помогают корпоративным клиентам OpenAI защищать рабочие процессы на базе ИИ, поддерживать подотчетность за автономные действия и масштабировать внедрение ИИ при сохранении согласованной безопасности и управления. Закажите демоверсию, чтобы увидеть наше решение для безопасности ИИ в действии.