Создание агента ИИ требует большего, чем просто модель.
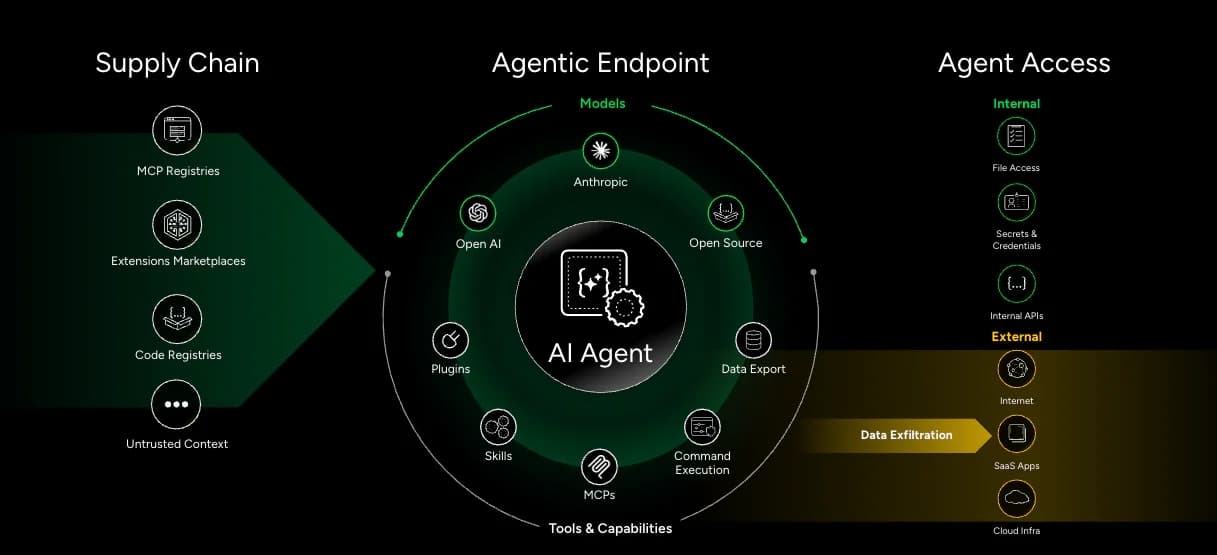
Агент может извлекать конфиденциальную информацию из базы знаний, проходить аутентификацию через удостоверение службы или подключаться к внешним инструментам для выполнения задачи. Каждое взаимодействие зависит от ресурсов с их собственными разрешениями, конфигурациями и потенциальными рисками безопасности.
Облачные провайдеры расширяют свои ИИ-предложения за рамки разработки моделей, внедряя управляемые платформы агентов и инфраструктуру, которые упрощают создание, развертывание и масштабирование ИИ-приложений. Но по мере роста этих сред увеличиваются и потенциальные точки уязвимости.
Для команд безопасности уже недостаточно знать, какие модели ИИ запущены. Им также необходимо понимать, к чему имеют доступ агенты, как настроена поддерживающая инфраструктура и где могут возникать риски безопасности во всей экосистеме ИИ.
Но по мере того как разработчики развертывают новые агенты, рабочие пространства и службы, какую часть этой инфраструктуры команды безопасности действительно видят? Упущенная из виду конфигурация или избыточные привилегии удостоверения могут обнажить конфиденциальные данные задолго до того, как кто-то осознает наличие проблемы.
Расширяющаяся экосистема ИИ создает новые проблемы безопасности
Облачный инвентарь может показывать вычислительный экземпляр, хранилище или удостоверение службы. Но может ли он сказать вам, какие агенты ИИ запущены, к каким данным они имеют доступ или как настроена их поддерживающая инфраструктура?
Традиционные инструменты облачной безопасности могут идентифицировать базовые ресурсы, но им часто не хватает контекста для распознавания сред выполнения агентов, конечных точек моделей и рабочих пространств разработки в качестве отдельных ИИ-активов.
Агент, работающий с чрезмерными разрешениями, может получить доступ к ресурсам за пределами своей целевой области. Неправильно настроенный блокнот может раскрыть конфиденциальные данные. Даже когда базовая инфраструктура контролируется, эти риски могут оставаться незамеченными без видимости ИИ-приложений и служб, работающих на ней.
Обеспечение безопасности экосистемы ИИ начинается с вывода из тени ее скрытой инфраструктуры и потенциальных угроз.
Что нового: Единая безопасность ИИ в AWS и Google Cloud
Cortex Cloud устраняет пробел в видимости в управляемой экосистеме ИИ. С выходом Cortex Cloud 2.3 мы распространяем управление состоянием безопасности ИИ (AI-SPM) на ключевые уровни инфраструктуры, где живут и работают корпоративные агенты.
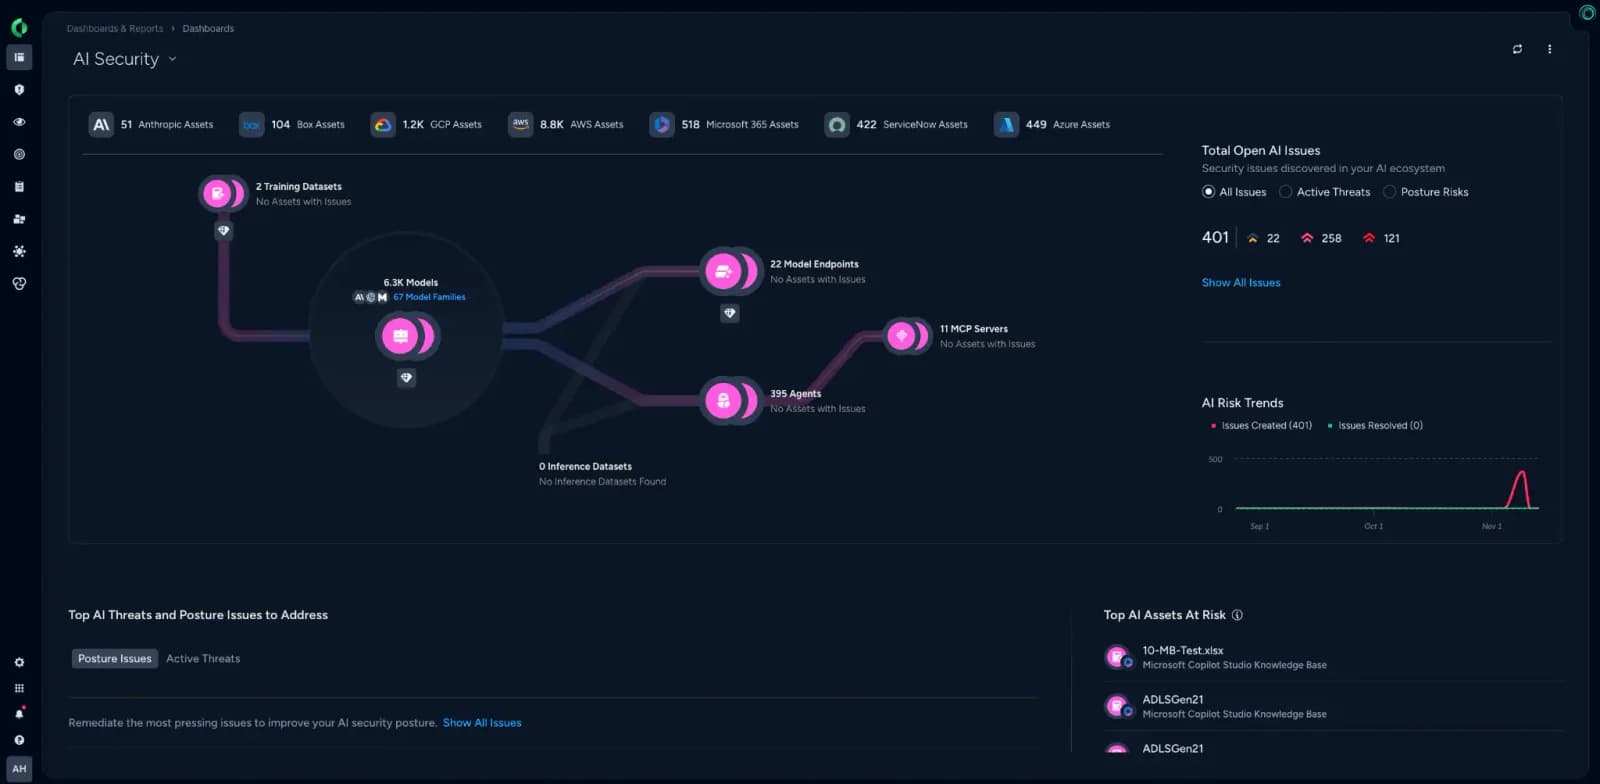
Теперь команды безопасности могут получить полную спецификацию материалов ИИ (AI-BOM) в своих мультиоблачных средах, сопоставляя всю историю агента — от базовых фундаментальных моделей и наборов данных до активных сред выполнения и подключенных инструментов.
Основные возможности в этом выпуске:
- Расширенная видимость для AWS Bedrock AgentCore: автоматическое обнаружение и защита управляемой инфраструктуры, поддерживающей ваши агенты AWS, включая среды выполнения агентов, шлюзы и инструменты агентов.
- Глубокая безопасность для платформы агентов GCP Gemini Enterprise: получение детальной аналитики об удостоверениях и учетных данных агентов, шлюзах и серверах MCP для обеспечения детализированного контроля доступа и управления данными.
- Обнаружение неактивных агентов и конечных точек: выявление устаревших или экспериментальных агентов и конечных точек моделей, которые больше не используются, что позволяет упреждающе уменьшить поверхность атак и устранить «бесконтрольное распространение ИИ».
- Расширенная поддержка SageMaker: расширенное обнаружение для доменов, пространств и блокнотов SageMaker, обеспечивающее безопасность жизненного цикла разработки ИИ задолго до того, как модели поступят в производство.
Создайте более полное представление о рисках безопасности ИИ
По мере того как организации расширяют использование ИИ в AWS и Google Cloud, обеспечение безопасности этих сред требует видимости, выходящей за рамки одних лишь моделей и агентов.
Благодаря расширенному покрытию AI-SPM в Cortex Cloud 2.3 команды безопасности могут обнаруживать инфраструктуру, удостоверения и подключенные ресурсы, поддерживающие их ИИ-приложения, выявлять рискованные конфигурации и лучше понимать потенциальные угрозы в своих средах.
Объединяя эти активы в единую спецификацию материалов ИИ (AI-BOM), Cortex Cloud помогает организациям выявлять и устранять риски безопасности по мере дальнейшего развития их ИИ-сред.
Увидите безопасность ИИ в Cortex Cloud в действии
Хотите узнать, как Cortex Cloud обнаруживает риски безопасности во всей вашей экосистеме ИИ? Запросите демоверсию, чтобы изучить обнаружение ИИ-активов, выявление рисков и управление состоянием безопасности в AWS и Google Cloud.