Обзор
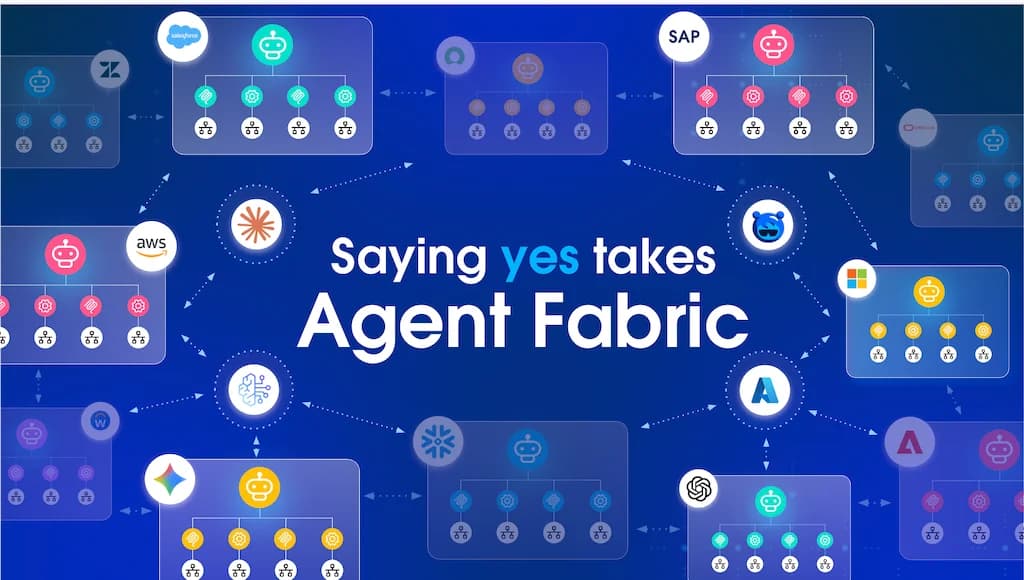
С 4 ноября 2026 года доступна поддержка открытых политик для AWS API Gateway. Теперь вы можете настроить политику один раз в Библиотеке политик и применять ее в Omni Gateway, Apigee, Azure API Management, Kong, а теперь и в AWS.
В сентябре мы выпустили открытые политики для федеративных шлюзов и сообщили, что следующим будет AWS. Этот релиз реализует это.
Проблема
Хотя MuleSoft обеспечивала обнаружение и отчетность для ресурсов за AWS API Gateway, принудительное применение политик напрямую требовало ручной настройки в самом AWS. Изменение настройки AWS означает работу непосредственно в AWS.
Для команд, которые также используют Apigee, Azure или Kong, тот же стандарт приходилось устанавливать вручную для каждого шлюза, что требовало нескольких учетных записей, окон браузера и понимания каждой из платформ. И хуже всего то, что настройки могли расходиться.
Вариант использования
Команда платформы запускает API на AWS API Gateway и на других шлюзах. Ей нужен один белый список IP-адресов, одно правило CORS и один набор заголовков запроса для всех них, заданные один раз и применяемые за один проход.
В результате получается меньше настроек, поддерживаемых вручную, и один стандарт, который выглядит одинаково на каждом шлюзе.
Внешний вид
В Библиотеке политик выберите политику и настройте ее один раз. Выберите экземпляры AWS наряду с экземплярами на других шлюзах, затем просмотрите и примените. Каждый экземпляр сообщает о своем результате в своем Журнале действий.
AWS API Gateway не имеет объекта политики для создания, поэтому MuleSoft сопоставляет каждую открытую политику с соответствующей настройкой AWS:
- Белый список IP-адресов: политика ресурсов API Gateway.
- CORS: конфигурация CORS в API Gateway.
- Манипуляции с заголовками: внедрение заголовков через сопоставление параметров API Gateway.
После применения политики она ведет себя как любая другая конфигурация AWS. Отдельного открытого объекта для редактирования не существует.
Начало работы
Для любой открытой политики вам необходима роль Администратора организации и либо разрешение Администратора управления, либо Управление политиками.
Подключение вашего сканера AWS также требует доступа на запись к API Gateway: apigateway:GET для чтения и apigateway:PUT, apigateway:POST, apigateway:PATCH, apigateway:DELETE и apigateway:UpdateRestApiPolicy для применения политик. Используйте подключение с одной учетной записью, так как межсетевые подключения, использующие роль концентратора, не поддерживаются. Без доступа на запись экземпляр остается доступным только для чтения, пока вы не обновите подключение.
- Подключите свою учетную запись AWS со сканером, если вы еще этого не сделали.
- В экземпляре AWS выберите «Применить политику», чтобы открыть Библиотеку политик.
- Выберите политику, настройте ее, выберите свои экземпляры, затем просмотрите и примените.
Полные шаги приведены в Apply Open Policies, а модель — в обзоре открытых политик.
Что нужно знать
- В AWS: белый список IP-адресов, CORS и внедрение заголовков. AWS не поддерживает удаление заголовков.
- Пока не поддерживается в AWS: принудительное применение ключей API и проверка JWT.
- Область применения: политики применяются к этапу, который вы выбираете для развернутого REST API. Они начинают действовать с последней развернутой версии этапа, поэтому неразвернутые изменения могут быть перезаписаны. Применение на уровне путей, операций и между учетными записями не поддерживается.
Демонстрация
Что дальше
AWS присоединяется к Omni Gateway, Apigee, Azure и Kong в качестве целевого объекта в Библиотеке политик, поэтому одна библиотека охватывает все пять. Начните с одной политики на одном экземпляре AWS, а затем расширяйте область применения.