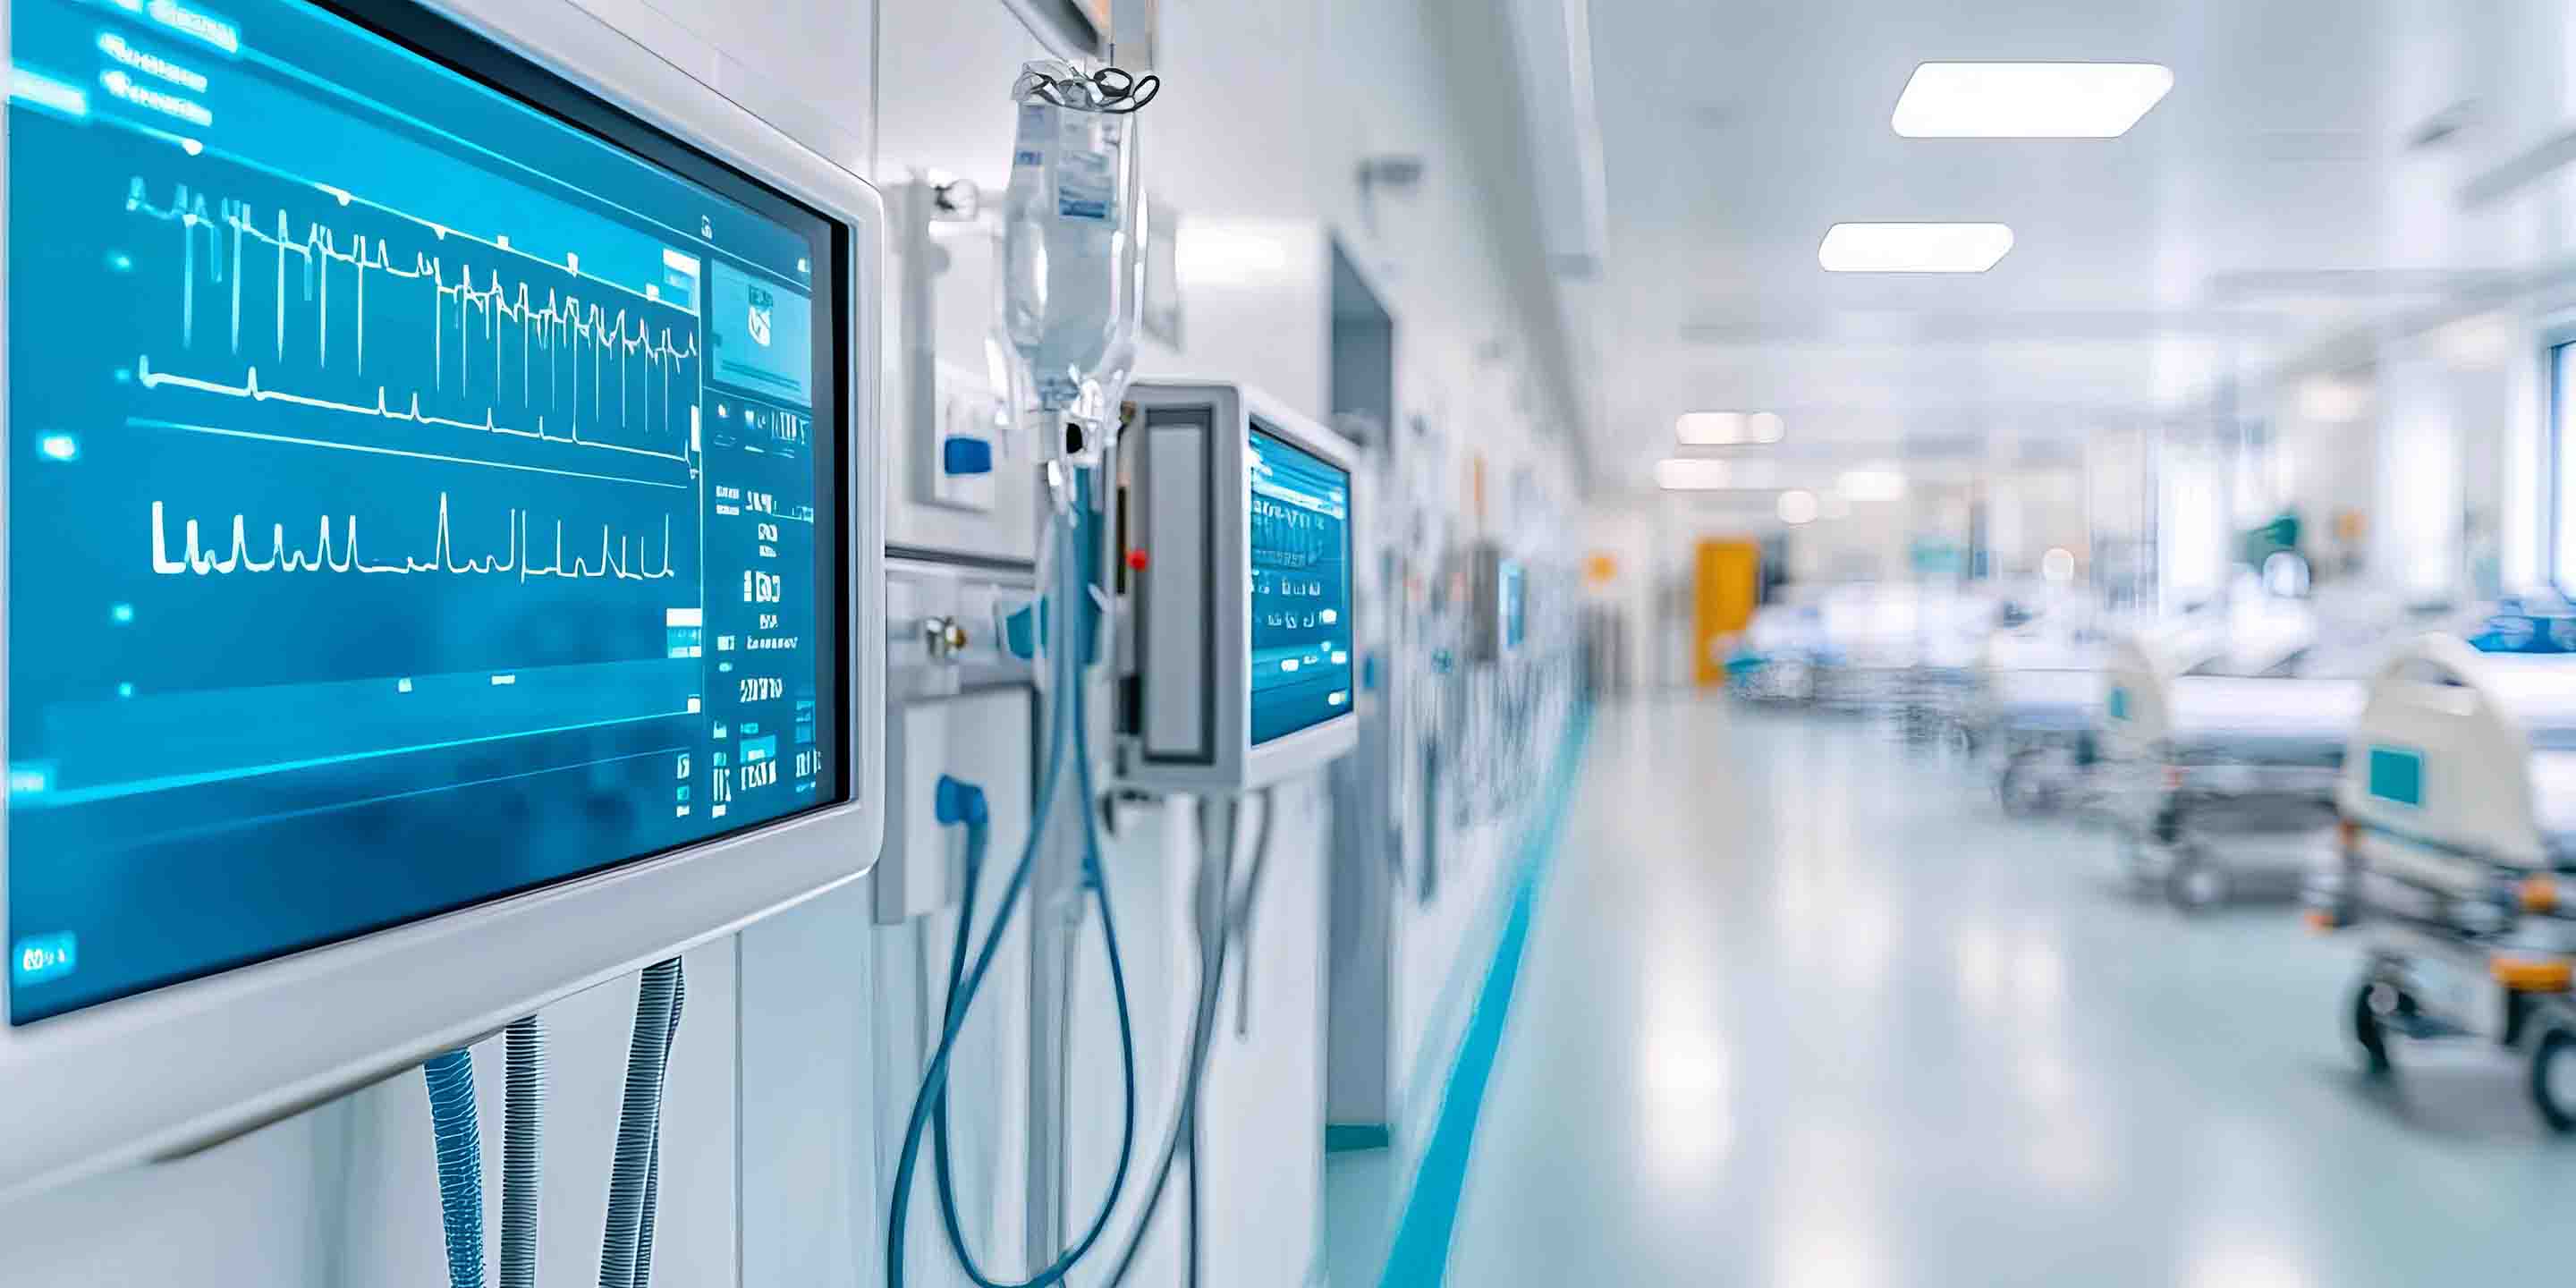
Операционная, отделение реанимации и интенсивной терапии (ОРИТ) или больничная палата зависят не только от данных пациентов и корпоративных сетей. Медицинские бригады также полагаются на подключенные медицинские устройства, системы вызова медсестер, системы контроля доступа по картам, системы инфекционного контроля, управления воздушными потоками, контроля давления, мониторинга температуры и другие экологические системы для обеспечения безопасного и непрерывного ухода за пациентами.
Многие из этих технологий являются частью среды операционных технологий (OT) здравоохранения. Некоторые относятся к интернету медицинских вещей (IoMT). Другие находятся в средах инфраструктурных, строительных или операционных технологий. Вместе эти медицинские киберфизические системы (MCPS) помогают формировать условия, от которых зависят клиницисты, однако многие из них невозможно легко заменить, пропатчить или отключить без влияния на оказание медицинской помощи или бесперебойную работу учреждения.
Часть этой проблемы отражена в недавнем исследовании кибербезопасности OT компании Honeywell Technologies: 44% респондентов из сферы здравоохранения называют устаревшее или неподдерживаемое медицинское оборудование серьезной проблемой кибербезопасности.
Если подключенные медицинские, охранные, инфраструктурные и строительные системы не видны в системах мониторинга кибербезопасности OT и планах реагирования, уязвимость может оставаться скрытой. Этот риск становится более критическим, когда сбои затрагивают среды, на которые полагаются медицинские бригады.
Киберфизическая уязвимость в здравоохранении не развивается по какому-то одному понятному сценарию. Устройство IoMT может находиться в ведении клинической инженерии. Системы визуализации, хирургические или лабораторные системы могут зависеть от поддержки вендора. Строительные элементы управления, датчики температуры или системы энергоснабжения могут относиться к объектовой инфраструктуре. Управление посетителями или контроль доступа могут быть связаны с физической безопасностью.
Наше исследование подтверждает, что кибербезопасность OT в здравоохранении не ограничивается клиническими системами. Она также должна учитывать вопросы безопасности, физической безопасности, инфраструктурных и строительных систем.
Командам, отвечающим за эти системы, необходим общий обзор. Без него зона ответственности может размываться, а реагирование — замедляться. Объектовые службы могут знать, как работает инженерная система здания. ИТ-команды и специалисты по кибербезопасности OT могут не иметь такого же представления о том, как она подключена, как осуществляется доступ к ней или ее обслуживание.
Включение инфраструктурных и строительных систем в программу кибербезопасности не то же самое, что наличие видимости, необходимой для их защиты. Согласно нашему недавнему исследованию, только 19% респондентов из сферы здравоохранения отмечают, что инфраструктурные и строительные системы полностью интегрированы в мониторинг и защиту кибербезопасности.
Этот пробел имеет значение во время инцидента. Стандартные ИТ-процессы не всегда подходят для сред OT, IoMT и MCPS в здравоохранении. Сканирование, установка патча или отключение могут повлиять на клинический рабочий процесс или потребовать координации с вендором. ИТ-команды и команды по кибербезопасности OT могут знать о существовании риска, но при этом не иметь данных, необходимых для быстрых действий.
В здравоохранении этот обзор поддерживать сложнее, поскольку инфраструктурные и клинические системы часто распределены по объектам и управляются разными командами. Видимость должна выходить за рамки обнаружения активов. Руководителям необходимо понимать, как связаны системы, как к ним осуществляется доступ и что может произойти в случае сбоя в этих системах.
Безопасность OT, IoMT и MCPS в здравоохранении часто требует координации между ИТ-отделами, специалистами по кибербезопасности OT, службами эксплуатации зданий, клинической инженерии и операционными командами. Такая общая модель может быть сильной стороной, когда роли, мониторинг и планы реагирования согласованы. Наше исследование отражает распространенность этой модели: 40% респондентов из сферы здравоохранения заявляют, что ответственность за кибербезопасность OT распределена между ИТ, службами безопасности и операционными подразделениями.
Проблема возникает тогда, когда разделенная ответственность не подкреплена четкой подотчетностью. Риски могут быть выявлены, но за ними никто не закреплен. Принятие решений может застопориться. Планы реагирования также могут не учитывать операционные реалии, если эксплуатационные или инженерно-клинические службы не включены в планирование кибербезопасности.
Последствия могут быть практическими и немедленными. В случае сбоя мониторинга температуры, управления воздушными потоками, контроля давления или климатических систем медицинским бригадам может потребоваться действовать быстро для защиты операционных, ОРИТ, изоляторов, зон хранения вакцин, сред холодовой цепи или других контролируемых медицинских учреждений. Кибератаки в реальном мире также были направлены на холодовую цепь вакцин, что подчеркивает, почему медицинским средам с температурным контролем необходимы четкая видимость, мониторинг и планы реагирования.
Операционные риски значительны. В нашем исследовании кибербезопасности OT 67% респондентов из сферы здравоохранения заявили, что крупный киберинцидент может оказать серьезное или сильное влияние на безопасность медицинского персонала и/или пациентов либо привести к повреждению физического оборудования.
Требования к соблюдении кибербезопасности в здравоохранении также растут. Больше недостаточно просто задокументировать наличие политик. Руководителям требуются доказательства, показывающие, какие системы OT, IoMT и MCPS входят в область применения, где применяются средства контроля кибербезопасности и учитывают ли планы реагирования операционные сбои.
Такие доказательства трудно предоставить без четкой видимости во всех подключенных средах клинических систем, инфраструктуры зданий и медицинских устройств. Комплексная видимость поддерживает готовность к аудиту и помогает командам показать, как планирование кибербезопасности учитывает операционные системы, роли при реагировании и потенциальные сбои.
Требования к кибербезопасности OT, IoMT и MCPS в здравоохранении все больше подчеркивают необходимость видимости, подотчетности и подтверждающих данных во всех подключенных средах.
- Правило безопасности HIPAA для усиления кибербезопасности защищенной электронной медицинской информации: предлагаемые обновления привлекают внимание к нескольким областям, имеющим отношение к OT и киберфизической безопасности. К ним относятся инвентаризация технологических активов, анализ рисков, управление исправлениями, назначенная ответственность за безопасность, процедуры инцидентов и планирование на случай непредвиденных обстоятельств. Они также включают аудиты соответствия, контроль доступа к объектам, управление уязвимостями и требования к резервному копированию/восстановлению.
- Руководство FDA по кибербезопасности медицинских изделий: текущее руководство FDA содержит рекомендации по проектированию кибербезопасности устройств, маркировке и документации при подаче заявок до выхода на рынок для устройств с рисками кибербезопасности.
- Программа HHS 405(d) и HICP: Программа HHS 405(d) предоставляет ресурсы для сектора здравоохранения и общественного здравоохранения в целях укрепления практик кибербезопасности, включая «Практики кибербезопасности индустрии здравоохранения: управление угрозами и защита пациентов» (HICP).
Для руководителей медицинских организаций следующим шагом является понимание того, где среды OT, IoMT и MCPS уязвимы, кто несет ответственность за риск и какие действия могут снизить вероятность сбоев.
Медицинские среды обычно включают в себя технологии от множества вендоров. Honeywell Technologies помогает организациям здравоохранения получить более четкую видимость в отношении систем IoMT, MCPS, зданий, безопасности, физической безопасности и инфраструктуры, которые поддерживают подключенные медицинские операции. Возможности компании в области безопасности OT и CPS призваны помочь организациям оценить уязвимости и улучшить независимую от вендоров видимость.
Этот более четкий обзор может усилить киберфизическую безопасность в подключенных операционных средах. Для команд с ограниченными внутренними возможностями Honeywell также предлагает управляемые и со-управляемые услуги кибербезопасности в здравоохранении для поддержки постоянного совершенствования.
Свяжитесь с нами, чтобы оценить уязвимости ваших медицинских операций и определить практические следующие шаги.
Агентство по кибербезопасности и защите инфраструктуры. “IBM Releases Report on Cyber Actors Targeting the COVID-19 Vaccine Supply Chain.” Предупреждение, 3 дек. 2020 г.; последнее обновление 25 янв. 2022 г.
Федеральный реестр. “HIPAA Security Rule to Strengthen the Cybersecurity of Electronic Protected Health Information.” Проект нормы, 6 янв. 2025 г.
Управление по санитарному надзору за качеством пищевых продуктов и медикаментов США. “Cybersecurity in Medical Devices: Quality Management System Considerations and Content of Premarket Submissions.” Руководство для промышленности и сотрудников Управления по санитарному надзору за качеством пищевых продуктов и медикаментов, 3 февр. 2026 г.
Программа 405(d) Министерства здравоохранения и социальных служб США. “Health Industry Cybersecurity Practices: Managing Threats and Protecting Patients.” Издание 2023 г.