Аналитики безопасности, расследующие подозрительную активность, часто сталкиваются с необходимостью ответить на вопрос, который первичное обнаружение не может полностью прояснить: кто за этим стоит? Сигнал безопасности может указывать на адрес электронной почты или облачную учетную запись, но сам по себе этот идентификатор может не раскрывать ответственное лицо, его роль или соответствуют ли его действия его обычным обязанностям. Когда у человека есть несколько связанных учетных записей, аналитикам также необходимо определить, является ли изолированное обнаружение частью более широкой картины рисков.
Datadog Cloud SIEM помогает аналитикам связать активность в сфере безопасности с людьми, которые за ней стоят. С помощью Entity Packs, User Inventory и Entity Risks (ранее Risk Insights) аналитики могут определить человека непосредственно по сигналу, просмотреть активность и риски по его связанным учетным записям, а также расставить приоритеты пользователей для расследования. Этот контекст помогает командам отличать легитимную активность от потенциальных угроз и исследовать связанную активность в разных учетных записях.
В этой статье мы проследим расследование в Cloud SIEM от первоначального сигнала безопасности до идентификации пользователя, анализа рисков и настройки уведомлений. Мы покажем, как:
- Добавлять контекст идентификации в Cloud SIEM с помощью Entity Packs
Добавлять контекст идентификации в Cloud SIEM с помощью Entity Packs
- Идентифицировать человека, стоящего за подозрительным сигналом безопасности
Идентифицировать человека, стоящего за подозрительным сигналом безопасности
- Исследовать связанную активность с помощью User Inventory
Исследовать связанную активность с помощью User Inventory
- Изучать обнаружения, влияющие на риск учетной записи
Изучать обнаружения, влияющие на риск учетной записи
- Расставлять приоритеты пользователей по их совокупному риску
Расставлять приоритеты пользователей по их совокупному риску
- Настраивать уведомления для пользователей с повышенным риском
Настраивать уведомления для пользователей с повышенным риском
Добавлять контекст идентификации в Cloud SIEM с помощью Entity Packs
Entity Packs переносят информацию об идентификации из Google Workspace, Microsoft Entra ID и Okta в Cloud SIEM, предоставляя аналитикам контекст каталога при расследовании инцидентов безопасности. Поддерживая актуальность идентификаторов и атрибутов пользователей, Entity Packs снижают необходимость вручную поддерживать списки пользователей или обращаться к отдельному каталогу учетных записей во время триажа.
Например, сигнал безопасности, затрагивающий учетную запись Microsoft 365, может содержать адрес электронной почты, но предоставлять мало информации о владельце учетной записи. Атрибуты каталога, такие как отдел сотрудника, должность и расположение офиса, могут помочь аналитику определить, требует ли активность дальнейшего расследования. Entity Packs делают этот контекст доступным через User Inventory и непосредственно внутри сигналов безопасности.
Cloud SIEM использует систему разрешения сущностей для связи идентификаторов каталога с учетными записями и активностью, представленными в данных безопасности. В средах SaaS и облачных средах активность часто отображается под федеративным идентификатором или принятой ролью, что затрудняет определение стоящего за ней человека. Разрешение сущностей прослеживает эти цепочки идентификации и принятия ролей обратно до реального пользователя, чтобы команды могли видеть, кто именно совершил действие.
Аналитики могут просматривать атрибуты пользователя непосредственно в сигнале безопасности, чтобы определить, кто задействован, а затем открыть User Inventory для проверки активности этого человека и оценки риска по связанным учетным записям. Информация каталога помогает установить участников, в то время как логи и обнаружения предоставляют доказательства, необходимые для понимания произошедшего. В совокупности этот контекст помогает аналитикам оценить, отражает ли сигнал легитимную активность, локальную угрозу или более масштабную атаку.
Идентифицировать человека, стоящего за подозрительным сигналом безопасности
Встроенная мини-карточка пользователя в Cloud SIEM помогает аналитикам определить лицо, связанное с сигналом безопасности, не прерывая расследование сигнала.
Рассмотрим аналитика безопасности, изучающего сигнал высокой степени важности под названием «Имя правила папки «Входящие» в Microsoft 365 Exchange связано с атаками с целью компрометации корпоративной почты». Обнаружение указывает на то, что правило папки «Входящие» в Exchange имеет имя, связанное с методами компрометации корпоративной почты. Тем не менее, аналитику все еще необходимо определить, отражает ли правило легитимную административную деятельность или потенциально вредоносное поведение.
Сигнал определяет адрес электронной почты, связанный с Девоном Харрингтоном (Devon Harrington). Открыв карточку пользователя, аналитик может изучить информацию о Девоне в каталоге, не покидая сигнал.
Карточка пользователя определяет Девона как сотрудника отдела ИТ-безопасности, занимающего должность старшего специалиста по управлению доступом и идентификацией. В ней также отображается информация из Microsoft Entra ID, включая дату создания учетной записи, информацию о смене пароля и расположение офиса.
Роль Девона в управлении доступом дает аналитику контекст для оценки того, вписывается ли наблюдаемая активность в его обычные обязанности. Из карточки пользователя аналитик может перейти по ссылкам на связанные сигналы и логи, чтобы определить, отражает ли правило папки «Входящие» ожидаемую административную работу или связано с другой подозрительной активностью.
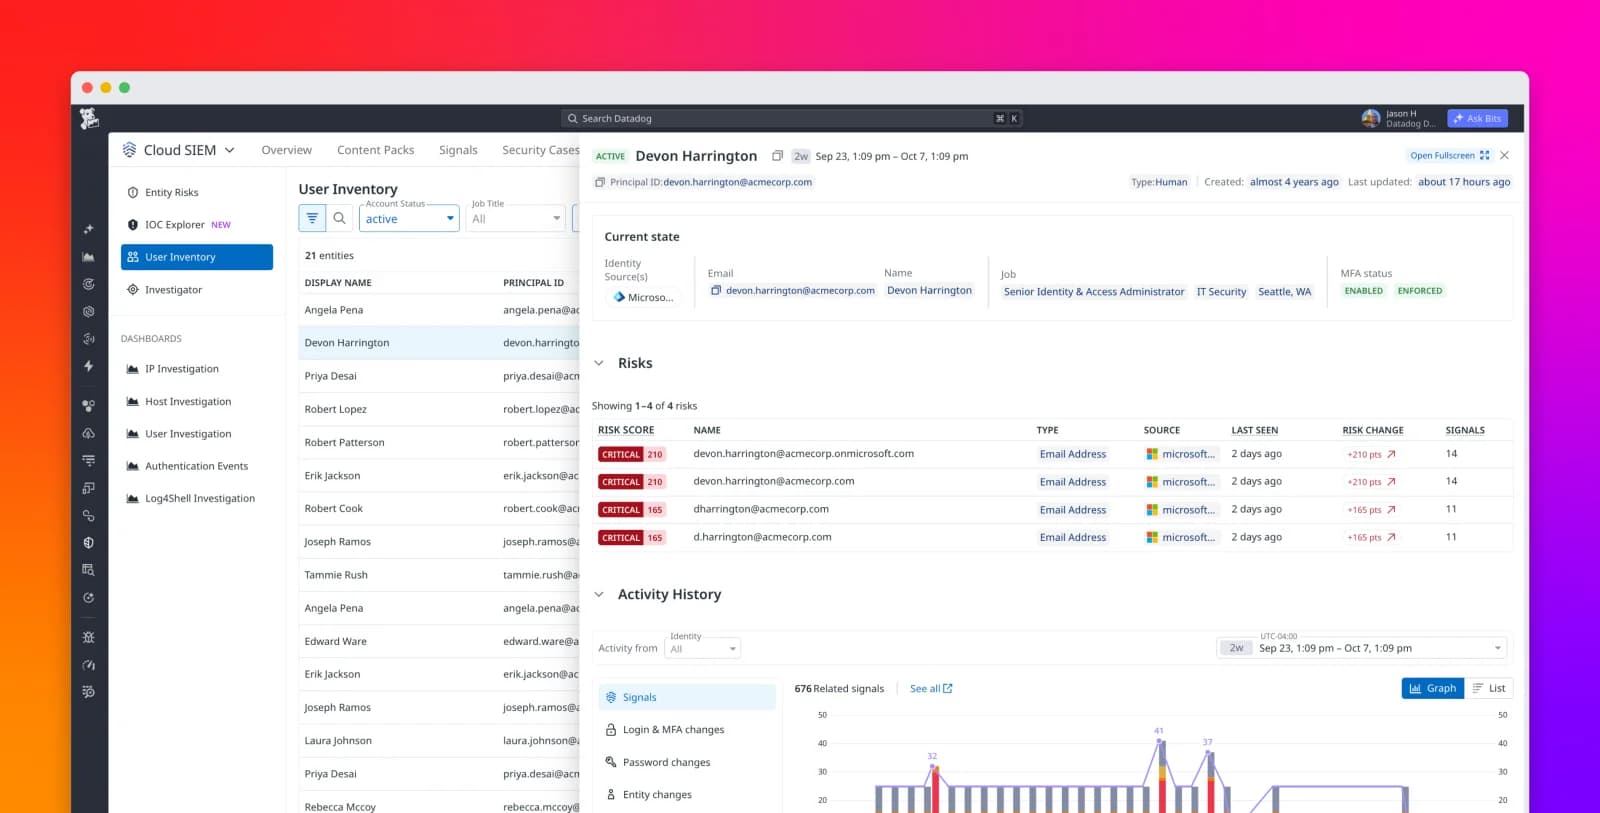
User Inventory объединяет атрибуты идентификации человека, связанные риски и историю активности в единое представление для расследования. Аналитики могут использовать его, чтобы выйти за рамки отдельного сигнала безопасности и изучить более широкую активность, связанную с пользователем.
Переход за Девоном из сигнала Exchange в User Inventory выявляет значительно больше активности, чем предполагало первоначальное обнаружение. За выбранный двухнедельный период история активности Девона содержит 319 связанных сигналов безопасности, включая сигналы высокой степени важности за несколько дней.
История активности помогает аналитику понять масштаб и распределение обнаружений. Аналитик может изучить время возникновения сигналов и использовать доступные ссылки для расследования базовой активности.
User Inventory также связывает Девона с четырьмя связанными учетными записями электронной почты. Раздел «Риски» показывает, что все четыре имеют критические оценки риска:
- Две учетные записи имеют оценку 300.
Две учетные записи имеют оценку 300.
- Две учетные записи имеют оценку 255.
Две учетные записи имеют оценку 255.
Теперь аналитик может изучить связанные учетные записи Девона в совокупности, а не рассматривать каждый адрес электронной почты как отдельное расследование.
Одна учетная запись, devon.harrington@acmecorp.com, соответствует адресу, связанному с исходным сигналом Exchange. Ее оценка риска составляет 300, причем с ней связано 20 сигналов безопасности. Аналитик выбирает эту учетную запись, чтобы понять, какие обнаружения обуславливают ее категорию критического риска.
Изучать обнаружения, влияющие на риск учетной записи
Entity Risks помогает аналитикам понять, почему учетная запись накопила риск, отображая обнаружения, которые влияют на ее оценку. Аналитики могут изучать группы соответствующих правил и переходить по их базовым сигналам для расследования активности.
В случае Девона выбранная учетная запись электронной почты devon.harrington@acmecorp.com имеет 64 связанных сигнала, 20 из которых вносят вклад в ее оценку критического риска, равную 300.
Представление «Факторы риска» (Risk Contributors) группирует эти сигналы в три обнаружения:
- Журнал аудита Microsoft 365 Unified Audit Logging отключен: восемь сигналов высокой степени важности дают 120 баллов.
Журнал аудита Microsoft 365 Unified Audit Logging отключен: восемь сигналов высокой степени важности дают 120 баллов.
- Имя правила папки «Входящие» в Microsoft 365 Exchange, связанное с атаками на корпоративную почту (BEC): шесть сигналов высокой степени тяжести дают 90 баллов.
Имя правила папки «Входящие» в Microsoft 365 Exchange, связанное с атаками на корпоративную почту (BEC): шесть сигналов высокой степени тяжести дают 90 баллов.
- Согласие, предоставленное приложению, связанному с атаками на корпоративную почту (BEC) в Microsoft 365: шесть сигналов высокой степени тяжести дают 90 баллов.
Согласие, предоставленное приложению, связанному с атаками на корпоративную почту (BEC) в Microsoft 365: шесть сигналов высокой степени тяжести дают 90 баллов.
Таким образом, исходный сигнал правила «Входящих» является лишь частью более крупного набора результатов. Учетная запись также связана с обнаружениями, которые включают отключенное ведение журнала аудита и действия по предоставлению согласия приложениям.
Каждая находка поднимает новый вопрос для расследования. Аналитику необходимо выяснить, почему ведение журнала аудита было отключено, какому приложению было предоставлено согласие и ожидалось ли создание правила папки «Входящие» для учетной записи Девона.
Расследование до сих пор начиналось с сигнала и отслеживало связанную с ним учетную запись в реестре пользователей и рисках сущностей. Cloud SIEM также поддерживает обратный рабочий процесс: начать с пользователей, накопивших наибольший риск, и исследовать учетные записи, ответственные за их баллы.
Приоритезация пользователей по их совокупному риску
Инструмент исследования рисков сущностей помогает командам безопасности расставлять приоритеты расследований, объединяя риски связанных учетных записей на уровне пользователя. Такой подход позволяет выявлять людей, чья активность требует внимания в нескольких учетных записях, даже если аналитик не начинал с конкретного сигнала безопасности.
В обозревателе рисков сущностей аналитики могут просматривать сущности, отсортированные по накопленному риску. В нашем примере Девон Харрингтон находится вверху списка с совокупным баллом риска пользователя 1,110. Два других пользователя, Эйвери Уолш и Джордан Митчелл, имеют баллы 720 и 235 соответственно.
Оценка риска Девона отражает активность во всех связанных с ним учетных записях. Выявляя риски на уровне конкретного человека, средство «Риски сущностей» помогает аналитику распознать вызывающую беспокойство активность в разных учетных записях и выделить Девона для расследования еще до того, как столкнуться с исходным сигналом Exchange.
Разворачивание строки Девона показывает его связанные учетные записи, их оценки риска и факторы, влияющие на них. Аналитики могут выбрать учетную запись для просмотра факторов риска и отслеживания лежащих в их основе сигналов безопасности.
Оба пути расследования ведут к одним и тем же базовым доказательствам. Аналитики могут начать с подозрительного сигнала, чтобы идентифицировать стоящего за ним человека, или использовать риски сущностей для выявления пользователей, чей совокупный риск учетной записи требует внимания.
Следующий шаг — сделать такую приоритезацию полезной в промежутках между ручными проверками обозревателя.
Настройка уведомлений для рискованных пользователей
Уведомления о рисках сущностей помогают командам безопасности выявлять пользователей, которые соответствуют заданным условиям риска, избавляя от необходимости постоянно проверять обозреватель на предмет изменений.
Cloud SIEM предоставляет правила уведомлений в настройках рисков сущностей. Команды могут настраивать правила для отдельных сущностей или выбрать «Идентификатор пользователя» для оценки риска по всем связанным учетным записям человека.
Продолжая наш пример, после расследования активности Девона аналитик может захотеть узнать, когда Девон или другие пользователи из ИТ-безопасности потребуют внимания, без необходимости постоянно проверять обозреватель рисков сущностей.
Аналитик настраивает правило уведомлений для пользователей отдела ИТ-безопасности со степенью тяжести ВЫСОКАЯ или выше. В предварительном просмотре отображаются Девон и Джордан Митчелл, что подтверждает попадание этих пользователей в область действия.
После сохранения правило уведомляет аналитика, когда пользователи соответствуют настроенному условию, помогая выявлять людей, заслуживающих расследования, даже если подозрительная активность охватывает несколько учетных записей.
Отслеживайте человека, стоящего за риском, с помощью Cloud SIEM
Пакеты сущностей, реестр пользователей и риски сущностей помогают командам безопасности связать подозрительную активность с стоящими за ней людьми, расследовать риски в связанных учетных записях и расставлять приоритеты для пользователей на основе доказательств, формирующих их баллы. Аналитики могут начать с сигнала безопасности или упорядоченного представления рискованных пользователей, а затем перейти к связанным учетным записям и обнаружениям для направления своего расследования.
Риски сущностей опираются на возможности, доступные в том, что ранее было известно как Аналитика рисков, расширяя анализ рисков за счет контекста каталога, рисков пользователей со связанными учетными записями и уведомлений на уровне пользователя.
Чтобы начать расследование рисков на уровне пользователей, настройте поддерживаемый пакет сущностей и убедитесь, что у ваших аналитиков есть разрешение на чтение сущностей SIEM. Чтобы узнать больше о возможностях приоритезации рисков, прочитайте наше введение в приоритезацию рисков и аналитику сущностей в Cloud SIEM. Инструкции по настройке и поддерживаемые источники удостоверений см. в документации по пакетам сущностей, документации по реестру пользователей и документации по рискам сущностей.
Если у вас еще нет учетной записи Datadog, зарегистрируйте 14-дневную бесплатную пробную версию, чтобы изучить возможности расследования инцидентов безопасности с помощью Cloud SIEM.