ИИ кардинально меняет то, как организации разрабатывают ПО, управляют облачными средами и ведут бизнес. ИИ-ассистенты программирования ускоряют разработку, автономные агенты создают новые риски безопасности, а приложения SaaS расширяют поверхность атаки. В то же время передовой ИИ ускоряет атаки: исследования Unit 42 показывают, что атака с использованием ИИ в рамках смоделированного сценария может привести к эксфильтрации данных всего за 25 минут.
Cortex Cloud 2.3 развивает наше видение платформы для автономной облачной защиты. Этот выпуск представляет новые возможности для непрерывного снижения рисков, защиты в реальном времени и обеспечения безопасности с самого начала в современных облачных средах.
Вот обзор ключевых инноваций.
Согласование целей безопасности с бизнес-результатами
Новые инициативы по безопасности помогают организациям добиваться измеримого снижения рисков за счет постановки целей безопасности, приоритизации устранения уязвимостей и отслеживания прогресса с течением времени. Команды могут создавать собственные инициативы или использовать рекомендуемые цели на основе тенденций состояния защищенности и обнаружений.
Например, команда безопасности может поставить цель устранить все критические и высокоприоритетные уязвимости в производственных приложениях к определенной дате. С помощью инициатив по безопасности команды могут координировать устранение уязвимостей и отслеживать прогресс в достижении этой цели, что упрощает измерение и демонстрацию снижения рисков.
Расширение унифицированной безопасности на SaaS и облака
Приложения SaaS и облачная инфраструктура все теснее взаимосвязаны через общие учетные записи, интеграции и доступ к конфиденциальным данным. ИИ-агенты и сторонние интеграции расширяют эти связи, создавая новые возможности для злоумышленников по использованию пробелов в безопасности. Тем не менее фрагментированная безопасность в средах SaaS и облачных средах затрудняет выявление связанных рисков и потенциальных путей атак.
Представляем Cortex Cloud SaaS Security, обеспечивающую унифицированную защиту для 100 приложений SaaS. Объединяя состояние SaaS, учетных записей, данных и безопасности ИИ с более широким облачным контекстом, Cortex Cloud помогает командам выявлять связанные риски, расставлять приоритеты для уязвимостей и ускорять их устранение с помощью единой платформы.
Отражение угроз в реальном времени с помощью облачно-оптимизированного агента
Новый датчик Cortex Cloud Sensor обеспечивает легкую защиту от угроз в реальном времени для облачных рабочих нагрузок Linux и сред Kubernetes. Созданный на базе технологии eBPF, датчик оптимизирован для облачной инфраструктуры, обеспечивая активную защиту при использовании на 75% меньшего объема ресурсов.
В сочетании с безагентным сканированием Cortex Cloud позволяет организациям проактивно выявлять уязвимости и пресекать активные угрозы в реальном времени без ущерба для производительности рабочих нагрузок.
Обеспечение безопасности с самого начала за счет подключения защиты к ИИ-ассистентам программирования
ИИ-ассистенты программирования ускоряют разработку программного обеспечения. Вместо того чтобы просто смещать безопасность влево для более раннего выявления уязвимостей, Cortex Cloud позволяет разработчикам обеспечивать безопасность с самого начала, внедряя ее непосредственно в процесс генерации кода.
Для ускорения безопасной разработки Cortex Cloud передает контекст безопасности и средства сканирования кода непосредственно ИИ-ассистентам программирования через свой сервер MCP с нативными интеграциями для Claude Code и Cursor. Агенты могут выявлять и устранять слабые места в безопасности по мере генерации кода, а не полагаться на проверки безопасности на более поздних этапах разработки.
Гарантия того, что в производство попадает только проверенное ПО
Новая панель мониторинга Supply Chain Security Dashboard и аттестация артефактов помогают организациям гарантировать, что в производство попадает только проверенное ПО. Команды могут оценивать надежность ПО на основе уязвимостей в SBOM, состояния безопасности конвейера разработки и аттестаций артефактов, которые проверяют целостность и происхождение ПО.
Анализ достижимости компонентов с открытым исходным кодом также помогает командам отсеивать ложные срабатывания CVE путем выявления уязвимых пакетов и функций, которые действительно являются достижимыми, что позволяет сосредоточить устранение уязвимостей на наиболее важных рисках.
Еще больше инноваций на платформе Cortex Cloud
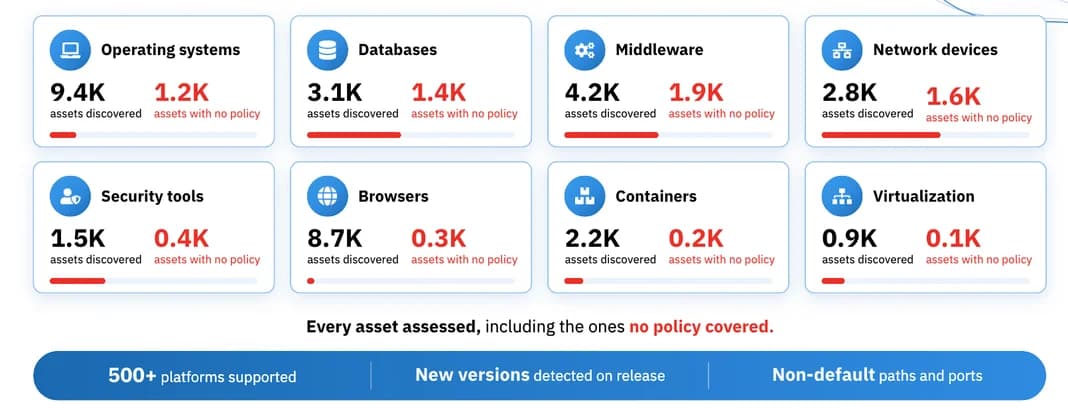
Помимо этих крупных достижений, последний выпуск приносит еще больше пользы на платформе Cortex Cloud, помогая командам безопасности расширять зону покрытия, усиливать защиту и упрощать устранение уязвимостей.
- Единая панель мониторинга безопасности учетных записей (Unified Identity Security Dashboard): быстрее расследуйте риски учетных записей, связывая их состояние с сигналами об угрозах в реальном времени в облачных, SaaS- и локальных средах, включая человеческие учетные записи, нечеловеческие учетные записи и ИИ-агенты.
- Расширенная безопасность ИИ для AWS и GCP: защищайте большую часть поверхности атаки ИИ с помощью возможностей видимости и обнаружения рисков для ИИ-агентов, наборов данных, учетных записей и вспомогательной инфраструктуры в AWS Bedrock AgentCore, AWS SageMaker и GCP Gemini Enterprise Agent Platform.
- Политики уязвимостей, ориентированные на исправление (Fix-Oriented Vulnerability Policies): сокращайте объем тикетов и ускоряйте устранение уязвимостей путем группировки CVE с одинаковым исправлением в одну проблему.
- Расширенная поддержка облаков: распространите защиту на большее количество сред с помощью управления состоянием и соответствия требованиям для IBM Cloud, а также управления уязвимостями и защиты в реальном времени для Azure Container Apps.
- Расширенные политики безопасности допуска Kubernetes (Kubernetes Advanced Admission Security Policies): предотвращайте рискованные развертывания, связанные с активными угрозами, с помощью политик безопасности, основанных на исследованиях Unit 42.
- Безагентный мониторинг целостности файлов (Agentless File Integrity Monitoring): обнаруживайте несанкционированные изменения системных файлов, бинарных файлов и конфигураций в облачных рабочих нагрузках без развертывания агентов.
- Гармонизация DLP (DLP Harmonization): упрощайте анализ покрытия политик за счет консолидации политик DLP из Cortex Endpoint DLP и Microsoft Purview DLP в единую опись.
- Обнаружение сервера MCP (MCP Server Discovery): выявляйте риски в инфраструктуре разработки ИИ путем обнаружения серверов MCP и оценки связанных с ними рисков безопасности.
- Интеграция с GitHub Advanced Security: повышайте приоритезацию рисков приложений за счет переноса результатов SAST и SCA из GitHub Advanced Security в Cortex Cloud для обеспечения единой видимости.
Совершенствуйте свою облачную защиту с помощью Cortex Cloud
От постановки измеримых целей безопасности до защиты работающих рабочих нагрузок и обеспечения безопасности созданного с помощью ИИ кода — Cortex Cloud продолжает делать облачную защиту более проактивной, автоматизированной и эффективной.
Увидите новейшие инновации в действии. Запросите персональную демонстрацию, чтобы узнать, как Cortex Cloud может усилить вашу безопасность, или прочитайте полные примечания к выпуску для получения общего обзора новых функций.