¿Por qué pulsamos enlaces aunque conocemos los riesgos de ciberseguridad?
NO PULSES AQUÍ.
Te arrepentirás si lo haces.
¿Has sentido durante un segundo la tentación de pulsar?
Normal.
Vivimos pulsando.
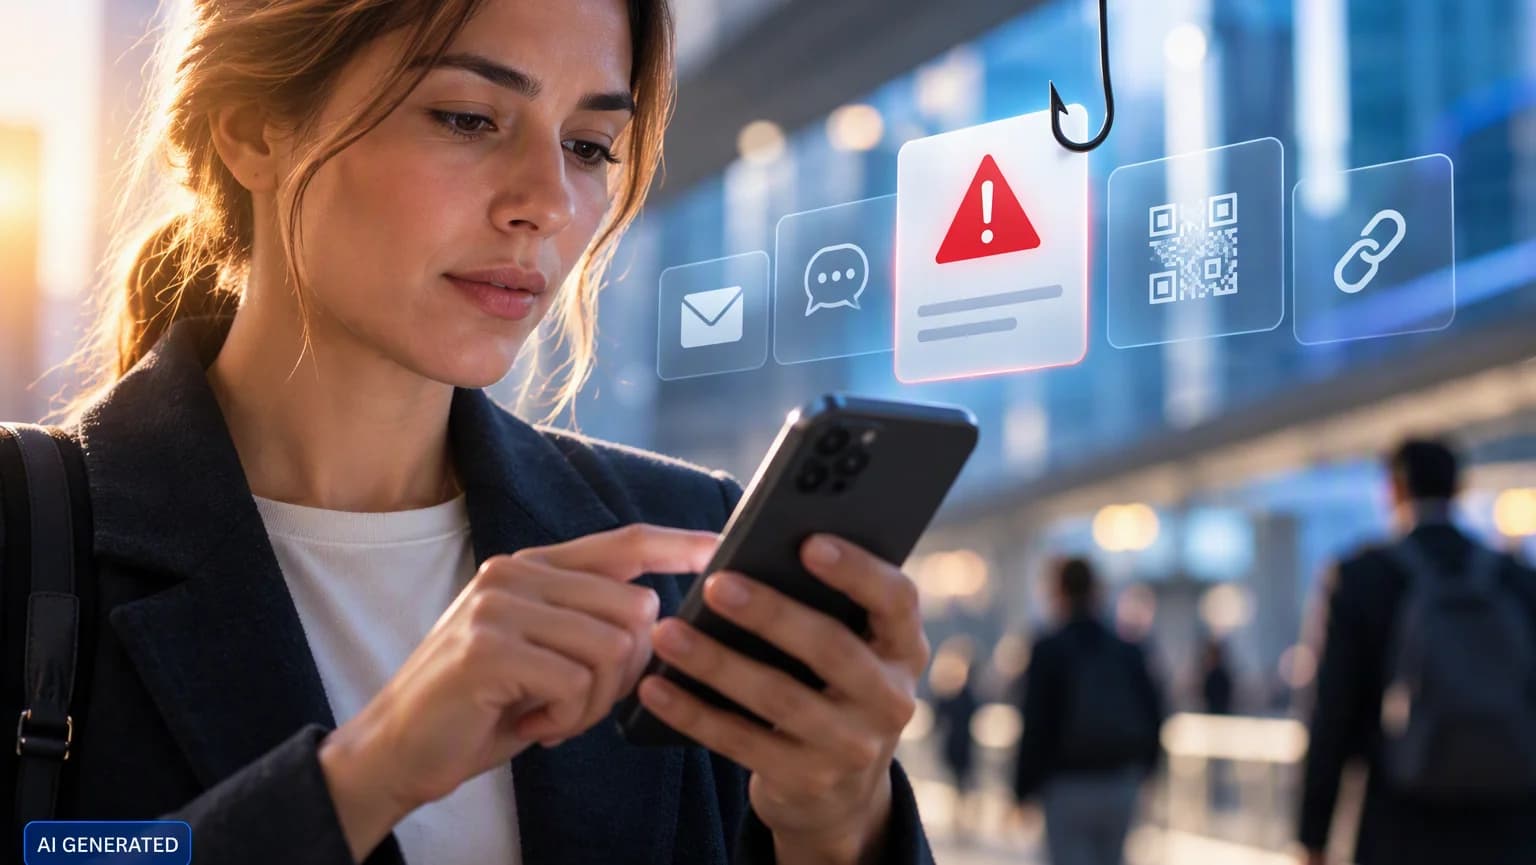
Un enlace que nos llega por WhatsApp. Un SMS del banco con un susto inesperado. Un QR en un restaurante. Una notificación de Microsoft Teams. Un correo urgente. Un documento que alguien comparte mientras vamos en el metro. Un mensaje del jefe justo antes de entrar en una reunión.
Pulsamos sin dudar, sin pensar, porque así funciona hoy nuestra vida: deprisa y con múltiples frentes y fuegos que apagar en todo momento…
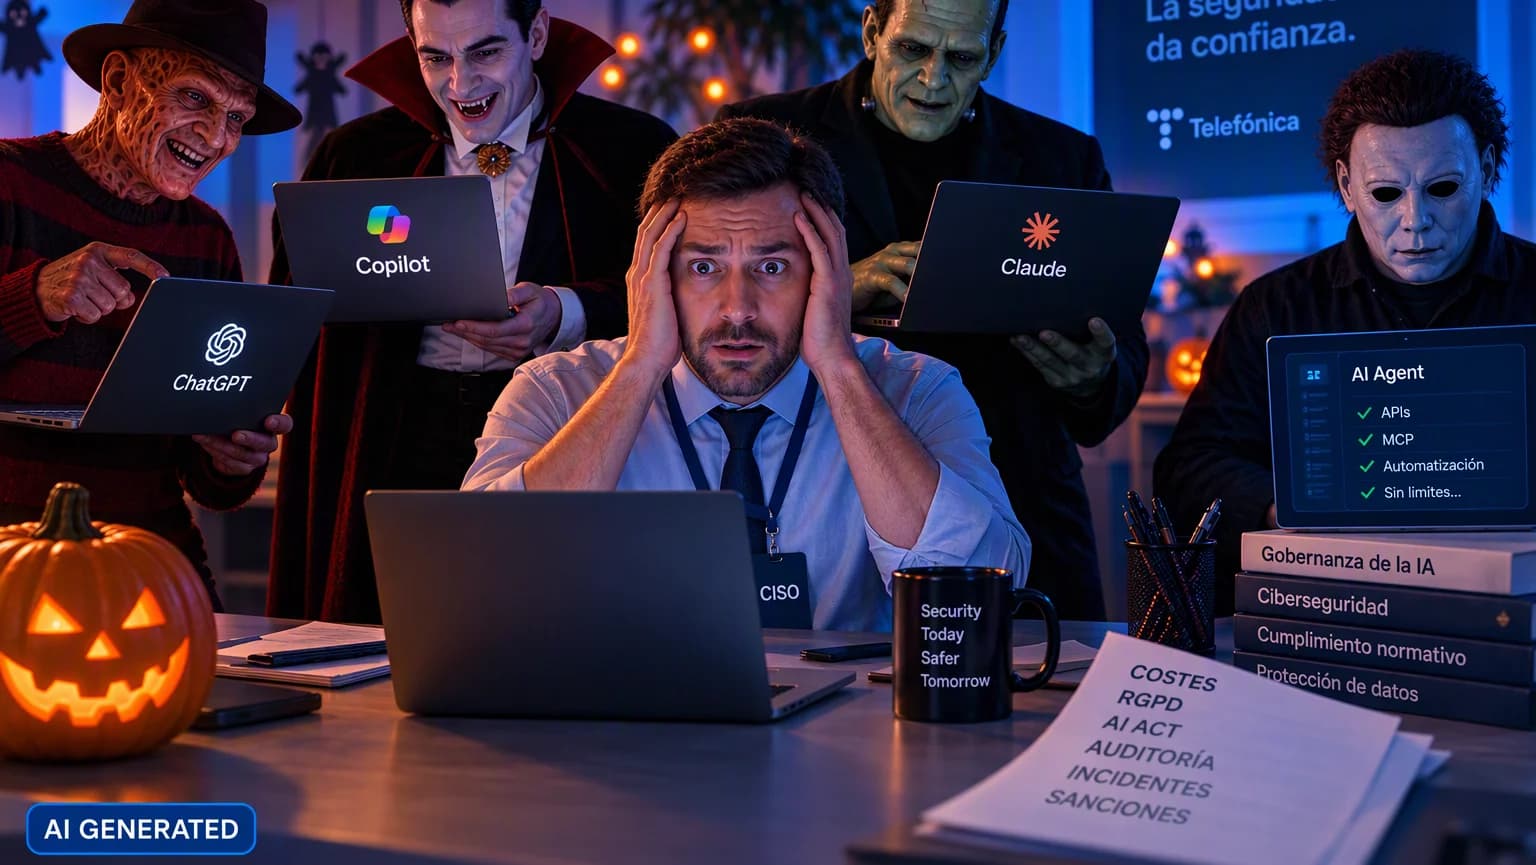
Y, sin embargo, llevamos tiempo asustados, con una sensación perenne: no abras, no descargues, comprueba el remitente, mira bien la URL, desconfía.
En mi cabeza, esto es lo que resuena constantemente:
«Rober, Rober, Rober, no te puedes equivocar».
El problema es que me equivoco, y mucho.
Y tú también.
¿Por qué la protección contra el phishing no puede depender únicamente de las personas?
La cuestión no está en equivocarnos.
Las personas nos equivocamos cuando tenemos prisa, que suele ser muy a menudo, cuando estamos cansados, cuando algo parece suficientemente creíble o, sencillamente, cuando estamos pensando en otra cosa y bajamos la guardia.
Nuestra propia ciberseguridad necesita formación, sentido común y buenos hábitos. Eso no va a desaparecer. Pero creo que pedimos demasiado si esperamos que una persona sea capaz de distinguir, durante todo el día, en todo momento y en cualquier situación, un posible fraude de lo que no lo es.
Más aún ahora, cuando la inteligencia artificial hace cosas extraordinarias para todos, pero también puede utilizarse para fines no tan positivos, como intentar engañarnos. Un correo de phishing ya no tiene por qué venir lleno de faltas de ortografía. Puede estar bien escrito, adaptarse al contexto del destinatario y sonar perfectamente plausible.
No es una amenaza teórica. ENISA, la Agencia de la Unión Europea para la Ciberseguridad, situó el phishing como el principal método de intrusión inicial en su Threat Landscape 2025, alrededor del 60 % de los casos observados. La misma agencia señala, además, el uso creciente de grandes modelos de lenguaje para mejorar el phishing y automatizar tareas de ingeniería social.
Cada vez puede ser más difícil saber cuándo no debemos pulsar.
¿Cómo puede la tecnología complementar la protección frente a enlaces maliciosos?
Quizá, entonces, tengamos que cambiar ligeramente la pregunta.
En lugar de preguntarnos únicamente:
¿Cómo conseguimos que las personas no pulsen donde no deben?
Podríamos añadir otra:
¿Qué podemos hacer para que estén más protegidas, incluso cuando pulsan?
Ese cambio me parece especialmente interesante porque incorpora la tecnología como una capa adicional de protección, sin eliminar la responsabilidad y la prudencia de las personas.
No significa que dejemos de desconfiar cuando toca. Significa diseñar sistemas capaces de ayudarnos cuando nuestra atención falla.
Sistemas que trabajen por detrás, sin molestarnos. Que contribuyan a detectar determinados riesgos y a reducir la exposición a ciertas amenazas.
Porque quizá una buena ciberseguridad sea precisamente aquella capaz de acompañarnos sin trasladar toda la complejidad a las personas.
¿Qué es Seguridad en la Red Móvil y cómo contribuye a la protección frente a determinadas amenazas?
En Telefónica, para nuestros clientes de empresas, tenemos un ejemplo concreto de ese enfoque con Seguridad en la Red Móvil, SRM.
La idea es bastante sencilla: incorporar una capa adicional de protección en la red móvil.
SRM puede ayudar a impedir la conexión con determinados dominios identificados como asociados a phishing, malware o botnets. Y lo hace sin necesidad de instalar una aplicación ni realizar configuraciones adicionales en el terminal.
Dicho de otra manera: mientras una persona utiliza su móvil con normalidad, la tecnología puede contribuir a reducir la exposición a determinados riesgos.
Y aquí un dato ayuda a entender la dimensión real.
A finales de 2025, SRM ya había bloqueado más de 926 millones de ataques y protegía más de dos millones de líneas móviles corporativas de 112.000 clientes de empresas.
No lo cuento porque piense que una tecnología pueda resolver por sí sola la ciberseguridad.
No puede.
Ninguna herramienta sustituye a la prudencia, a la formación o a una estrategia de seguridad completa.
Me interesa por otra razón: cambia el lugar desde el que protegemos.
Ya no todo depende del momento exacto en el que una persona tiene que decidir si ese enlace que acaba de recibir merece o no un clic.
¿Cómo influye la inteligencia artificial en el phishing y la ciberseguridad?
Hay algo paradójico en todo esto.
La misma inteligencia artificial que puede ayudar a construir mensajes fraudulentos más convincentes también está cambiando la manera en la que nos enfrentamos a las amenazas.
La tecnología aumenta el reto, pero también puede formar parte de la respuesta.
Cuanto más sofisticada sea la tecnología, menos complejidad deberíamos trasladar a quien la utiliza.
Una persona no quiere ser especialista en redes, inteligencia artificial, DNS o detección de amenazas para poder contestar un correo desde su móvil.
Quiere trabajar.
Comunicarse.
Acceder a sus herramientas.
Y hacerlo con confianza.
Para mí, ahí conecta este tema con algo muy esencial de Telefónica: si queremos convertirnos en una mejor vía de acceso a las tecnologías digitales, ese acceso no solo tiene que existir.
Tiene que ser útil, sencillo y, en la medida de lo posible, seguro.
Y esa es probablemente la parte que más me interesa de SRM.
No que el usuario tenga que aprender algo nuevo. Sino que tenga que preocuparse un poco menos.
¿Por qué la ciberseguridad debe combinar tecnología, formación y prudencia?
Las personas vamos a seguir equivocándonos.
Vamos a seguir teniendo prisa.
La IA puede contribuir a que algunos engaños resulten más difíciles de reconocer.
Y, sí, probablemente algún día volveremos a pulsar donde no deberíamos.
Así que la próxima vez que alguien nos diga:
NO PULSES AQUÍ.
Conviene hacerle caso.
Pero también merece la pena desarrollar tecnologías que no hagan depender la protección únicamente de que las personas identifiquemos correctamente cada posible amenaza.
Porque, si algún día pulsamos, sería bueno contar también con capas tecnológicas de protección capaces de contribuir a reducir determinados riesgos.
Glosario de phishing, DNS, malware y seguridad en la red móvil
Un pequeño glosario explicado para humanos
Como sé que todo esto de los DNS, el malware y el resto de términos tecnológicos a veces puede sobrepasarnos un poco, os dejo un pequeño glosario muy sencillo. Espero que os ayude.
DNS
Podríamos verlo como la agenda de contactos de Internet. Cuando escribimos una dirección web o pulsamos un enlace, el DNS ayuda a localizar dónde está ese sitio para que nuestro dispositivo pueda conectarse.
Dominio
Es, simplificando mucho, la dirección de un sitio en Internet. Por ejemplo, telefonica.com. Algunos ciberdelincuentes crean dominios falsos o maliciosos para intentar engañarnos.
URL
Es la dirección concreta que aparece en el navegador y que nos lleva a una página o recurso determinado de Internet.
Phishing
Un intento de engañarnos para que entreguemos información, contraseñas o datos personales. Por ejemplo, un SMS que parece de nuestro banco y nos lleva a una web falsa.
Malware
Software creado con una intención maliciosa: dañar un dispositivo, espiarlo, robar información o hacerse con su control. Los conocidos «virus» son solo uno de los muchos tipos de malware que existen.
Botnet
Una red de dispositivos infectados que pueden ser controlados a distancia por un ciberdelincuente, muchas veces sin que sus propietarios sepan que forman parte de ella.
Ingeniería social
Técnicas que intentan engañar o manipular a una persona para conseguir que haga algo: pulsar un enlace, entregar una contraseña, descargar un archivo o facilitar información.
Inteligencia artificial o IA
Tecnología capaz de realizar tareas que asociamos a capacidades humanas, como generar textos, imágenes o voz, o analizar grandes cantidades de información. Puede utilizarse para ayudarnos, pero también para hacer que algunos engaños sean mucho más creíbles.
Grandes modelos de lenguaje o LLM
Son los modelos de inteligencia artificial capaces de comprender y generar lenguaje. ChatGPT es probablemente el ejemplo más conocido. Estas tecnologías pueden utilizarse para crear contenido útil, pero también pueden ser aprovechadas para construir mensajes fraudulentos más elaborados.
Terminal
Simplemente, nuestro dispositivo. En este caso, el teléfono móvil.
Red móvil
La infraestructura que permite que nuestro teléfono tenga cobertura, se conecte a Internet, realice llamadas o envíe datos cuando utilizamos una conexión móvil.
SRM o Seguridad en la Red Móvil
Una solución de Telefónica que incorpora una capa adicional de protección en la red móvil y puede ayudar a impedir la conexión con determinados dominios identificados como asociados a amenazas.
O, explicado todavía más fácil: tú utilizas tu móvil con normalidad y la tecnología en la red puede añadir una capa adicional de protección frente a determinados riesgos.
Preguntas frecuentes
¿Qué es el phishing?
El phishing es un intento de engañar a una persona para que entregue información, contraseñas o datos personales. Puede presentarse, por ejemplo, como un SMS que parece proceder de un banco y conduce a una página web falsa.
¿Cómo puede utilizarse la inteligencia artificial en el phishing?
La inteligencia artificial puede utilizarse para crear mensajes fraudulentos más elaborados y adaptados al contexto. Los grandes modelos de lenguaje también pueden aprovecharse para tareas relacionadas con la ingeniería social.
¿Qué es Seguridad en la Red Móvil?
Seguridad en la Red Móvil, SRM, es una solución de Telefónica para clientes de empresas que incorpora una capa adicional de protección en la red móvil.
¿Cómo puede ayudar SRM frente al phishing?
SRM puede ayudar a impedir la conexión con determinados dominios identificados como asociados a phishing, malware o botnets.
¿Es necesario instalar una aplicación?
El servicio se describe como una protección que no requiere instalar una aplicación ni realizar configuraciones adicionales en el terminal.
¿La tecnología elimina la necesidad de formación en ciberseguridad?
No. La prudencia, la formación, el sentido común y una estrategia de seguridad completa continúan formando parte del enfoque planteado en el artículo.