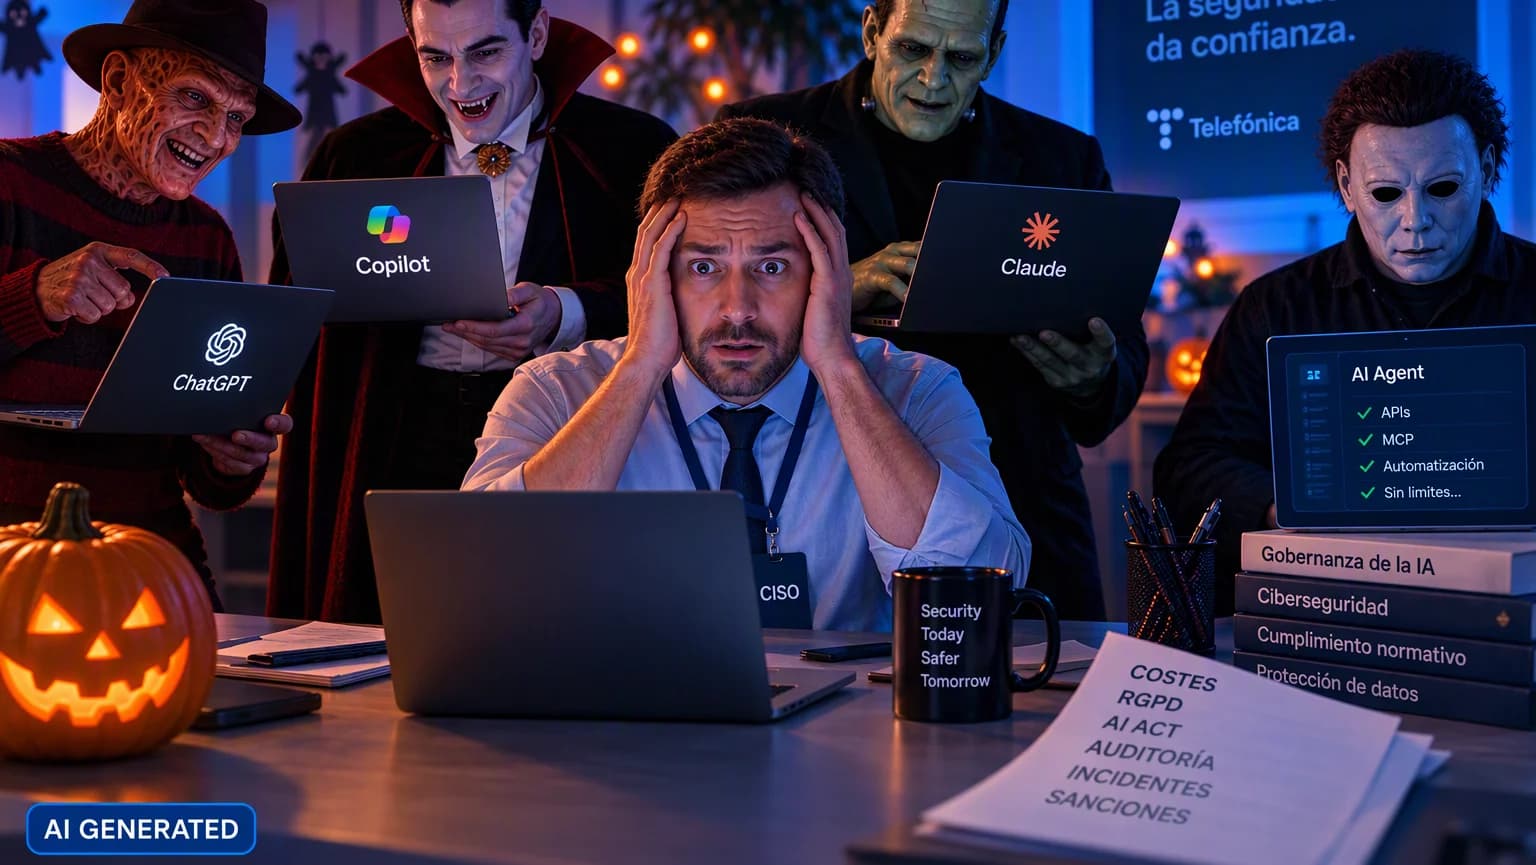
La Shadow AI surge cuando profesionales utilizan herramientas, modelos o agentes de inteligencia artificial sin la visibilidad, autorización o supervisión de los equipos responsables. Aunque suele responder a objetivos legítimos de productividad e innovación, puede generar riesgos relacionados con la información sensible, los permisos, las conexiones con sistemas corporativos, la trazabilidad, el cumplimiento normativo y los costes. La respuesta no consiste en frenar la adopción de la IA, sino en establecer mecanismos de gobernanza, seguridad y control que permitan aprovecharla con garantías.
La Shadow AI es el uso de herramientas, modelos o agentes de inteligencia artificial fuera de los controles corporativos, una práctica que puede comprometer datos, seguridad, cumplimiento, trazabilidad y costes.
¿Qué es la Shadow AI y por qué preocupa a los responsables de ciberseguridad?
La Shadow AI es el uso de herramientas, modelos o agentes de inteligencia artificial sin la visibilidad, autorización o control de los equipos responsables de tecnología, seguridad, privacidad o cumplimiento de una organización.
Halloween ya ha pasado, pero hay pesadillas que duran bastante más que una noche.
Nuestro protagonista, Daniel, es el CISO de una empresa de software como servicio, también conocido como SaaS. Estaba disfrutando de una fiesta de disfraces con sus compañeros: música, algo de beber y, por una vez, ni una sola alerta de seguridad.
Todo iba estupendamente hasta que se acercó Freddy Krueger, copa en mano.
—¡Menuda pasada la IA! Esta mañana he subido nuestra base de clientes a una herramienta pública de inteligencia artificial generativa y me ha preparado un análisis de nuestra cartera en segundos. ¡Con nombres, teléfonos y todo!
Nuestro CISO casi escupe la bebida.
—Perdona, Freddy… ¿Has subido los datos personales de nuestros clientes a dónde?
¿Qué riesgos plantea introducir información corporativa en herramientas de IA no autorizadas?
Introducir datos personales, previsiones financieras, contratos u otra información corporativa en herramientas de inteligencia artificial no autorizadas puede dificultar el control sobre su tratamiento, acceso, conservación y posible exposición. El nivel de riesgo dependerá del servicio utilizado, su configuración, las condiciones aplicables y los controles implantados por la organización.
Antes de obtener respuesta, apareció Drácula.
—¡Eso no es nada! Yo he introducido nuestras previsiones de ventas y los márgenes del próximo trimestre en un asistente de inteligencia artificial. Me ha preparado una presentación espectacular para el comité.
La sonrisa de nuestro protagonista empezaba a desaparecer.
Por detrás llegó Frankenstein, orgulloso de su última creación.
—¡Pues yo he conectado un agente de IA a nuestro repositorio de contratos! Ahora puede consultar documentos, buscar cláusulas y compartir información automáticamente. Le he dado acceso a todo para no complicarme con los permisos.
—¿A todo? ¿Quién ha autorizado esas conexiones? ¿Tenemos trazabilidad de lo que está haciendo ese agente?
Frankenstein se encogió de hombros.
¿Qué riesgos generan los agentes de IA con permisos excesivos?
Un agente de inteligencia artificial con permisos amplios puede acceder a más información de la necesaria, interactuar con distintos sistemas y ejecutar acciones sin suficiente supervisión. Por eso resulta importante aplicar controles de acceso, limitar los permisos y mantener trazabilidad sobre su actividad.
Y entonces Daniel vio a Michael Myers. Estaba sentado en una esquina, en silencio, mirando fijamente su portátil.
—Michael… ¿Tú qué estás haciendo?
Michael giró lentamente la pantalla.
Su agente autónomo de inteligencia artificial llevaba horas encadenando llamadas a distintas interfaces de programación de aplicaciones, conocidas como APIs, y consumiendo millones de tokens sin ningún límite aparente.
En ese momento apareció el director financiero, también disfrazado, pero con una factura de cinco cifras en la mano.
La música se detuvo.
¿Cómo puede afectar la Shadow AI a los costes y al cumplimiento normativo?
El uso de herramientas y agentes de IA sin límites de consumo, supervisión o criterios de autorización puede provocar costes inesperados. También puede plantear dudas relacionadas con la protección de datos, la seguridad, las responsabilidades internas y el cumplimiento de las normas aplicables.
El responsable del área legal apareció preguntando por el tratamiento de los datos personales. El CEO quería explicaciones. Y alguien acababa de anunciar una auditoría extraordinaria.
Reglamento General de Protección de Datos, Reglamento Europeo de Inteligencia Artificial, posibles incidentes de seguridad, responsabilidades, costes inesperados…
¡AAAAAHHH!
Daniel se despertó sobresaltado.
Miró el reloj. Las siete de la mañana.
Todo había sido una pesadilla.
Bueno, casi todo.
¿Por qué aparece la Shadow AI dentro de las empresas?
La Shadow AI casi nunca empieza con una mala intención. Suele aparecer cuando una persona intenta trabajar más rápido, automatizar una tarea, analizar información o mejorar su productividad mediante una herramienta que no forma parte del entorno tecnológico autorizado.
Porque, aunque Freddy, Drácula, Frankenstein y Michael Myers sean personajes de ficción, lo que Daniel acababa de vivir tiene un nombre muy real: Shadow AI.
Hablamos del uso de herramientas, modelos y agentes de inteligencia artificial sin la visibilidad ni el control de los equipos responsables de tecnología y seguridad.
Lo curioso es que casi nunca empieza con malas intenciones. Empieza con alguien que quiere trabajar más rápido, automatizar una tarea o mejorar su productividad.
El problema aparece cuando la innovación avanza más deprisa que los controles de la compañía.
¿Cómo pueden las empresas controlar la Shadow AI sin frenar la innovación?
Las empresas pueden reducir los riesgos de la Shadow AI mediante visibilidad sobre las herramientas utilizadas, protección de la información sensible, controles de acceso, limitación de permisos, supervisión de conexiones y seguimiento de la actividad y el consumo de los agentes.
El objetivo no debería ser impedir el uso de la inteligencia artificial, sino crear un entorno en el que pueda utilizarse de manera responsable y alineada con las políticas de la organización.
Para ello, resulta necesario conocer qué herramientas de IA se están utilizando, con qué finalidad, qué información procesan y a qué sistemas pueden acceder. La organización también debe establecer criterios claros para aprobar herramientas, clasificar la información que puede introducirse en ellas y determinar qué acciones requieren supervisión humana.
En el caso de los agentes de IA, es especialmente relevante aplicar el principio de mínimo privilegio: cada agente debe acceder únicamente a la información y las funciones necesarias para completar su tarea.
También conviene establecer controles sobre las APIs, las conexiones basadas en Model Context Protocol, conocido como MCP, y otras integraciones utilizadas para comunicar modelos de IA con repositorios, aplicaciones o sistemas corporativos.
La monitorización de la actividad, los permisos y el consumo permite detectar comportamientos anómalos, accesos innecesarios y costes que se alejen de los límites establecidos.
¿Qué papel desempeñan la gobernanza y la ciberseguridad en la adopción de la IA?
La gobernanza de la inteligencia artificial permite definir responsabilidades, procesos de autorización, controles técnicos y criterios de uso. La ciberseguridad ayuda a proteger la información, supervisar las conexiones y reducir la exposición asociada a herramientas o agentes no controlados.
Desde sus capacidades de ciberseguridad y en colaboración con socios tecnológicos, Telefónica acompaña a las empresas en la adopción de la inteligencia artificial mediante medidas orientadas a:
- Obtener visibilidad sobre las herramientas de IA utilizadas.
- Proteger la información sensible.
- Establecer controles sobre APIs, conexiones MCP y otras integraciones.
- Limitar los permisos asignados a los agentes de IA.
- Monitorizar la actividad y el consumo.
- Definir políticas de gobernanza y cumplimiento adaptadas a la organización.
Este enfoque conecta la innovación con la confianza y facilita el acceso a tecnologías digitales avanzadas sin desvincularlas de la seguridad, la responsabilidad y el control.
Porque el objetivo no es frenar la innovación, sino evitar que la próxima pesadilla de Halloween acabe convirtiéndose en una incidencia real.
Preguntas frecuentes
¿Qué significa Shadow AI?
Shadow AI significa utilizar herramientas, modelos o agentes de inteligencia artificial sin la visibilidad, autorización o control de los equipos responsables de tecnología, seguridad, privacidad o cumplimiento de una organización.
¿Por qué utilizan los empleados herramientas de IA no autorizadas?
Normalmente, buscan trabajar más rápido, automatizar tareas, analizar información o mejorar su productividad. El problema aparece cuando usan estas herramientas fuera de los controles establecidos por la empresa.
¿Qué información no debería introducirse en una herramienta de IA no autorizada?
El artículo identifica como información especialmente sensible los datos personales, las previsiones de ventas, los márgenes financieros, los contratos y otros documentos corporativos. Su utilización dependerá de las políticas internas, la herramienta, su configuración y las condiciones aplicables.
¿Qué riesgos puede generar un agente de IA con acceso a sistemas corporativos?
Puede acceder a información innecesaria, compartir contenidos, realizar conexiones con distintos sistemas, consumir recursos sin límites o ejecutar acciones sin suficiente supervisión y trazabilidad.
¿Cómo se puede controlar la Shadow AI?
Mediante visibilidad sobre las herramientas utilizadas, protección de la información sensible, criterios de autorización, controles sobre APIs e integraciones, permisos limitados, monitorización de la actividad y políticas de gobernanza.
¿Controlar la Shadow AI significa impedir el uso de inteligencia artificial?
No. El objetivo es permitir que la organización aproveche la inteligencia artificial dentro de un entorno con seguridad, supervisión, responsabilidades claras y controles proporcionales al riesgo.